
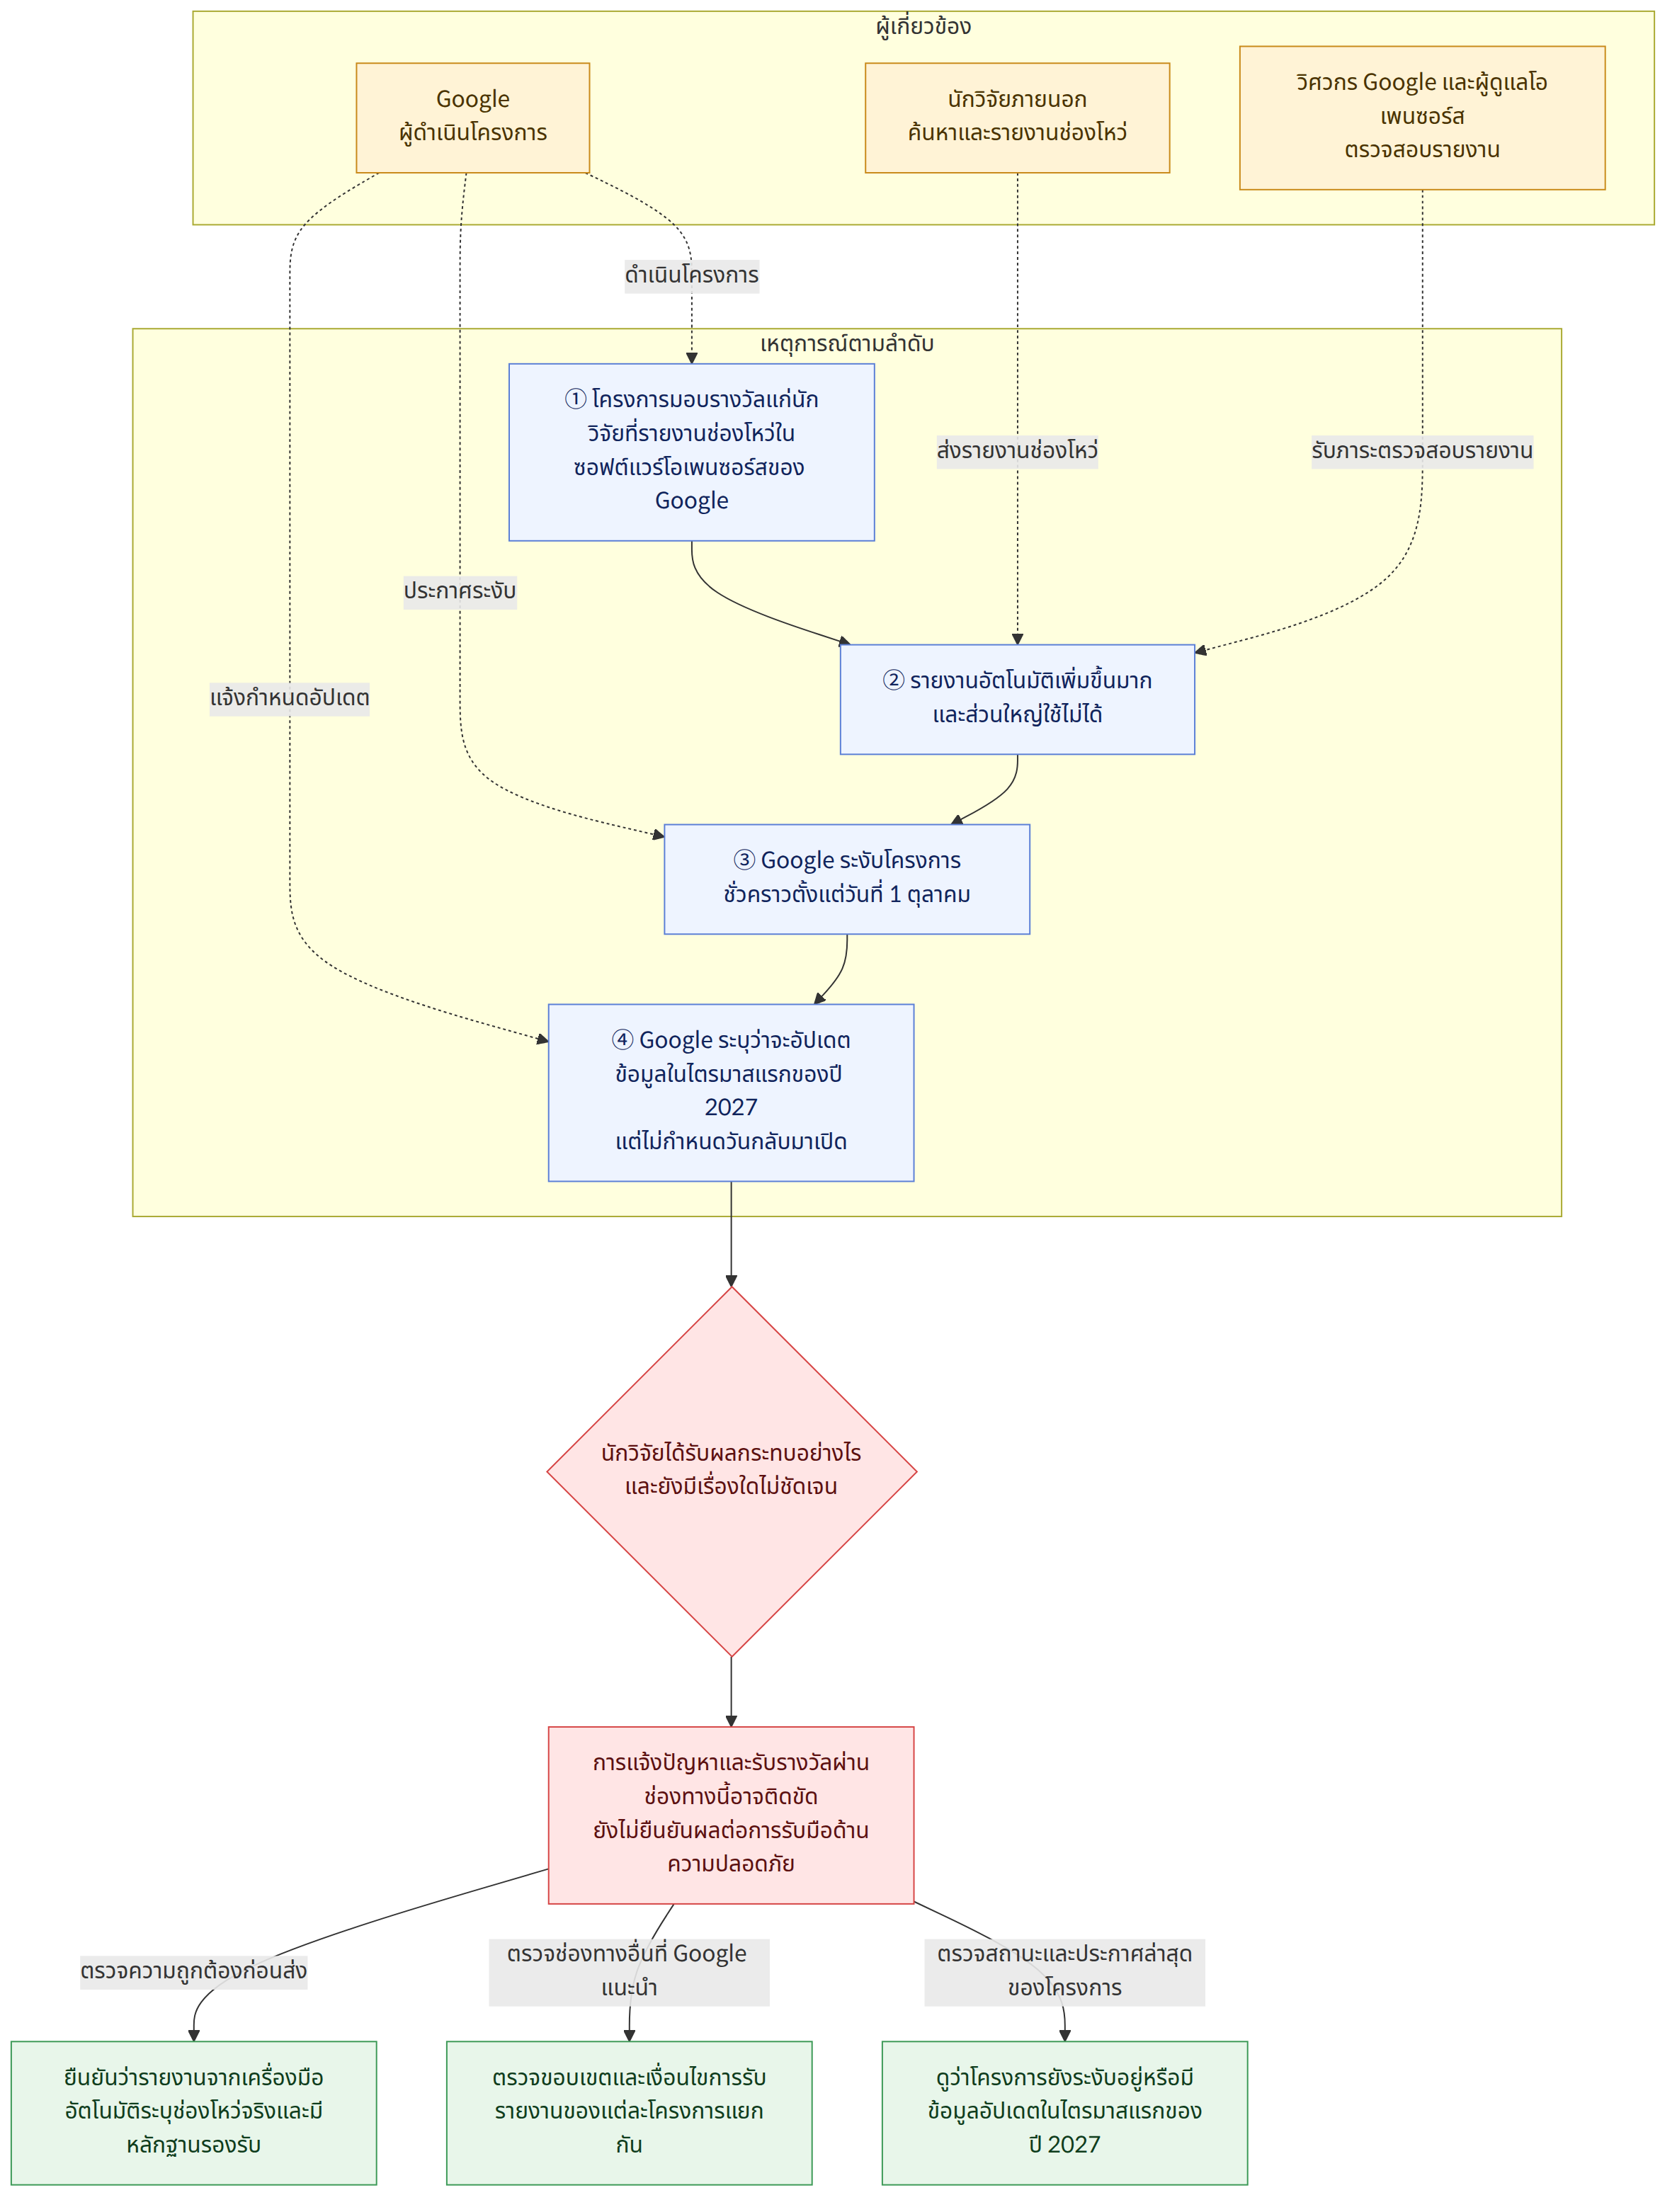
Google ระงับโครงการให้รางวัลสำหรับช่องโหว่ในซอฟต์แวร์โอเพนซอร์ส (오픈소스 소프트웨어 취약점 보상 프로그램; Open Source Software Vulnerability Rewards Program) ชั่วคราวตั้งแต่วันที่ 1 ตุลาคม โครงการนี้ให้รางวัลแก่นักวิจัยที่ค้นพบและรายงานช่องโหว่ในซอฟต์แวร์โอเพนซอร์สของ Google โดย Google ระบุว่าเหตุผลในการระงับคือ “การเพิ่มขึ้นอย่างมาก” ของการแจ้งปัญหาแบบอัตโนมัติ และบอกว่ารายงานส่วนใหญ่ใช้ไม่ได้ Google ระบุว่าจะให้ข้อมูลอัปเดตเกี่ยวกับโครงการนี้ในไตรมาสแรกของปี 2027 แต่ไม่ได้แจ้งกำหนดการกลับมาเปิดโครงการที่แน่ชัด
ภูมิหลังและบริบท
โครงการให้รางวัลสำหรับช่องโหว่จะมอบรางวัลให้แก่นักวิจัยภายนอกที่ค้นพบและรายงานปัญหาด้านความปลอดภัยของซอฟต์แวร์ หากรายงานระบุช่องโหว่ที่มีอยู่จริง ก็อาจช่วยให้ตรวจสอบและรับมือกับปัญหาด้านความปลอดภัยได้ แต่หากรายงานใช้ไม่ได้หรือมีเนื้อหาที่ไม่เป็นความจริง ก็อาจเพิ่มภาระให้ผู้ตรวจสอบได้
ทอมส์ฮาร์ดแวร์รายงานว่า วิศวกรของ Google และผู้ดูแลโครงการโอเพนซอร์สถูกถาโถมด้วยรายงานที่ใช้ไม่ได้หรือมีข้อมูลหลอน (เนื้อหาที่ดูน่าเชื่อถือแต่ไม่เป็นความจริง) เหตุผลที่ Google ระบุโดยตรงสำหรับการระงับคือการส่งรายงานแบบอัตโนมัติที่เพิ่มขึ้นและมีความถูกต้องต่ำ รายงานข่าวเชื่อมโยงเรื่องนี้กับปัญหาการส่งรายงานจากเอไอ แต่ไม่มีการเปิดเผยว่ารายงานที่เอไอสร้างขึ้นมีสัดส่วนเท่าใดในบรรดาการแจ้งปัญหาแบบอัตโนมัติ
เทคครันช์รายงานว่า เมื่อปีที่แล้ว ผู้เชี่ยวชาญด้านความมั่นคงปลอดภัยไซเบอร์เตือนว่าเนื้อหาคุณภาพต่ำที่สร้างโดยเอไออาจเป็นความเสี่ยงร้ายแรงต่อโครงการบั๊กบาวน์ตี การระงับครั้งนี้ชี้ให้เห็นว่าเมื่อการแจ้งปัญหาแบบอัตโนมัติเพิ่มขึ้น ความสามารถในการตรวจสอบและแยกแยะว่ารายงานเป็นจริงหรือไม่ก็อาจเป็นเงื่อนไขสำคัญในการดำเนินโครงการไม่แพ้จำนวนรายงาน
ข่าวนี้หมายความว่าอย่างไร
ผู้ที่ได้รับผลกระทบโดยตรงคือนักวิจัยที่ตั้งใจแจ้งช่องโหว่ผ่านโครงการของ Google นี้ ในช่วงที่โครงการหยุดดำเนินการ การแจ้งปัญหาและการรับรางวัลผ่านช่องทางนี้อาจติดขัด Google แนะนำให้ผู้เข้าร่วมพิจารณาโครงการบั๊กบาวน์ตีอื่น ๆ ของบริษัท
คุณภาพของรายงานก็สำคัญต่อผู้ตรวจสอบและผู้ดูแลโครงการโอเพนซอร์สเช่นกัน หากมีรายงานที่ใช้ไม่ได้สะสมเป็นจำนวนมาก ก็อาจต้องใช้เวลาตรวจสอบมากขึ้นเพื่อแยกรายงานช่องโหว่ที่มีอยู่จริงออกมา ซึ่งอาจส่งผลต่อการทำหน้าที่ของโครงการให้รางวัลในฐานะช่องทางค้นพบช่องโหว่ อย่างไรก็ตาม สิ่งที่ Google ระบุมีเพียงว่าการส่งรายงานแบบอัตโนมัติเพิ่มขึ้นและส่วนใหญ่ใช้ไม่ได้ ยังไม่มีข้อมูลยืนยันว่าปัญหานี้ทำให้การรับมือด้านความปลอดภัยล่าช้าไปมากน้อยเพียงใด
ตัวอย่างเช่น หากนักวิจัยคิดว่าพบช่องโหว่ในซอฟต์แวร์โอเพนซอร์สของ Google ก็ควรตรวจสอบก่อนว่าโครงการดังกล่าวยังหยุดดำเนินการอยู่หรือไม่ และพิจารณาโครงการบั๊กบาวน์ตีอื่นที่ Google แนะนำ อย่างไรก็ตาม ข้อมูลที่ยืนยันได้ในที่นี้ไม่ได้ระบุขอบเขตหรือเงื่อนไขการรับรายงานของแต่ละโครงการ
ข้อเท็จจริงที่ยืนยันแล้วและสิ่งที่ยังไม่ทราบ
ข้อเท็จจริงที่ยืนยันแล้ว
- Google ระงับโครงการให้รางวัลสำหรับช่องโหว่ในซอฟต์แวร์โอเพนซอร์สชั่วคราวตั้งแต่วันที่ 1 ตุลาคม
- Google ระบุว่าการส่งรายงานแบบอัตโนมัติเพิ่มขึ้นอย่างมาก และส่วนใหญ่ใช้ไม่ได้
- ทอมส์ฮาร์ดแวร์รายงานว่า วิศวกรของ Google และผู้ดูแลโครงการโอเพนซอร์สถูกถาโถมด้วยรายงานที่ใช้ไม่ได้หรือมีข้อมูลหลอน
- Google ระบุว่าจะให้ข้อมูลอัปเดตเกี่ยวกับโครงการในไตรมาสแรกของปี 2027 และแนะนำให้ผู้เข้าร่วมพิจารณาโครงการบั๊กบาวน์ตีอื่นของบริษัท
สิ่งที่ยังไม่ทราบ
- ยังไม่มีการเปิดเผยว่าโครงการจะกลับมาเปิดเมื่อใดอย่างแน่ชัด การแจ้งข้อมูลในไตรมาสแรกของปี 2027 เป็นกำหนดการอัปเดต ไม่ใช่วันที่ยืนยันว่าจะกลับมาเปิดโครงการ
- ยังไม่มีการเปิดเผยสัดส่วนของรายงานที่เอไอสร้างขึ้นในบรรดาการส่งรายงานแบบอัตโนมัติ
- ยังไม่มีข้อมูลยืนยันถึงผลกระทบที่เป็นรูปธรรมของการระงับโครงการต่อการตรวจสอบรายงานช่องโหว่ที่มีอยู่จริงหรือการรับมือด้านความปลอดภัย
สิ่งที่ผู้อ่านควรตรวจสอบ
- นักวิจัยที่ต้องการแจ้งปัญหาผ่านโครงการนี้สามารถตรวจสอบประกาศล่าสุดบนเว็บไซต์ของโครงการ เพื่อดูสถานะการระงับและข้อมูลอัปเดตในไตรมาสแรกของปี 2027
- หากต้องการแจ้งปัญหาผ่านช่องทางอื่น ให้ตรวจสอบโครงการบั๊กบาวน์ตีอื่นที่ Google แนะนำ และตรวจสอบขอบเขตกับเงื่อนไขการรับรายงานของแต่ละโครงการแยกต่างหาก
- หากใช้เครื่องมืออัตโนมัติจัดทำรายงาน ควรตรวจสอบก่อนส่งว่ารายงานระบุช่องโหว่ที่ตรวจพบจริงและมีหลักฐานรองรับ

















