
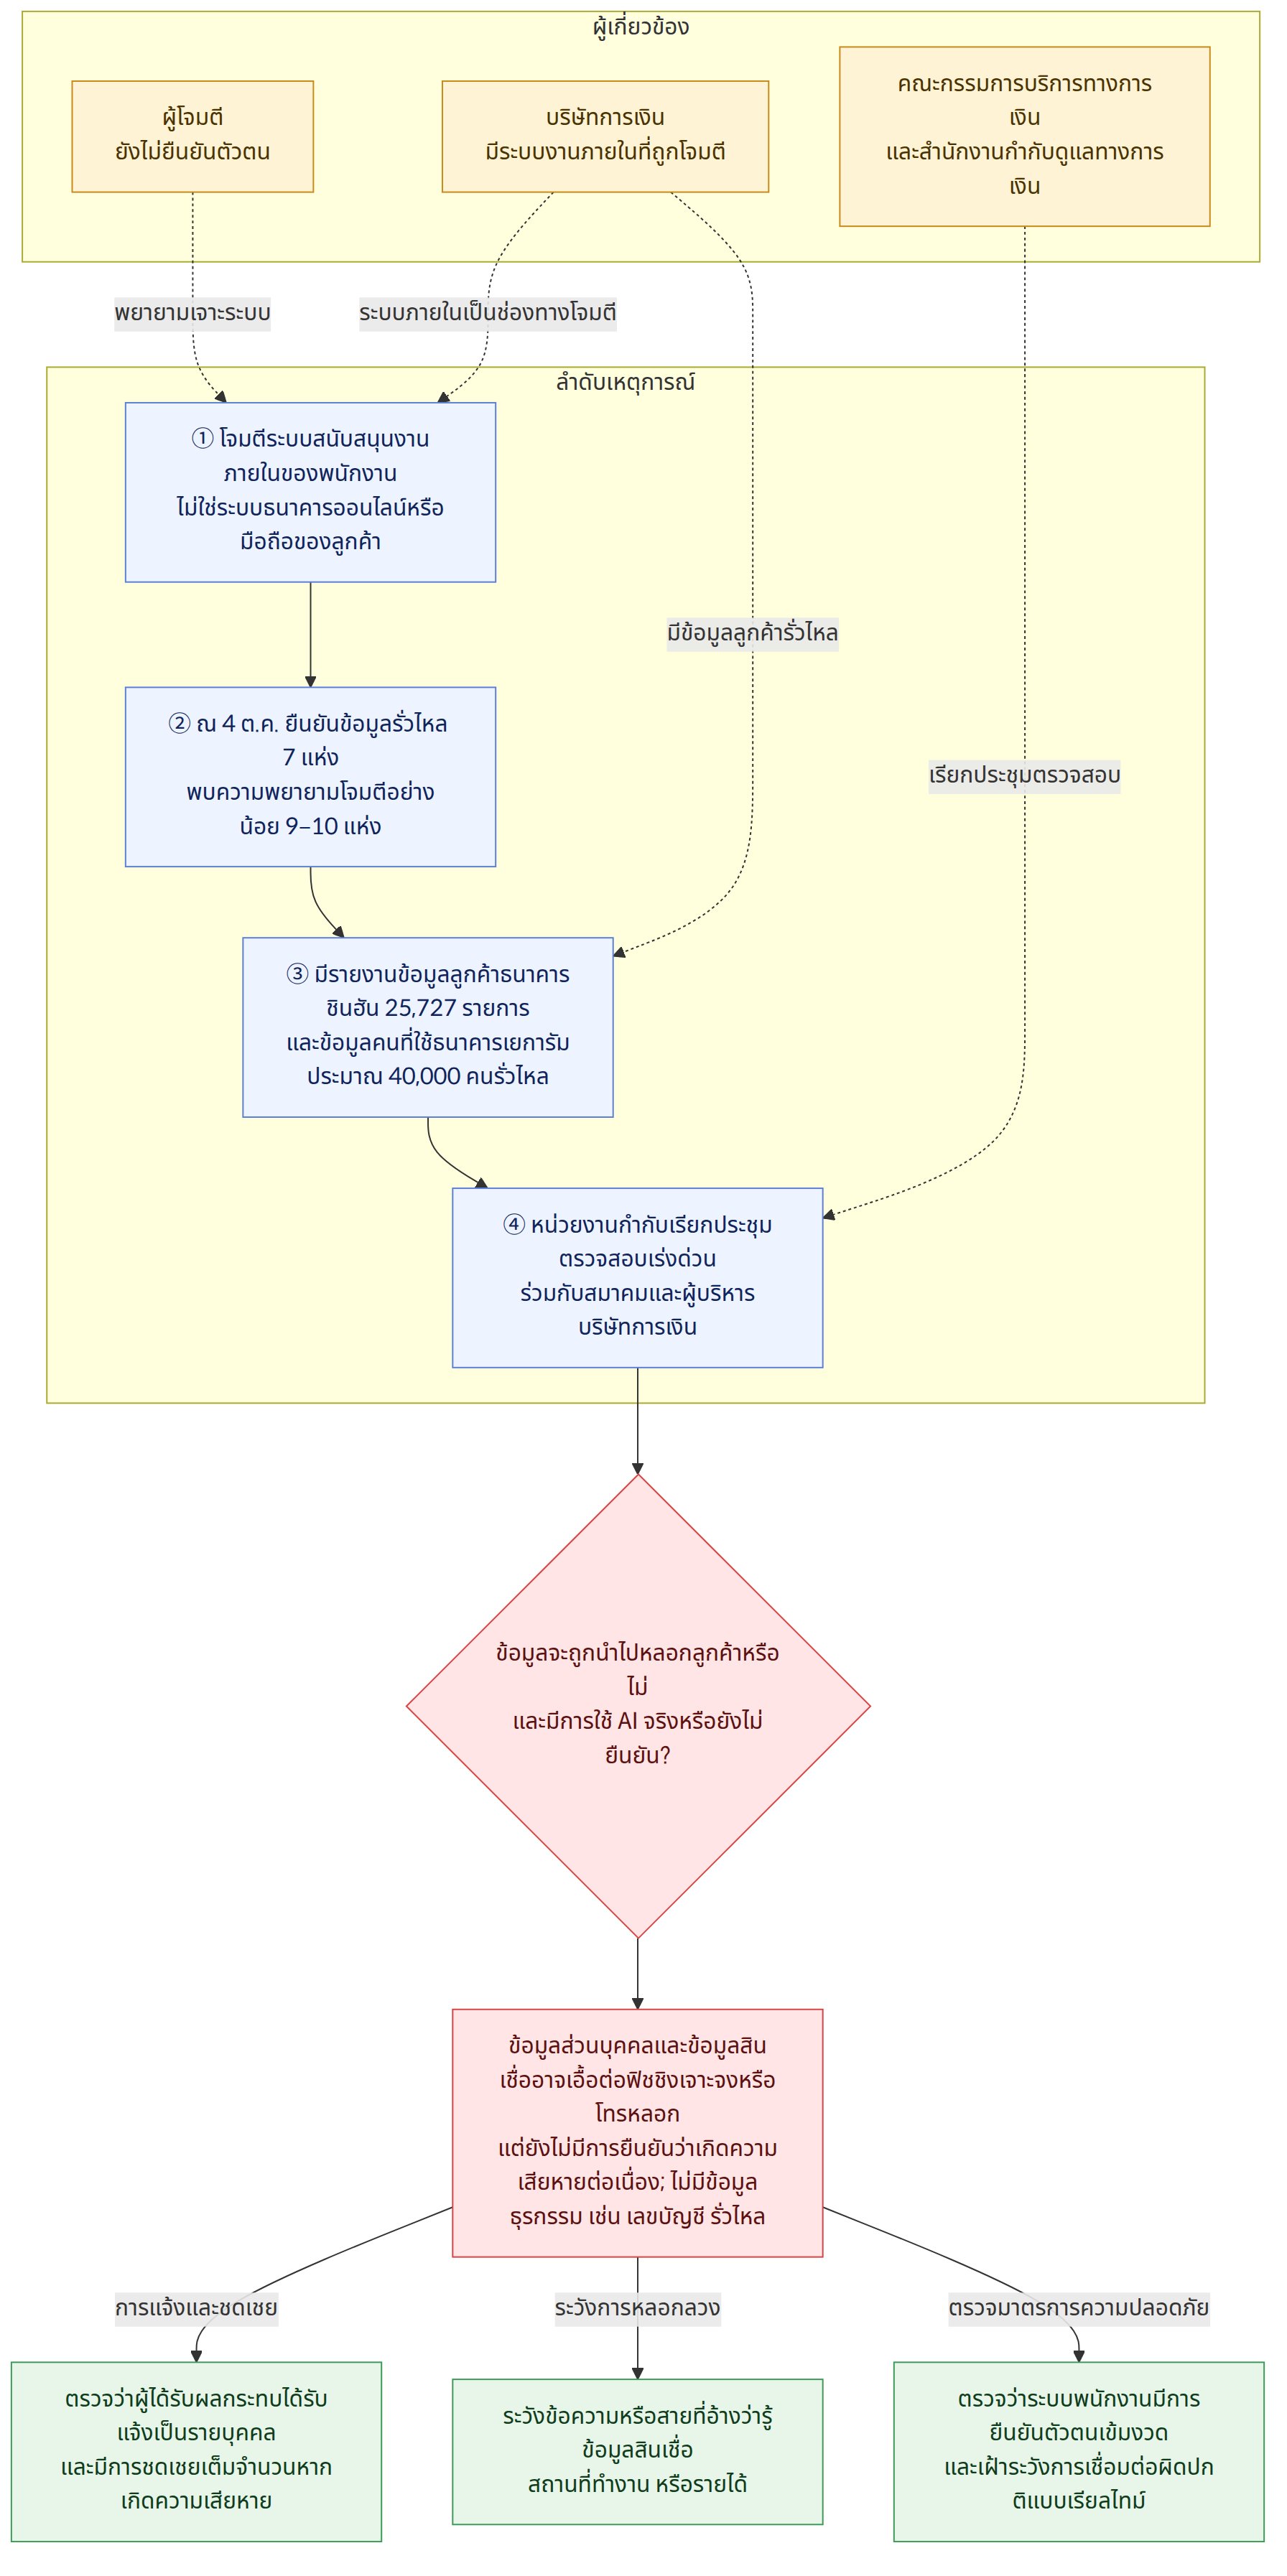
การแฮ็กซึ่งคาดว่าใช้เอเจนต์ปัญญาประดิษฐ์ (AI) เป็นช่องทางผ่านระบบสนับสนุนงานภายในสำหรับพนักงานของบริษัทการเงินหลายแห่ง จนนำไปสู่การรั่วไหลของข้อมูลส่วนบุคคลของลูกค้า ณ วันที่ 4 ตุลาคม มีรายงานว่ายืนยันการรั่วไหลแล้ว 7 แห่ง และพบความพยายามโจมตีอย่างน้อย 9–10 แห่ง มีรายงานว่าข้อมูลส่วนบุคคลของลูกค้าธนาคารชินฮัน (신한은행) จำนวน 25,727 รายการ และชื่อ วันเดือนปีเกิด ข้อมูลติดต่อ และข้อมูลอื่น ๆ ของคนประมาณ 40,000 คนที่ใช้บริการธนาคารออมทรัพย์เยการัม (예가람저축은행) รั่วไหลออกไป ประเด็นสำคัญของเหตุการณ์นี้คือ ช่องโหว่ในเครือข่ายงานภายในของบริษัทการเงินอาจส่งผลโดยตรงต่อข้อมูลส่วนบุคคลและความปลอดภัยทางการเงินของลูกค้า
ภูมิหลังและบริบท
มีการอธิบายว่าการโจมตีครั้งนี้ไม่ได้มุ่งโจมตีบริษัทแห่งเดียวอย่างหนัก แต่เป็นการลองโจมตีบริษัทการเงินหลายแห่ง แล้วเจาะเข้าไปในแห่งที่มีช่องโหว่ บทบรรณาธิการระบุว่าเอเจนต์ปัญญาประดิษฐ์สุ่มโจมตีบริษัทการเงินหลายแห่งและเจาะช่องโหว่เข้าไป อย่างไรก็ตาม รายงานภายหลังระบุว่าเวลาและวิธีการโจมตีมีความคล้ายคลึงกัน จึงมีข้อสันนิษฐานว่าอาจเป็นกลุ่มเดียวกัน แต่ก็ระบุว่ายังยืนยันไม่ได้ว่ามีการใช้ AI ในการโจมตีจริงหรือไม่
ช่องทางที่เป็นปัญหาไม่ใช่บริการธนาคารทางอินเทอร์เน็ตหรือโมบายแบงก์กิงสำหรับลูกค้า แต่เป็นระบบที่พนักงานหรือผู้เกี่ยวข้องกับงานใช้ มีรายงานว่าช่องทางโจมตีได้แก่ บริการตรวจสอบสถานะการดำเนินการของสินเชื่อที่ยื่นผ่านที่ปรึกษาสินเชื่อของธนาคารชินฮัน (신한은행), ระบบสนับสนุนงานผ่านมือถือสำหรับพนักงานของธนาคาร KB กุกมิน (KB국민은행) และระบบสนับสนุนงานขายสำหรับพนักงานของธนาคารฮานา (하나은행) เหตุการณ์นี้แสดงให้เห็นว่าบริการภายในซึ่งอาจมีขั้นตอนยืนยันตัวตนที่หละหลวมกว่า หรือมีการจัดการความปลอดภัยที่ค่อนข้างไม่เข้มงวดเท่าระบบสำหรับลูกค้า อาจกลายเป็นจุดอ่อนที่เปิดทางให้ถูกโจมตีได้
ตามรายงานภายหลัง ยืนยันแล้วว่าข้อมูลของลูกค้า 119 คนที่ธนาคารกุกมิน และ 89 คนที่ธนาคารฮานารั่วไหล ส่วนที่ธนาคารปูซาน (부산은행) มีข้อมูลของพนักงานพัฒนาระบบจากบริษัทภายนอก 11 คนถูกเปิดเผยระหว่างความพยายามโจมตีเว็บเซิร์ฟเวอร์จากภายนอก มีรายงานว่าธนาคารอูรี (우리은행) และธนาคาร NH นงฮย็อบ (NH농협은행) ก็ถูกโจมตีในลักษณะคล้ายกัน แต่ไม่ได้นำไปสู่การรั่วไหลจริง ในภาคการเงินรอง ยืนยันแล้วว่าข้อมูลของผู้แนะนำสินเชื่อ 146 คนที่บริษัทเงินทุนฮยอนไดแคปปิตอล (현대캐피탈) รั่วไหล ส่วนมีรายงานว่าความพยายามโจมตีสหพันธ์เครดิตยูเนียนแซมาอึลกึมโก (새마을금고중앙회) และบริการการเงินสหกรณ์นงฮย็อบ (농협 상호금융) ถูกสกัดกั้นหรือป้องกันไว้ได้
บทบรรณาธิการระบุว่า มีความเป็นไปได้สูงที่การโจมตีจะใช้แพลตฟอร์มทดสอบการเจาะระบบอัตโนมัติ ‘ARTEX AI’ ซึ่งใช้โมเดลภาษาขนาดใหญ่ (LLM—AI ที่ฝึกจากข้อมูลข้อความจำนวนมหาศาลเพื่อทำความเข้าใจและสร้างข้อความ) ซึ่งเผยแพร่เป็นโอเพนซอร์สในกลุ่มผู้ใช้ภาษาจีน อย่างไรก็ตาม นี่ยังไม่ใช่ข้อเท็จจริงที่ยืนยันแล้วว่ามีการใช้งานจริง การเอ่ยถึงชื่อหรือแหล่งที่มาของเครื่องมือไม่ได้หมายความว่าวิธีการโจมตีจริงหรือผู้ที่อยู่เบื้องหลังได้รับการเปิดเผยแล้ว
ข่าวนี้มีความหมายอย่างไร
สิ่งสำคัญสำหรับลูกค้าไม่ใช่เพียงข้อเท็จจริงที่เกิดการแฮ็ก แต่ยังรวมถึงข้อมูลประเภทใดที่รั่วไหล และข้อมูลเหล่านั้นอาจถูกนำไปใช้ในทางมิชอบอย่างไร ข้อมูลที่มีรายงานว่ารั่วไหลประกอบด้วยชื่อ ข้อมูลติดต่อ รายได้ต่อปี ชื่อสถานที่ทำงาน ที่อยู่ และอีเมล รวมถึงมีการกล่าวถึงหมายเลขประจำตัวประชาชนที่เข้ารหัสไว้บางส่วน ภาคการเงินชี้แจงว่าระบบที่ถูกโจมตีเป็นช่องทางแยกจากระบบทำธุรกรรมทางการเงิน จึงไม่มีข้อมูลธุรกรรม เช่น หมายเลขบัญชี รั่วไหล อย่างไรก็ตาม หากนำข้อมูลที่เกี่ยวกับการปรึกษาเรื่องสินเชื่อหรือรายได้ไปจับคู่กับข้อมูลส่วนบุคคลอื่น ก็มีความเสี่ยงที่จะถูกใช้ในการฟิชชิงแบบเจาะจงบุคคลหรือการหลอกลวงทางโทรศัพท์ โดยผู้โจมตีอาจเข้าหาเหยื่อราวกับรู้รายละเอียดการปรึกษาจริง
ตัวอย่างเช่น คนที่เคยปรึกษาเรื่องสินเชื่ออาจได้รับข้อความหรือโทรศัพท์จากผู้ที่ทำทีว่ารู้รายละเอียดการปรึกษาจริง หรือรู้สถานที่ทำงานและรายได้ของตน จนเข้าใจผิดว่าอีกฝ่ายเป็นพนักงานของบริษัทการเงิน นี่เป็นความเป็นไปได้ของความเสียหายต่อเนื่องที่มีการกล่าวถึงในรายงาน ไม่ใช่ความเสียหายที่ยืนยันแล้วว่ามีเกิดขึ้นจริง นอกจากนี้ ควรพิจารณาควบคู่กันไปด้วยว่าบริษัทการเงินแจ้งลูกค้าที่ได้รับผลกระทบเป็นรายบุคคลเกี่ยวกับข้อมูลที่รั่วไหลและวิธีป้องกัน และระบุว่าจะชดเชยเต็มจำนวนหากเกิดความเสียหายจากการรั่วไหลครั้งนี้
เหตุการณ์นี้แสดงให้เห็นว่าไม่ควรประเมินความเสี่ยงว่าต่ำเพียงเพราะเป็น ‘ระบบภายใน’ บทบรรณาธิการเรียกร้องให้ใช้มาตรการยืนยันตัวตนกับระบบสำหรับพนักงานไม่ด้อยไปกว่าระบบสำหรับลูกค้า และตรวจจับสัญญาณผิดปกติแบบเรียลไทม์ เช่น การเชื่อมต่อซ้ำ ๆ โดยเปลี่ยน IP (ที่อยู่ซึ่งใช้ระบุอุปกรณ์ที่เชื่อมต่ออินเทอร์เน็ต) ประธานคณะกรรมการบริการทางการเงิน (금융위원회) และผู้ว่าการสำนักงานกำกับดูแลทางการเงิน (금융감독원) เรียกประชุมตรวจสอบเร่งด่วน โดยเชิญประธานสมาคมภาคการเงินและประธานเจ้าหน้าที่บริหารของบริษัทการเงินที่เกิดเหตุเข้าร่วม ประสิทธิผลของมาตรการอาจขึ้นอยู่กับว่าจะรวมระบบงานภายในไว้ในการตรวจสอบและเฝ้าระวังความปลอดภัยด้วยหรือไม่
ประเด็นที่รายงานแต่ละฉบับนำเสนอแตกต่างกัน
บทบรรณาธิการระบุว่า ณ วันที่ 4 ตุลาคม มี 7 แห่งที่ยืนยันข้อมูลส่วนบุคคลรั่วไหล และมีความพยายามโจมตีอย่างน้อย 9–10 แห่ง รายงานรายละเอียดที่เผยแพร่ในวันเดียวกันแจกแจงกรณีที่ยืนยันการรั่วไหลและการป้องกันไว้ได้ แยกตามธนาคาร ธนาคารออมทรัพย์ บริษัทเงินทุน และสถาบันการเงินสหกรณ์ เนื่องจากช่วงเวลาเผยแพร่และขอบเขตการรวบรวมข้อมูลอาจแตกต่างกัน จึงไม่ควรตีความว่าตัวเลขเหล่านี้ยืนยันจำนวนบริษัทการเงินที่ได้รับผลกระทบหรือขนาดความเสียหายขั้นสุดท้ายแล้ว
ข้อเท็จจริงที่ยืนยันแล้วและสิ่งที่ยังไม่ทราบ
ข้อเท็จจริงที่ยืนยันแล้ว
- มีรายงานว่า ณ วันที่ 4 ตุลาคม ยืนยันการรั่วไหลจากบริษัทการเงิน 7 แห่ง และพบความพยายามโจมตีอย่างน้อย 9–10 แห่ง
- มีรายงานว่าข้อมูลส่วนบุคคลของลูกค้า 25,727 รายการที่ธนาคารชินฮัน และชื่อ วันเดือนปีเกิด ข้อมูลติดต่อ และข้อมูลอื่น ๆ ของคนประมาณ 40,000 คนที่ธนาคารออมทรัพย์เยการัมรั่วไหล
- บริการตรวจสอบข้อมูลของที่ปรึกษาสินเชื่อธนาคารชินฮัน ระบบสนับสนุนงานผ่านมือถือสำหรับพนักงานธนาคาร KB กุกมิน และระบบสนับสนุนงานขายสำหรับพนักงานธนาคารฮานา ถูกระบุว่าเป็นช่องทางการโจมตี
- ภาคการเงินชี้แจงว่าระบบที่ถูกโจมตีเป็นช่องทางแยกจากระบบทำธุรกรรมทางการเงิน และไม่มีข้อมูลธุรกรรม เช่น หมายเลขบัญชี รั่วไหล
- ประธานคณะกรรมการบริการทางการเงินและผู้ว่าการสำนักงานกำกับดูแลทางการเงินประชุมตรวจสอบเร่งด่วนกับผู้เกี่ยวข้องในภาคการเงินและประธานเจ้าหน้าที่บริหารของบริษัทการเงินที่เกิดเหตุเมื่อวันที่ 4 ตุลาคม
สิ่งที่ยังไม่ทราบ
- ยังไม่ยืนยันว่าใครอยู่เบื้องหลังการแฮ็ก
- ยังไม่ยืนยันว่ามีการใช้ ARTEX AI ในการโจมตีจริงหรือไม่
- ยังไม่ทราบจำนวนบริษัทการเงินที่ได้รับผลกระทบขั้นสุดท้ายและขนาดรวมของข้อมูลส่วนบุคคลที่รั่วไหล
- จากรายงานที่นำเสนอ ยังยืนยันไม่ได้ว่าข้อมูลที่รั่วไหลถูกนำไปใช้ในการฟิชชิงหรือการหลอกลวงทางโทรศัพท์จริงหรือไม่
สิ่งที่ผู้อ่านควรตรวจสอบ
- หากได้รับแจ้งจากบริษัทการเงินว่าข้อมูลส่วนบุคคลรั่วไหล ควรตรวจสอบประเภทข้อมูลที่รั่วไหลและวิธีป้องกันที่แจ้งมา รวมทั้งพิจารณาว่าเกี่ยวข้องกับเหตุการณ์ที่ตนได้รับผลกระทบหรือไม่
- แม้จะได้รับโทรศัพท์หรือข้อความที่ดูเหมือนว่าผู้ติดต่อรู้รายละเอียดเรื่องสินเชื่อหรือธุรกรรมทางการเงิน ก็ไม่ควรสรุปทันทีว่าเป็นการติดต่อจากบริษัทการเงินจริง ก่อนให้ข้อมูลส่วนบุคคลหรือข้อมูลยืนยันตัวตนตามที่อีกฝ่ายร้องขอ ควรตรวจสอบข้อเท็จจริงผ่านช่องทางทางการของบริษัทการเงินนั้น
- บริษัทการเงินแจ้งว่าจะชดเชยเต็มจำนวนหากเกิดความเสียหายจากการรั่วไหล จึงควรตรวจสอบขั้นตอนการยื่นเรื่องความเสียหายและเงื่อนไขการชดเชยที่ระบุไว้ในประกาศ
แหล่งอ้างอิง
- รายงานอื่นที่ใช้อ้างอิง: hani.co.kr
- รายงานอื่นที่ใช้อ้างอิง: hani.co.kr

















