

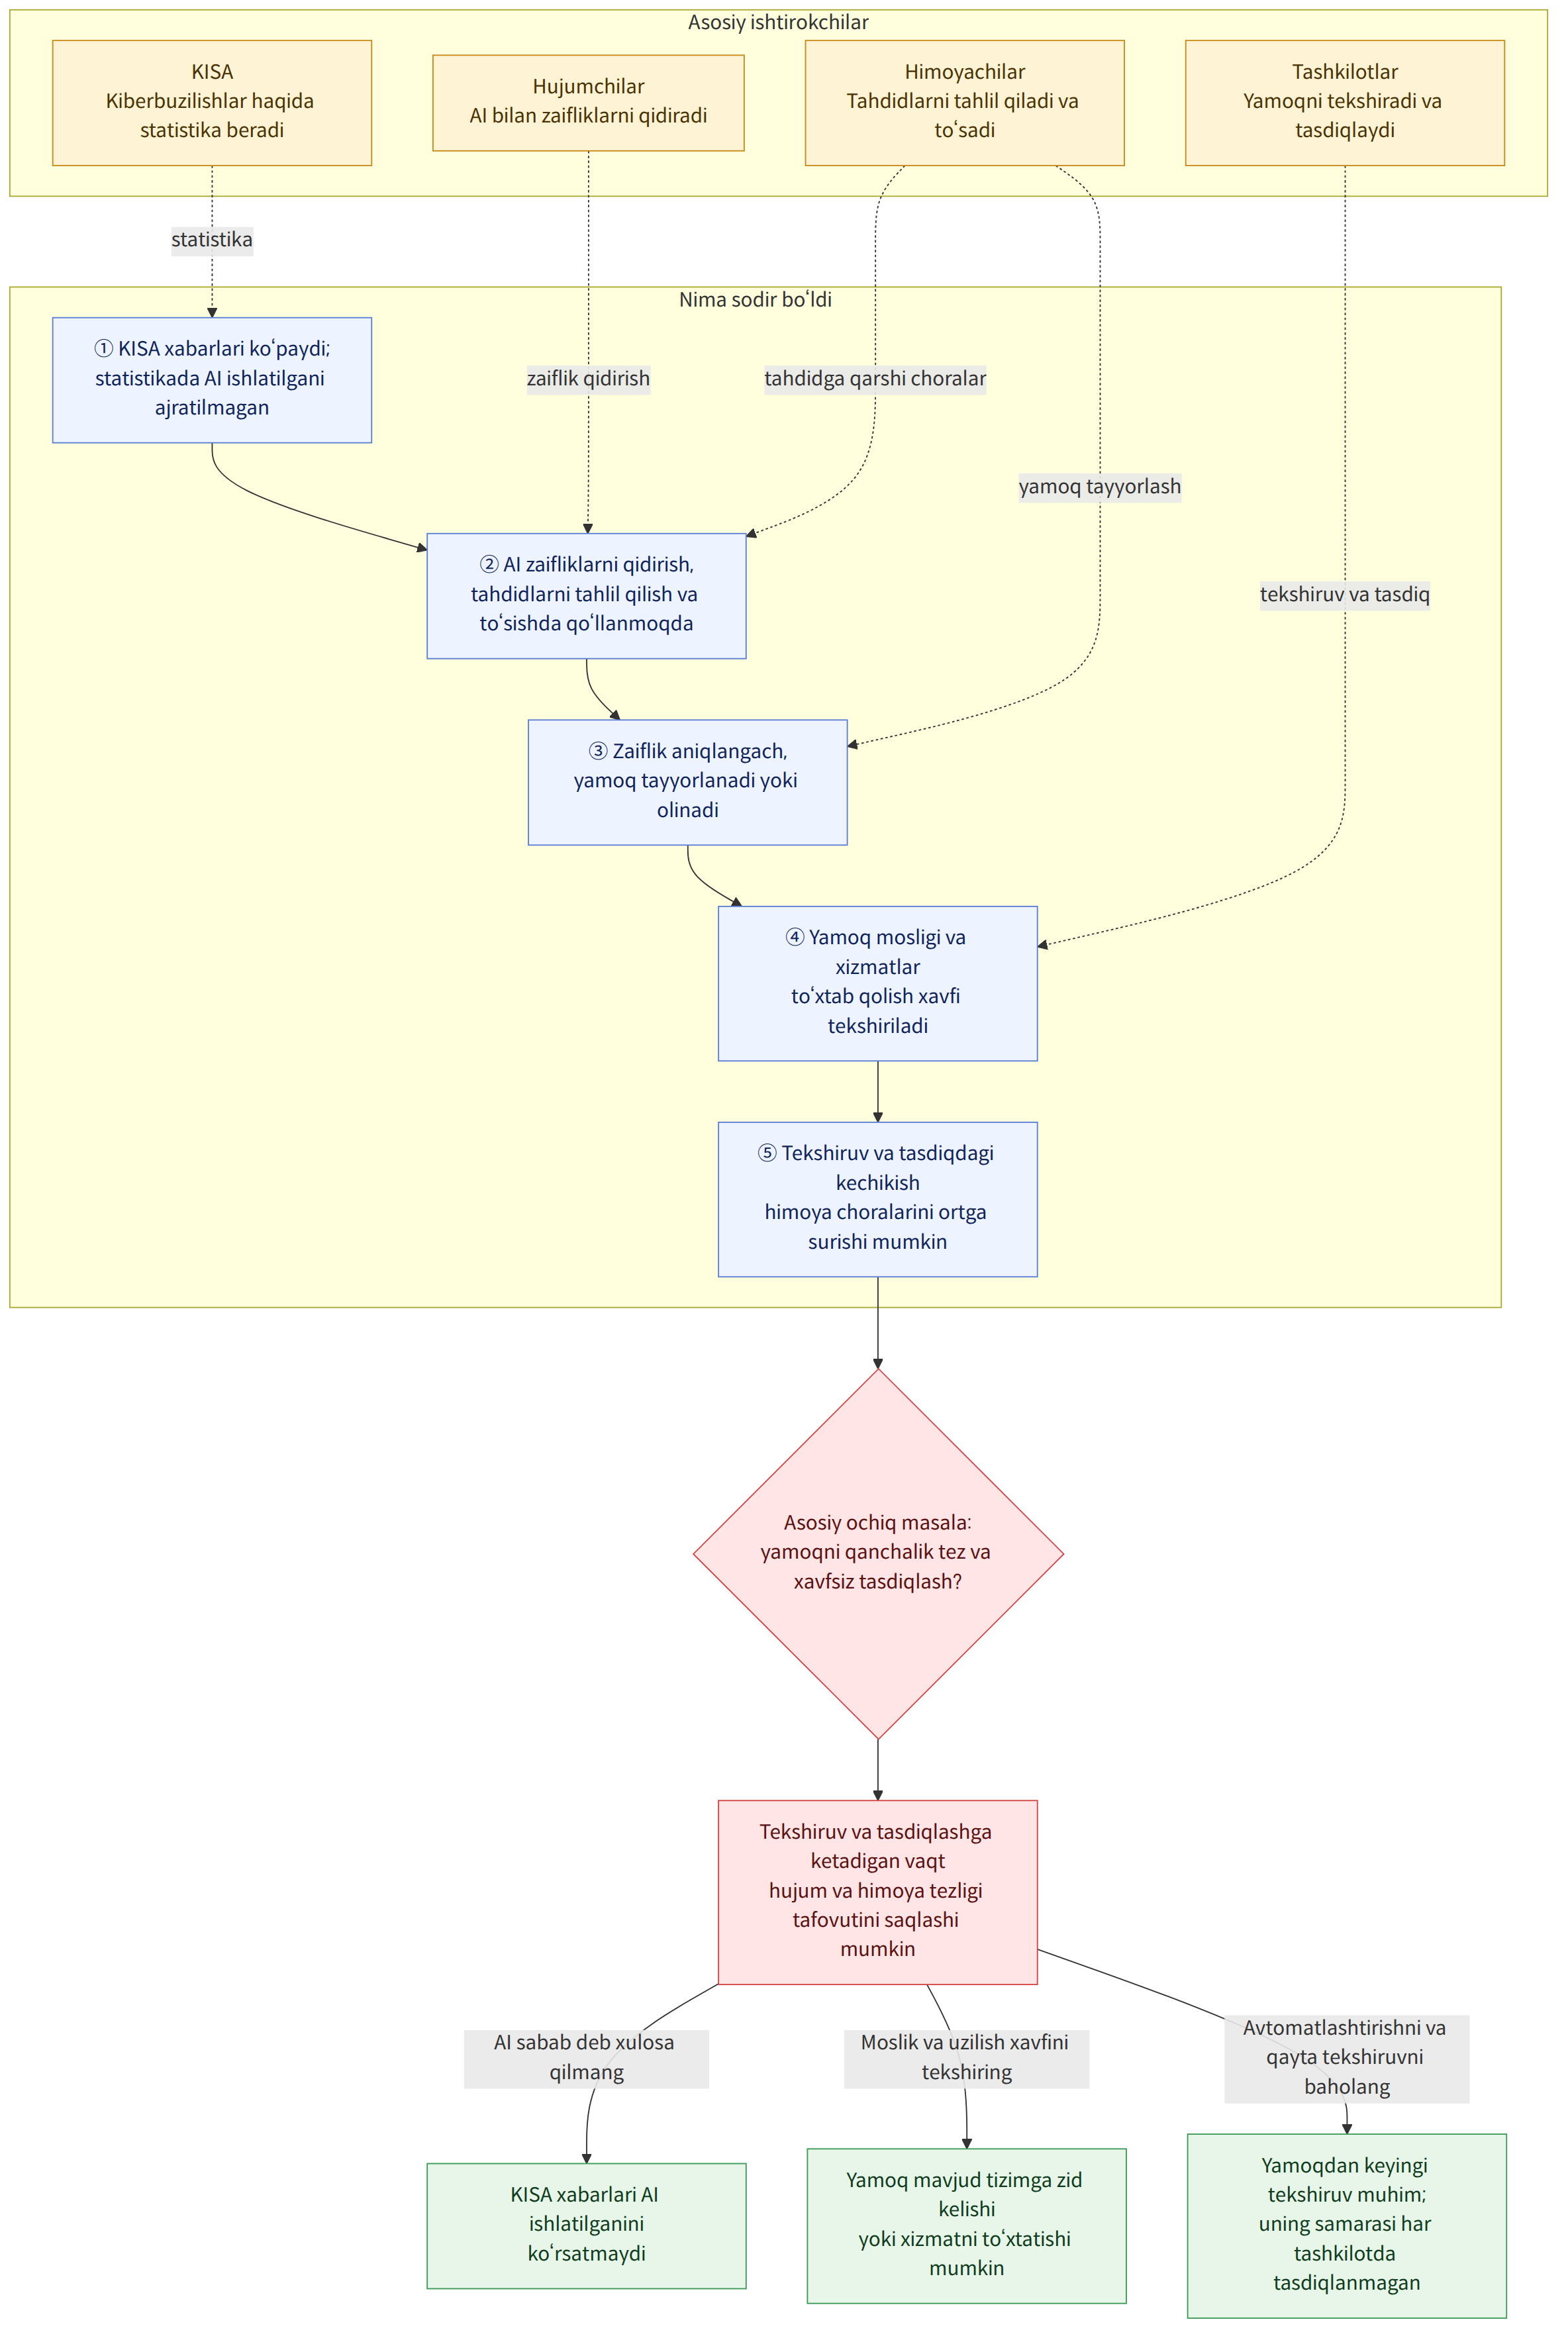
Janubiy Koreyada kiberbuzilishlar bo‘yicha xabarlar soni ortib borayotgan bir paytda, sun’iy intellekt (AI) hujumchilar tomonidan zaifliklarni qidirish, himoyachilar tomonidan esa tahdidlarni tahlil qilish va to‘sish uchun qo‘llanmoqda. Biroq himoyachilar zaiflikni aniqlagandan keyin ham yamoq tayyorlashi va uning mavjud tizimlar bilan ziddiyatga kirish-kirmasligini, xizmatlar to‘xtab qolmasligini tekshirishi kerak. Hujum va himoya tezligi o‘rtasidagi tafovutni kamaytirishda yamoqlarni tekshirish va tasdiqlash jarayonlarini qanchalik tez hamda xavfsiz amalga oshirish muhim bo‘lishi mumkin — asosiy masala shu.
Fon va kontekst
Koreya Internet va xavfsizlik agentligi (한국인터넷진흥원, KISA) statistikalariga ko‘ra, Janubiy Koreyada kiberbuzilishlar bo‘yicha xabarlar soni 2023-yildagi 1277 tadan 2025-yilda 2383 taga oshdi. 2026-yilning birinchi yarmida xabarlar soni 1236 tani tashkil etdi — bu 2023-yil davomida qayd etilgan ko‘rsatkichga teng. Biroq ushbu statistikada kiberbuzilishlarda AI ishlatilgan-ishlatilmagani ajratib ko‘rsatilmaydi. Shu sababli faqat xabarlar sonining o‘sishiga qarab hujumlarga AI sabab bo‘lgan yoki o‘sishga turtki bergan, deb xulosa qilib bo‘lmaydi.
Mutaxassislar kiberhujumlarda AI’dan foydalanish darajasi oshgani sari kiberbuzilishlar soni yanada tez o‘sishi mumkinligini taxmin qilmoqda. Ularning tahliliga ko‘ra, zaifliklarni topish va hujum uyushtirish tezlashsa, himoya bilan shug‘ullanuvchilarning ish yuki ham ortishi mumkin. Xususan, moliya sektoridagi ketma-ket xakerlik hujumlarida AI haqiqatda ishlatilganmi yoki yo‘qmi, bu tasdiqlanmaganini alohida hisobga olish kerak.
Himoya tomonida ham AI’dan foydalanish rivojlanmoqda. Microsoft’ning korxonalar uchun mo‘ljallangan Defender XDR xavfsizlik platformasi kompyuterlar, serverlar va hisob qaydnomalaridan to‘plangan tahdid signallarini AI yordamida tahlil qiladi va zararlangan qurilmalar aloqasini uzish orqali hujumning tarqalishini cheklaydi. XDR — bir nechta qurilma va hisob qaydnomalaridan to‘plangan xavfsizlik signallarini birgalikda tahlil qiluvchi xavfsizlik platformasi. OpenAI va Anthropic ham zaifliklarni topish yoki tuzatish kodini yaratish kabi himoya ishlariga ko‘maklashadigan, kiberxavfsizlikka ixtisoslashgan modellarni taklif qiladi.
Bu xabar nimani anglatadi
AI vositalari tahdidlarni tezroq aniqlasa ham, topilgan zaiflikni amalda tuzatish uchun alohida vaqt kerak bo‘ladi. Yamoq — dasturiy ta’minotdagi xavfsizlik muammosi yoki xatoni tuzatish uchun kiritiladigan o‘zgartirish. Hujumchi bir zaiflikdan foydalanishga muvaffaq bo‘lmasa, boshqasini sinab ko‘rishi mumkin. Himoyachi esa yamoqni yaratishi yoki qo‘lga kiritishi, so‘ng uning mavjud tizim bilan ziddiyatga kirishishi yoki xizmatlar to‘xtab qolishiga olib kelishi mumkinligini tekshirishi kerak.
Sunchxon universiteti Axborot xavfsizligi fakulteti faxriy professori Yo‘m Xun-yolning aytishicha, himoyachilar yamoqni tekshirish va tasdiqlash jarayonlaridan o‘tishi kerakligi sababli, vaqt va mehnat nuqtayi nazaridan hujumchilar bilan ular o‘rtasida nomutanosiblik mavjud. Ajou universiteti Kiberxavfsizlik fakulteti professori Kvak Chin zaifliklarning barchasiga birdaniga yamoq qo‘llab bo‘lmagani uchun ayrim choralar kechiktirilishi yoki umuman ko‘rilmasligi va natijada «kiberxavfsizlik qarzi» yuzaga kelishi mumkinligini ta’kidladi. Kiberxavfsizlik qarzi — hal qilinmay, keyinga qoldirilgan xavfsizlik muammolarining to‘planib borishi.
Tashkilot ichidagi siyosat va qaror qabul qilish jarayoni ham javob tezligiga ta’sir qilishi mumkin. Buyuk Britaniya Milliy kiberxavfsizlik markazi (영국 국가사이버보안센터, NCSC) texnik direktori Deyv Chismon o‘tgan oy markazning rasmiy blogida himoyachilar tashkilot siyosati bilan jiddiy cheklanishini ta’kidladi. Bu zaifliklarni aniqlash texnologiyasi qanchalik muhim bo‘lsa, yamoqlarni qo‘llashni ko‘rib chiqish va tasdiqlash jarayoni ham haqiqiy himoya darajasiga ta’sir qilishi mumkinligini anglatadi.
Masalan, tashkilot zaiflikni aniqlasa-yu, yamoqni qo‘llashdan oldin tizim bilan ziddiyat yuzaga kelmasligini tekshirishi kerak bo‘lsa, aniqlovchi AI tezkor ogohlantirgan taqdirda ham tekshirish va tasdiqlashga ketadigan vaqt saqlanib qoladi. Bunday holatda javob vaqtini qisqartirish uchun zaiflikni aniqlashdan tortib tuzatishgacha bo‘lgan jarayonni avtomatlashtirish, shuningdek, yamoq qo‘llangandan keyin ham muammo yo‘qligini qayta tekshirish tizimi bo‘lishi kerak. Bu taxminga asoslangan izoh bo‘lib, har bir tashkilotda avtomatlashtirish qay darajada joriy etilgani yoki uning samarasi tasdiqlanganini anglatmaydi.
Tegishli tartib-qoidalar va qo‘llab-quvvatlash haqida ma’lumot
Moliyaviy xizmatlar sohasida yangi texnologiyalardan foydalanish uchun moliya organlari soha tarmoqlarini ajratish qoidalarini bosqichma-bosqich yumshatish yo‘llarini muhokama qilmoqda. Tarmoqlarni ajratish — ichki ish tarmog‘ini tashqi internet tarmog‘idan ajratib qo‘yadigan xavfsizlik usuli. Qoidalarni yumshatish bo‘yicha muhokamalar moliya sektorida yangi texnologiyalardan foydalanish uchun sharoit yaratish bilan bog‘liq. Biroq mavjud ma’lumotlarga asoslanib, qoidalar qachon qo‘llanishi, yumshatishning aniq doirasi yoki tashkilotlarga qo‘yiladigan talablarni aniqlab bo‘lmaydi.
Shu sababli qoidalarni yumshatish muhokama qilinayotganining o‘zini moliya muassasalari AI asosidagi xavfsizlik vositalarini allaqachon joriy etgan yoki tarmoqlarni ajratish usuli o‘zgargan, deb talqin qilmaslik kerak. Amalda joriy etilgan-etilmagani va shartlarini alohida tekshirish lozim.
Tasdiqlangan faktlar va hozircha noma’lum jihatlar
Tasdiqlangan faktlar
- Janubiy Koreyada kiberbuzilishlar bo‘yicha xabarlar soni 2023-yilda 1277 ta, 2025-yilda 2383 ta, 2026-yilning birinchi yarmida esa 1236 ta bo‘lgan.
- KISA statistikalarida har bir kiberbuzilishda AI ishlatilgan-ishlatilmagani tasniflanmaydi.
- Defender XDR turli qurilma va hisob qaydnomalaridan olingan tahdid signallarini AI yordamida tahlil qiladi hamda zararlangan qurilmalar aloqasini uzish orqali hujum tarqalishini cheklaydi.
- OpenAI va Anthropic zaifliklarni qidirish hamda tuzatish kodini yaratishda yordam beradigan, kiberxavfsizlikka ixtisoslashgan modellarni taklif qiladi.
- Mutaxassislar yamoqlarni avtomatlashtirish, kiberxavfsizlik qarzini boshqarish va qo‘llangandan keyin muntazam qayta tekshirish muhimligini ta’kidladi.
Hozircha noma’lum jihatlar
- Moliya sektoridagi ketma-ket xakerlik hujumlarida AI haqiqatda ishlatilganmi yoki yo‘qmi, tasdiqlanmagan.
- Tashkilotlarda yamoqlarni avtomatlashtirish qay darajada joriy etilgani va buning samarasi haqida ma’lumot berilmagan.
- Moliya sektorida tarmoqlarni ajratish qoidalarini yumshatishning aniq jadvali va ko‘lami taqdim etilgan ma’lumotlarda ko‘rsatilmagan.
O‘quvchi nimalarni tekshirishi mumkin
- Tashkilotning xavfsizlik bo‘yicha mas’uli zaiflik aniqlangandan keyin yamoqni tekshirish va tasdiqlash uchun qanday jarayonlar kerakligini, shu jarayonda qaysi bosqichlar kechikayotganini tekshirishi mumkin.
- Yamoq qo‘llanmay qolgan zaifliklar to‘planib bormayotganini tekshirish, kechiktirilgan choralar va ularning holatini kuzatib borish zarur.
- Yamoq qo‘llangandan keyin ham tizim yoki xizmatlarda muammo yuzaga kelmaganini muntazam qayta tekshirish tartibi bor-yo‘qligini aniqlash mumkin.
















