
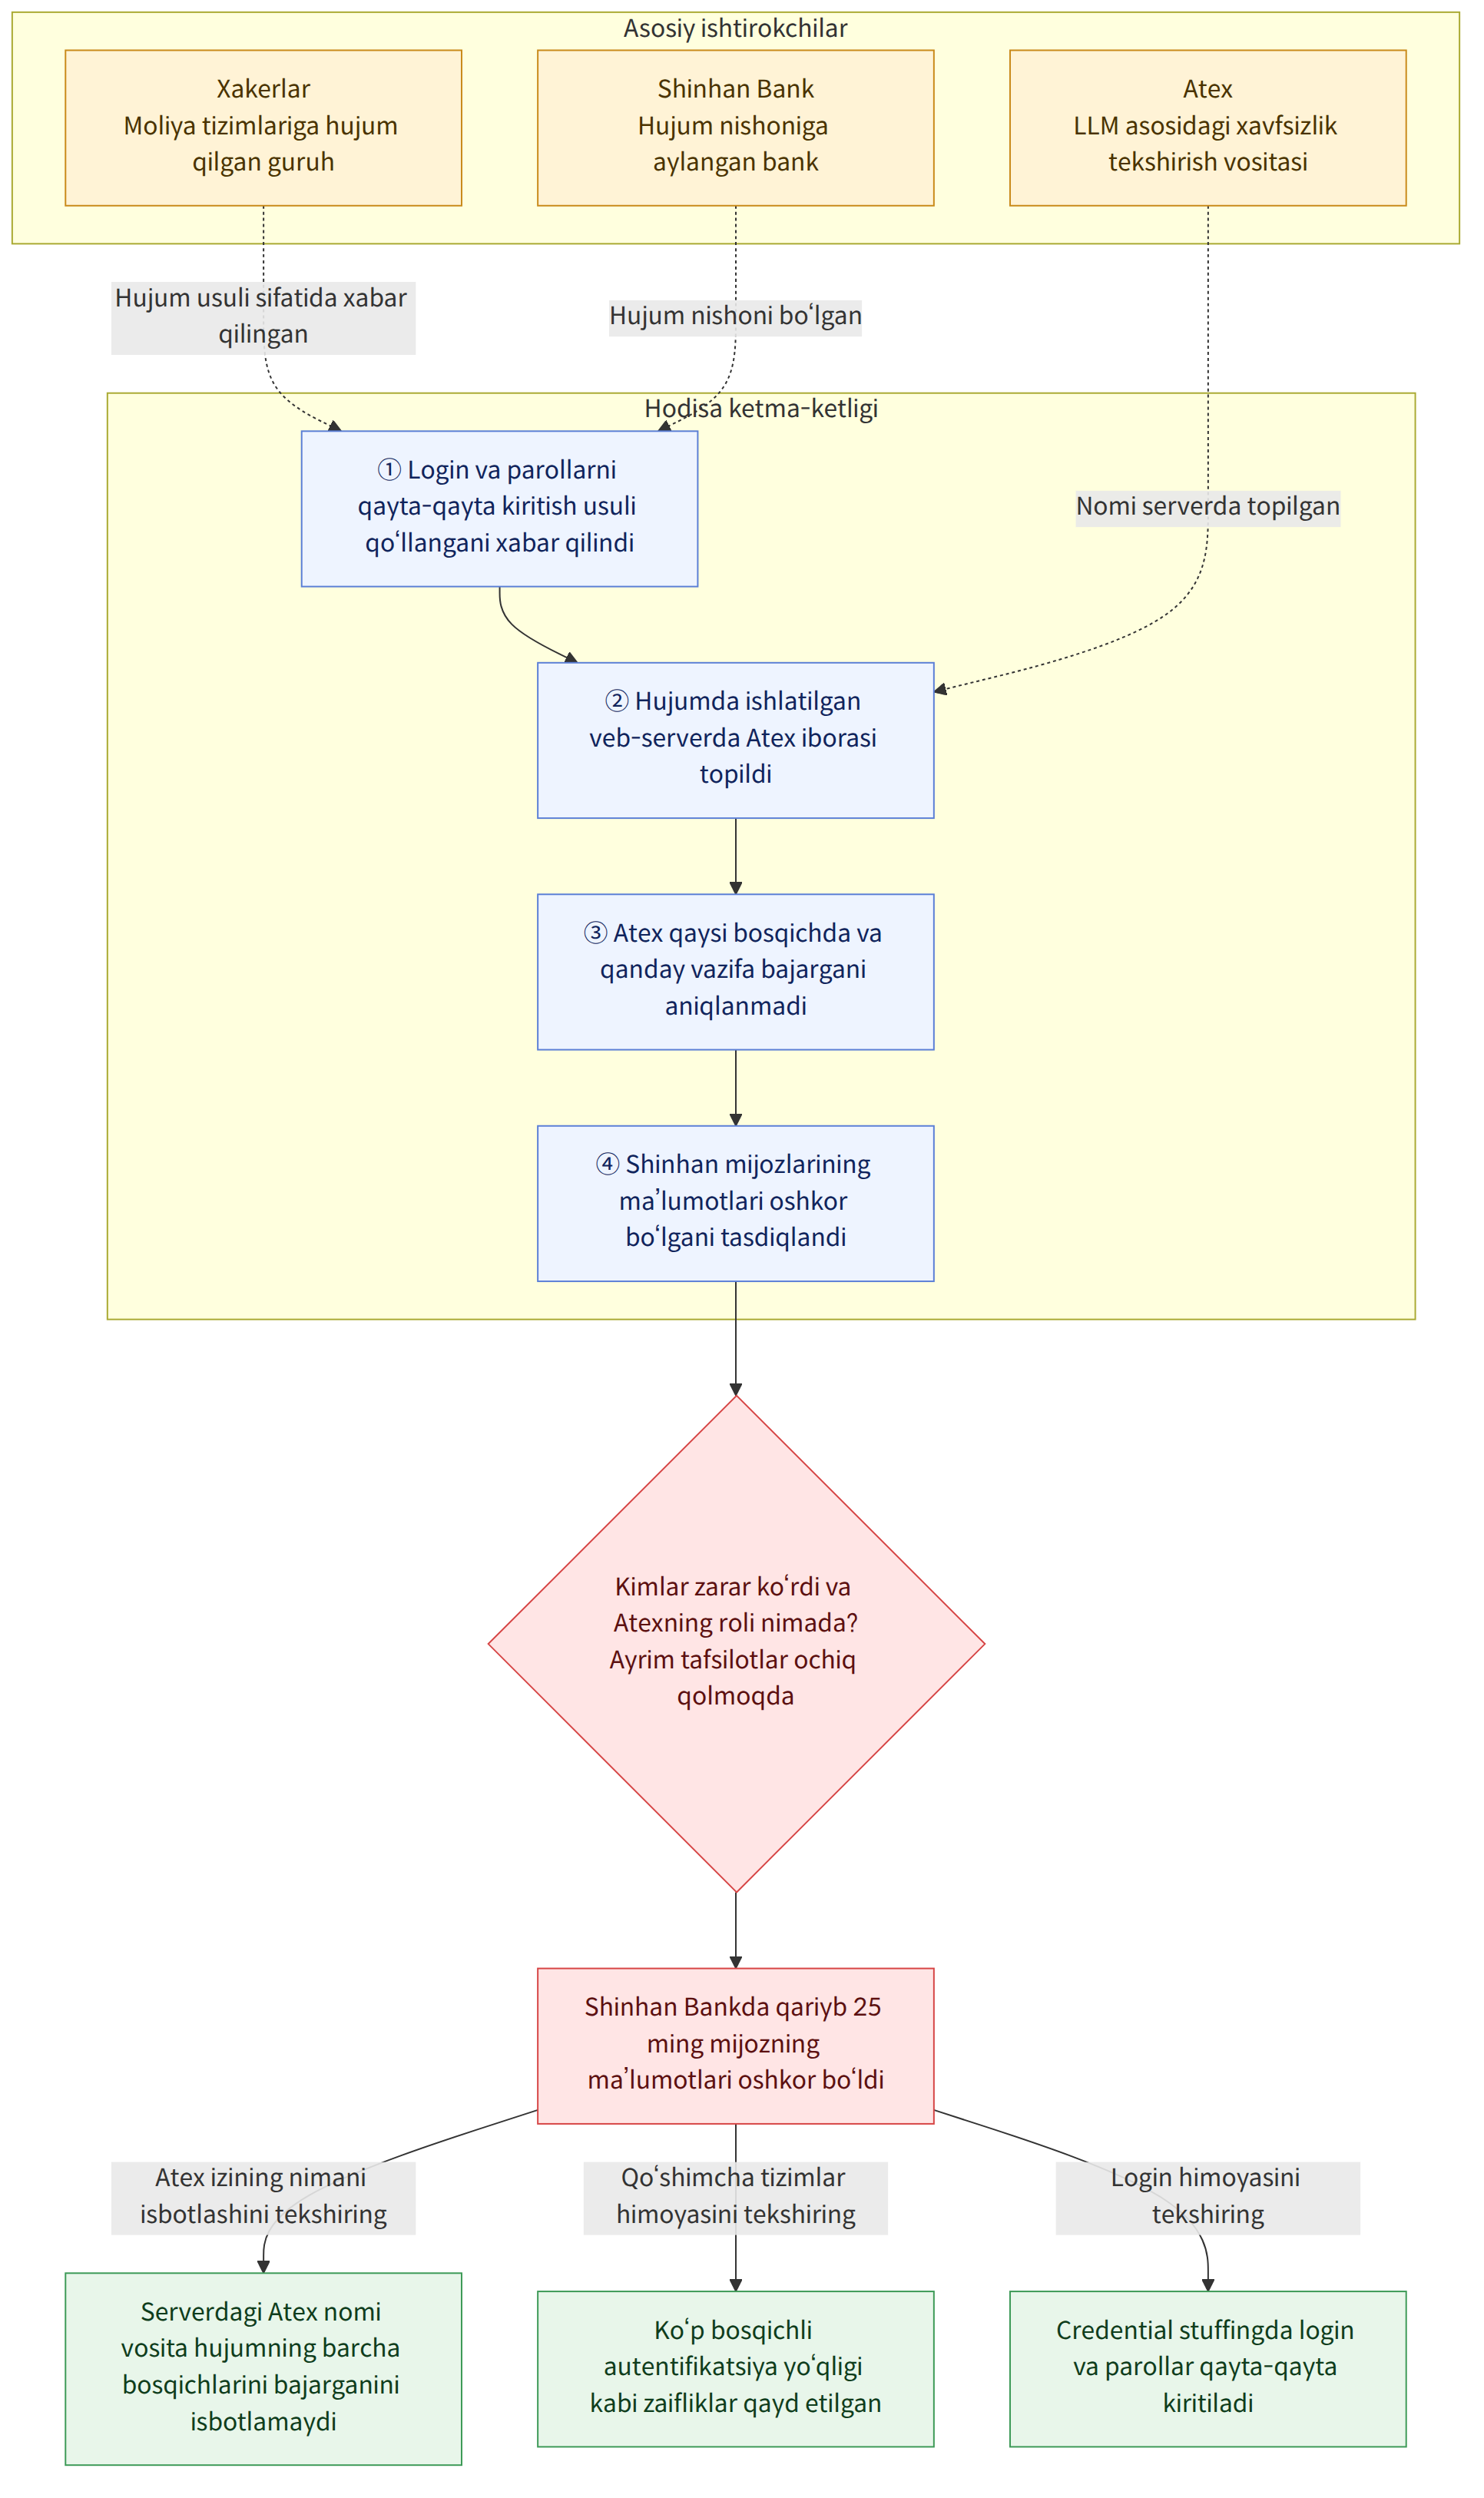
O‘tgan oyning oxirida Shinhan Bank (신한은행) kabi Janubiy Koreya moliya kompaniyalariga qaratilgan xakerlik hujumida foydalanilgan veb-serverda “Atex (ARTEX)—mustaqil penetratsion testlarni boshqarish konsoli” degan ibora topildi. Atex — katta til modeli (LLM; katta hajmdagi hujjatlar va ma’lumotlardan ta’lim olib, matn yaratadigan hamda axborotni qayta ishlaydigan sun’iy intellekt modeli) asosida ishlaydigan xavfsizlikni tekshirish vositasi. Xavfsizlik sohasi vakillarining tushuntirishlariga tayangan xabarlarda bu vositadan hujumda noqonuniy foydalanilgan bo‘lishi mumkinligi aytildi, biroq u hujum jarayonining qaysi bosqichida va qanday vazifani bajargani aniqlanmadi.
Shu davrda moliya sektorida nafaqat banklarda, balki jamg‘arma banklari, kapital kompaniyalari va o‘zaro moliyalashtirish tashkilotlarida ham shaxsiy ma’lumotlar oshkor bo‘lgani yoki hujumga urinishlar haqida xabar berildi. Bu xabardagi muhim savol faqat “Xakerlikni sun’iy intellekt amalga oshirdimi?” degan savol bilan cheklanmaydi. Sun’iy intellekt vositasining izlari hujumni tezroq yoki aniqroq qilgan bo‘lishi mumkin, ammo bunday hujumning muvaffaqiyatli bo‘lishiga imkon bergan tizimlarning zaifligi va boshqaruv holatini ham birgalikda ko‘rib chiqish kerak.
Asosiy ma’lumot va kontekst
Atex loyihasi GitHub’da ochiq e’lon qilingan vosita bo‘lib, o‘tgan avgustda Xitoyning Baidu xavfsizlikka javob berish markazi (중국 바이두 보안대응센터) tashkil etgan “Agent Plus” hujum qobiliyatlari tanlovi (에이전트 플러스)da g‘olib bo‘lgan. Bu hujumda foydalanilgan veb-serverda Atex bilan bog‘liq iboralar aniqlangani Atex va hujum o‘rtasida aloqa bo‘lishi mumkinligini ko‘rsatuvchi dalildir. Biroq serverda vosita nomi topilganining o‘zi Atex hujumning barcha bosqichlarini bajarganini yoki inson aralashuvisiz mustaqil ravishda tizimga kirganini qat’iy aytish uchun yetarli emas.
Bu hujum usuli sifatida xabar qilingan “credential stuffing” — darkvebda noqonuniy tarqatiladigan login va parollarni qayta-qayta kiritib, tizimga kirish va keyin shaxsiy ma’lumotlarni olib chiqib ketish usulidir. Avval bu ishda xaker oldindan yozgan buyruqlar asosida avtomatlashtirilgan bot login ma’lumotlarini mexanik tarzda kiritishi qo‘llanilgan. Bu safar tizim zaifliklarini katta til modeli asosida qidirib, hujumni amalga oshiradigan vosita ishlatilgan bo‘lishi mumkinligi aytildi, ammo hujum jarayonida odamlar va sun’iy intellektning har biri qanday rol o‘ynagani ma’lum qilinmadi.
Donguk universiteti professori (동국대) Hvan Sokjinning tushuntirishicha, odam login ma’lumotlarini kiritishi 5 soniya, odatiy avtomatlashtirilgan botga 1 soniya, sun’iy intellekt agentiga esa 0,3–0,5 soniya olishi mumkin. Shuningdek, u sun’iy intellekt agenti tizim shartlariga mos kelmaydigan hisoblarni saralab, hujumni yanada aniqroq qilishi mumkinligini aytdi. Bu mumkin bo‘lgan tezlik va funksiyalar haqidagi tushuntirish bo‘lib, mazkur voqeada aynan shu tezlik yoki funksiyalardan foydalanilganini tasdiqlamaydi.
Moliya sektoriga oid xabarlarda hujum nishoniga aylangan ish tizimlarining xususiyatlari ham umumiy jihat sifatida ko‘rsatildi. Shinhan Bankning kredit vositachilari uchun so‘rov xizmati kabi tizimlar mijozlar foydalanadigan asosiy axborot tizimidan emas, qo‘shimcha va ishni qo‘llab-quvvatlash tizimlaridan bo‘lgan. Xabarlarga ko‘ra, ko‘p bosqichli autentifikatsiya qo‘llanmagani kabi holatlar sababli ularning xavfsizlik tizimi nisbatan sust ishlab chiqilgan. Seul ayollar universiteti professori (서울여대) Kim Myonju asosiy masala sun’iy intellekt ishlatilgan-yo‘qligida emas, balki banklarning qo‘shimcha tizimlaridagi zaifliklar yetarlicha boshqarilmaganida ekanini ta’kidladi.
Bu xabar nimani anglatadi
Moliya sektoriga oid xabarlarga ko‘ra, Shinhan Bankda qariyb 25 ming mijozning ismi, telefon raqami, yillik daromadi, ish joyi nomi va shaxsiy ro‘yxatga olish raqamlarining ayrim qismlari kabi ma’lumotlari oshkor bo‘lgani tasdiqlangan. Kookmin Bankda (국민은행) 119 mijoz, Hana Bankda (하나은행) esa 89 mijozning ma’lumotlari oshkor bo‘lgani haqida xabar berildi. Busan Bankda (부산은행) tashqi veb-serverga qilingan hujumga urinish jarayonida autsorsing asosida ishlagan 11 nafar dasturchining ma’lumotlari oshkor bo‘lgan; Woori Bank (우리은행) va NH Nonghyup Bank (NH농협은행) esa shunga o‘xshash hujumga uchragan, ammo bu haqiqiy ma’lumotlar sizib chiqishiga olib kelmagan, deb xabar qilindi.
Ikkinchi darajali moliya sektorida Yegarang jamg‘arma bankining (예가람저축은행) qariyb 40 ming mijoziga oid ma’lumotlar hamda Hyundai Capital (현대캐피탈) kompaniyasida kredit vositachisi bo‘lgan 146 kishining ma’lumotlari oshkor bo‘lgani xabar qilindi. Koreya Jamoa kredit kooperativlari markaziy kengashi (새마을금고중앙회) va Nonghyup o‘zaro moliyalashtirish tizimiga (농협 상호금융) o‘xshash kirish urinishlari bo‘lgan, ammo ular hujumni qaytargani ma’lum qilindi. Moliya sektori hujumga uchragan tizimlar internet va mobil banking tizimlaridan alohida bo‘lganini, shu bois hisob raqamlari kabi moliyaviy operatsiyalarga oid ma’lumotlar oshkor bo‘lmaganini tushuntirdi. Biroq oshkor bo‘lgan ma’lumotlar orasida aloqa raqamlari, daromad va ish joyi haqidagi ma’lumotlar ham bo‘lishi mumkinligi sababli, kredit bo‘yicha haqiqiy maslahat mazmunini bilgandek ko‘rinadigan qalbaki qo‘ng‘iroq yoki xabarlar orqali ikkilamchi zarar yetishi mumkinligidan xavotir bildirildi.
Shu sababli, ma’lumotlar oshkor bo‘lgan-bo‘lmaganini tekshirish bilan birga, ulardan foydalanib o‘zini boshqa shaxs qilib ko‘rsatish holatlaridan ehtiyot bo‘lish muhim. Masalan, kredit bo‘yicha maslahat olgan odamga maslahat mazmunidan xabardordek ko‘rinadigan qo‘ng‘iroq yoki xabar kelsa ham, suhbatdosh biladigan ma’lumotlarga qarab uni moliya kompaniyasi xodimi deb hisoblamaslik xavfsizroq. Xabarlarga ko‘ra, moliya kompaniyalari jabrlangan mijozlarga ma’lumotlari oshkor bo‘lgani va ikkilamchi zararning oldini olish usullari haqida alohida xabar bergan, shuningdek, mazkur ma’lumotlar sizib chiqishi tufayli zarar yuzaga kelsa, uni to‘liq qoplash niyatini bildirgan.
Kengroq qaralganda, ishni qo‘llab-quvvatlash tizimlari mijozlar foydalanadigan asosiy axborot tizimi emasligi uchun xavfi past, deb hisoblab bo‘lmasligi ushbu voqeaning muhim jihatidir. Kredit vositachilari yoki xodimlar foydalanadigan xizmatlarda ham shaxsiy ma’lumotlar to‘planishi mumkin; autentifikatsiya nisbatan sust bo‘lsa, bu tizimlar hujumchilar mo‘ljaliga aylanishi mumkin. Sun’iy intellektning tezligi va avtomatlashtirish imkoniyatlarini tekshirish bilan birga, qaysi tizimlarga tashqaridan kirish mumkinligi, hisoblar va autentifikatsiya qanday boshqarilishini o‘rganish takroriy hujumlarning oldini olishdagi asosiy vazifalardan biri bo‘lishi mumkin.
Tegishli qoidalar va yordam haqida ma’lumot
Ichki huquqiy qo‘llanmaga ko‘ra, Axborot-kommunikatsiya tarmoqlari to‘g‘risidagi qonunning (정보통신망법) 48-moddasi 1-qismi axborot-kommunikatsiya tarmog‘iga kirish uchun qonuniy huquq bo‘lgan-bo‘lmaganini hamda ruxsat etilgan doiradan chetga chiqilgan-chiqilmaganini baholashga asos bo‘ladi. Login va parolni bilish yoki ilgari ulardan foydalanishga ruxsat olgan bo‘lishning o‘zi ayni paytda ham tizimga kirish huquqi borligini qat’iy anglatmaydi. Xizmat ko‘rsatuvchi tomonidan berilgan huquq va ruxsat etilgan doira kabi aniq holatlarni ko‘rib chiqish kerak.
Shu bois, xakerlik serverida Atex nomli vosita aniqlangani haqidagi xabar asosidagina muayyan shaxsning huquqiy javobgarligi yoki jinoyat sodir etilgani haqida xulosa chiqarib bo‘lmaydi. Tizimga kirish holatlari, huquqlar, harakatlar va dalillarni tekshirish kerak. Huquqiy qo‘llanmada ham ishning xulosasi o‘sha paytdagi qonunlar va har bir holatning aniq tafsilotlariga qarab o‘zgarishi mumkinligi, shu sababli amaliy vaziyatlarda amaldagi qonunlar va aniq dalillar tekshirilishi kerakligi haqida ogohlantiriladi.
Xabarlarda turlicha yoritilgan jihatlar
Xabarlarning asosiy yo‘nalishi va tafsilotlar darajasi turlicha. Atex haqidagi xabarlarda hujum serverida topilgan iboralar va vositaning xususiyatlariga e’tibor qaratilib, Atex hujumning qaysi bosqichida ishlatilgani noaniq ekani ta’kidlandi. Moliya sektorini kengroq yoritgan xabarlarda bir nechta moliya kompaniyasida ma’lumotlar oshkor bo‘lgani yoki hujumlar qaytarilgani, ayrim jabrlanganlar soni va oshkor bo‘lgan ma’lumotlar turi keltirildi. Bular voqeaning turli jihatlarini yoritadi; bu Atexdan amalda foydalanilgani yoki zarar ko‘rganlarning umumiy soni aniqlanganini anglatmaydi.
Tasdiqlangan faktlar va hozircha noma’lum jihatlar
Tasdiqlangan faktlar
- Hujumda foydalanilgan veb-serverda Atex bilan bog‘liq iboralar topilgani haqida xabar berildi.
- Atex — GitHub’da ochiq e’lon qilingan, katta til modeliga asoslangan xavfsizlikni tekshirish vositasi; u o‘tgan avgustda hujum qobiliyatlari tanlovida g‘olib bo‘lgan.
- Moliya sektoridagi bir nechta kompaniyada shaxsiy ma’lumotlar oshkor bo‘lgani yoki tashqi hujumga urinishlar bo‘lgani haqida xabar berildi.
- Shinhan Bankning kredit vositachilari uchun so‘rov xizmati kabi ayrim ishni qo‘llab-quvvatlash tizimlari mijozlar foydalanadigan asosiy axborot tizimidan farq qilgan, ularning xavfsizlik tizimi esa nisbatan sust bo‘lgan, deb xabar qilindi.
- Prezident Li Jaemyonga (이재명 대통령) moliya muassasalari va davlat idoralarida shaxsiy ma’lumotlar sizib chiqishi bilan bog‘liq hodisalar hamda ularga qarshi choralar haqida ma’lumot berilgani, u esa puxta tekshiruv o‘tkazish va choralar ishlab chiqishni topshirgani xabar qilindi.
Hozircha noma’lum jihatlar
- Atex hujumning qaysi bosqichida va qanday vazifani bajarish uchun ishlatilgan?
- Hujum jarayonida odamlar va sun’iy intellekt qay darajada ishtirok etgan?
- Xabarlarda keltirilgan holatlarning barchasini qo‘shganda, oshkor bo‘lgan shaxsiy ma’lumotlar hajmi va zarar ko‘lami qanday aniqlanadi?
- Moliyaviy kompaniyalarga qilingan, ammo tashqariga xabar qilinmagan boshqa hujum urinishlari ham bo‘lganmi?
O‘quvchi nimalarni tekshirishi kerak
- Agar tegishli moliya kompaniyasidan shaxsiy ma’lumotlaringiz oshkor bo‘lgani haqida xabar olgan bo‘lsangiz, qaysi ma’lumotlar oshkor bo‘lganini aniqlang va tavsiya etilgan ehtiyot choralarini ko‘rib chiqing.
- Kredit bo‘yicha maslahat yoki moliyaviy ma’lumotlarni tilga olgan qo‘ng‘iroq yoki xabarga ham darhol ishonmang; suhbatdosh da’vo qilayotgan shaxsini va aloqa kanalini alohida tekshiring.
- Oshkor bo‘lgan ma’lumotlardan foydalanilgan zarar yuz berganidan shubhalansangiz, tegishli xabarlar va maslahat yozuvlarini saqlang hamda moliya kompaniyasi ma’lum qilgan ariza berish va zararni qoplash tartibini tekshiring.
Manbalar
- Jinoyat kodeksidagi boshqa jinoyatlar: tarkib topish shartlari va e’tiborli jihatlar
- Foydalanilgan boshqa xabarlar: hani.co.kr
- Foydalanilgan boshqa xabarlar: hani.co.kr

















