
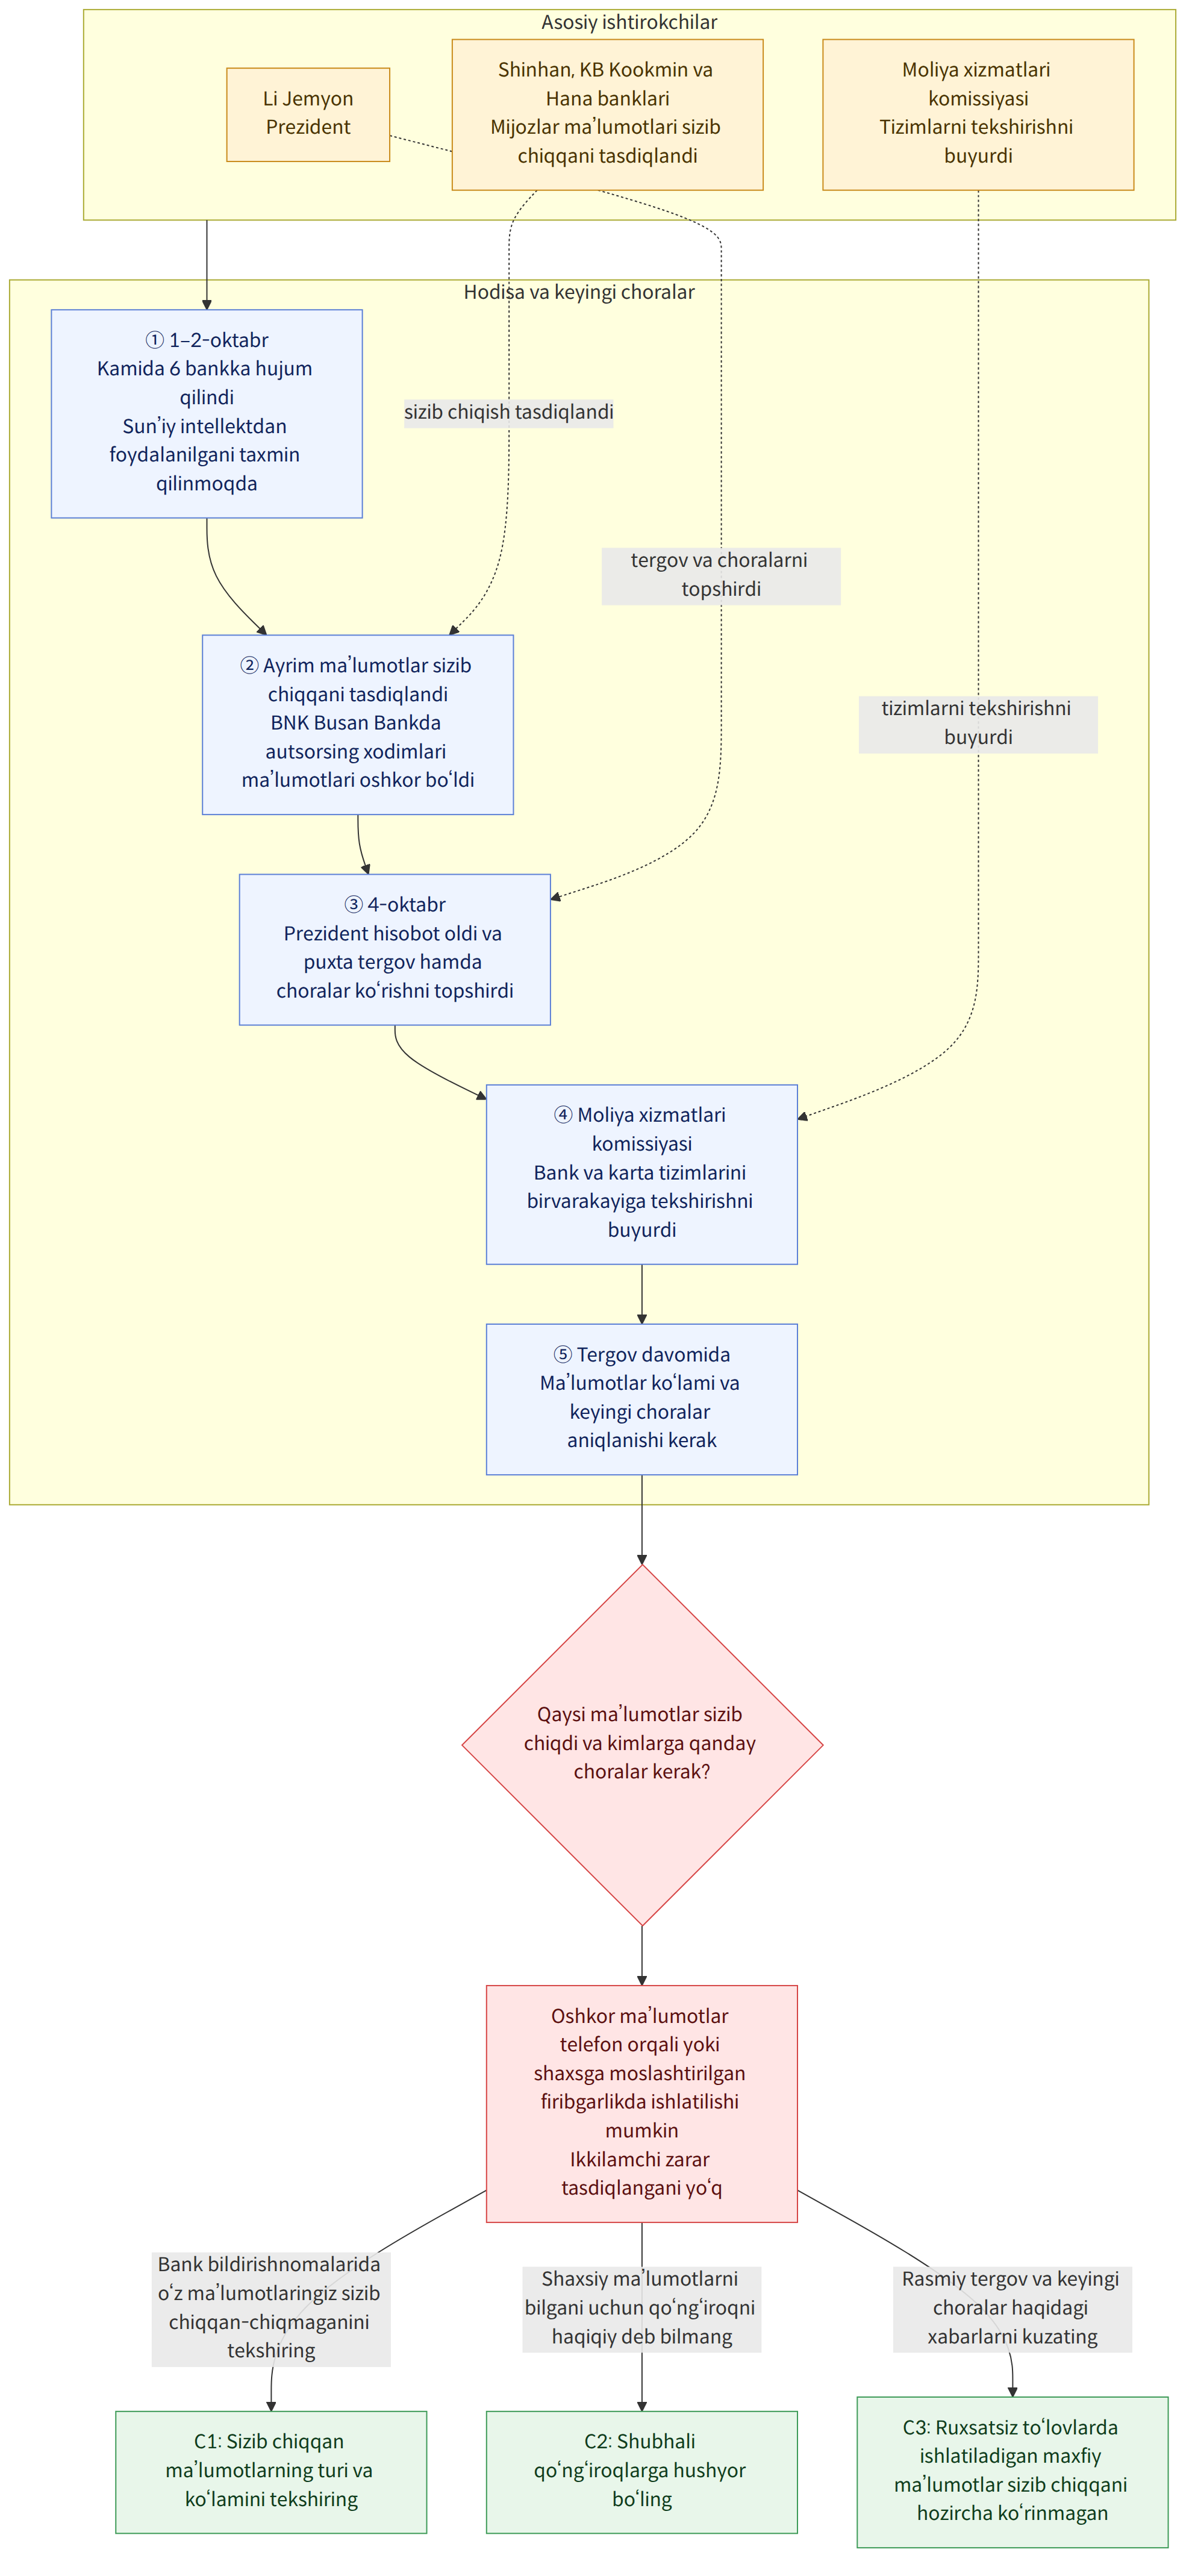
Prezident Li Jemyon 2026-yil 4-oktabrda moliya muassasalari va davlat tashkilotlarida shaxsiy ma’lumotlar sizib chiqishi bilan bog‘liq hodisalar yuzasidan hisobot olib, puxta tergov o‘tkazish va choralar ko‘rishni topshirdi. 1–2-oktabr kunlari Shinhan Bank, KB Kookmin Bank, Hana Bank, Woori Bank (우리은행), NH Nonghyup Bank (NH농협은행), BNK Busan Bank (BNK부산은행) va mamlakatdagi yana kamida bitta bankda sun’iy intellektdan (AI) foydalanilgan bo‘lishi taxmin qilinayotgan xakerlik hujumlari ketma-ket sodir bo‘ldi. Ularning orasida Shinhan, KB Kookmin va Hana banklarida ayrim mijozlarning shaxsiy ma’lumotlari sizib chiqqani tasdiqlandi, BNK Busan Bankda esa autsorsing xodimlarining ma’lumotlari oshkor bo‘ldi.
Moliya xizmatlari komissiyasi bank va karta sohalariga axborot tizimlarini birvarakayiga tekshirishni buyurdi. Moliya xizmatlari komissiyasi raisi Li Ok Von va Moliya nazorati xizmati (금융감독원) rahbari Li Chan Jin moliya sohasi uyushmalari rahbarlari hamda hodisa yuz bergan moliya kompaniyalari bosh direktorlarining ishtirokida shoshilinch tekshiruv yig‘ilishini o‘tkazgani haqida ham xabarlar tarqaldi. Bu masala hujum bo‘lgan-bo‘lmaganini aniqlash bilangina tugamaydi. Mijozlarga xavf tug‘diradigan navbatdagi bosqich — aslida qanday ma’lumotlar sizib chiqqani va ular qanchalik tarqalgani, shuningdek, moliya kompaniyalari qanday qo‘shimcha choralar ko‘rishidir.
Fon va kontekst
Bu hujum bitta bank bilan cheklanib qolmadi: qisqa vaqt ichida bir nechta moliya muassasasida ketma-ket kuzatildi. Xabarlarga ko‘ra, hujum nishonlari orasida kamida 6 ta bank bo‘lgan. Ayrim xabarlarda omonat kassalari, kredit-moliya kompaniyalari va o‘zaro moliyalashtirish tashkilotlari kabi ikkilamchi moliya sektorida ham shunga o‘xshash hujumlar qayd etilgani aytilgan. Biroq hujumlarda sun’iy intellektdan foydalanilgani hozircha taxmin yoki ehtimol sifatida xabar qilingan.
Ma’lumotlari sizib chiqqani tasdiqlangan muassasalar va ma’lumotlar miqyosi haqida ham xabarlarda aniqroq ma’lumot berilgan. Bir xabarda Shinhan Bankda taxminan 25 000 mijozning ismi, telefon raqami va yillik daromadi kabi ma’lumotlar sizib chiqqani, Hana Bankda esa 89 kishining shaxsiy ma’lumotlari oshkor bo‘lgani aytilgan. Shuningdek, Woori Bank va NH Nonghyup Bank shunga o‘xshash hujumlarga uchragani, biroq ruxsatsiz kirishning oldi olinib, shaxsiy ma’lumotlar sizib chiqmagani haqida ma’lumot berilgan. Bu raqamlar va ma’lumot turlari xabarlarda keltirilgan bo‘lib, ularni umumiy zarar ko‘lami yoki yakuniy tergov natijasi deb qat’iy aytib bo‘lmaydi.
Bu xabar nimani anglatadi
Mijozlar uchun muhim jihat shunchaki «xakerlik hujumi bo‘ldi» degan fakt emas, balki o‘z ma’lumotlari haqiqatan ham sizib chiqqan-chiqmagani va aynan qaysi ma’lumotlar oshkor bo‘lganidir. Agar ism yoki telefon raqami kabi boshqa ma’lumotlar bilan birga shaxsni soxtalashtirishda foydalanish mumkin bo‘lgan ma’lumotlar sizib chiqqan bo‘lsa, ulardan telefon orqali firibgarlik yoki shaxsga moslashtirilgan firibgarlik urinishlarida foydalanish ehtimolini istisno etib bo‘lmaydi. Moliya xizmatlari komissiyasi raisining sizib chiqqan ma’lumotlardan telefon orqali firibgarlik va boshqa aldovlarda foydalanish mumkinligi haqida ogohlantirgani ham ma’lumotlar oshkor bo‘lganidan keyingi ikkilamchi zararlardan ehtiyot bo‘lish kerakligini anglatadi.
Moliya organi rahbarining aytishicha, hozirgacha ruxsatsiz to‘lovlarni amalga oshirishda foydalanish mumkin bo‘lgan maxfiy ma’lumotlar sizib chiqqani ko‘rinmayapti. Shunga qaramay, u moliya sektorini yuqori darajadagi hushyorlikni saqlashga chaqirdi.
Masalan, mazkur bank mijozi bo‘lgan kishiga kredit bo‘yicha maslahat yoki hisobni tekshirish bahonasida qo‘ng‘iroq qilishsa, qo‘ng‘iroq qiluvchi shaxsiy ma’lumotlarni bilgani uchungina bu haqiqiy moliya muassasasidan bo‘lgan aloqa, deb o‘ylamaslik kerak. Biroq hozir oshkor qilingan ma’lumotlarga asoslanib, muayyan mijozga shunday qo‘ng‘iroq bo‘lgani yoki amalda ikkilamchi zarar yuz berganini tasdiqlab bo‘lmaydi. Moliya kompaniyalari va rasmiylarning tergov natijalari mijozlarga yuboriladigan bildirishnomalar va keyingi choralar shaklida aniq ifodalanishi muhimligi shundan.
Prezidentning topshirig‘i tergov o‘tkazish va choralar ishlab chiqishga undaydi, ammo bu hujum yo‘li yoki sizib chiqqan ma’lumotlar ko‘lami aniqlanganini anglatmaydi. Moliya organlarining axborot tizimlarini tekshirishi va moliya kompaniyalarining alohida tekshiruvlari davom etsa ham, qanday ma’lumotlar qo‘lga kiritilgani hamda jabrlangan mijozlarga qanday choralar taklif qilinishi qo‘shimcha ravishda aniqlanishi kerak. Shu bois hozir «AI xakerligi» iborasidan ko‘ra, tergov natijalari va har bir moliya kompaniyasi e’lon qiladigan xabarlardagi aniq ma’lumotlarga e’tibor qaratish lozim.
Xabarlarda turlicha yoritilgan jihatlar
Shoshilinch tekshiruv yig‘ilishi o‘tkazilgan vaqt haqidagi xabarlar bir-biridan farq qiladi. Ayrim xabarlarda Moliya xizmatlari komissiyasi raisi Li Ok Von va Moliya nazorati xizmati rahbari Li Chan Jin yig‘ilishni 4-oktabr kuni tushdan keyin o‘tkazishi rejalashtirilgani aytilgan bo‘lsa, boshqa xabarlarda yig‘ilish bo‘lib o‘tgani va komissiya raisi unda so‘zga chiqqani yozilgan. Bu tafovut xabarlar e’lon qilingan vaqt va yangilanishlardagi farq bilan izohlanishi mumkin, ammo mavjud ma’lumotlargagina asoslanib yig‘ilishning aniq vaqtini belgilab bo‘lmaydi.
Tasdiqlangan faktlar va hozircha noma’lum jihatlar
Tasdiqlangan faktlar
- Prezident Li 4-oktabr kuni shaxsiy ma’lumotlar sizib chiqishi bilan bog‘liq hodisalar yuzasidan hisobot olib, puxta tergov o‘tkazish va choralar ko‘rishni topshirdi.
- 1–2-oktabr kunlari mamlakatdagi kamida 6 ta bankda sun’iy intellektdan foydalanilgan bo‘lishi taxmin qilinayotgan xakerlik hujumlari sodir bo‘ldi.
- Shinhan, KB Kookmin va Hana banklarida ayrim mijozlarning shaxsiy ma’lumotlari sizib chiqqani tasdiqlandi, BNK Busan Bankda esa autsorsing xodimlari ma’lumotlari sizib chiqqani haqida xabar berildi.
- Moliya xizmatlari komissiyasi bank va karta sohalariga axborot tizimlarini birvarakayiga tekshirishni buyurdi.
Hozircha noma’lum jihatlar
- Xakerlik hujumini kimlar uyushtirgan va tizimlarga kirishning aniq yo‘li qanday bo‘lgan?
- Umumiy miqyosda qancha ma’lumot sizib chiqqan va har bir muassasadan aynan qaysi turdagi ma’lumotlar olingan?
- Tergov natijalariga qarab moliya muassasalari qanday keyingi choralarni ko‘radi va zarar ko‘rgan mijozlarni qanday xabardor qiladi?
O‘quvchi nimalarni tekshirishi kerak
- Tegishli bank yoki moliya kompaniyasining rasmiy xabarlarini tekshirib, ma’lumotlaringiz sizib chiqqanlar qatorida bor-yo‘qligini va aynan qaysi ma’lumotlar oshkor bo‘lganini aniqlang.
- Kredit bo‘yicha maslahat yoki hisobni tekshirish bahonasida qo‘ng‘iroq qilishsa, suhbatdosh shaxsiy ma’lumotlaringizni bilishiga qarab unga ishonmang; vaziyatni moliya kompaniyasining rasmiy kanali orqali tekshiring.
- Moliya organlari va tegishli moliya kompaniyalari tergov natijalari hamda keyingi choralarni e’lon qilayotganini kuzatib boring. Hozirgi xabarlarda zarar ko‘rganlarning umumiy doirasi va har bir muassasaning choralari to‘liq oshkor etilmagan.
Manbalar
- Foydalanilgan boshqa xabarlar: hani.co.kr
- Foydalanilgan boshqa xabarlar: en.yna.co.kr

















