
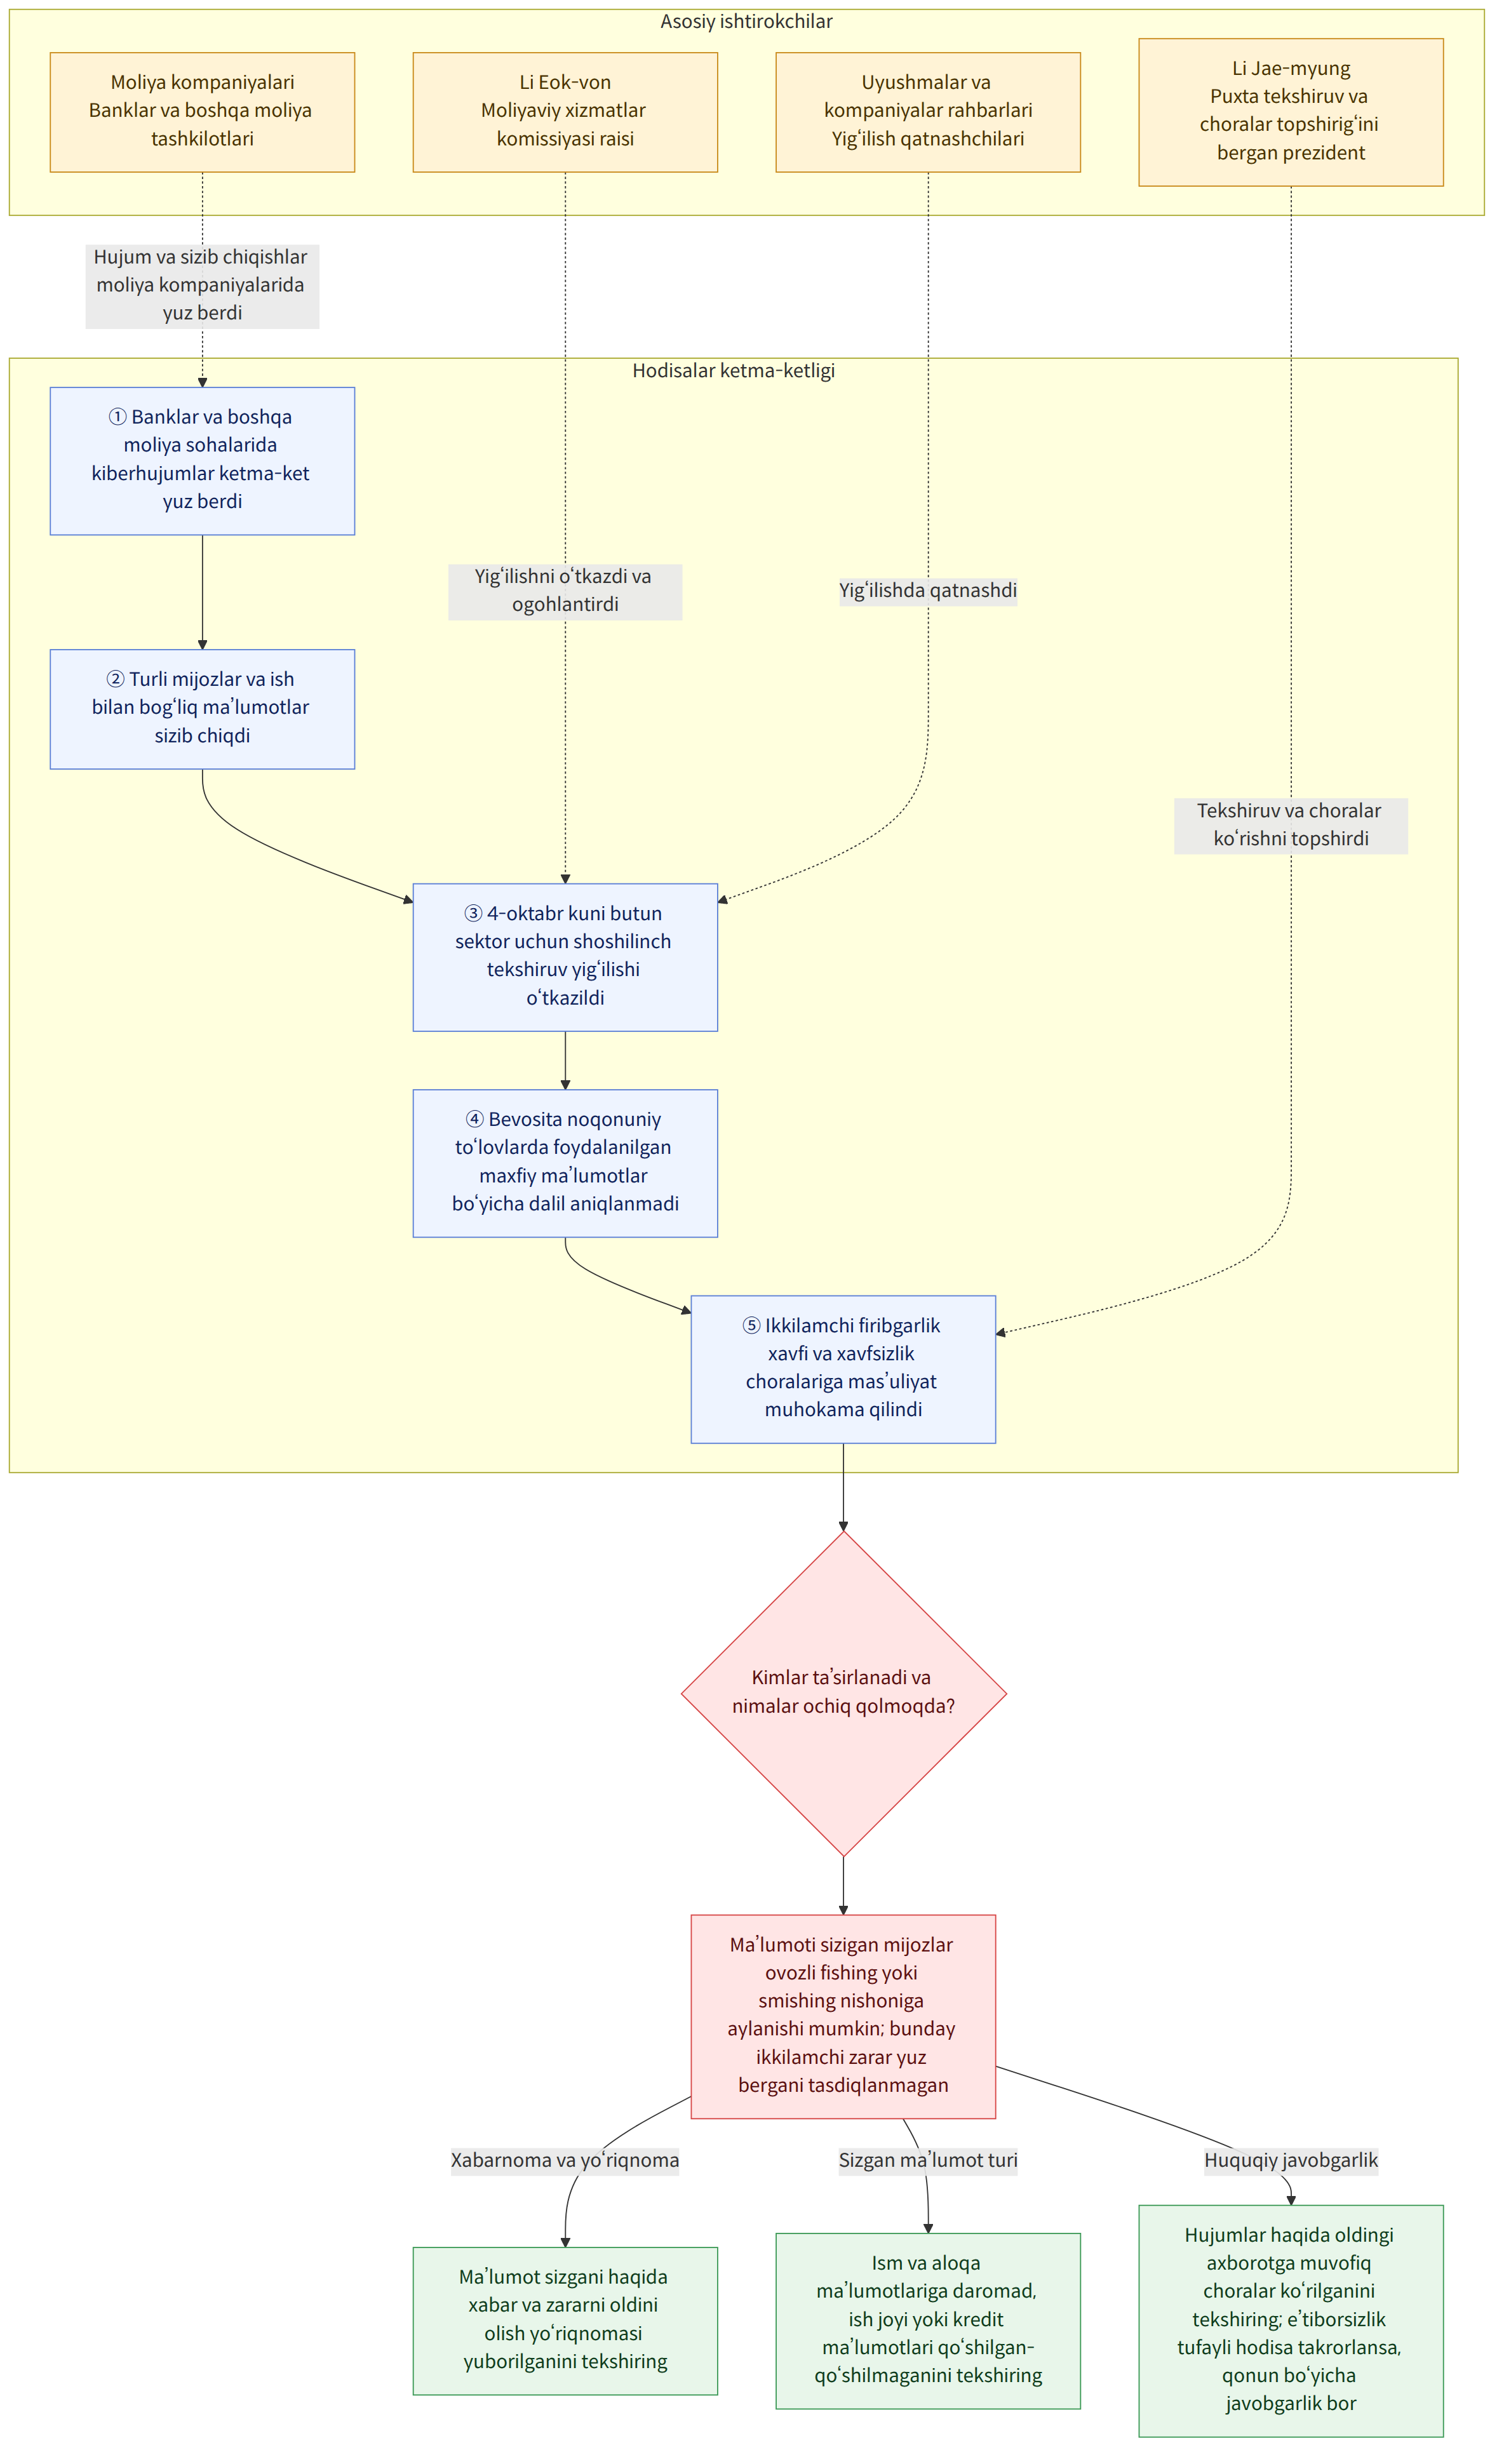
Moliyaviy xizmatlar komissiyasi (금융위원회) raisi Li Eok-von (이억원) 2026-yil 4-oktabr kuni Seul hukumat majmuasida (정부서울청사) butun moliya sektori uchun shoshilinch tekshiruv yig‘ilishini o‘tkazdi. U banklar, jamg‘arma banklari va kapital kompaniyalari kabi turli sohalarda qisqa vaqt ichida ketma-ket kiberhujumlar yuz berganini aytib, moliya sektorini eng yuqori darajada hushyor bo‘lishga chaqirdi. Uning so‘zlariga ko‘ra, sun’iy intellektdan (AI) foydalangan hujumlar ehtimolini ham istisno etib bo‘lmaydi. Biroq hozirgacha noqonuniy to‘lovlar kabi holatlarda bevosita ishlatilishi mumkin bo‘lgan mijozlarning maxfiy ma’lumotlari sizib chiqqaniga oid dalillar aniqlanmaganini bildirdi.
Fon va kontekst
Bu hodisalarda e’tiborni tortayotgan jihat shuki, hujum nishoni mijozlar bevosita foydalanadigan internet va mobil bankingdan ko‘ra, ishni qo‘llab-quvvatlash tizimlari, tashqi veb-sahifalar va serverlar kabi boshqaruvga nisbatan kamroq e’tibor qaratilgan hududlar bo‘lgan. Rais Li kredit vositachilari yoki xodimlar ishni qulaylashtirish uchun foydalanadigan tashqi sahifalar va serverlar hujumlarda ishlatilgan holatlar aniqlanganini tushuntirdi. Bu shuni anglatadiki, moliya kompaniyasining asosiy ichki tranzaksiya tizimlariga tegilmagan taqdirda ham, ulangan ish muhitidagi zaifliklar shaxsiy ma’lumotlarning oshkor bo‘lishiga olib kelishi mumkin.
4-oktabrdagi yig‘ilishda rais Li moliya sektoriga hujumlar haqidagi ma’lumotlar va hodisalar allaqachon yetkazilganiga qaramay, zarur tekshiruv va choralar e’tiborsiz qoldirilib, o‘xshash hodisa yuz bersa, tegishli qonunchilikka muvofiq qat’iy javobgarlikka tortilishini bildirdi. Yig‘ilishda bank, moliyaviy investitsiyalar, sug‘urta, ixtisoslashgan kredit-moliya, jamg‘arma banklari, o‘zaro moliyalashtirish, kriptoaktivlar va fintech sohalari uyushmalari rahbarlari, shuningdek, kiberhodisalar yuz bergan moliya kompaniyalari rahbarlari qatnashdi. Xabar qilinishicha, Prezident Li Jae-myung (이재명) ham moliya va davlat muassasalaridagi shaxsiy ma’lumotlar sizib chiqishi hodisalari hamda ularga munosabat choralari haqida hisobot olgan va puxta tekshiruv o‘tkazish hamda choralar ishlab chiqishni topshirgan.
Boshqa xabarlarda tasdiqlangan ma’lumotlar sizib chiqishi holatlari qatorida Shinhan Bank (신한은행)ning qariyb 25 000 mijoziga tegishli ism, telefon raqami, yillik daromad, ish joyi nomi va ayrim shaxsiy identifikatsiya raqamlari; KB Kookmin Bank (KB국민은행)ning 119 mijozi hamda Hana Bank (하나은행)ning 89 mijoziga oid ma’lumotlar bor. Xabarlarga ko‘ra, Busan Bank (부산은행)da autsorsing asosida ishlagan 11 nafar dasturchining ma’lumotlari oshkor bo‘lgan. Yegaram Jamg‘arma banki (예가람저축은행) qariyb 40 000 mijozining ismi, tug‘ilgan sanasi va aloqa ma’lumotlari sizib chiqqanini e’lon qilgan. Hyundai Capital (현대캐피탈) esa kredit vositachilari bo‘lgan 146 kishining ma’lumotlari sizib chiqqanidan xabar topganini bildirgan.
Bu xabar nimani anglatadi
Biroq ism yoki aloqa ma’lumotlariga daromad, ish joyi yoki kreditga oid ma’lumotlar qo‘shilsa, ulardan jabrlanuvchiga uning haqiqiy moliyaviy maslahatlashuv tafsilotlarini biladigandek murojaat qiluvchi ovozli fishing yoki smishingda foydalanish mumkin. Shu sababli xavf faqat “hisob raqamiga kirish” bilan cheklanmaydi: sizib chiqqan ma’lumotlar firibgarlik qo‘ng‘iroqlari va xabarlarini ishonarliroq qilish uchun ham ishlatilishi mumkin.
Masalan, moliya kompaniyasidan kredit bo‘yicha maslahat olgan kishi haqidagi tegishli ma’lumotlar sizib chiqqan bo‘lsa, u maslahat tafsilotlarini bilgandek gapiruvchi telefon qo‘ng‘irog‘i yoki xabarni haqiqiy moliya kompaniyasidan deb o‘ylashi mumkin. Bu faqat ehtimolni tushuntiruvchi faraz bo‘lib, muayyan mijoz haqiqatda shunday qo‘ng‘iroq yoki xabar olganini anglatmaydi. Rais Li ham sizib chiqqan ma’lumotlardan foydalanib ovozli fishing, smishing va boshqa ikkilamchi zararlar yetkazilishi ehtimolini istisno etib bo‘lmasligini aytdi.
Moliya kompaniyalaridan nafaqat texnik himoyani ta’minlash, balki tashqi sahifalar va serverlar hamda ishni qo‘llab-quvvatlash tizimlarini tekshirish, shuningdek, ma’lum hujumlar haqidagi axborotga muvofiq choralar ko‘rilgan-ko‘rilmaganini aniqlash mas’uliyati talab qilinmoqda. Nazorat organlari tekshiruv va choralarni e’tiborsiz qoldirish tufayli o‘xshash hodisa yuz bersa, qonunchilikka muvofiq javobgarlikka tortilishini bildirdi. Ayrim xabarlarda moliya kompaniyalari mijozlarga alohida xabar yuborib, zararning oldini olish bo‘yicha yo‘l-yo‘riq berayotgani aytilgan. Shu bois ma’lumotlari sizib chiqqani haqida xabar olgan mijozlar yo‘l-yo‘riq mazmunini va haqiqiy zarar yuz bersa, kompensatsiya to‘lash tartibini aniqlashtirishi muhim.
Xabarlarda turlicha berilgan jihatlar
Xabar e’lon qilingan vaqt va yoritilgan doiraga qarab, “ma’lumotlari sizib chiqqani tasdiqlangan” joylar ro‘yxati farq qiladi. Moliyaviy xizmatlar komissiyasi raisining yig‘ilishi haqidagi xabarlarda Shinhan, KB Kookmin, Hana va BNK Busan Bank (BNK부산은행), shuningdek, Hyundai Capital, Yegaram Jamg‘arma banki va Welcome Jamg‘arma banki (웰컴저축은행) ma’lumotlari sizib chiqqani tasdiqlangan holatlar sifatida keltirilgan. Boshqa xabarlarda Woori Bank (우리은행) va NH Nonghyup Bank (NH농협은행)ga ham o‘xshash hujumlar bo‘lgani, ammo ular ma’lumotlar sizib chiqishiga olib kelmagani aytilgan. Shuningdek, Saemaul Geumgo Markaziy uyushmasi (새마을금고중앙회) va Nonghyup o‘zaro moliyalashtirish tizimiga (농협 상호금융) kirishga urinishlar ham tilga olingan. Demak, hujumga uchragan yoki hujumga urinish bo‘lgan joylarni ma’lumotlari sizib chiqqani tasdiqlangan joylardan farqlash lozim.
Welcome Jamg‘arma banki bir kun oldin o‘tkazgan ichki tekshiruvda korporativ mijozlarga oid 2 200 tagacha ma’lumot sizib chiqqan bo‘lishi mumkinligini nazorat organlariga bildirgan. Bu holat boshqa xabarlarda batafsil yoritilgan jismoniy mijozlar ma’lumotlari sizib chiqishi holatlaridan nishonlari va ma’lumot turlari bo‘yicha farq qiladi. Shu sababli ularni bitta umumiy zarar miqdori sifatida qo‘shib hisoblab yoki taqqoslab bo‘lmaydi. Mavjud xabarlarning o‘zidan har bir moliya kompaniyasida sizib chiqqan ma’lumotlarning yakuniy ko‘lami aniqlangan-aniqlanmaganini bilib bo‘lmaydi.
Tasdiqlangan faktlar va hozircha noma’lum jihatlar
Tasdiqlangan faktlar
- Moliyaviy xizmatlar komissiyasi raisi 4-oktabr kuni butun moliya sektori uchun shoshilinch tekshiruv yig‘ilishini o‘tkazib, eng yuqori darajada hushyor bo‘lishga chaqirdi.
- Tashqi veb-sahifalar va serverlar hamda ishni qo‘llab-quvvatlash tizimlari kabi boshqaruvga nisbatan kamroq e’tibor qaratilgan hududlar hujum nishoni bo‘lgan holatlar aniqlandi.
- Moliyaviy xizmatlar komissiyasi raisi hozirgacha noqonuniy to‘lovlarda bevosita ishlatilishi mumkin bo‘lgan mijozlarning maxfiy ma’lumotlari sizib chiqqaniga oid dalillar aniqlanmaganini aytdi.
- Welcome Jamg‘arma banki korporativ mijozlarga oid 2 200 tagacha ma’lumot sizib chiqqan bo‘lishi mumkinligini nazorat organlariga bildirdi.
Hozircha noma’lum jihatlar
- Hujumlar ortida kim turgani va tizimlarga kirishning aniq yo‘li qanday bo‘lgani aniqlanmagan.
- Har bir moliya kompaniyasidan sizib chiqqan ma’lumotlarning turi va umumiy miqdori yakuniy tasdiqlangan-tasdiqlanmagani noma’lum.
- Hujumlarda AI’dan amalda foydalanilgan-foydalanilmagani tasdiqlanmagan.
O‘quvchi nimalarni tekshirishi kerak
- Moliya kompaniyasidan ma’lumotlaringiz sizib chiqqani haqida xabar olgan bo‘lsangiz, qaysi ma’lumotlar va qachon oshkor bo‘lganini hamda sizning ma’lumotlaringiz zarar ko‘rganlar qatoriga kirish-kirmasligini aniqlang.
- Tavsiya etilgan ehtiyot choralarini va zarar yuz berganda kompensatsiya to‘lash tartibini tekshiring. Moliya kompaniyasi nomidan kelgan shubhali qo‘ng‘iroq yoki xabarlarning haqiqiyligini o‘sha kompaniyaning rasmiy aloqa kanallari orqali aniqlang.
- Xabarlarda moliya kompaniyalari zarar ko‘rgan mijozlarga ma’lumotlari sizib chiqqani va ikkilamchi zararning oldini olish yo‘llari haqida alohida xabar berishi, shuningdek, ushbu ma’lumotlar sizib chiqishi oqibatida zarar yuz bersa, uni to‘liq qoplashi haqidagi siyosat tilga olingan. Uning amalda qo‘llanish shartlari va tartibini tegishli moliya kompaniyasining yo‘l-yo‘riqlaridan tekshirish kerak.
Manbalar
- Foydalanilgan boshqa xabarlar: hani.co.kr
- Foydalanilgan boshqa xabarlar: hani.co.kr

















