
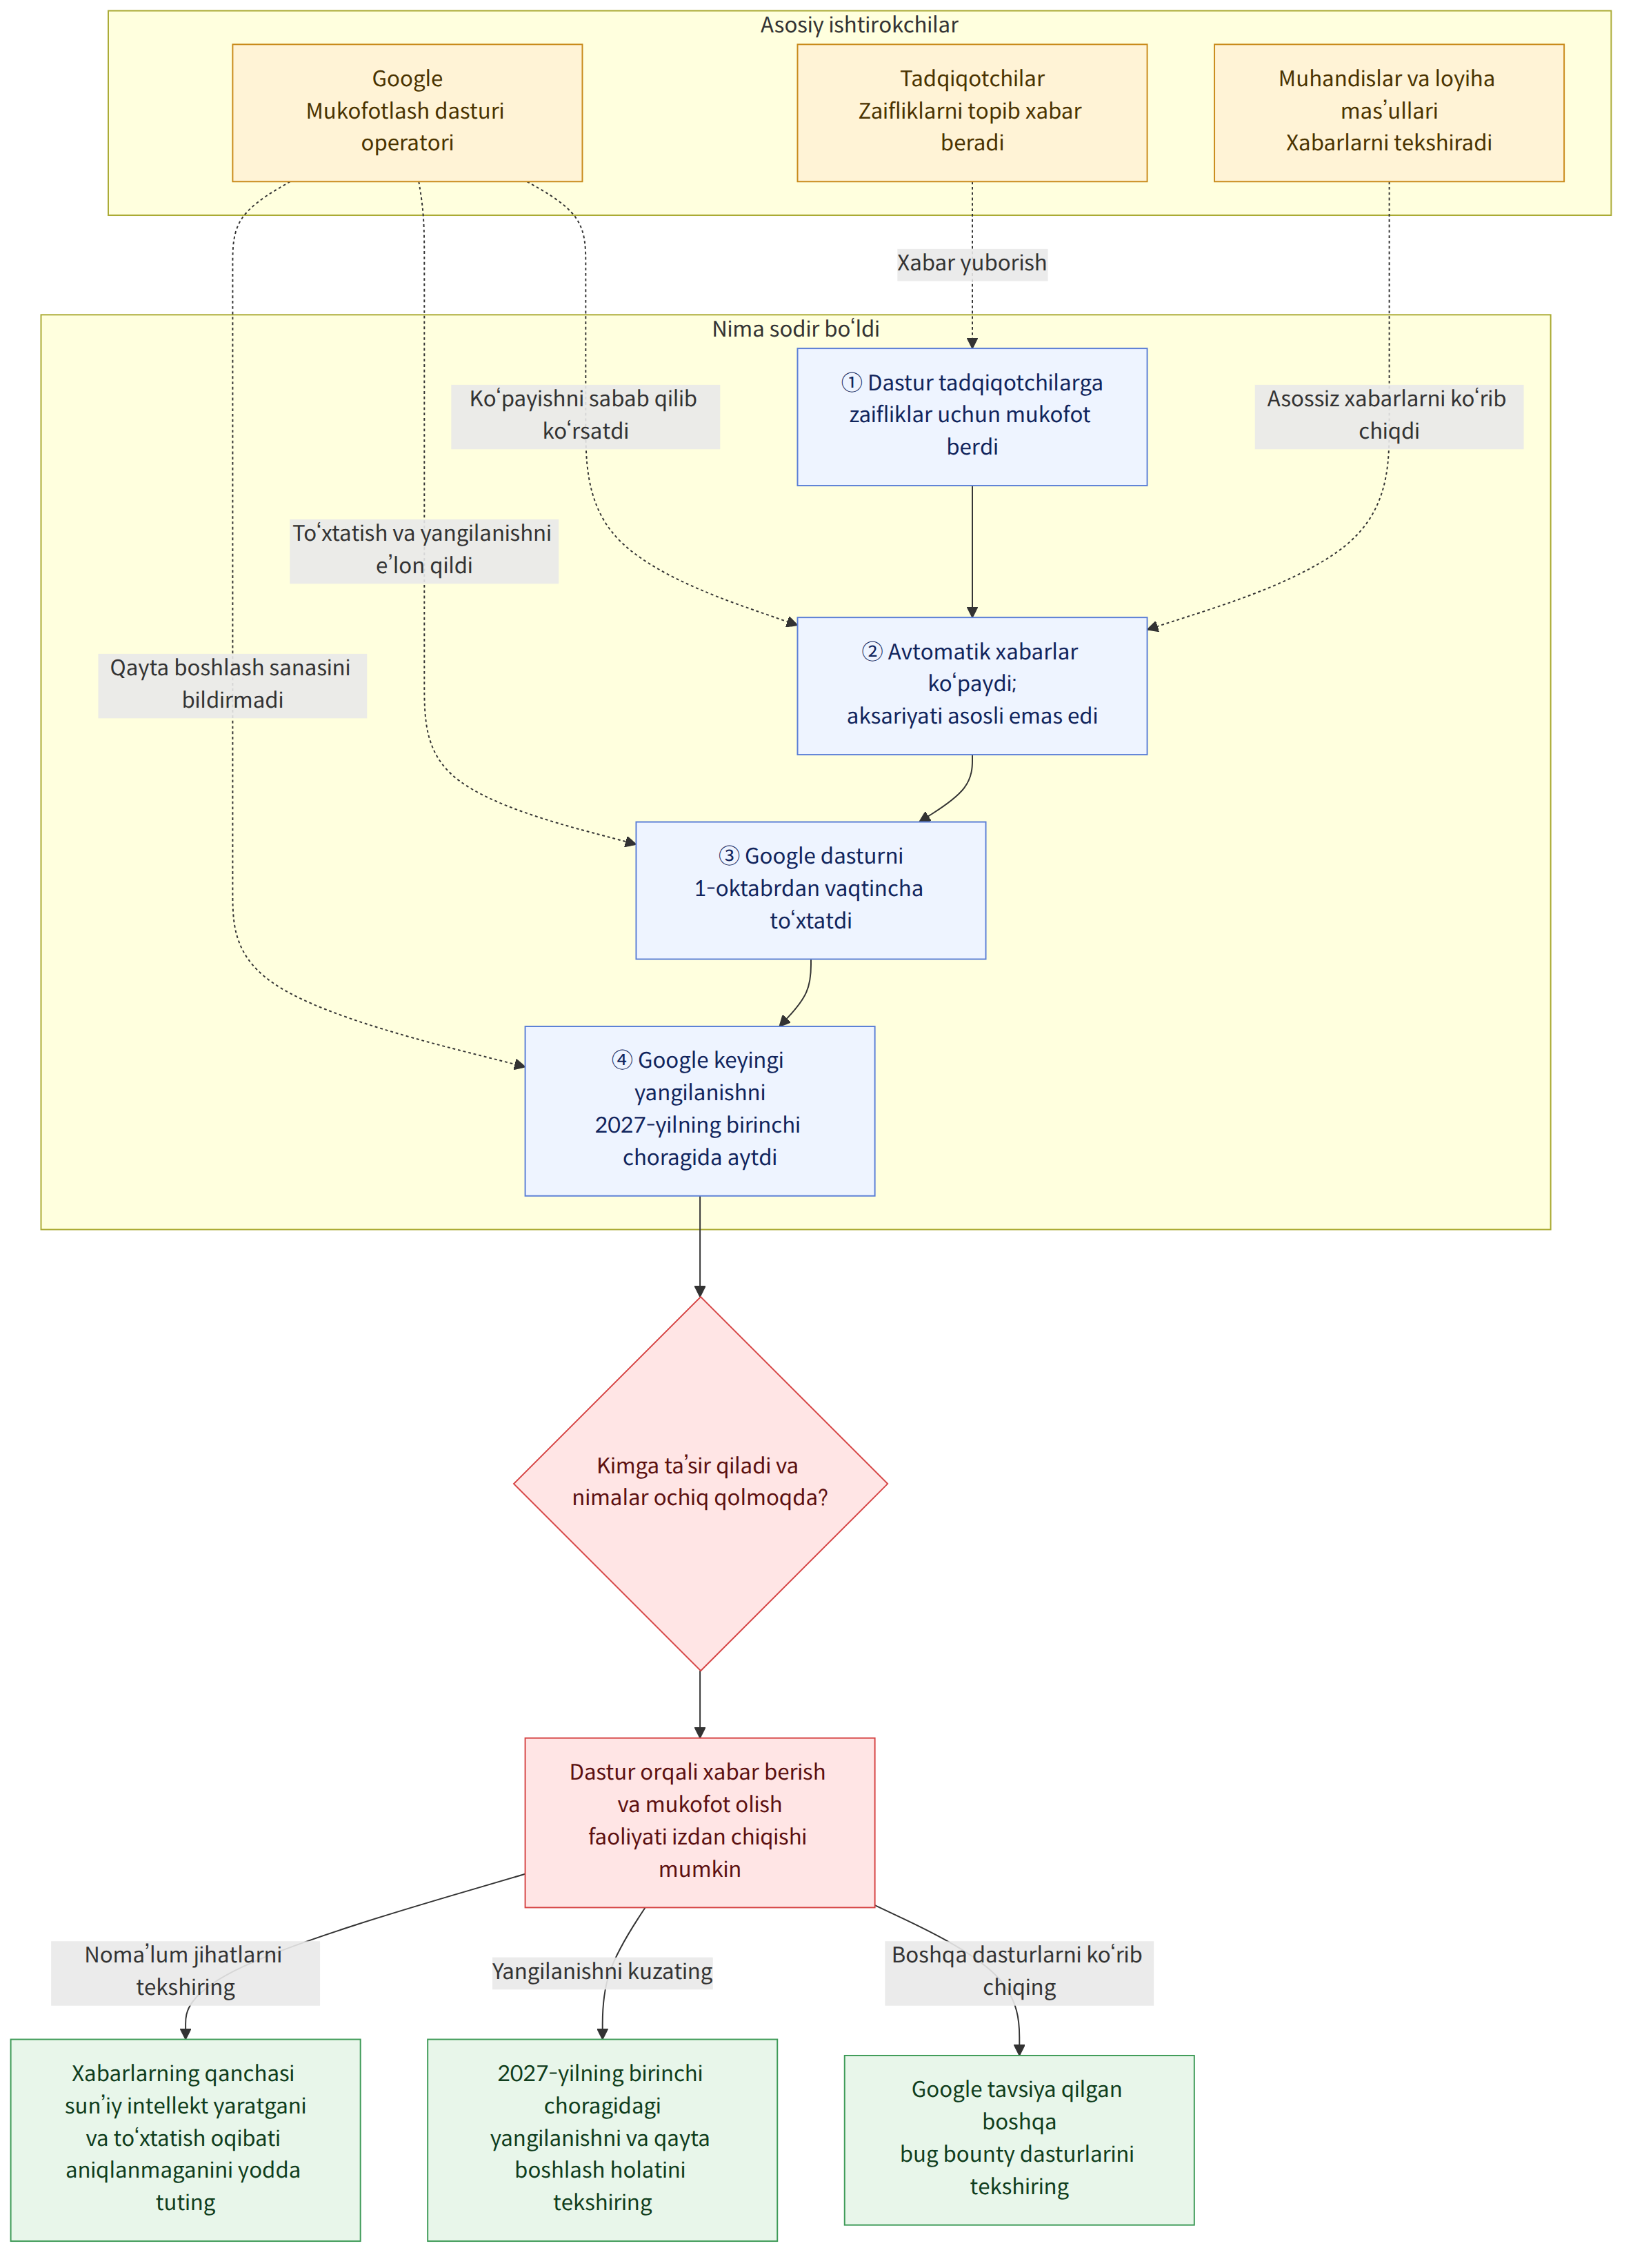
Google ochiq kodli dasturiy ta’minotdagi zaifliklar uchun mukofotlash dasturini (오픈소스 소프트웨어 취약점 보상 프로그램; Open Source Software Vulnerability Rewards Program) 1-oktabrdan vaqtincha to‘xtatdi. Bu dastur tadqiqotchilar Google’ning ochiq kodli dasturiy ta’minotidagi zaifliklarni topib xabar qilganida ularga mukofot beradi. Google to‘xtatishga sabab qilib avtomatik xabarlarning «sezilarli darajada ko‘paygani»ni ko‘rsatdi va ularning aksariyati asosli emasligini bildirdi. Dastur bo‘yicha navbatdagi yangilanish 2027-yilning birinchi choragida berilishini aytdi, biroq uning qachon qayta boshlanishini aniq ma’lum qilmadi.
Asosiy ma’lumot va kontekst
Zaifliklar uchun mukofotlash dasturlari tashqi tadqiqotchilarga dasturiy ta’minotdagi xavfsizlik muammolarini topib, ular haqida xabar berishi uchun mukofot taklif qiladi. Xabar haqiqiy zaiflikni aniqlasa, xavfsizlik muammosini tekshirish va unga qarshi choralar ko‘rishga yordam berishi mumkin. Ammo xabar asosli bo‘lmasa yoki unda haqiqatga to‘g‘ri kelmaydigan ma’lumot bo‘lsa, uni ko‘rib chiqayotganlar zimmasidagi yuk ortishi mumkin.
Tom’s Hardware xabariga ko‘ra, Google muhandislari va ochiq kodli loyihalar mas’ullari asosli bo‘lmagan yoki gallyutsinatsiyalar — ishonarli ko‘rinsa-da, haqiqatga to‘g‘ri kelmaydigan ma’lumotlar — kiritilgan xabarlarga ko‘milib qolgan. Google to‘xtatish sababi sifatida avtomatik yuborilgan xabarlar ko‘paygani va ularning asosli bo‘lish darajasi pastligini bevosita ma’lum qildi. OAV bu holatni sun’iy intellekt yaratgan xabarlar muammosi bilan bog‘ladi, ammo avtomatik xabarlarning qanchasi sun’iy intellekt yaratgan hisobotlardan iborat ekani oshkor qilinmadi.
TechCrunch xabar berishicha, o‘tgan yili kiberxavfsizlik mutaxassislari sun’iy intellekt yaratgan sifatsiz kontent xatolarni aniqlash va ular haqida xabar berish dasturlari — bug bounty dasturlari — uchun jiddiy xavf tug‘dirishi mumkinligidan ogohlantirgan. Bu safargi to‘xtatish shuni ko‘rsatadiki, avtomatik xabarlar ko‘payganda dastur faoliyati uchun nafaqat xabarlar soni, balki ularni tekshirish va rost-yolg‘onini ajratish salohiyati ham muhim bo‘lishi mumkin.
Bu xabar nimani anglatadi
Bevosita ta’sir ushbu Google dasturi orqali zaifliklar haqida xabar bermoqchi bo‘lgan tadqiqotchilarga tegishli. Dastur to‘xtatilgan paytda shu yo‘l orqali xabar berish va mukofot olish faoliyati izdan chiqishi mumkin. Google ishtirokchilarga o‘zining boshqa bug bounty dasturlarini ko‘rib chiqishni tavsiya qildi.
Xabarlarning sifati tekshiruvchilar va ochiq kodli loyihalar mas’ullari uchun ham muhim. Asossiz xabarlar ko‘payib ketsa, haqiqiy zaifliklar haqidagi xabarlarni ajratib olish uchun ko‘proq tekshiruv talab qilinishi mumkin. Bu esa mukofotlash dasturining zaifliklarni aniqlash vositasi sifatida ishlashiga ta’sir qilishi mumkin. Biroq Google faqat avtomatik yuborilgan xabarlar ko‘paygani va ularning aksariyati asosli bo‘lmaganini ma’lum qildi; buning oqibatida xavfsizlikka javob choralari qanchalik kechikkani aniqlanmagan.
Masalan, tadqiqotchi Google’ning ochiq kodli dasturiy ta’minotida zaiflik topdim deb hisoblasa, avvalo tegishli dastur to‘xtatilgan yoki to‘xtatilmaganini tekshirishi va Google tavsiya qilgan boshqa bug bounty dasturlarini ko‘rib chiqishi kerak. Biroq har bir dasturning qamrovi va shartlari bu yerda tasdiqlangan ma’lumotlar jumlasiga kirmaydi.
Tasdiqlangan va hozircha noma’lum ma’lumotlar
Tasdiqlangan ma’lumotlar
- Google ochiq kodli dasturiy ta’minotdagi zaifliklar uchun mukofotlash dasturini 1-oktabrdan vaqtincha to‘xtatdi.
- Google avtomatik yuborilgan xabarlar sezilarli darajada ko‘paygani va ularning aksariyati asosli bo‘lmaganini bildirdi.
- Tom’s Hardware asosli bo‘lmagan yoki gallyutsinatsiyalar kiritilgan xabarlar Google muhandislari va ochiq kodli loyihalar mas’ullarini ko‘mib yuborgani haqida yozdi.
- Google 2027-yilning birinchi choragida dastur bo‘yicha yangilanish berishini aytdi va ishtirokchilarga o‘zining boshqa bug bounty dasturlarini ko‘rib chiqishni tavsiya qildi.
Hozircha noma’lum ma’lumotlar
- Dasturning aynan qachon qayta boshlanishi oshkor qilinmagan. 2027-yilning birinchi choragida beriladigan ma’lumot — yangilanish vaqti, qayta boshlanish sanasi ekani tasdiqlanmagan.
- Avtomatik yuborilgan xabarlarning qanchasi sun’iy intellekt yaratgan hisobotlardan iborat ekani ma’lum emas.
- To‘xtatish zaifliklar haqidagi haqiqiy xabarlarni tekshirishga yoki xavfsizlikka javob choralariga aniq qanday ta’sir qilgani ham tasdiqlanmagan.
O‘quvchi nimalarni tekshirishi kerak
- Ushbu dasturga xabar bermoqchi bo‘lgan tadqiqotchilar dasturning veb-saytidagi so‘nggi e’lonlarni tekshirib, uning to‘xtatilgan holati va 2027-yilning birinchi choragida beriladigan yangilanish haqidagi ma’lumotni ko‘rishlari mumkin.
- Boshqa yo‘l orqali xabar bermoqchi bo‘lganlar Google tavsiya qilgan boshqa bug bounty dasturlarini tekshirishi, har bir dasturning qamrovi va xabar qabul qilish shartlarini esa alohida aniqlashi kerak.
- Hisobot tayyorlashda avtomatlashtirish vositalaridan foydalanilsa, yuborishdan oldin xabarda haqiqatan tasdiqlangan zaiflik va uni asoslovchi dalillar borligini tekshirish muhim.

















