
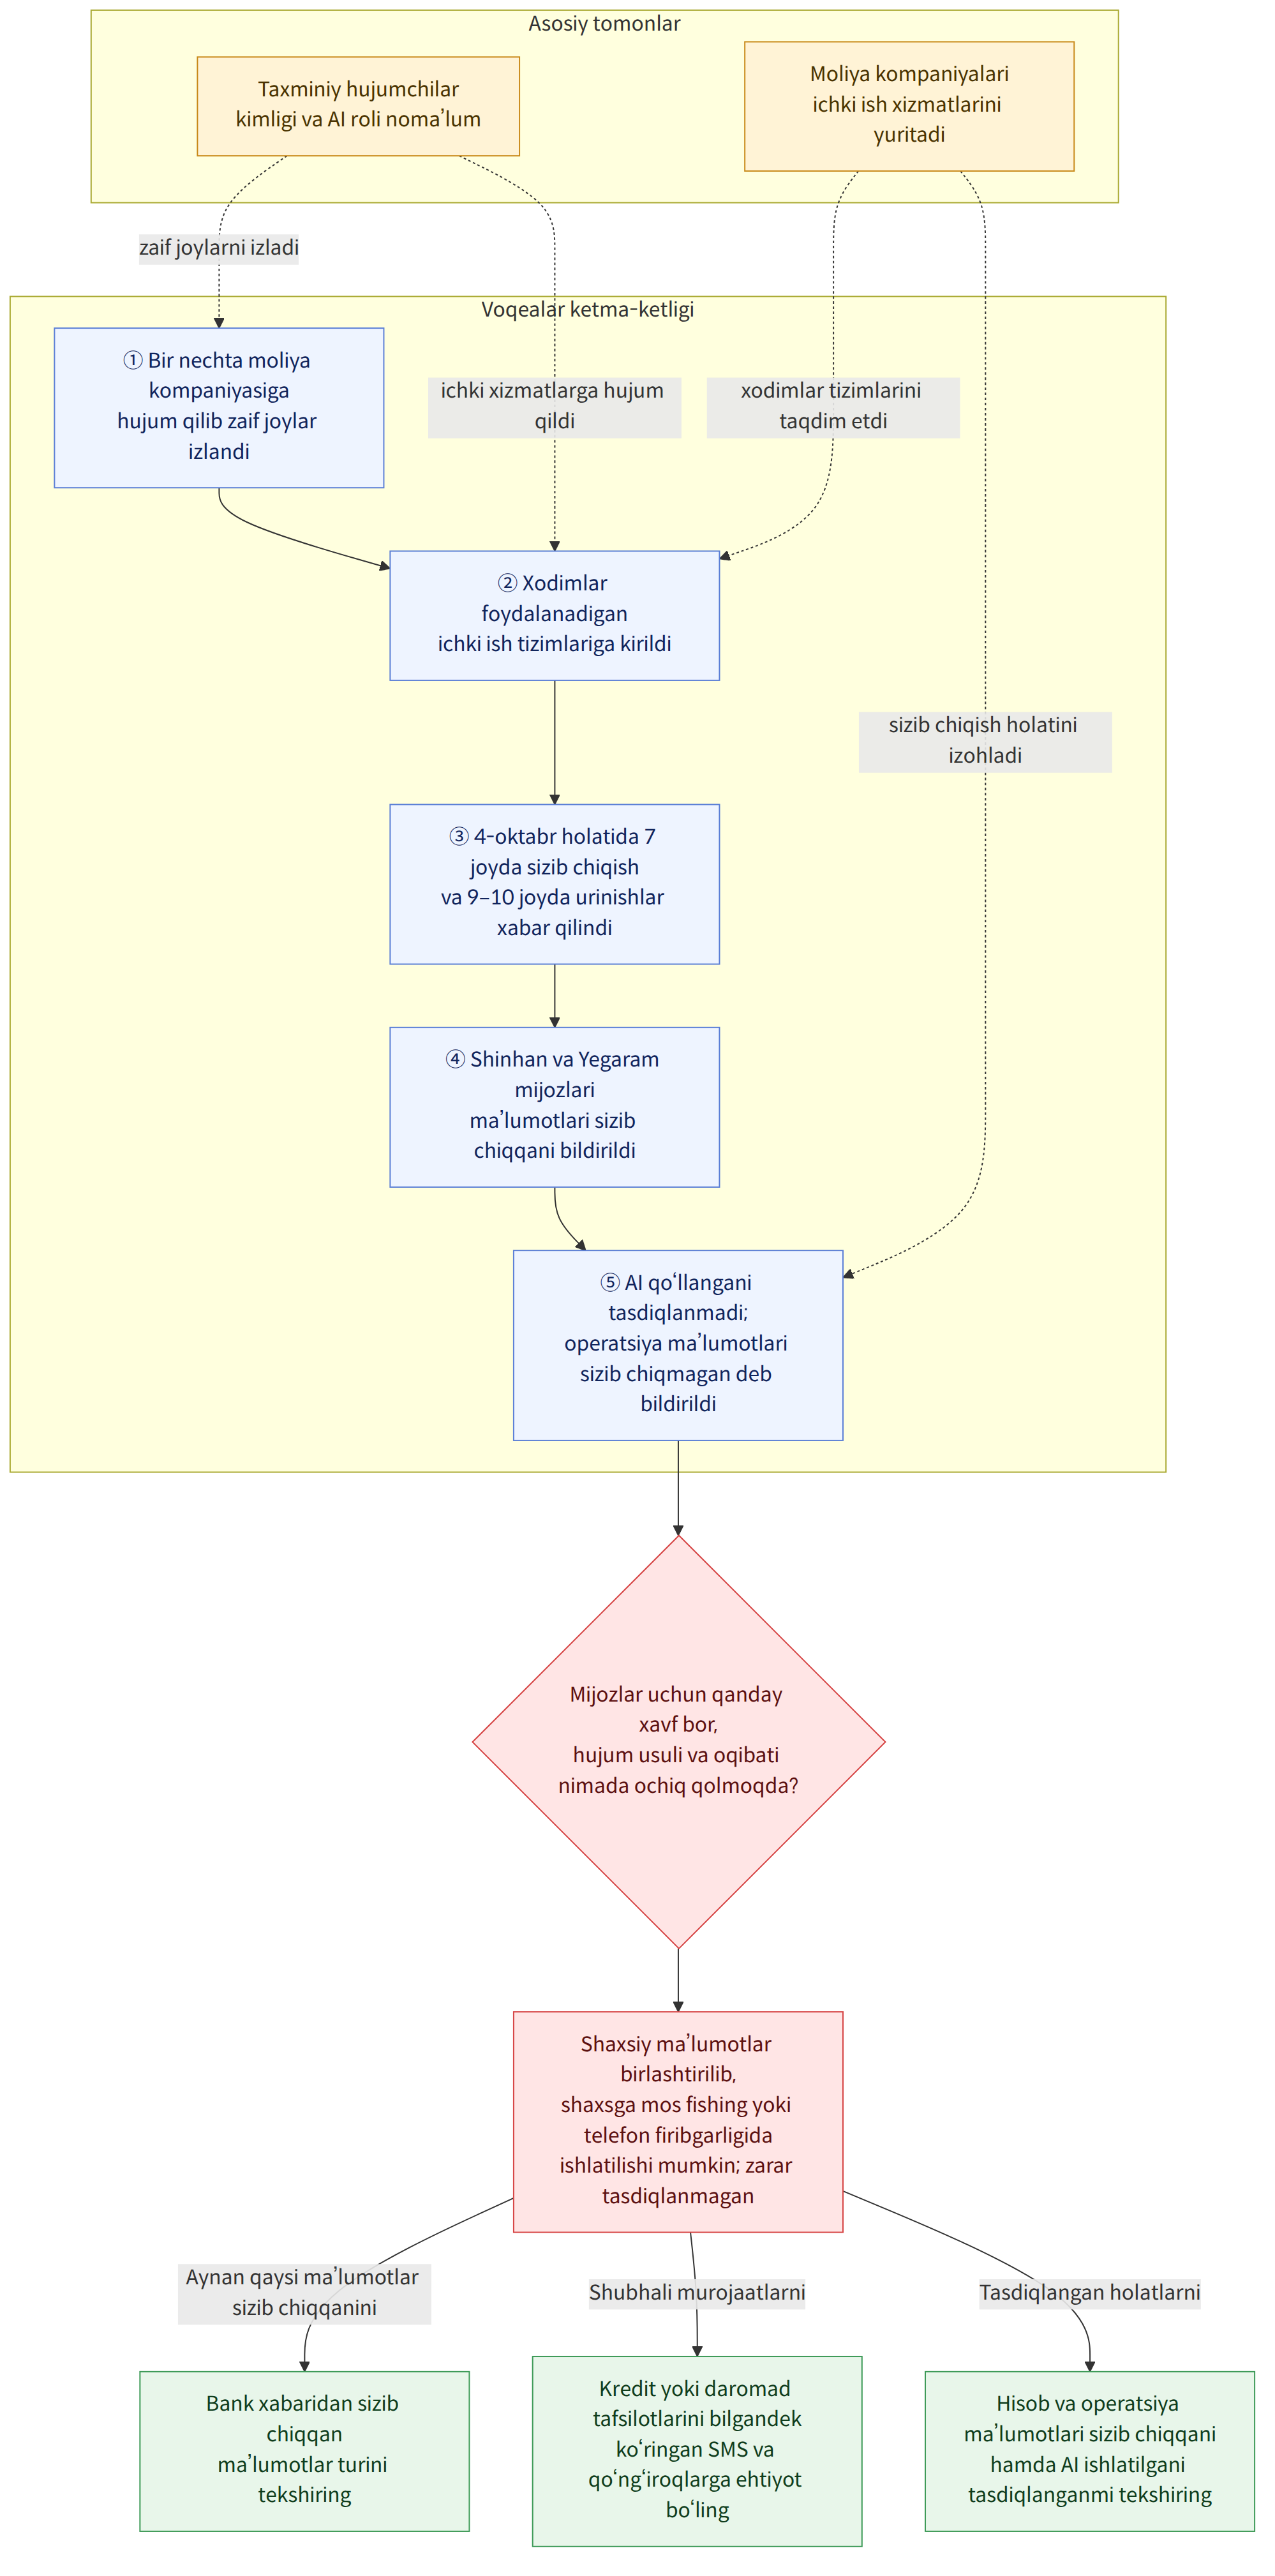
Sun’iy intellekt (AI) agentidan foydalanilgan bo‘lishi taxmin qilinayotgan xakerlik hujumlari bir nechta moliya kompaniyasining xodimlar uchun mo‘ljallangan ishni qo‘llab-quvvatlash tizimlari orqali mijozlarning shaxsiy ma’lumotlari sizib chiqishiga olib keldi. 4-oktabr holatiga ko‘ra, ma’lumotlar sizib chiqqani 7 ta joyda tasdiqlangani va kamida 9–10 ta joyda hujumga urinishlar aniqlangani haqida xabarlar tarqaldi. Shinhan Bank (신한은행)da mijozlarning shaxsiy ma’lumotlariga oid 25 727 ta yozuv, Yegaramsavings Bank (예가람저축은행)da esa qariyb 40 ming kishining ism-familiyasi, tug‘ilgan sanasi va aloqa ma’lumotlari sizib chiqqani xabar qilindi. Bu hodisaning asosiy jihati — moliya kompaniyalarining ichki ish tarmoqlaridagi zaifliklar mijozlarning shaxsiy ma’lumotlari va moliyaviy xavfsizligiga bevosita ta’sir qilishi mumkinligidir.
Fon va kontekst
Bu hujum bir kompaniyani tanlab, unga jamlangan holda zarba berishdan ko‘ra, ko‘plab moliya kompaniyalariga hujum qilib ko‘rib, zaif joylarni topgach, ularga kirib borish tarzida kechgani ta’riflandi. Tahririy maqolada sun’iy intellekt agenti bir nechta moliya kompaniyasiga tartibsiz hujumlar uyushtirib, ularning himoyasidagi bo‘shliqlardan foydalangani aytildi. Biroq keyingi xabarlarda hujum vaqti va usullari o‘xshash bo‘lgani uchun ularni bir guruh amalga oshirgan bo‘lishi mumkinligi qayd etildi, shu bilan birga haqiqiy hujumlarda AI qo‘llangan-qo‘llanmagani tasdiqlanmagani bildirildi.
Hujum yo‘li mijozlar foydalanadigan internet yoki mobil bank xizmati emas, balki xodimlar yoki ish bilan bog‘liq shaxslar foydalanadigan tizim bo‘lgan. Hujum yo‘li sifatida Shinhan Bankning (신한은행) kredit bo‘yicha maslahatchilar uchun arizalarni ko‘rish va kredit jarayonining holatini tekshirish xizmati, KB Kookmin Bankning (KB국민은행) xodimlar uchun mobil ishni qo‘llab-quvvatlash tizimi hamda Hana Bankning (하나은행) xodimlar uchun savdo faoliyatini qo‘llab-quvvatlash tizimi ko‘rsatildi. Bu holat mijozlar foydalanadigan tizimlarga qaraganda autentifikatsiya jarayoni sustroq yoki xavfsizlik boshqaruvi nisbatan zaifroq bo‘lgan ichki xizmatlar hujum uchun zaif bo‘g‘inga aylanishi mumkinligini ko‘rsatadi.
Keyingi xabarlarga ko‘ra, Kookmin Bankda (KB국민은행) 119 nafar, Hana Bankda (하나은행) esa 89 nafar mijozning ma’lumotlari sizib chiqqani tasdiqlangan. Busan Bankda (부산은행) tashqi veb-serverga hujum qilishga urinish chog‘ida autsorsing asosida ishlaydigan 11 nafar dasturchining ma’lumotlari oshkor bo‘lgan. Woori Bank (우리은행) va NH NongHyup Bank (NH농협은행) ham shunga o‘xshash hujumga uchragan, biroq bu amalda ma’lumotlar sizib chiqishiga olib kelmagani xabar qilindi. Ikkinchi darajali moliya sektorida Hyundai Capital (현대캐피탈) kreditlarni jalb qiluvchi 146 nafar vositachisining ma’lumotlari sizib chiqqani tasdiqlandi. Saemaul Geumgo markaziy uyushmasi (새마을금고중앙회) va NongHyup o‘zaro moliyalashtirish tizimiga (농협 상호금융) hujum qilishga urinishlar bo‘lgan, biroq ular to‘xtatilgani yoki qaytarilgani haqida xabar berildi.
Tahririy maqolada hujumda xitoy tilida so‘zlashuvchi hududlarda ochiq kodli tarzda taqdim etilgan, katta til modeli (LLM — ulkan hajmdagi matnlar asosida o‘qitilib, matnni tushunadigan va yaratadigan AI)ga asoslangan “ARTEX AI” (아텍스 AI) avtonom kirib borishni sinash platformasidan foydalanilgan bo‘lishi ehtimoli yuqori ekani aytildi. Biroq bu vositadan foydalanilgani tasdiqlangan fakt emas. Vosita nomi yoki kelib chiqishi tilga olingani, o‘z-o‘zidan, hujumning haqiqiy usuli yoki ortida kim turgani aniqlanganini anglatmaydi.
Bu xabar nimani anglatadi
Mijozlar uchun muhim jihat — nafaqat xakerlik yuz bergani, balki aynan qanday ma’lumotlar sizib chiqqani va ulardan qanday noqonuniy foydalanish mumkinligidir. Xabarlarda sizib chiqqan ma’lumotlar qatorida ism-familiya, aloqa ma’lumotlari, yillik daromad, ish joyi nomi, manzil va elektron pochta qayd etildi; ayrim shifrlangan fuqarolik ro‘yxat raqamlari ham tilga olindi. Moliya sektori hujumga uchragan tizimlar moliyaviy operatsiyalar tizimlaridan alohida kanal ekanini va hisob raqamlari kabi operatsiya ma’lumotlari sizib chiqmaganini tushuntirdi. Shunday bo‘lsa-da, kredit maslahati yoki daromadga oid ma’lumotlar boshqa shaxsiy ma’lumotlar bilan qo‘shilsa, go‘yoki haqiqiy maslahat mazmunini bilgandek murojaat qiladigan, shaxsga moslashtirilgan fishing yoki telefon orqali firibgarlikda foydalanilish xavfi bor.
Masalan, kredit bo‘yicha maslahat olgan odam haqiqiy maslahat mazmuni, ish joyi yoki daromadini bilgandek tuyuladigan SMS yoki qo‘ng‘iroq olsa, u murojaat qilayotgan shaxsni moliya kompaniyasi xodimi deb adashishi mumkin. Bu tasdiqlangan zarar emas, balki xabarlarda ko‘tarilgan ikkilamchi zarar ehtimolidir. Moliya kompaniyalari zarar ko‘rgan mijozlarga ma’lumotlar sizib chiqqani va ehtiyot choralarini alohida xabar qilishi hamda ushbu sizib chiqish oqibatida zarar yuz bersa, uni to‘liq qoplash siyosatini bildirgani ham e’tiborga olinishi kerak.
Bu hodisa “ichki tizim” ekani xavf kichik degani emasligini ko‘rsatadi. Tahririy maqolada xodimlar tizimlarida ham mijozlar foydalanadigan tizimlardagi darajaga teng autentifikatsiyani joriy etish, IP-manzilni (internetga ulangan qurilmani aniqlaydigan manzil) o‘zgartirib, takror-takror ulanish kabi g‘ayrioddiy holatlarni real vaqt rejimida aniqlash kerakligi ta’kidlandi. Moliyaviy xizmatlar komissiyasi (금융위원회) raisi va Moliyaviy nazorat xizmati (금융감독원) rahbari moliya sohasi uyushmalari raislari hamda hodisa yuz bergan moliya kompaniyalari bosh ijrochi direktorlarini chaqirib, shoshilinch tekshiruv yig‘ilishini o‘tkazdi. Ko‘rilgan choralarning samarasi ichki ish tizimlari ham xavfsizlik tekshiruvlari va tahdidlarni aniqlash doirasiga kiritilishiga bog‘liq bo‘lishi mumkin.
Xabarlarda turlicha keltirilgan jihatlar
Tahririy maqolada 4-oktabr holatiga ko‘ra, shaxsiy ma’lumotlari sizib chiqqani tasdiqlangan joylar soni 7 ta ekani va kamida 9–10 ta joyda hujumga urinishlar bo‘lgani aytildi. Shu kunning o‘zida e’lon qilingan batafsil xabarda banklar, omonat banklari, kapital kompaniyalari va o‘zaro moliyalashtirish tashkilotlarida tasdiqlangan ma’lumotlar sizib chiqishi hamda himoyalanish holatlari alohida sanab o‘tildi. Xabarlar e’lon qilingan vaqt va hisobga olish doirasi turlicha bo‘lishi mumkin, shu sababli bu raqamlar yakuniy zarar ko‘rgan muassasalar soni yoki zarar ko‘lamini belgilab berdi, deb talqin qilmaslik kerak.
Tasdiqlangan faktlar va hozircha noma’lum bo‘lganlar
Tasdiqlangan faktlar
- 4-oktabr holatiga ko‘ra, ma’lumotlari sizib chiqqani tasdiqlangan moliya kompaniyalari soni 7 ta ekani xabar qilindi; kamida 9–10 ta joyda hujumga urinishlar aniqlangani ham ma’lum qilindi.
- Shinhan Bankda (신한은행) mijozlarning shaxsiy ma’lumotlariga oid 25 727 ta yozuv, Yegaramsavings Bankda (예가람저축은행) esa qariyb 40 ming kishining ism-familiyasi, tug‘ilgan sanasi va aloqa ma’lumotlari sizib chiqqani xabar qilindi.
- Shinhan Bankning (신한은행) kredit bo‘yicha maslahatchilar uchun so‘rov xizmati, KB Kookmin Bankning (KB국민은행) xodimlar uchun mobil ishni qo‘llab-quvvatlash tizimi hamda Hana Bankning (하나은행) xodimlar uchun savdo faoliyatini qo‘llab-quvvatlash tizimi hujum yo‘llari sifatida ko‘rsatildi.
- Moliya sektori hujumga uchragan tizimlar moliyaviy operatsiyalar tizimlaridan alohida kanal ekanini va hisob raqamlari kabi operatsiya ma’lumotlari sizib chiqmaganini tushuntirdi.
- Moliyaviy xizmatlar komissiyasi (금융위원회) raisi va Moliyaviy nazorat xizmati (금융감독원) rahbari 4-oktabr kuni moliya sohasi vakillari va hodisa yuz bergan moliya kompaniyalari bosh ijrochi direktorlari ishtirokida shoshilinch tekshiruv yig‘ilishini o‘tkazdi.
Hozircha noma’lum bo‘lganlar
- Xakerlik hujumi ortida kim turgani tasdiqlanmagan.
- ARTEX AI’dan haqiqiy hujumda foydalanilganmi — tasdiqlanmagan.
- Yakuniy hisobda zarar ko‘rgan moliya kompaniyalari va sizib chiqqan shaxsiy ma’lumotlarning umumiy ko‘lami hozircha noma’lum.
- Sizib chiqqan ma’lumotlardan amalda fishing yoki telefon orqali firibgarlikda foydalanilgan-fdalanilmagani ham keltirilgan xabarlardan aniqlanmaydi.
O‘quvchi nimalarni tekshirishi kerak
- Moliya kompaniyasidan shaxsiy ma’lumotlaringiz sizib chiqqani haqida xabar olsangiz, qaysi turdagi ma’lumotlar sizib chiqqani va ko‘rsatilgan ehtiyot choralarini tekshiring hamda hodisa sizga taalluqli yoki yo‘qligini aniqlang.
- Kredit yoki moliyaviy operatsiyalaringiz tafsilotlarini bilgandek tuyuladigan qo‘ng‘iroq yoki SMS ham haqiqatan moliya kompaniyasidan kelgan, deb xulosa qilmang. So‘ralayotgan shaxsiy yoki autentifikatsiya ma’lumotlarini berishdan oldin, murojaat qilayotgan tomon haqiqatan shu kompaniya ekanini uning rasmiy aloqa kanali orqali tekshiring.
- Moliya kompaniyalari ma’lumotlar sizib chiqishi oqibatida zarar yuz bersa, uni to‘liq qoplash siyosatini bildirgan. Shu sababli xabarnomada ko‘rsatilgan zarar haqida murojaat qilish tartibi va kompensatsiya shartlarini tekshirib qo‘yish lozim.
Manbalar
- Foydalanilgan boshqa xabarlar: hani.co.kr
- Foydalanilgan boshqa xabarlar: hani.co.kr

















