

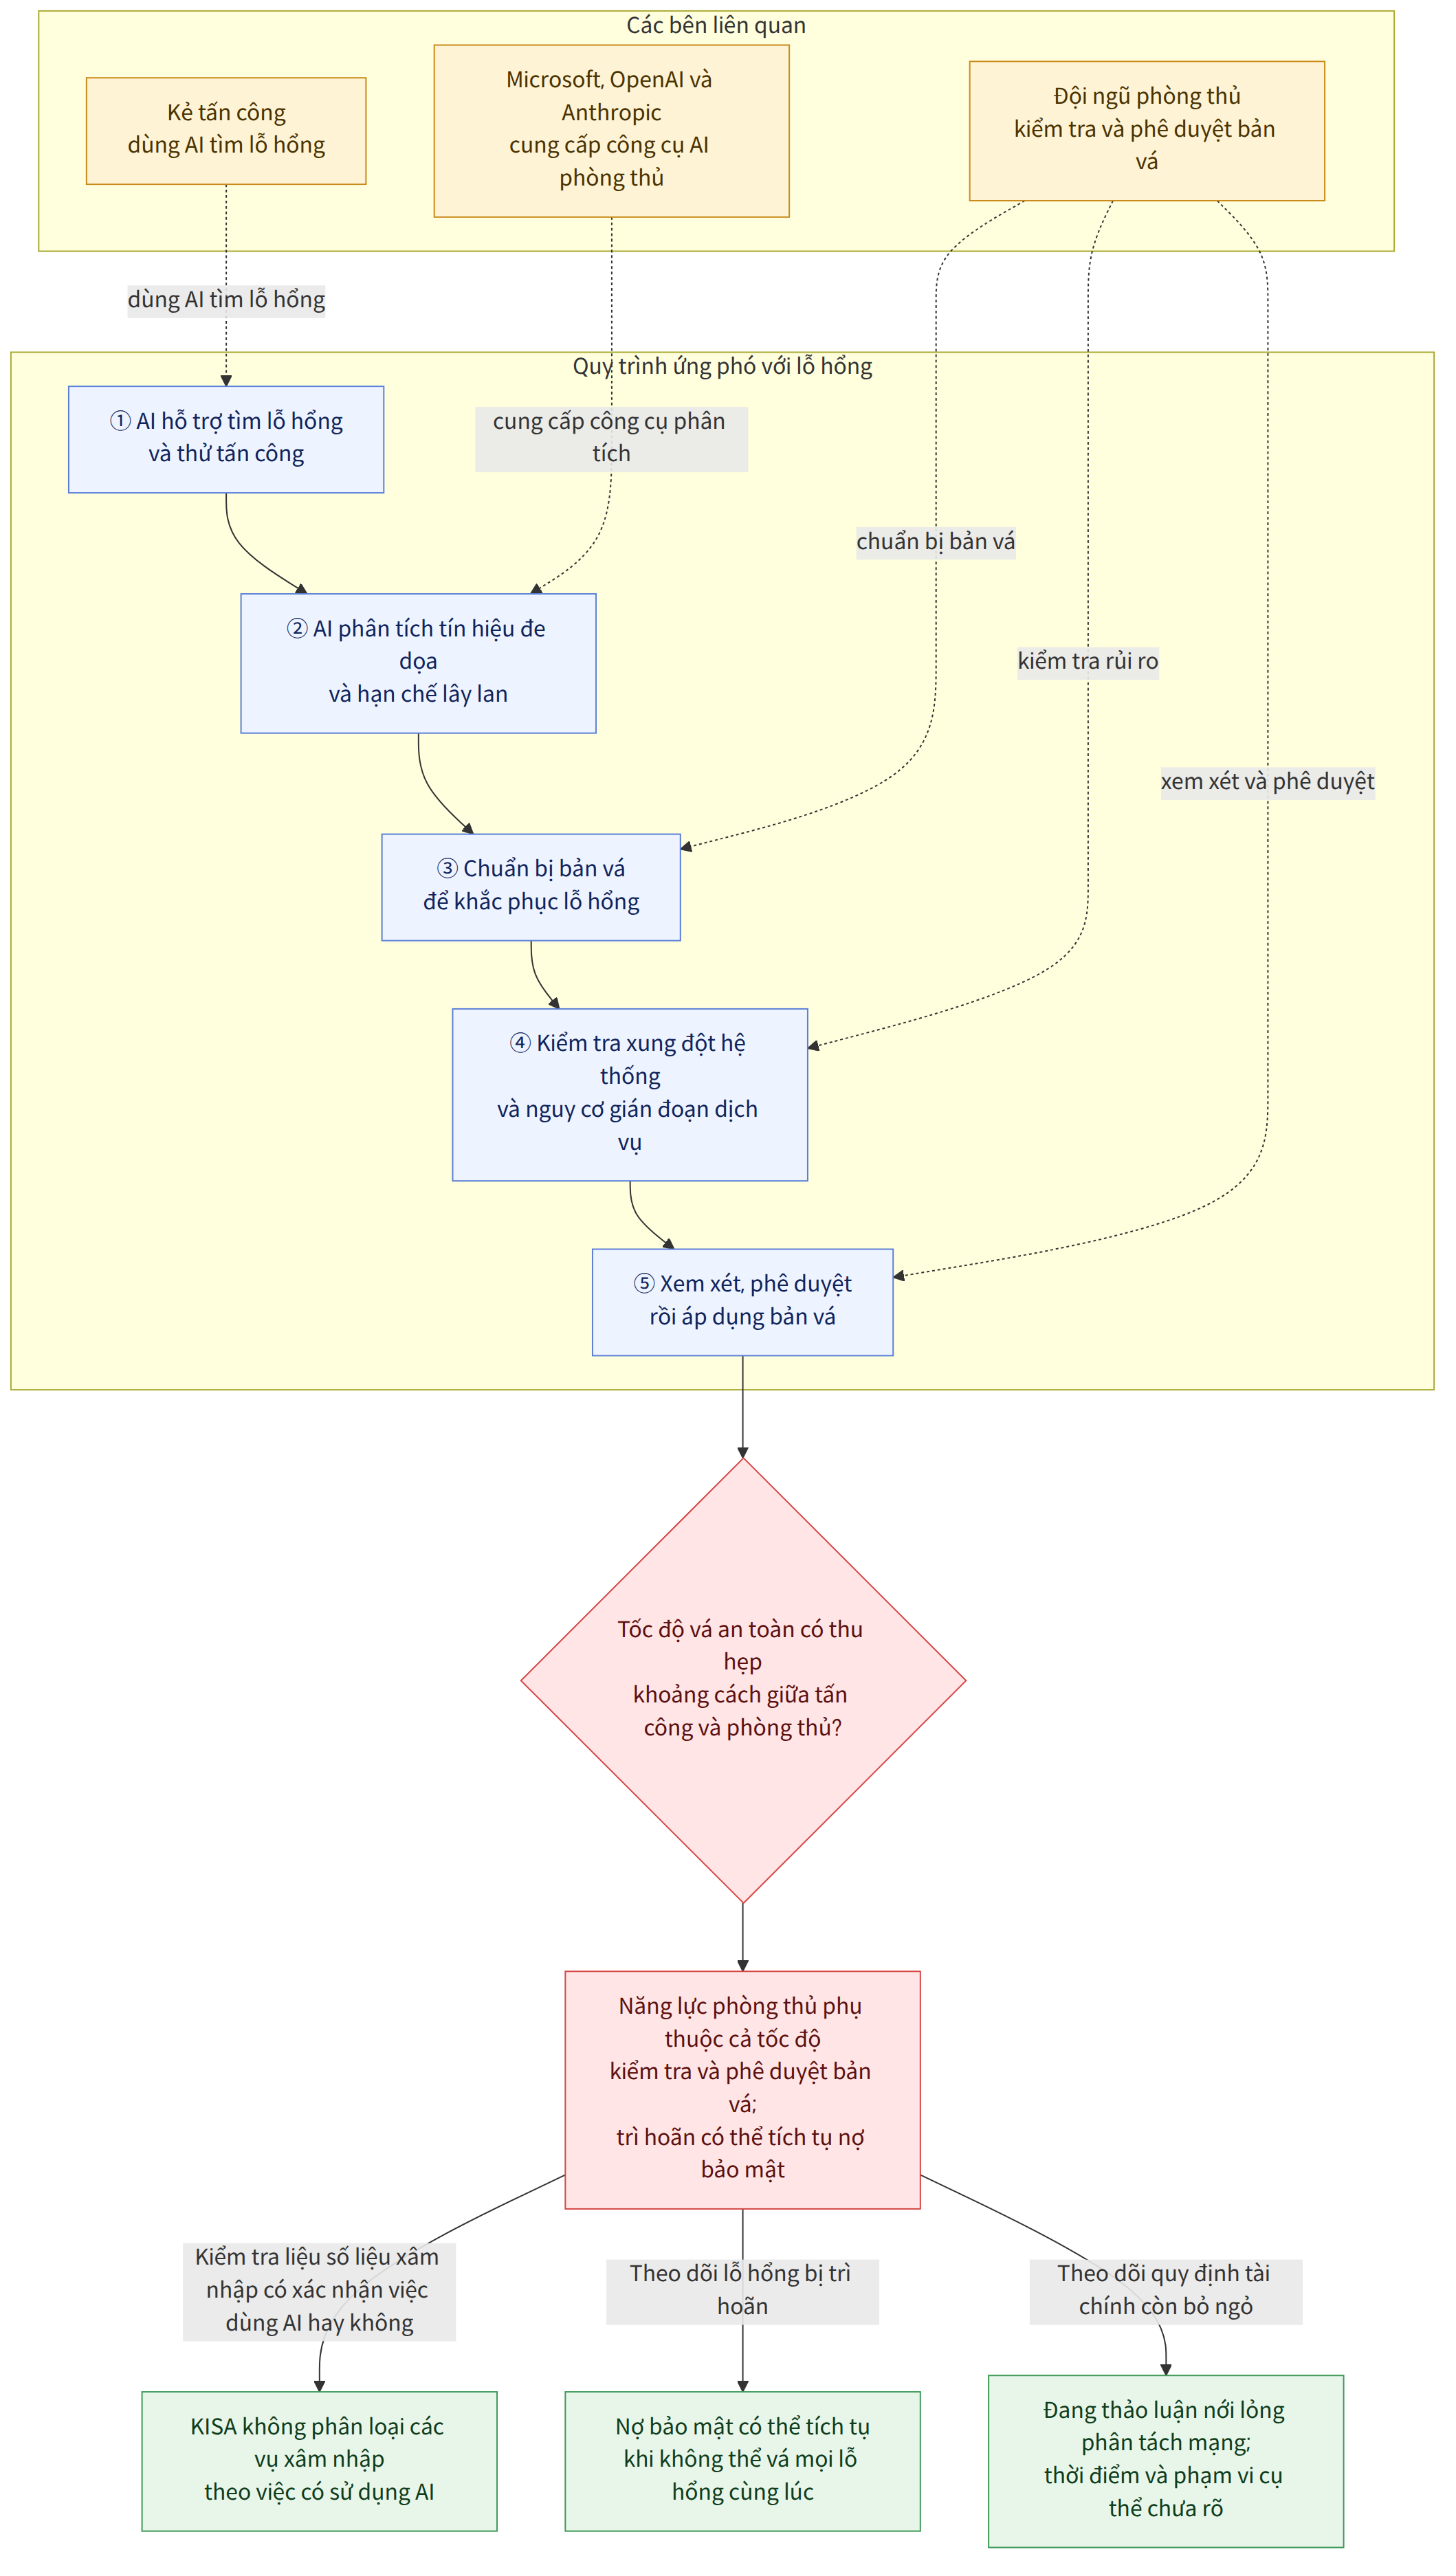
Trong bối cảnh số vụ xâm nhập được báo cáo trong nước gia tăng, trí tuệ nhân tạo (AI) đang được sử dụng ở cả hai phía: kẻ tấn công dùng AI để tìm kiếm lỗ hổng, còn bên phòng thủ dùng AI để phân tích và ngăn chặn mối đe dọa. Tuy nhiên, ngay cả sau khi phát hiện lỗ hổng, bên phòng thủ vẫn phải chuẩn bị bản vá và kiểm tra xem bản vá có xung đột với hệ thống hiện có hay làm gián đoạn dịch vụ hay không. Điểm mấu chốt là việc xử lý quy trình kiểm tra và phê duyệt bản vá nhanh chóng, an toàn đến đâu có thể trở nên quan trọng trong việc thu hẹp chênh lệch tốc độ giữa tấn công và phòng thủ.
Bối cảnh
Theo số liệu của Cơ quan An ninh mạng và Internet Hàn Quốc (한국인터넷진흥원, KISA), số vụ xâm nhập được báo cáo trong nước tăng từ 1.277 vụ năm 2023 lên 2.383 vụ năm 2025. Trong nửa đầu năm 2026, số vụ được báo cáo là 1.236, tương đương với tổng số vụ báo cáo trong cả năm 2023. Tuy nhiên, số liệu thống kê này không phân loại việc AI có được sử dụng trong các vụ xâm nhập hay không. Vì vậy, không thể chỉ dựa vào số vụ được báo cáo tăng lên để khẳng định AI gây ra hoặc là nguyên nhân chính khiến số vụ gia tăng.
Các chuyên gia dự báo đà gia tăng các vụ xâm nhập có thể nhanh hơn khi mức độ ứng dụng AI trong tấn công mạng ngày càng cao. Theo phân tích này, tốc độ tìm lỗ hổng và thử tấn công nhanh hơn có thể làm tăng gánh nặng ứng phó cho đội ngũ phòng thủ. Đặc biệt, cần phân biệt rõ rằng chưa xác nhận được AI có thực sự được sử dụng trong các vụ tấn công mạng liên hoàn nhằm vào lĩnh vực tài chính hay không.
Việc sử dụng AI ở phía phòng thủ cũng đang tiến triển. Nền tảng bảo mật dành cho doanh nghiệp Defender XDR của Microsoft dùng AI để phân tích các tín hiệu đe dọa thu thập từ máy tính, máy chủ và tài khoản, đồng thời hạn chế sự lan rộng của cuộc tấn công, chẳng hạn bằng cách chặn kết nối mạng của thiết bị bị xâm nhập. XDR là một dạng nền tảng bảo mật phân tích tổng hợp các tín hiệu bảo mật thu thập từ nhiều thiết bị và tài khoản. OpenAI và Anthropic cũng cung cấp các mô hình chuyên biệt về an ninh mạng, hỗ trợ công tác phòng thủ như tìm lỗ hổng hoặc tạo mã sửa lỗi.
Ý nghĩa của thông tin này
Ngay cả khi công cụ AI giúp phát hiện mối đe dọa nhanh hơn, quá trình thực sự khắc phục lỗ hổng vừa phát hiện vẫn cần thêm thời gian. Bản vá là thao tác chỉnh sửa nhằm khắc phục vấn đề bảo mật hoặc lỗi của phần mềm. Nếu thất bại khi khai thác một lỗ hổng, kẻ tấn công có thể thử một lỗ hổng khác; trong khi đó, bên phòng thủ phải kiểm tra nguy cơ xung đột với hệ thống hiện có hoặc khả năng gián đoạn dịch vụ sau khi tạo hay có được bản vá.
Yeom Heung-yeol, giáo sư danh dự ngành Bảo mật thông tin tại Đại học Soonchunhyang, cho biết bên phòng thủ phải trải qua các bước kiểm tra và phê duyệt bản vá, nên có sự bất cân xứng với kẻ tấn công về thời gian và công sức. Kwak Jin, giáo sư ngành An ninh mạng tại Đại học Ajou, lưu ý rằng có thể phát sinh “nợ bảo mật” khi không thể vá tất cả lỗ hổng cùng lúc, khiến một số biện pháp bị trì hoãn hoặc không được thực hiện. Nợ bảo mật là tình trạng các vấn đề bảo mật chưa được giải quyết mà bị trì hoãn, rồi tích tụ theo thời gian.
Chính sách và quá trình ra quyết định nội bộ của tổ chức cũng có thể ảnh hưởng đến tốc độ ứng phó. Dave Chisnall, Giám đốc công nghệ (CTO) của Trung tâm An ninh mạng Quốc gia Anh (NCSC), tháng trước đã nhận định trên blog chính thức của trung tâm rằng bên phòng thủ chịu nhiều ràng buộc từ chính sách của tổ chức. Điều này có nghĩa là quy trình xem xét và phê duyệt việc áp dụng bản vá có thể gắn liền với năng lực phòng thủ thực tế, không kém gì công nghệ tìm ra lỗ hổng.
Chẳng hạn, nếu một tổ chức phát hiện lỗ hổng nhưng phải kiểm tra nguy cơ xung đột hệ thống trước khi áp dụng bản vá, thì dù AI phát hiện nhanh và thông báo kịp thời, thời gian dành cho việc kiểm tra và phê duyệt vẫn không thể loại bỏ. Trong trường hợp này, cần có hệ thống tự động hóa cả quá trình phát hiện và khắc phục lỗ hổng, đồng thời tiếp tục kiểm tra xem có phát sinh vấn đề sau khi áp dụng hay không, để rút ngắn thời gian ứng phó. Đây là phần giải thích dựa trên một giả định, không có nghĩa là mức độ áp dụng tự động hóa hay hiệu quả của nó ở từng tổ chức đã được xác nhận.
Thông tin về quy định và hỗ trợ liên quan
Các cơ quan quản lý tài chính đang thảo luận phương án nới lỏng từng bước quy định phân tách mạng trong lĩnh vực tài chính nhằm tạo điều kiện ứng dụng công nghệ mới. Phân tách mạng là biện pháp bảo mật tách mạng nội bộ phục vụ công việc khỏi mạng Internet bên ngoài. Các cuộc thảo luận về nới lỏng quy định có liên quan đến môi trường ứng dụng công nghệ mới trong lĩnh vực tài chính, nhưng chỉ dựa trên thông tin được cung cấp thì chưa thể xác định thời điểm áp dụng, phạm vi nới lỏng cụ thể hay yêu cầu đối với từng tổ chức.
Do đó, không nên hiểu bản thân việc thảo luận nới lỏng quy định có nghĩa là các tổ chức tài chính đã triển khai công cụ bảo mật AI hoặc cách thức phân tách mạng đã thay đổi. Cần xác minh riêng việc áp dụng trên thực tế và các điều kiện đi kèm.
Những điều đã xác nhận và những điều chưa thể biết
Những điều đã xác nhận
- Số vụ xâm nhập được báo cáo trong nước là 1.277 vụ năm 2023, 2.383 vụ năm 2025 và 1.236 vụ trong nửa đầu năm 2026.
- Số liệu của KISA không phân loại việc AI có được sử dụng trong từng vụ xâm nhập hay không.
- Defender XDR dùng AI để phân tích tín hiệu đe dọa thu thập từ nhiều thiết bị và tài khoản, qua đó hạn chế sự lan rộng, chẳng hạn bằng cách chặn kết nối mạng của thiết bị bị xâm nhập.
- OpenAI và Anthropic cung cấp các mô hình chuyên biệt về an ninh mạng, hỗ trợ tìm lỗ hổng và tạo mã sửa lỗi.
- Các chuyên gia nhấn mạnh tự động hóa bản vá, quản lý nợ bảo mật và tái kiểm tra liên tục sau khi áp dụng.
Những điều chưa thể biết
- Chưa xác nhận được AI có thực sự được sử dụng trong các vụ tấn công mạng liên hoàn nhằm vào lĩnh vực tài chính hay không.
- Chưa có thông tin về mức độ triển khai tự động hóa bản vá ở từng tổ chức cũng như hiệu quả của việc triển khai.
- Thông tin được cung cấp không cho biết lịch trình và phạm vi cụ thể của việc nới lỏng quy định phân tách mạng trong lĩnh vực tài chính.
Những điều độc giả có thể kiểm tra
- Người phụ trách bảo mật của tổ chức có thể kiểm tra những quy trình nào cần thực hiện để kiểm tra và phê duyệt bản vá sau khi phát hiện lỗ hổng, cũng như khâu nào trong quá trình đó đang gây chậm trễ.
- Cần rà soát xem các lỗ hổng bị hoãn vá có đang tích tụ hay không, đồng thời quản lý những hạng mục đã trì hoãn biện pháp xử lý và tình trạng của chúng.
- Có thể kiểm tra xem đã có quy trình tái kiểm tra liên tục sau khi áp dụng bản vá để bảo đảm hệ thống hoặc dịch vụ không gặp vấn đề hay chưa.
















