
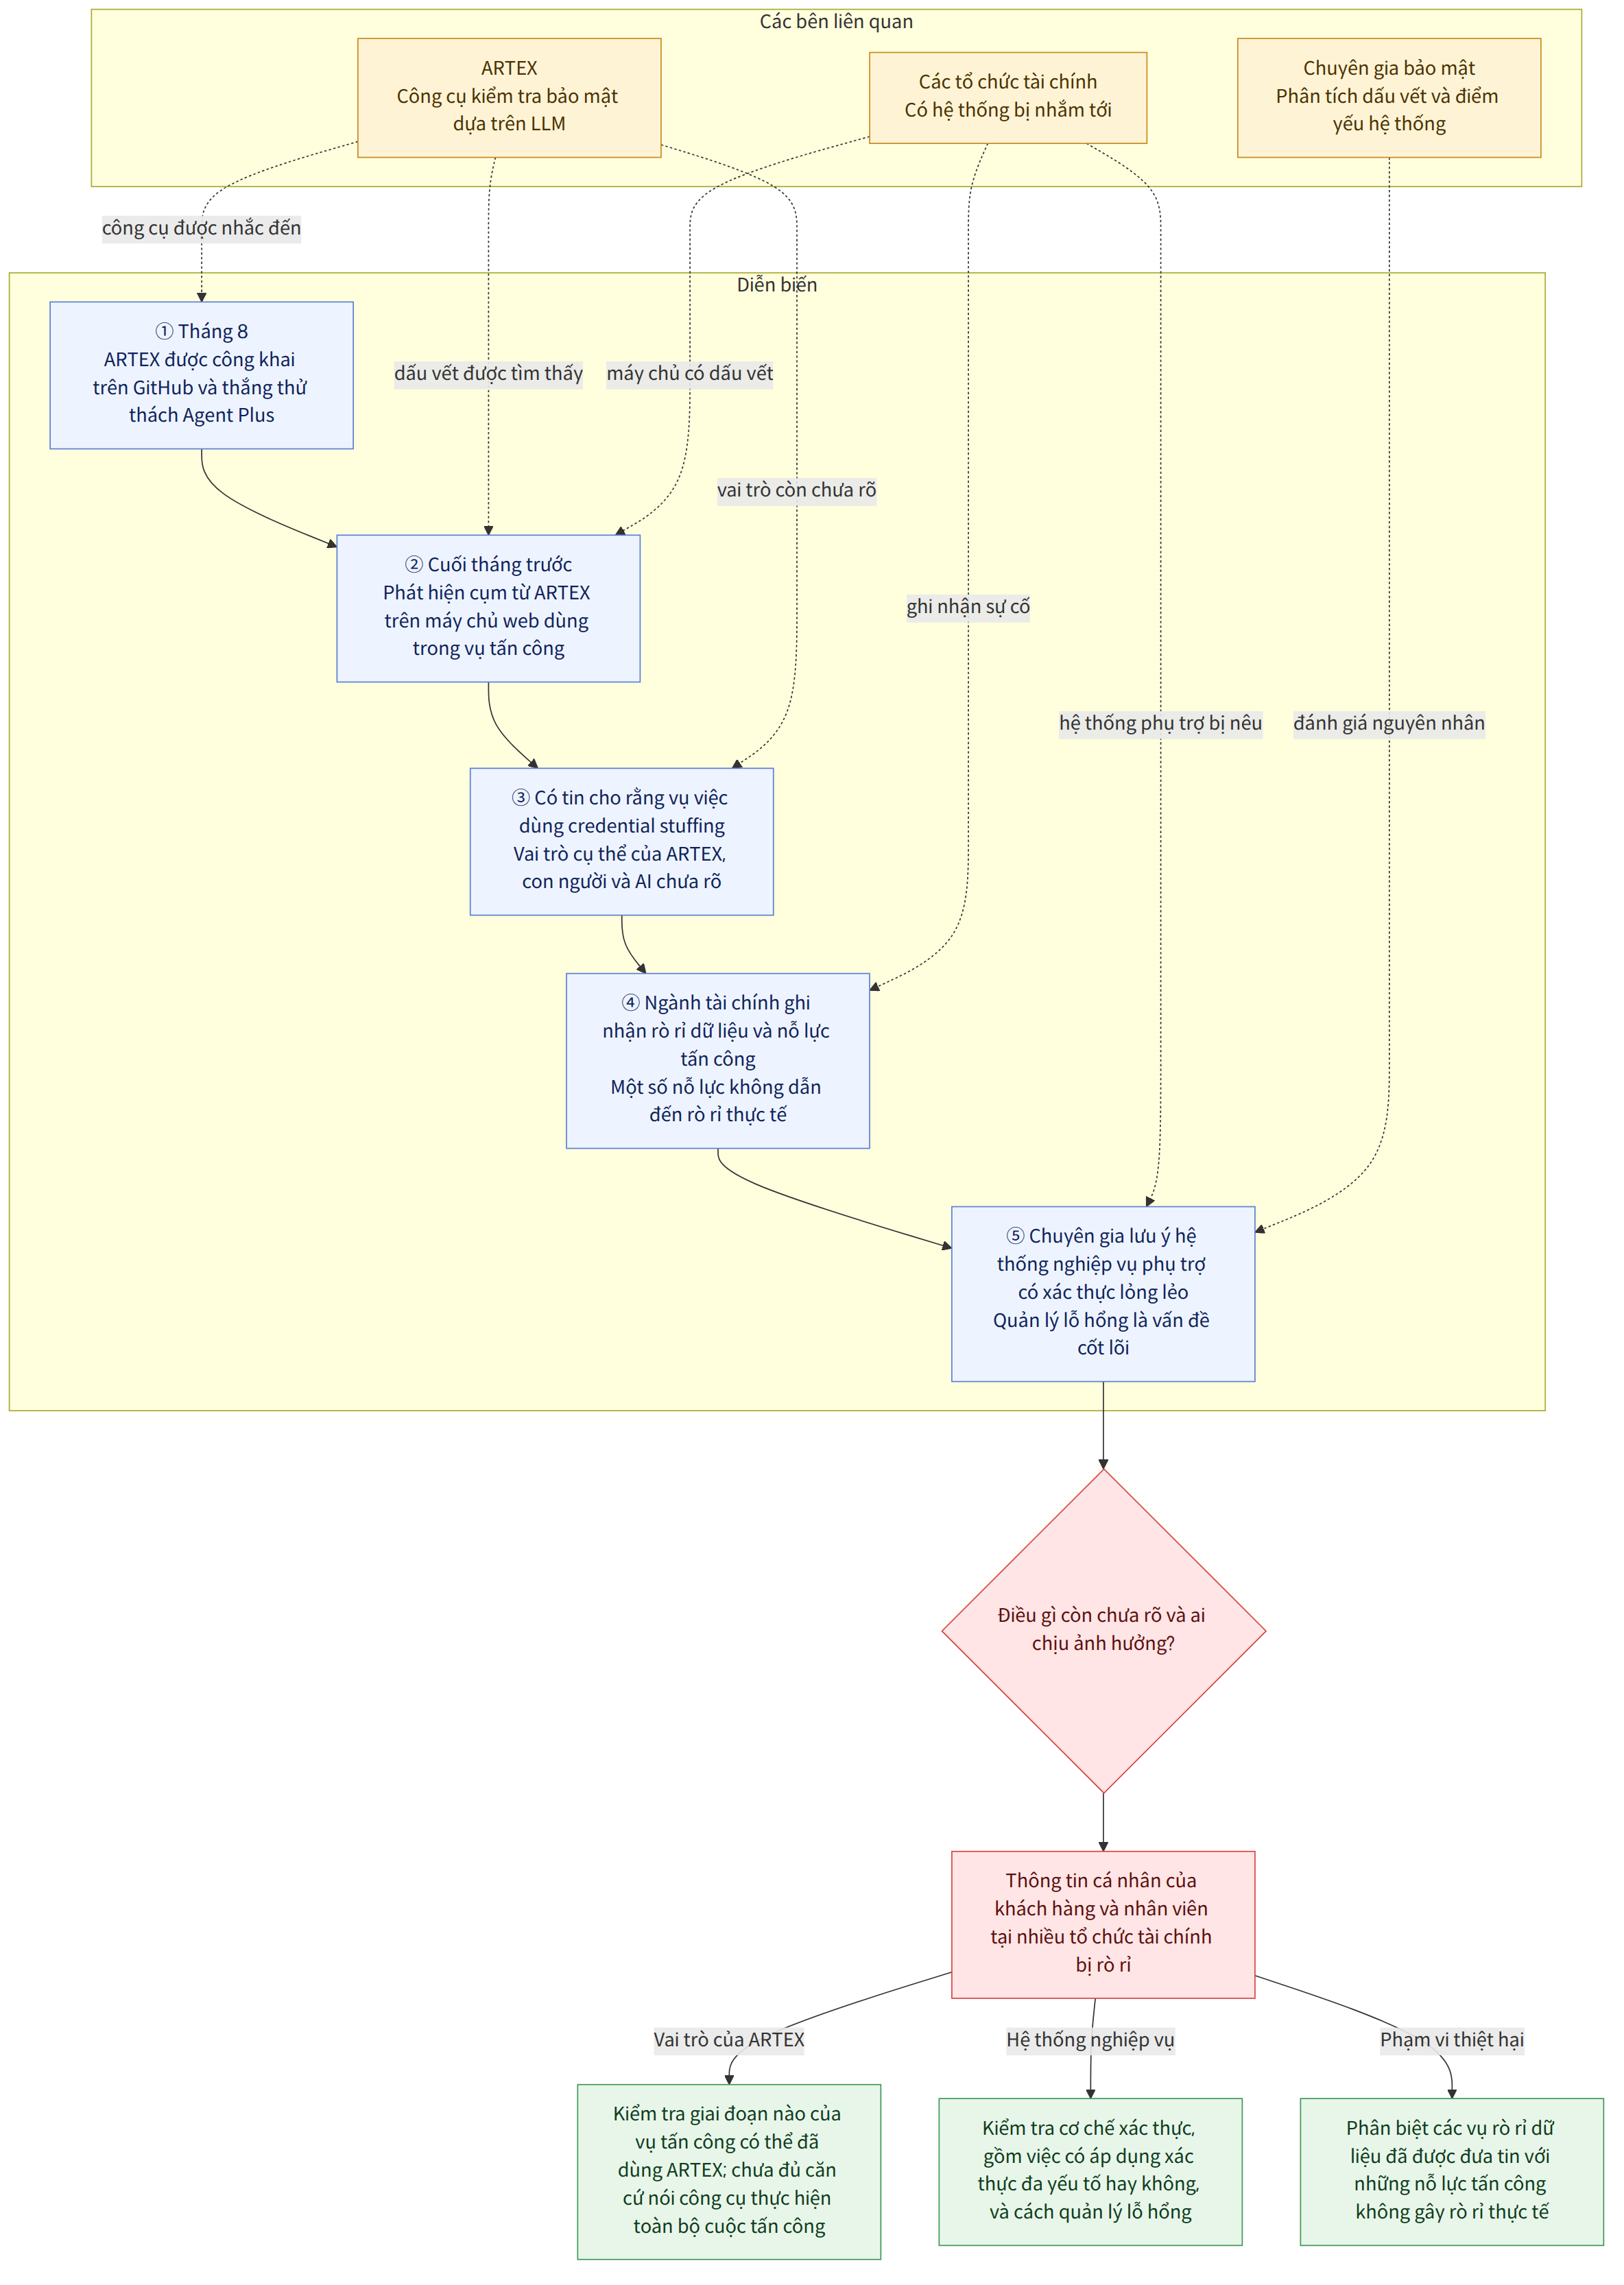
Cuối tháng trước, trên máy chủ web được sử dụng trong cuộc tấn công mạng nhằm vào các tổ chức tài chính trong nước, trong đó có Ngân hàng Shinhan (신한은행), người ta phát hiện cụm từ “ARTEX (아텍스) – Bảng điều khiển kiểm thử xâm nhập tự chủ (自主渗透测试控制台)”. ARTEX là công cụ kiểm tra bảo mật dựa trên mô hình ngôn ngữ lớn (LLM, mô hình trí tuệ nhân tạo được huấn luyện bằng lượng lớn tài liệu và dữ liệu để tạo văn bản và xử lý thông tin). Các tin bài dựa trên thông tin từ ngành bảo mật nêu khả năng công cụ này đã bị lợi dụng trong cuộc tấn công, nhưng chưa xác định được công cụ đã thực hiện chức năng gì ở giai đoạn nào của quá trình tấn công.
Cũng trong khoảng thời gian đó, ngành tài chính ghi nhận các vụ rò rỉ dữ liệu cá nhân hoặc nỗ lực tấn công không chỉ tại ngân hàng mà còn ở các công ty tài chính tiết kiệm, công ty tài chính và các tổ chức tài chính tương hỗ. Câu hỏi quan trọng ở đây không chỉ là “AI có tấn công mạng hay không”. Dấu vết của công cụ AI có thể cho thấy công cụ này đã giúp cuộc tấn công diễn ra nhanh hơn hoặc tinh vi hơn, nhưng cũng cần xem xét các lỗ hổng và tình trạng quản lý của những hệ thống đã khiến cuộc tấn công có thể thành công.
Bối cảnh
Dự án ARTEX là một công cụ được công khai trên GitHub và đã giành chiến thắng trong thử thách năng lực tấn công “Agent Plus” (에이전트 플러스) do Trung tâm Ứng cứu Bảo mật Baidu (바이두 보안대응센터) tổ chức vào tháng 8 vừa qua. Việc phát hiện cụm từ liên quan trên máy chủ web được sử dụng trong cuộc tấn công là một manh mối cho thấy khả năng có mối liên hệ giữa ARTEX và cuộc tấn công. Tuy nhiên, chỉ riêng việc tên công cụ xuất hiện trên máy chủ không đủ để kết luận ARTEX đã thực hiện toàn bộ quá trình tấn công hoặc tự xâm nhập mà không có sự can thiệp của con người.
Credential stuffing, phương thức được cho là đã sử dụng trong cuộc tấn công này theo các tin bài, là cách đăng nhập bằng việc thử lặp đi lặp lại tên tài khoản và mật khẩu được lưu hành trái phép trên dark web, sau đó lấy cắp dữ liệu cá nhân. Trước đây, các bot tự động thường được dùng để nhập thông tin đăng nhập một cách máy móc theo những lệnh do tin tặc viết sẵn. Lần này, có ý kiến cho rằng một công cụ dựa trên LLM đã được sử dụng để dò tìm lỗ hổng hệ thống và tiến hành tấn công, nhưng vai trò cụ thể của con người và AI trong quá trình tấn công vẫn chưa được làm rõ.
Giáo sư Hwang Seok-jin thuộc Đại học Dongguk (동국대) giải thích rằng một người có thể mất 5 giây để nhập thông tin đăng nhập, bot tự động truyền thống mất 1 giây, còn tác nhân AI có thể chỉ mất 0,3–0,5 giây. Ông cũng cho biết tác nhân AI có thể loại những tài khoản không phù hợp với điều kiện của hệ thống, giúp cuộc tấn công tinh vi hơn. Đây là mô tả về tốc độ và khả năng có thể đạt được, chứ không phải xác nhận rằng tốc độ hoặc khả năng đó đã thực sự được sử dụng trong vụ việc này.
Các tin bài về ngành tài chính cũng cho thấy điểm chung về tính chất của những hệ thống nghiệp vụ bị nhắm tới. Các dịch vụ như hệ thống tra cứu dành cho nhân viên môi giới cho vay của Ngân hàng Shinhan không thuộc mạng máy tính chính mà khách hàng sử dụng, mà là hệ thống phụ trợ và hỗ trợ nghiệp vụ. Theo thông tin được đưa tin, các hệ thống này được thiết kế với cơ chế bảo mật tương đối lỏng lẻo, chẳng hạn không áp dụng xác thực đa yếu tố. Giáo sư Kim Myeong-ju thuộc Đại học nữ sinh Seoul (서울여대) cho rằng vấn đề cốt lõi không nằm ở việc có sử dụng AI hay không, mà là việc không quản lý đúng cách các lỗ hổng trong hệ thống phụ trợ của ngân hàng.
Ý nghĩa của tin tức này
Theo các tin bài về ngành tài chính, Ngân hàng Shinhan xác nhận thông tin cá nhân của khoảng 25.000 khách hàng đã bị rò rỉ, gồm tên, số điện thoại, thu nhập hằng năm, tên nơi làm việc và một phần số đăng ký cư trú. Có tin đưa rằng thông tin của 119 khách hàng tại Ngân hàng Kookmin (국민은행) và 89 khách hàng tại Ngân hàng Hana (하나은행) đã bị rò rỉ. Trong quá trình xảy ra nỗ lực tấn công máy chủ web bên ngoài tại Ngân hàng Busan (부산은행), thông tin của 11 nhân viên phát triển thuộc nhà thầu đã bị lộ; Ngân hàng Woori (우리은행) và Ngân hàng NH Nonghyup (NH농협은행) được cho là đã bị tấn công tương tự nhưng không dẫn đến rò rỉ dữ liệu thực tế.
Trong lĩnh vực tài chính phi ngân hàng, có tin đưa rằng dữ liệu của khoảng 40.000 khách hàng tại Công ty tài chính tiết kiệm Yegaram (예가람저축은행) và thông tin của 146 nhân viên môi giới cho vay tại Hyundai Capital (현대캐피탈) đã bị rò rỉ. Liên đoàn Saemaul Geumgo (새마을금고중앙회) và các tổ chức tài chính tương hỗ Nonghyup (농협 상호금융) được cho là đã phòng thủ thành công trước những nỗ lực truy cập tương tự. Ngành tài chính giải thích rằng các hệ thống bị tấn công tách biệt với dịch vụ ngân hàng trực tuyến và ngân hàng di động, nên thông tin giao dịch tài chính như số tài khoản không bị rò rỉ. Tuy nhiên, do dữ liệu bị lộ có thể bao gồm thông tin liên lạc, thu nhập và nơi làm việc, người ta lo ngại sẽ xảy ra thiệt hại thứ cấp, chẳng hạn như các cuộc gọi hoặc tin nhắn mạo danh có vẻ như biết rõ nội dung tư vấn vay thực tế.
Vì vậy, bên cạnh việc xác minh dữ liệu cá nhân có bị rò rỉ hay không, việc cảnh giác với hành vi mạo danh sử dụng dữ liệu bị lộ cũng rất quan trọng. Chẳng hạn, ngay cả khi nhận được cuộc gọi hoặc tin nhắn có vẻ biết rõ nội dung tư vấn từ người từng trao đổi về khoản vay, tốt nhất không nên dựa vào những thông tin mà đối phương biết để kết luận người đó là nhân viên của tổ chức tài chính. Theo tin đưa, các tổ chức tài chính đã thông báo riêng cho khách hàng bị ảnh hưởng về việc rò rỉ và cách phòng ngừa thiệt hại thứ cấp, đồng thời cho biết sẽ bồi thường toàn bộ nếu khách hàng chịu thiệt hại do vụ rò rỉ thông tin lần này.
Nhìn rộng hơn, vấn đề then chốt của vụ việc là không thể mặc nhiên cho rằng các hệ thống hỗ trợ nghiệp vụ ít rủi ro chỉ vì chúng không phải mạng máy tính chính dành cho khách hàng. Dữ liệu cá nhân có thể được lưu trữ trong các dịch vụ mà nhân viên môi giới cho vay hoặc nhân viên sử dụng; nếu cơ chế xác thực tương đối lỏng lẻo, đây có thể trở thành lối vào mà kẻ tấn công nhắm tới. Cùng với việc đánh giá tốc độ và khả năng tự động hóa của AI, nhiệm vụ cốt yếu để ngăn sự việc tái diễn có thể là kiểm tra những hệ thống nào có thể truy cập từ bên ngoài, cũng như cách quản lý tài khoản và xác thực.
Thông tin về quy định và hỗ trợ liên quan
Theo hướng dẫn pháp lý nội bộ, khoản 1 Điều 48 của Luật Mạng thông tin và truyền thông (정보통신망법) là căn cứ để xem xét liệu có quyền truy cập hợp pháp vào mạng thông tin và truyền thông hay không, và liệu quyền truy cập có vượt quá phạm vi được cho phép hay không. Việc biết tên tài khoản và mật khẩu, hoặc từng được cho phép sử dụng trước đây, không đủ để khẳng định người đó hiện vẫn có quyền truy cập. Cần xem xét các tình tiết cụ thể, chẳng hạn quyền mà nhà cung cấp dịch vụ cấp và phạm vi được phép.
Do đó, chỉ dựa vào tin tức cho biết một công cụ mang tên ARTEX được phát hiện trên máy chủ tấn công thì không thể kết luận về trách nhiệm pháp lý của một đối tượng cụ thể hoặc xác định hành vi phạm tội có cấu thành hay không. Cần xem xét cách thức truy cập thực tế, quyền hạn, hành vi và chứng cứ. Hướng dẫn pháp lý cũng lưu ý rằng kết luận của từng vụ việc có thể thay đổi tùy theo luật hiện hành vào thời điểm đó và tình tiết cụ thể; vì vậy, trong vụ việc thực tế cần kiểm tra luật hiện hành và chứng cứ cụ thể.
Những điểm được các tin bài đưa tin khác nhau
Trọng tâm và mức độ chi tiết của các tin bài không giống nhau. Các tin về ARTEX tập trung vào cụm từ được phát hiện trên máy chủ tấn công và tính chất của công cụ, đồng thời nhấn mạnh rằng chưa rõ ARTEX được sử dụng ở giai đoạn nào. Các tin bao quát toàn ngành tài chính nêu những trường hợp rò rỉ hoặc ngăn chặn tại nhiều tổ chức tài chính, số người bị ảnh hưởng trong một số vụ việc và loại thông tin bị lộ. Đây là những nội dung đề cập đến các phạm vi khác nhau của sự việc, không có nghĩa là việc ARTEX thực sự được sử dụng hay tổng quy mô thiệt hại đã được xác định.
Những gì đã xác nhận và những gì vẫn chưa rõ
Những gì đã xác nhận
- Có tin đưa rằng các cụm từ liên quan đến ARTEX được phát hiện trên máy chủ web được sử dụng trong cuộc tấn công.
- ARTEX là công cụ kiểm tra bảo mật dựa trên LLM, được công khai trên GitHub và đã giành chiến thắng trong một thử thách năng lực tấn công vào tháng 8 vừa qua.
- Đã có thông tin về việc rò rỉ dữ liệu cá nhân hoặc nỗ lực tấn công từ bên ngoài tại nhiều công ty trong ngành tài chính.
- Theo thông tin được đưa tin, một số hệ thống hỗ trợ nghiệp vụ, như dịch vụ tra cứu dành cho nhân viên môi giới cho vay của Ngân hàng Shinhan, khác với mạng máy tính chính dành cho khách hàng và có cơ chế bảo mật tương đối lỏng lẻo.
- Theo thông tin được đưa tin, Tổng thống Lee Jae-myung (이재명) đã được báo cáo về các vụ rò rỉ dữ liệu cá nhân và tình hình ứng phó tại các tổ chức tài chính và cơ quan công quyền, đồng thời chỉ thị tiến hành điều tra kỹ lưỡng và xây dựng biện pháp xử lý.
Những gì vẫn chưa rõ
- ARTEX đã được sử dụng với chức năng gì ở giai đoạn nào của cuộc tấn công thực tế?
- Con người và AI đã tham gia vào quá trình tấn công ở mức độ nào?
- Quy mô rò rỉ dữ liệu cá nhân và phạm vi thiệt hại sẽ được xác định ra sao khi tổng hợp tất cả các vụ việc đã được đưa tin?
- Có còn nỗ lực tấn công nào nhằm vào các công ty tài chính chưa được báo cáo ra bên ngoài hay không?
Những điều độc giả cần kiểm tra
- Nếu nhận được thông báo từ tổ chức tài chính liên quan về việc dữ liệu cá nhân bị rò rỉ, hãy kiểm tra những thông tin nào bị ảnh hưởng và xem các biện pháp phòng ngừa được hướng dẫn.
- Đừng vội tin các cuộc gọi hoặc tin nhắn nhắc đến việc tư vấn vay hay thông tin tài chính; hãy xác minh riêng danh tính mà đối phương tự nhận và cách thức liên hệ.
- Nếu nghi ngờ bị thiệt hại do thông tin rò rỉ bị lợi dụng, hãy lưu lại các thông báo liên quan và hồ sơ tư vấn, đồng thời kiểm tra quy trình báo cáo và bồi thường do tổ chức tài chính công bố.
Tài liệu tham khảo
- Các tội phạm khác theo Bộ luật Hình sự: điều kiện cấu thành và những điểm cần lưu ý
- Các bài báo khác đã tham khảo: hani.co.kr
- Các bài báo khác đã tham khảo: hani.co.kr

















