
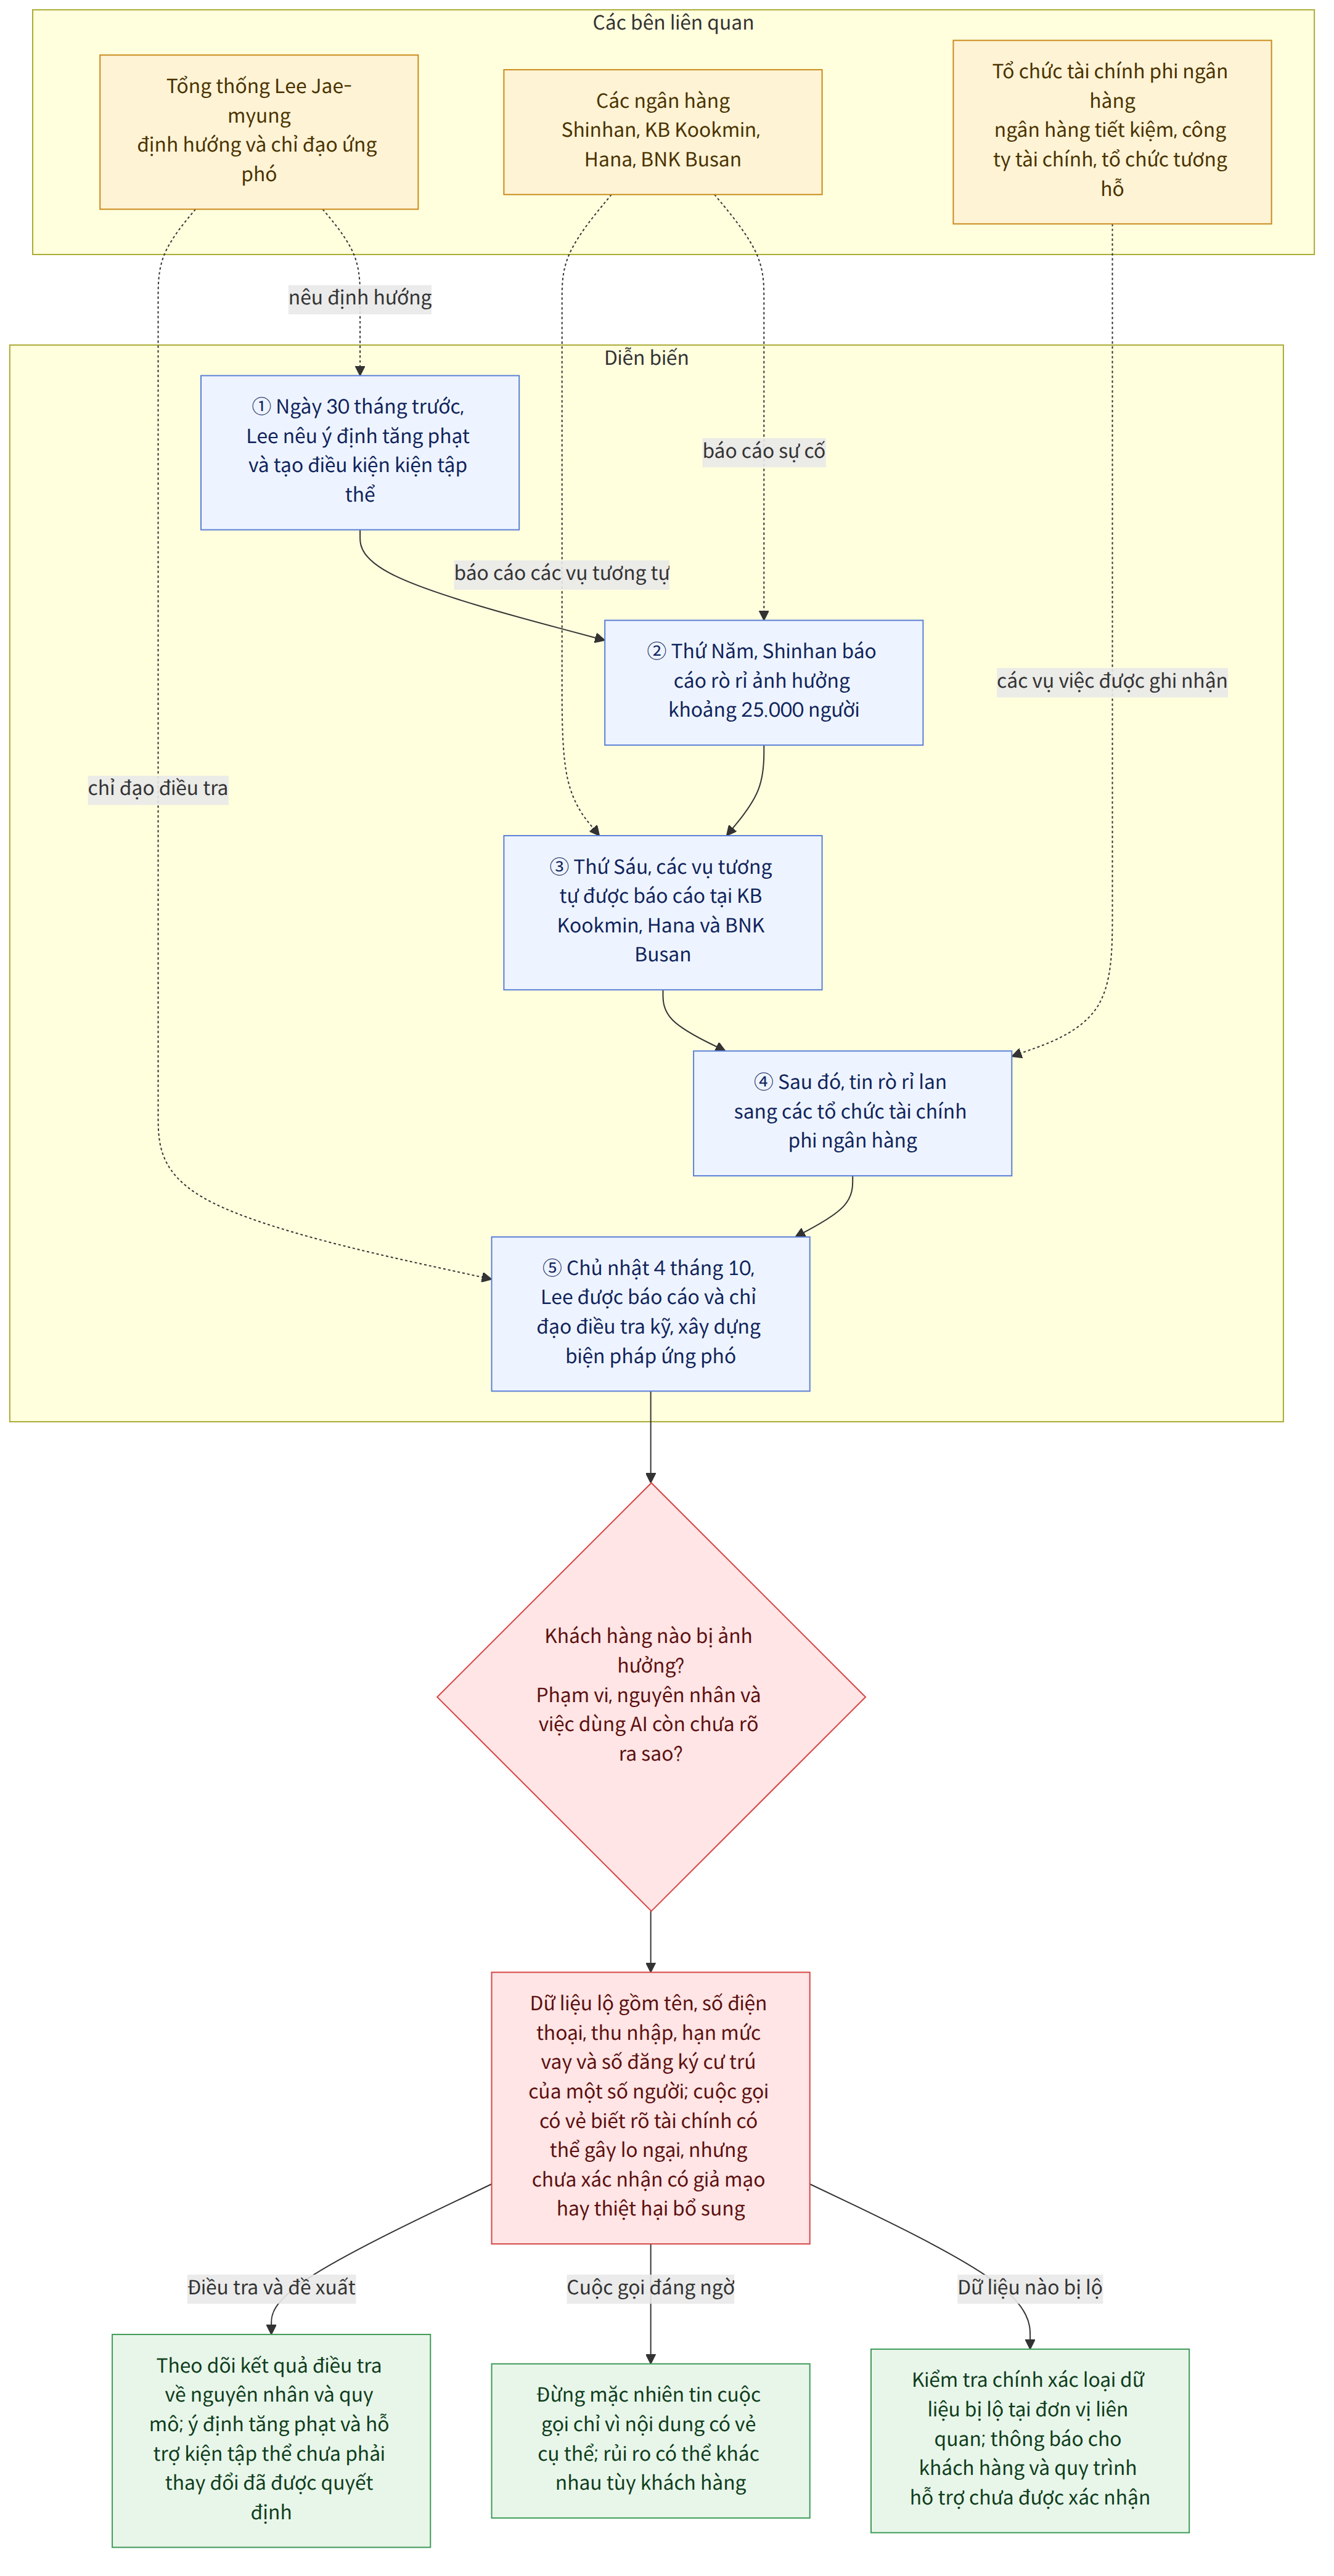
Sau khi liên tiếp xảy ra các vụ rò rỉ dữ liệu cá nhân tại các tổ chức tài chính, Tổng thống Lee Jae-myung chỉ đạo điều tra kỹ lưỡng và xây dựng biện pháp ứng phó vào Chủ nhật, ngày 4 tháng 10. Theo Nhà Xanh (청와대), Tổng thống Lee đã được báo cáo về các vụ rò rỉ gần đây tại các tổ chức tài chính và cơ quan công quyền, cũng như cách các đơn vị này xử lý sự việc. Người phát ngôn Văn phòng Tổng thống Kang Yoo-jung cho biết Tổng thống nhận thức sâu sắc mức độ nghiêm trọng của vấn đề, đồng thời chỉ đạo tiến hành điều tra kỹ lưỡng và nỗ lực xây dựng biện pháp ứng phó.
Thông tin bị lộ không chỉ giới hạn ở tên và số điện thoại. Dữ liệu còn bao gồm thu nhập hằng năm và hạn mức vay; số đăng ký cư trú của một số khách hàng cũng bị lộ. Một số tin bài cho biết các cuộc tấn công mạng dựa trên trí tuệ nhân tạo (AI) nhắm vào các tổ chức tài chính đang gia tăng, nhưng hiện vẫn chưa xác nhận được từng sự cố xảy ra theo con đường nào và AI thực tế được sử dụng ra sao.
Bối cảnh
Các sự cố liên tiếp xảy ra tại những công ty tài chính lớn chỉ trong vài ngày. Hôm thứ Năm, Ngân hàng Shinhan báo cáo vụ rò rỉ ảnh hưởng đến khoảng 25.000 người; đến thứ Sáu, các vụ việc tương tự cũng được báo cáo tại Ngân hàng KB Kookmin, Ngân hàng Hana và Ngân hàng BNK Busan. Sau đó, thông tin cho biết các vụ rò rỉ đã lan từ những ngân hàng lớn sang các tổ chức tài chính phi ngân hàng, như ngân hàng tiết kiệm, công ty tài chính và các tổ chức tài chính tương hỗ.
Điểm đáng chú ý trong vụ việc này là tính chất của dữ liệu bị lộ. Tên và số điện thoại có thể được dùng để nhận diện hoặc liên lạc với khách hàng, còn thu nhập hằng năm và hạn mức vay cho thấy tình hình tài chính cá nhân. Việc số đăng ký cư trú của một số người cũng nằm trong số dữ liệu bị lộ càng cho thấy cần điều tra phạm vi thiệt hại và các biện pháp bảo vệ thông tin. Tuy nhiên, đến nay vẫn chưa có thống kê tổng thể về loại thông tin nào bị lộ tại từng đơn vị và với quy mô bao nhiêu.
Trong bài đăng trên X ngày 30 tháng trước, Tổng thống Lee từng nêu ý định tăng mức phạt tiền và hình phạt hình sự đối với các doanh nghiệp xử lý thông tin cá nhân khi xảy ra sự cố, đồng thời tạo điều kiện để người dân dễ dàng nhận bồi thường dân sự thông qua các vụ kiện tập thể. Đây là định hướng ứng phó do Tổng thống đưa ra theo các tin bài, không đồng nghĩa với kết quả điều tra vụ việc hiện tại hay một thay đổi thể chế đã được quyết định.
Ý nghĩa của thông tin này
Đối với những khách hàng có thể bị ảnh hưởng, điều quan trọng là biết chính xác loại thông tin nào đã bị lộ. Nếu tên và thông tin liên lạc bị lộ cùng nhau, rồi thêm dữ liệu về thu nhập hoặc khoản vay, khách hàng có thể khó phân biệt những cuộc liên hệ có vẻ như biết rõ tình hình tài chính thực tế của mình. Đây là mối lo ngại có thể phát sinh từ việc kết hợp các loại thông tin bị lộ, chứ không có nghĩa là đã xác nhận xảy ra hành vi giả mạo hoặc thiệt hại bổ sung lợi dụng vụ việc này.
Ví dụ, nếu khách hàng có thông tin về thu nhập hằng năm và hạn mức vay trong dữ liệu bị lộ nhận được cuộc gọi giả danh tư vấn tài chính, cách an toàn hơn là không mặc nhiên cho rằng đó là thật chỉ vì nội dung có vẻ cụ thể. Do thông tin về dữ liệu bị lộ và nguyên nhân của từng sự cố chưa được công bố, rủi ro cụ thể có thể khác nhau tùy từng khách hàng.
Các công ty tài chính ngày càng cần làm rõ diễn biến sự cố và xác định phạm vi thiệt hại. Kết quả điều tra có thể ảnh hưởng đến nội dung cần thông báo cho khách hàng và các biện pháp ngăn thiệt hại lan rộng. Chỉ dựa trên những tin bài hiện có thì chưa thể xác nhận từng đơn vị đã thông báo hay chưa, hoặc quy trình bồi thường và hỗ trợ là gì.
Những điểm được các tin bài đưa tin khác nhau
Các tin bài khác nhau về mức độ khẳng định mối liên hệ giữa AI và vụ việc này. Một bài cho biết các cuộc tấn công mạng dựa trên AI nhắm vào các tổ chức tài chính đang gia tăng, trong khi bài khác nói rằng người ta suy đoán vụ việc này có sử dụng AI. Vì vậy, không thể khẳng định AI thực sự đã được sử dụng trong từng vụ rò rỉ.
Những gì đã xác nhận và những gì vẫn chưa rõ
Những gì đã xác nhận
- Tổng thống Lee Jae-myung đã được báo cáo về các vụ rò rỉ dữ liệu cá nhân tại các tổ chức tài chính và cơ quan công quyền, cùng cách xử lý sự việc, đồng thời chỉ đạo điều tra kỹ lưỡng và xây dựng biện pháp ứng phó.
- Ngân hàng Shinhan báo cáo vụ rò rỉ ảnh hưởng đến khoảng 25.000 người; các trường hợp tương tự cũng được báo cáo tại Ngân hàng KB Kookmin, Ngân hàng Hana và Ngân hàng BNK Busan.
- Thông tin bị lộ bao gồm tên, số điện thoại, thu nhập hằng năm và hạn mức vay; số đăng ký cư trú của một số khách hàng cũng bị lộ.
- Thông tin cho biết các vụ rò rỉ đã lan từ những ngân hàng lớn sang các tổ chức tài chính phi ngân hàng.
Những gì vẫn chưa rõ
- Chưa làm rõ từng sự cố xảy ra theo con đường và nguyên nhân nào, cũng như AI có thực sự được sử dụng trong từng vụ hay không.
- Chưa xác định được tổng số khách hàng bị ảnh hưởng và tổng quy mô dữ liệu bị lộ, bao gồm cả tại các tổ chức tài chính phi ngân hàng.
- Chưa có thông tin về kết quả điều tra, việc thông báo cho khách hàng bị ảnh hưởng, các biện pháp ngăn thiệt hại lan rộng hay cách thức hỗ trợ.
Những điều độc giả cần kiểm tra
- Có thể kiểm tra xem tổ chức tài chính mình đang giao dịch đã gửi thông báo liên quan đến vụ rò rỉ hay chưa và thông báo có đề cập đến thông tin của mình hay không.
- Ngay cả khi nhận được lời mời tư vấn tài chính hoặc thông tin về khoản vay, không nên chỉ tin vào thông tin người gửi; tốt nhất hãy xác minh qua kênh liên lạc chính thức của tổ chức tài chính đó.
- Khi có kết quả điều tra và thông báo tiếp theo từ từng đơn vị, cần xem xét phạm vi thiệt hại và biện pháp áp dụng cho mình, cũng như có quy trình liên hệ nào hay không.
Tài liệu tham khảo
- Các bài báo khác đã tham khảo: hani.co.kr
- Các bài báo khác đã tham khảo: en.yna.co.kr

















