
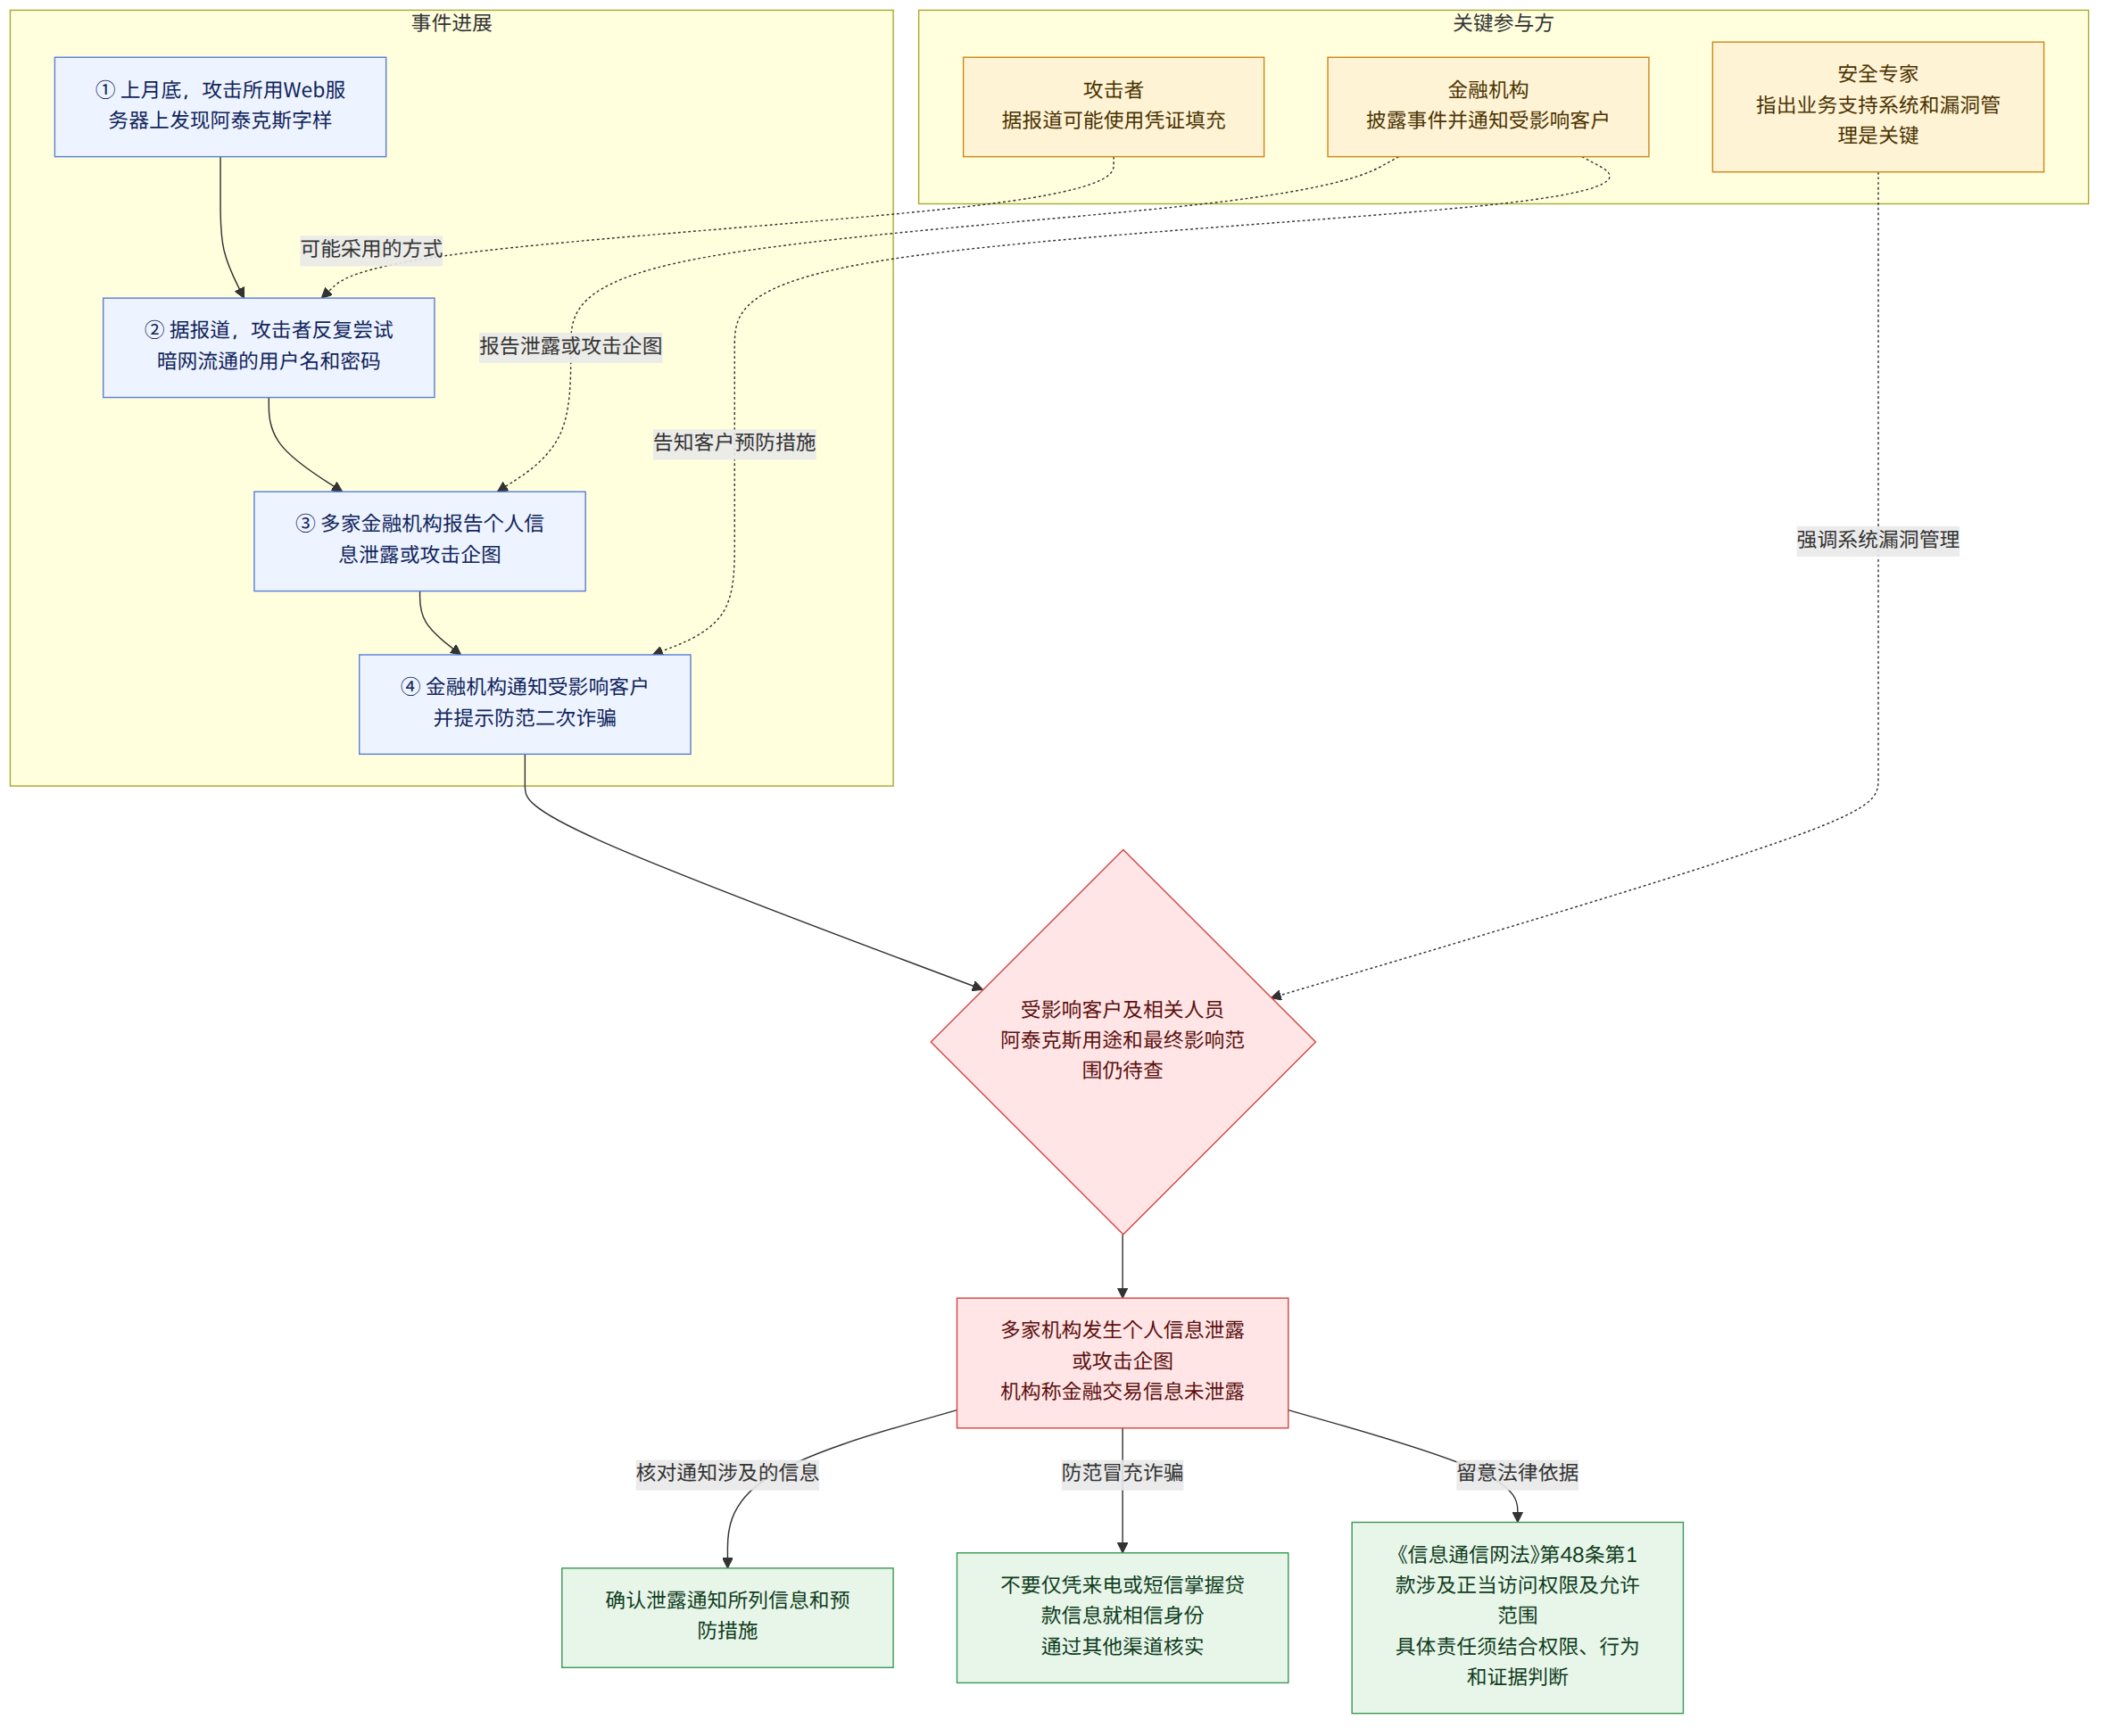
上月底,在一台被用于针对新韩银行(신한은행)等韩国金融机构的黑客攻击的Web服务器上,发现了“阿泰克斯(ARTEX)-自主渗透测试控制台”这一字样。阿泰克斯是一种基于大型语言模型(LLM,即通过学习大量文档和数据来生成文本、处理信息的人工智能模型)的安全检查工具。根据安全行业人士的说法,有报道提出,这一工具可能被用于攻击;但目前尚未确认它在实际攻击过程的哪个阶段发挥了什么作用。
同期,金融业不仅有银行,储蓄银行、资本公司和互助金融机构也报告了个人信息泄露或攻击企图。看待这则消息,重要的问题不只是“是不是AI实施了黑客攻击”。AI工具的踪迹或许意味着攻击变得更快或更精密,但也必须审视系统本身的漏洞及管理状况——正是这些因素可能让攻击得以奏效。
背景与脉络
阿泰克斯项目是一个在GitHub上公开的工具,并在去年8月由中国百度安全应急响应中心主办的“智能体+”(에이전트 플러스)攻击能力挑战赛中获胜。这次攻击所用的Web服务器上发现了相关字样,这一事实是阿泰克斯与攻击之间可能存在关联的线索。然而,仅凭服务器上出现了该工具的名称,不能断定阿泰克斯执行了整个攻击过程,也不能断定它在没有人员介入的情况下自主入侵。
据报道,此次攻击采用的方式是凭证填充:反复输入在暗网上非法流通的用户名和密码,登录后窃取个人信息。过去常见的做法是黑客预先编写指令,让自动化机器人机械地输入登录信息。这次则有说法称,攻击者可能使用了基于LLM的工具来探查系统漏洞并实施攻击,但攻击过程中人员与AI分别承担了什么角色,目前尚未披露。
东国大学(동국대)教授黄锡镇表示,人工输入登录信息可能需要5秒,传统自动化机器人需要1秒,AI智能体则可能只需0.3至0.5秒。他还表示,AI智能体可以筛除不符合系统条件的账户,从而使攻击更加精密。这些是对可能达到的速度和功能的说明,并不代表已经确认此次事件中实际使用了这样的速度或功能。
金融业相关报道也共同揭示了遭攻击业务系统的性质。新韩银行贷款中介人员查询服务等系统并非客户使用的主业务系统,而是附属及业务支持系统;据报道,这些系统的安全设置相对宽松,例如未采用多重认证。首尔女子大学(서울여대)教授金明珠指出,关键不在于是否使用了AI,而在于银行没有妥善管理附属系统的漏洞。
这则消息意味着什么
据金融业相关报道,新韩银行确认约有2.5万余名客户的姓名、电话号码、年收入、工作单位名称、部分居民登记号码等信息泄露。报道还称,国民银行有119名客户、韩亚银行有89名客户的信息泄露。釜山银行在外部Web服务器遭攻击的过程中,11名外包开发人员的信息暴露;据称,友利银行和NH农协银行(NH농협은행)也遭遇了类似攻击,但没有造成实际泄露。
第二金融业方面,据报道,艺嘉蓝储蓄银行(예가람저축은행)约4万名客户的信息泄露,现代资本(현대캐피탈)146名贷款中介人员的信息也遭泄露。据悉,韩国新村金库中央会(새마을금고중앙회)和农协互助金融等机构遭遇了类似的访问企图,但成功进行了防御。金融业方面解释称,遭攻击的系统与互联网及手机银行系统相互独立,因此账号等金融交易信息没有泄露。不过,泄露信息可能包括联系方式、收入和工作单位等,因此有人担忧,攻击者可能利用这些信息,冒充金融机构人员打电话或发短信,假装了解真实的贷款咨询情况,造成二次 피해。
因此,除了确认个人信息是否泄露,也应警惕利用泄露信息进行的冒充诈骗。例如,即使接到的电话或短信似乎了解自己曾经咨询过贷款,也不要仅凭对方掌握的信息就认定其是金融机构工作人员,这样做更安全。据报道,金融机构已向受影响客户逐一告知信息泄露情况和预防二次 피해的方法,并表示将对因这次信息泄露而遭受的损失全额赔偿。
从更广的角度看,此次事件的争议焦点之一是:不能因为业务支持系统不是面向客户的主业务系统,就认为它风险较低。贷款中介人员或员工使用的服务也可能汇集个人信息;如果认证相对宽松,就可能成为攻击者瞄准的入口。除了检查AI的速度和自动化能力,还应查明哪些系统可以从外部访问、账户和认证如何管理;这些工作可能是防止类似事件再次发生的关键。
相关制度与支持信息
根据内部法律指南,《信息通信网法》(정보통신망법)第48条第1款是判断是否拥有对信息通信网络的正当访问权限、以及是否超出允许范围的依据。仅仅知道用户名和密码,或过去曾获准使用,并不能据此断定目前仍拥有访问权限。还需考察服务提供方授予的权限、允许范围等具体情况。
因此,仅凭报道称攻击服务器上发现了名为阿泰克斯的工具,并不能断定特定行为人的法律责任或其行为是否构成犯罪。必须核查实际访问经过、权限、行为及证据。法律指南也提醒,案例结论可能因当时适用的法律法规和具体事实而有所不同,因此在处理实际案件时,应核实现行法律法规和具体证据。
不同报道的侧重点
各篇报道的重点和详略程度有所不同。关于阿泰克斯的报道主要关注攻击服务器上发现的字样及该工具的性质,并强调目前尚不清楚阿泰克斯被用于哪个阶段。报道金融业整体情况的文章则列举了多家金融机构发生信息泄露或成功拦截攻击的案例,以及部分受影响人数和泄露信息的种类。这些报道关注的是事件的不同方面,并不意味着阿泰克斯是否实际被使用或整体受影响规模已经确定。
已确认的事实与仍未知的信息
已确认的事实
- 有报道称,在攻击所用的Web服务器上发现了与阿泰克斯有关的字样。
- 阿泰克斯是一个在GitHub上公开的、基于LLM的安全检查工具,并在去年8月的攻击能力挑战赛中获胜。
- 金融业多家公司报告了个人信息泄露或外部攻击企图。
- 据称,新韩银行贷款中介人员查询服务等部分业务支持系统不同于面向客户的主业务系统,且安全体系相对宽松。
- 据称,李在明总统听取了金融机构和公共机构个人信息泄露事故及应对情况的报告,并指示进行彻底调查、制定对策。
仍未知的信息
- 阿泰克斯实际上在哪个攻击阶段、以什么功能被使用?
- 在攻击过程中,人员和AI分别参与了多少?
- 汇总所有报道案例后,个人信息泄露规模和受影响范围将如何最终确定?
- 是否还有未向外界报告的金融机构遭攻击企图?
读者应当确认的事项
- 如果收到相关金融机构发来的个人信息泄露通知,请确认涉及哪些信息,并查看通知中列出的预防措施。
- 即使来电或短信提及贷款咨询或金融信息,也不要立即相信对方;请通过其他渠道核实对方声称的身份和联系方式。
- 如果怀疑自己因信息泄露而遭受损失,请保存相关通知和咨询记录,并确认金融机构告知的举报及赔偿流程。
参考资料
- 刑法中的其他犯罪:成立要件与注意事项
- 同时参考的报道: hani.co.kr
- 同时参考的报道: hani.co.kr

















