
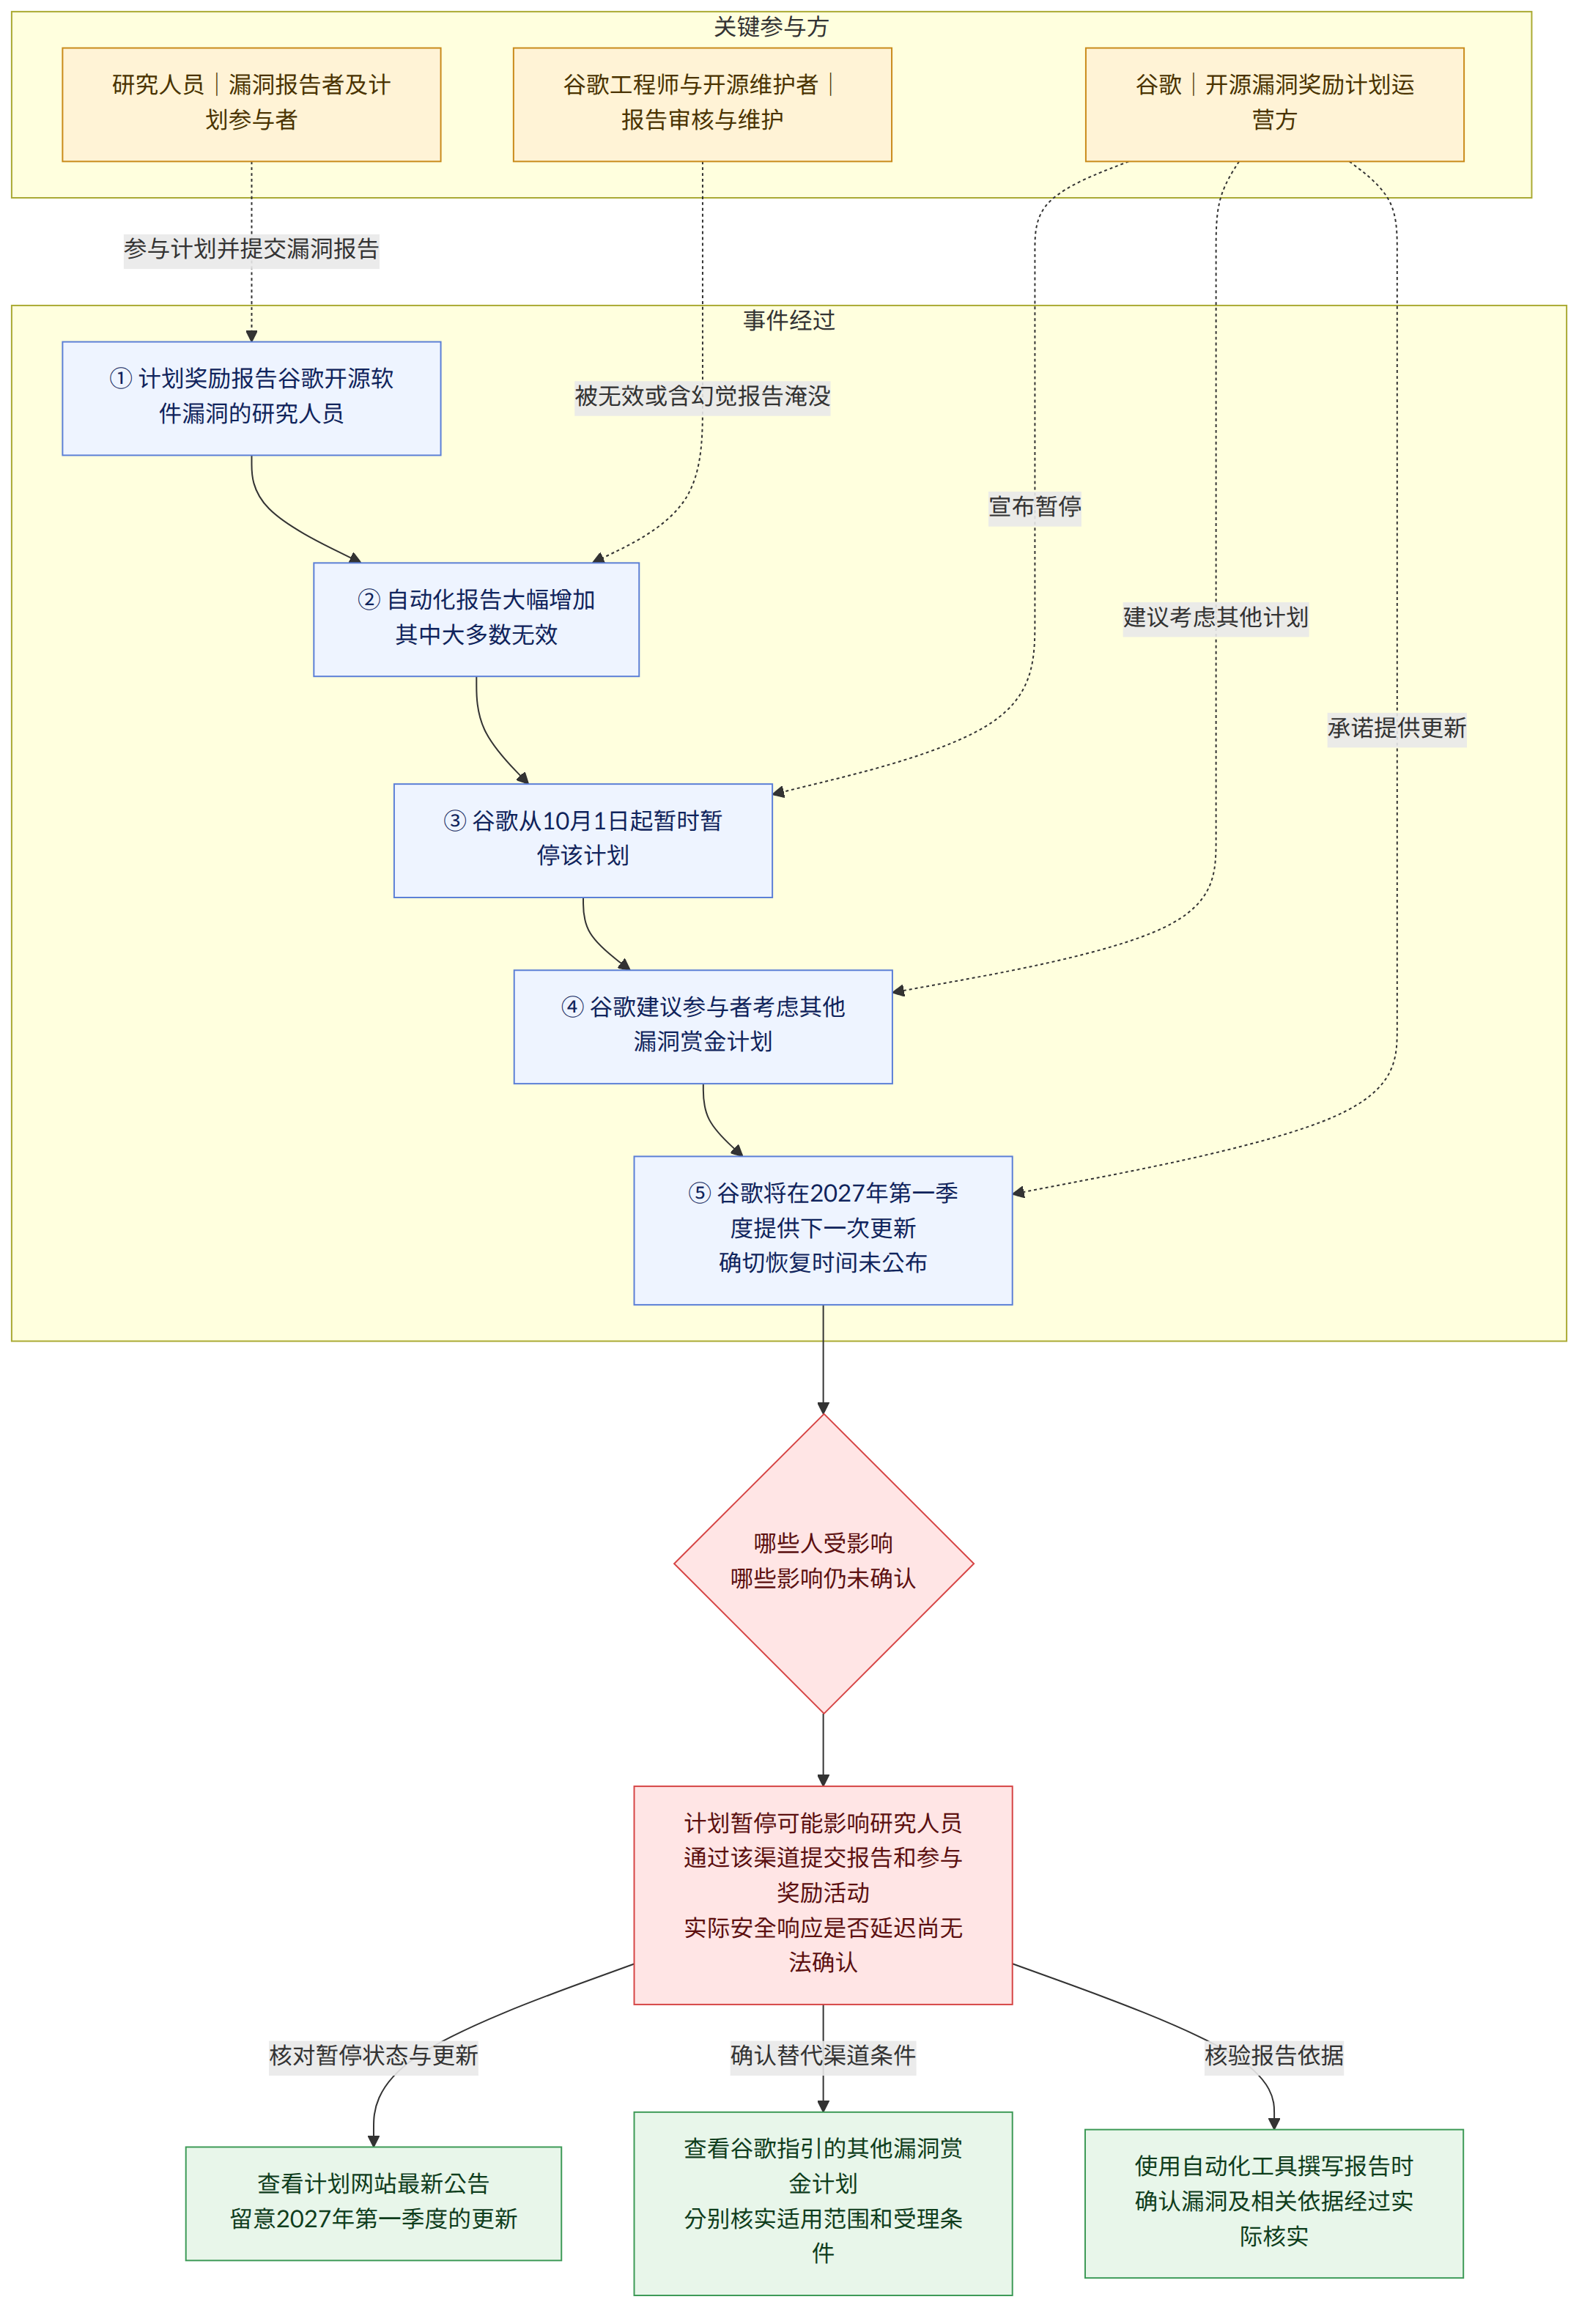
谷歌已从10月1日起暂时暂停开源软件漏洞奖励计划(오픈소스 소프트웨어 취약점 보상 프로그램)。该计划会奖励在谷歌开源软件中发现并报告漏洞的研究人员。谷歌表示,暂停的原因是自动化报告“大幅增加”,而且其中大多数无效。谷歌称,将在2027年第一季度提供有关该计划的下一次更新,但没有公布确切的恢复时间。
背景与语境
漏洞奖励计划会向发现并报告软件安全问题的外部研究人员提供奖励。如果报告指出了真实漏洞,就可能有助于确认并应对安全问题;但如果报告无效或包含不实内容,审核方的负担就可能加重。
据汤姆硬件报道,谷歌工程师和开源维护者被无效报告或包含幻觉(看似合理但并非事实的内容)的报告淹没。谷歌直接说明的暂停原因是自动化提交增加且有效率低。报道将此事与AI生成报告的问题联系起来,但自动化报告中有多少是由AI生成的,尚未公开。
TechCrunch报道称,去年网络安全专家曾警告,AI生成的低质量内容可能给漏洞赏金计划带来严重风险。此次暂停表明,自动化报告增加时,报告数量之外,审核和判断报告真伪的能力也可能成为计划运营的重要条件。
这则消息意味着什么
直接受到影响的是原本打算通过谷歌这一计划报告漏洞的研究人员。计划暂停期间,通过这一渠道提交报告和参与奖励活动可能会受到影响。谷歌建议参与者考虑参加其其他漏洞赏金计划。
报告质量对审核人员和开源维护者也很重要。如果无效报告大量堆积,就可能需要投入更多审核工作来筛选出真正的漏洞报告,这可能影响奖励计划作为发现漏洞渠道的作用。不过,谷歌公布的信息仅表明自动化提交有所增加且大多数无效;这是否导致实际安全响应延迟以及延迟了多久,目前尚无法确认。
例如,如果研究人员认为自己在谷歌开源软件中发现了漏洞,就有必要先确认该计划是否处于暂停状态,并查看谷歌指引的其他漏洞赏金计划。不过,各计划的受理范围或条件不在目前已确认的信息之列。
已确认的事实与仍未知的信息
已确认的事实
- 谷歌从10月1日起暂时暂停了开源软件漏洞奖励计划。
- 谷歌表示,自动化提交大幅增加,而且其中大多数无效。
- 汤姆硬件报道称,无效报告或包含幻觉的报告让谷歌工程师和开源维护者应接不暇。
- 谷歌表示将在2027年第一季度提供有关该计划的更新,并建议参与者考虑参加其其他漏洞赏金计划。
仍未知的信息
- 计划确切的恢复时间尚未公布。2027年第一季度是提供更新的时间,并未确认是恢复日期。
- 自动化提交中由AI生成的报告占比尚不清楚。
- 暂停对实际漏洞报告的审核或安全响应造成了哪些具体影响,目前也无法确认。
读者可以核实的事项
- 计划的潜在报告者可以查看计划网站上的最新公告,了解暂停状态以及2027年第一季度的更新。
- 如果打算通过其他渠道提交报告,可以查看谷歌指引的其他漏洞赏金计划,但各计划的适用范围和受理条件需要分别核实。
- 如果使用自动化工具撰写报告,提交前应检查报告内容是否包含经过实际确认的漏洞及相关依据,这一点很重要。

















