
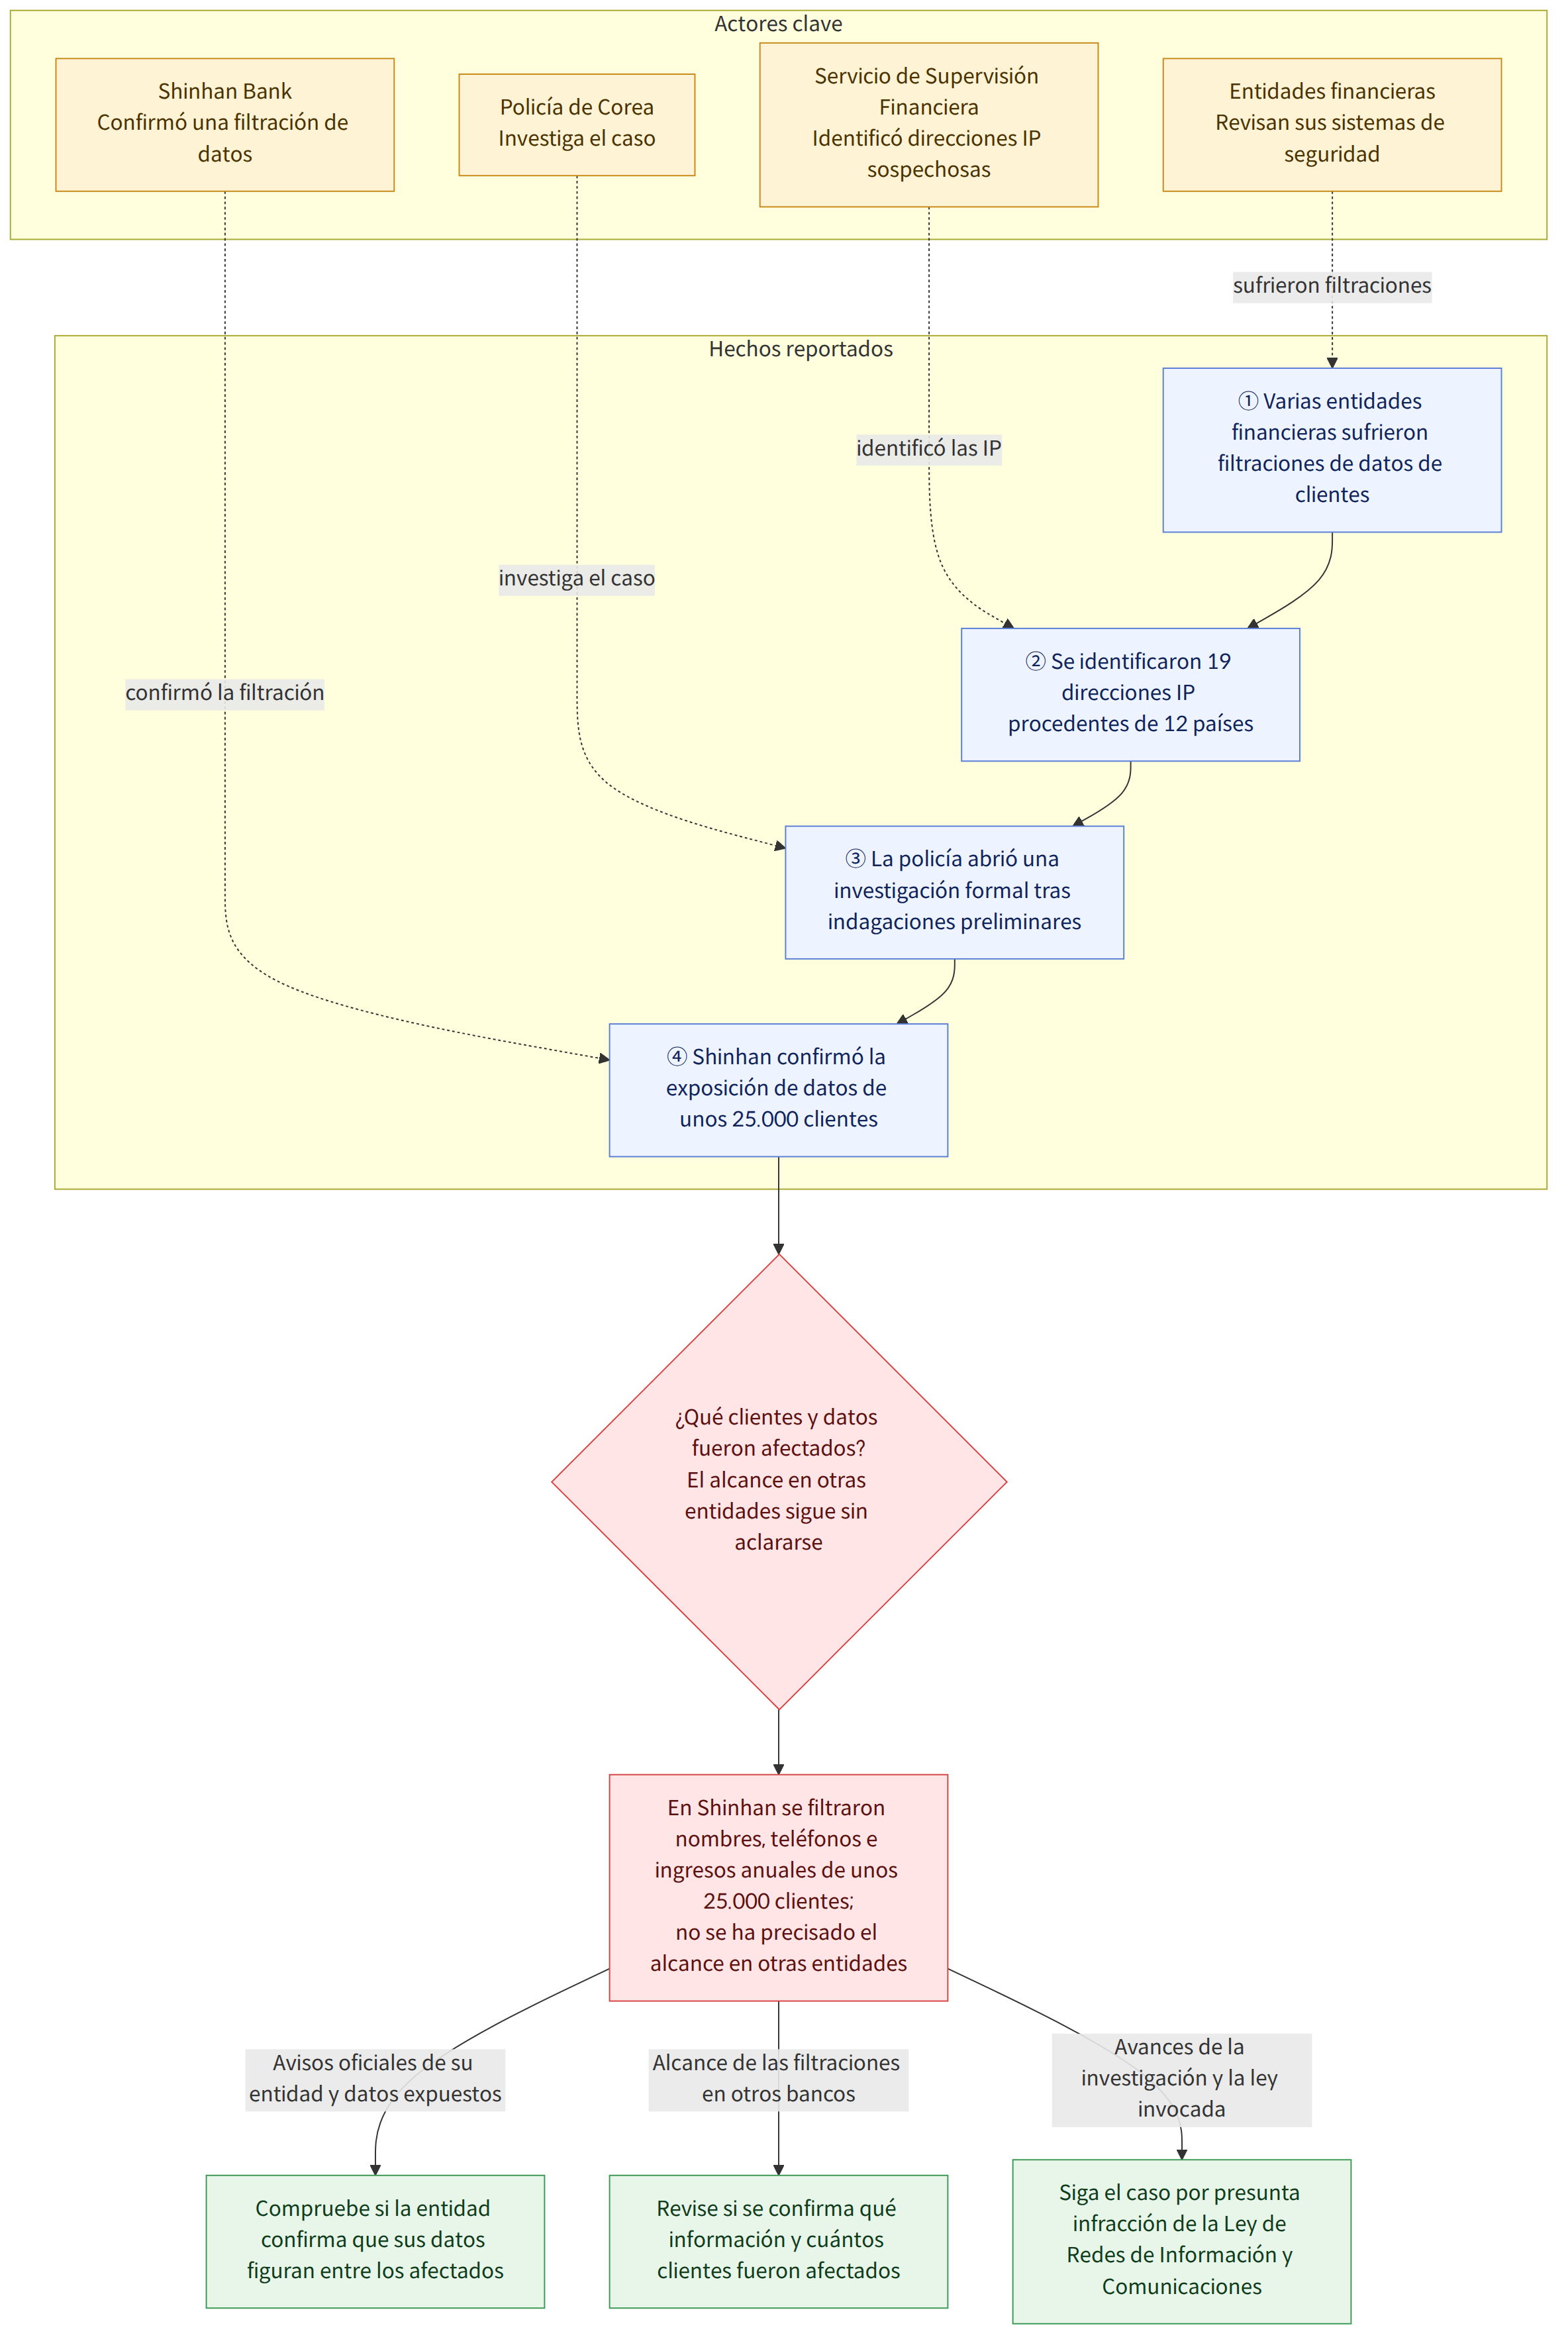
Según fuentes del sector, el Servicio de Supervisión Financiera (금융감독원) identificó 19 direcciones IP —direcciones de dispositivos conectados a internet— que presuntamente se utilizaron en recientes ciberataques contra instituciones financieras de Corea del Sur. Las direcciones procedían de 12 países, entre ellos Estados Unidos y Japón. Varias entidades financieras, como Hana Bank (하나은행), KB Kookmin Bank (KB국민은행) y Shinhan Bank (신한은행), sufrieron filtraciones de datos de clientes una tras otra la semana pasada, y la policía inició una investigación formal el día 6. El jueves, Shinhan Bank informó que se habían filtrado los nombres, números de teléfono e ingresos anuales de unos 25.000 clientes.
Antecedentes y contexto
Según se ha informado, el Servicio de Supervisión Financiera identificó las direcciones IP que presuntamente se utilizaron en ataques de piratería informática basados en agentes de inteligencia artificial (IA). Sin embargo, el hecho de haber identificado direcciones IP no permite determinar quién ejecutó los ataques ni la vía por la que se produjo la intrusión. El texto original tampoco indica los datos de cada dirección ni los países concretos en los que se identificó cada una.
También es importante que los daños no se limitaran a una sola entidad financiera. El texto original señala que varias entidades, entre ellas Hana Bank, KB Kookmin Bank y Shinhan Bank, sufrieron filtraciones de datos de clientes, pero no precisa el volumen de datos filtrados ni el tipo de información afectada en las entidades distintas de Shinhan Bank. Ante la preocupación de que haya más entidades financieras afectadas, estas están revisando sus propios sistemas de seguridad para prepararse ante nuevos ataques.
La Oficina Nacional de Investigación de la Agencia Nacional de Policía de Corea (경찰청 국가수사본부) informó que abrió un caso por presunta infracción de la Ley de Redes de Información y Comunicaciones (정보통신망법) y lo convirtió en una investigación formal. Tras realizar indagaciones preliminares desde el día 2, designó al equipo de investigación de delitos cibernéticos como grupo encargado del caso y prevé desplegar cuatro equipos, con un total de 28 personas. La policía solicitó a la Comisión de Servicios Financieros (금융위원회) una interpretación oficial para determinar si los sistemas vulnerados corresponden a infraestructura básica de transacciones financieras electrónicas, y también está estudiando si debe notificar el caso a la Agencia de Investigación de Delitos Graves (중대범죄수사청).
El presidente Lee Jae-myung pidió el fin de semana que se investigara exhaustivamente el ataque. La identificación de las direcciones IP por parte del Servicio de Supervisión Financiera, el inicio de la investigación policial y las revisiones de seguridad de las entidades financieras son medidas centradas, respectivamente, en rastrear indicios del ataque, investigar el caso y prevenir nuevos daños. En esta etapa, ninguna de estas medidas por sí sola permite afirmar que ya se conozca el alcance total de las filtraciones o cómo se produjeron los ataques.
Qué significa esta noticia
Para los clientes, las principales preguntas son si sus datos se filtraron y qué información resultó afectada. El anuncio de Shinhan Bank confirmó que se filtraron los nombres, números de teléfono e ingresos anuales de unos 25.000 clientes, pero aún no se han especificado el alcance de los daños ni los tipos de información afectados en otras entidades financieras. Por eso, es necesario distinguir entre el hecho de que hubo filtraciones en varias entidades del sector financiero y el alcance de los daños que sufrió cada persona.
Para las entidades financieras, además de revisar sus propios sistemas, puede ser importante confirmar si realmente se produjo una intrusión y cuál fue el alcance de la información expuesta. Aunque las autoridades hayan identificado direcciones IP, aún es necesario determinar por separado quién está detrás de los ataques, qué vías se utilizaron para entrar y si hubo daños adicionales. La investigación policial y la verificación de los daños en cada entidad deberán avanzar para que los clientes puedan evaluar concretamente cómo les afecta el caso.
Por ejemplo, si usted es cliente de una entidad financiera, puede comprobar si esta informa oficialmente de que sus datos figuran entre los de los clientes afectados y qué datos se expusieron. Sin embargo, la información disponible por ahora no establece criterios para determinar si se vieron afectados clientes de entidades distintas de Shinhan Bank ni indica medidas específicas que deban tomar.
Lo que se sabe y lo que aún se desconoce
Hechos confirmados
- Según fuentes del sector, el Servicio de Supervisión Financiera identificó 19 direcciones IP procedentes de 12 países que presuntamente se utilizaron en recientes ciberataques contra instituciones financieras.
- Varias entidades financieras, como Hana Bank, KB Kookmin Bank y Shinhan Bank, sufrieron filtraciones de datos de clientes la semana pasada.
- Shinhan Bank informó que se filtraron los nombres, números de teléfono e ingresos anuales de unos 25.000 clientes.
- La policía inició una investigación formal por presunta infracción de la Ley de Redes de Información y Comunicaciones y prevé desplegar cuatro equipos de investigación, con un total de 28 personas.
- Las entidades financieras están revisando sus propios sistemas de seguridad ante posibles nuevos intentos de piratería informática.
Lo que aún se desconoce
- ¿Cuáles son las direcciones concretas de las 19 IP y en qué países se identificó cada una?
- ¿Se ha determinado quién está detrás de los ataques y cuál fue la vía real de intrusión?
- ¿Qué tipos de información se filtraron en las entidades financieras distintas de Shinhan Bank y cuál fue el alcance de las filtraciones?
- Aún no se ha confirmado si los sistemas vulnerados corresponden a infraestructura básica de transacciones financieras electrónicas ni, por tanto, cómo continuará el procedimiento de investigación.
Qué pueden comprobar los lectores
- Compruebe si la entidad financiera con la que opera ha informado oficialmente de si sus datos se filtraron y qué información quedó expuesta; si el aviso no es claro, puede contactar directamente con la entidad.
- Conviene estar atento a los próximos comunicados del Servicio de Supervisión Financiera y de la policía para saber si se concretan los datos sobre las direcciones IP, los resultados de la investigación y la existencia de daños adicionales.
- Hasta que se confirme el alcance de los daños en cada entidad financiera, es importante no dar por sentado cuál fue el volumen total de las filtraciones y comprobar por separado si hay avisos dirigidos a su caso.
Referencias
- Otras coberturas consultadas: en.yna.co.kr
- Otras coberturas consultadas: hani.co.kr

















