
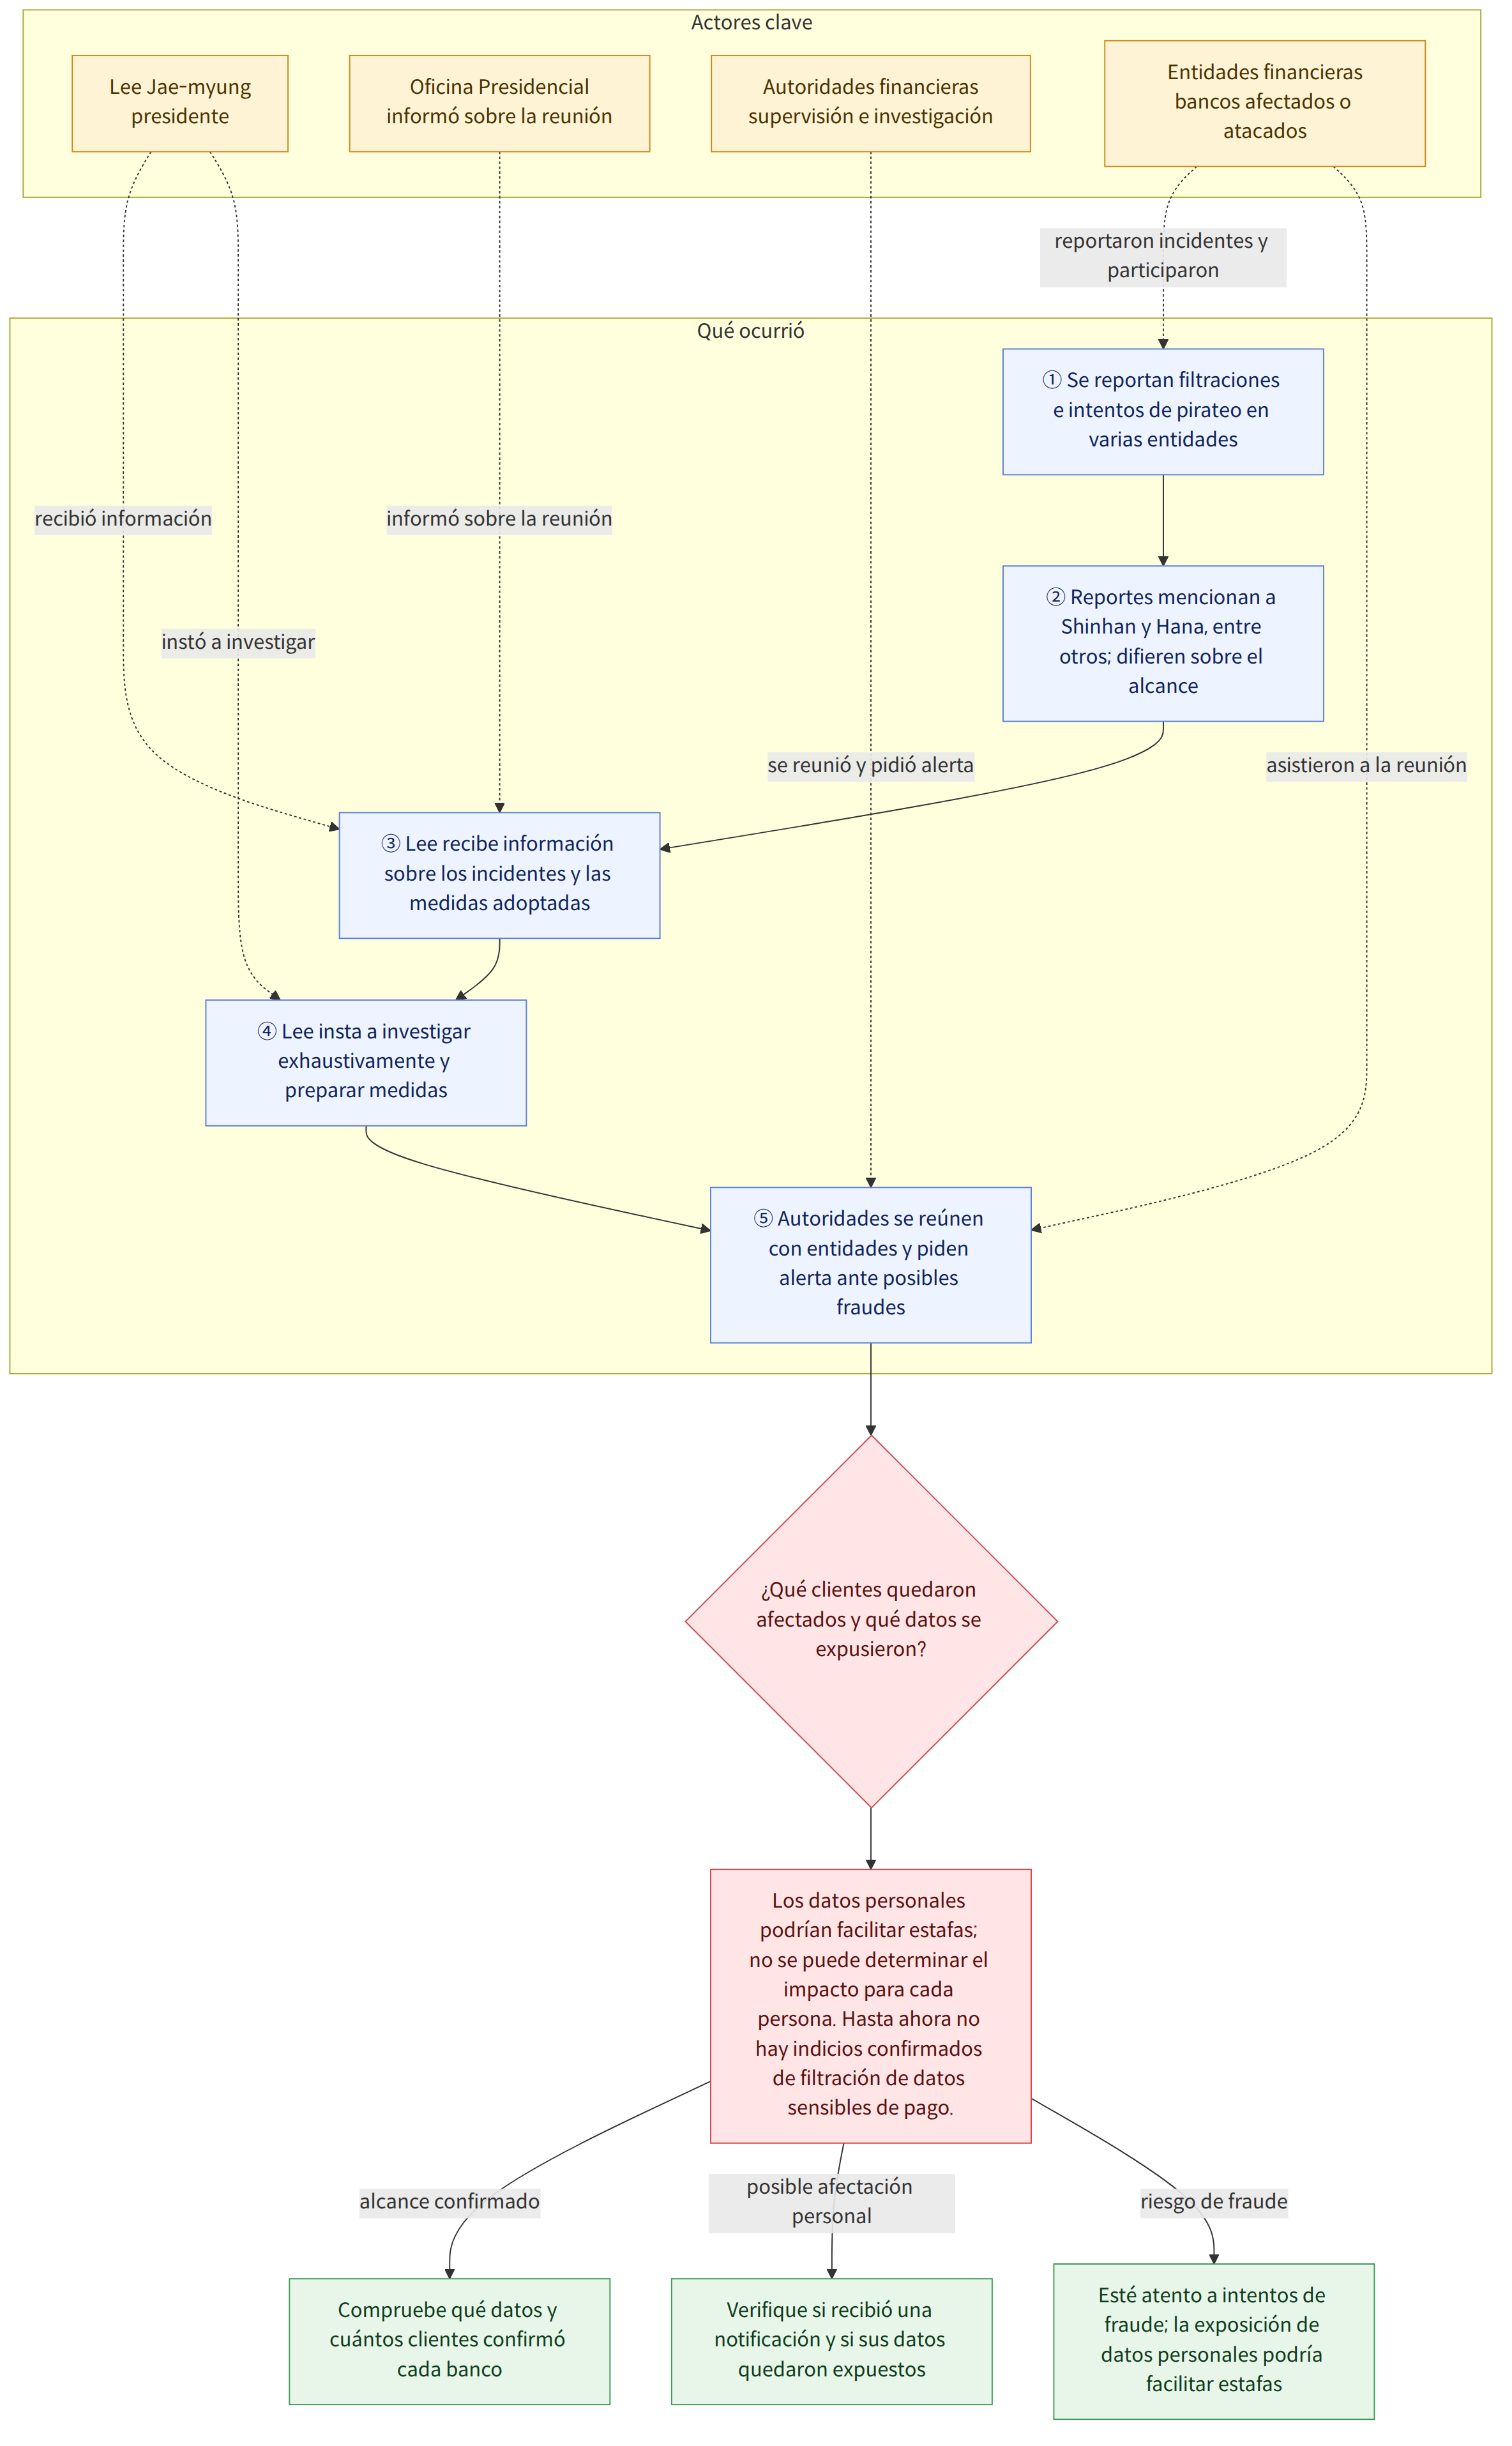
El presidente Lee Jae-myung instó el domingo a investigar exhaustivamente los casos de filtración de datos personales en instituciones financieras. La portavoz de la Oficina Presidencial (대통령실) informó que Lee recibió información sobre las recientes filtraciones en instituciones financieras y públicas, así como sobre las medidas adoptadas en respuesta. Según otros reportes, el presidente ordenó a las autoridades que trataran el asunto con seriedad, llevaran a cabo una investigación exhaustiva y se esforzaran por preparar medidas.
Se ha informado de filtraciones de datos de clientes y de intentos de pirateo en varias empresas financieras, incluidos grandes bancos. Los reportes mencionan al Banco Hana (하나은행), al Banco KB Kookmin (KB국민은행) y al Banco Shinhan (신한은행) entre las entidades afectadas, pero difieren en el nivel de detalle sobre la magnitud de los daños y el alcance de la información filtrada en cada institución.
Antecedentes y contexto
El asunto se ha presentado como una serie de casos de vulneración de datos personales en varias instituciones financieras, no como un incidente aislado. Un reporte indicó que se filtraron los datos de unos 25.000 clientes del Banco Shinhan. Según ese reporte, la información filtrada incluía nombres, números de teléfono e ingresos anuales. También se transmitió, a través de fuentes, que los piratas informáticos habían utilizado herramientas avanzadas de inteligencia artificial, aunque no se presentó como un hecho confirmado la forma en que se llevó a cabo el ataque.
El mismo reporte indicó que se filtraron datos personales de 89 clientes del Banco Hana. También informó de que el Banco Woori y el Banco NH Nonghyup fueron objeto de intentos de pirateo similares, pero bloquearon el acceso no autorizado y no sufrieron filtraciones de datos personales. Además, señaló que el presidente de la Comisión de Servicios Financieros (금융위원회) y el gobernador del Servicio de Supervisión Financiera (금융감독원) celebraron una reunión de emergencia con representantes de las empresas financieras afectadas.
Otro reporte explicó que, después del Banco Shinhan, se notificaron incidentes similares en el Banco KB Kookmin, el Banco Hana y el Banco BNK Busan (BNK부산은행). Ese reporte también señaló que, además de nombres y números de teléfono, quedaron expuestos los ingresos anuales, los límites de crédito y los números de registro de residente de algunos clientes. También se afirmó que los incidentes se habían extendido más allá de las instituciones financieras bancarias a las entidades financieras no bancarias.
Según los reportes, el presidente de la Comisión de Servicios Financieros afirmó que se habían confirmado varias brechas de seguridad en distintos sectores en un breve periodo. Señaló que, por lo que parece, hasta el momento no hay indicios de que se haya filtrado información sensible que pueda utilizarse para realizar pagos fraudulentos. Aun así, instó al sector financiero a mantener un alto nivel de alerta, ya que la información filtrada podría utilizarse para estafas telefónicas u otros fraudes. También se informó de que no descartó la posibilidad de que se hubieran empleado herramientas de inteligencia artificial para los ataques.
Qué significa esta noticia
El riesgo para los usuarios puede variar según los datos que se hayan filtrado. Incluso en los casos en que se han expuesto nombres y datos de contacto, se ha planteado la posibilidad de que estos se utilicen para contactar a las personas con fines fraudulentos. Por ello, la explicación de que no se ha confirmado la filtración de datos de pago no basta para determinar el impacto de la exposición de datos personales. En particular, como los reportes difieren sobre los datos filtrados en cada institución, conviene examinar por separado los resultados confirmados por cada una, en lugar de agrupar todos los incidentes en un único tipo de daño.
Por ejemplo, si usted es cliente de uno de los bancos mencionados, es importante comprobar no solo si ese banco figura entre las instituciones afectadas, sino también si sus datos se vieron afectados y qué información quedó expuesta. Esto no significa que todos los clientes hayan sufrido daños. Con la información publicada hasta ahora, no es posible determinar si una persona en particular se ha visto afectada ni si necesita tomar medidas adicionales.
Por lo tanto, la información más importante que deben ofrecer a continuación las instituciones financieras no es una hipótesis sobre el método de ataque, sino el alcance de los daños que cada una haya confirmado y las notificaciones dirigidas a sus clientes.
Aspectos que varían de un reporte a otro
Las listas de instituciones mencionadas y el alcance de la información filtrada varían según el reporte. Uno detalla el número de personas afectadas y los datos filtrados en el Banco Shinhan y el Banco Hana, y explica que el Banco Woori y el Banco NH Nonghyup bloquearon los intentos de ataque y no sufrieron filtraciones. Otro menciona también casos en el Banco KB Kookmin y el Banco BNK Busan e informa de la exposición de algunos números de registro de residente y límites de crédito.
Por lo tanto, no se ha presentado una lista única y definitiva con la magnitud de los daños y los datos filtrados en todas las instituciones. En particular, las cifras de unos 25.000 clientes en el Banco Shinhan y 89 en el Banco Hana proceden de un solo reporte; no deben aplicarse a otras instituciones ni interpretarse como la cifra total de afectados.
Hechos confirmados y cuestiones que aún se desconocen
Hechos confirmados
- El presidente Lee recibió información sobre las filtraciones de datos personales en instituciones financieras y públicas y sobre las medidas adoptadas en respuesta, y ordenó una investigación exhaustiva y la preparación de medidas.
- Se ha informado de filtraciones de datos de clientes o intentos de pirateo en varias empresas financieras.
- Los reportes incluyen casos de filtración que afectan a unos 25.000 clientes del Banco Shinhan y a 89 del Banco Hana.
- Según se informó, el presidente de la Comisión de Servicios Financieros advirtió de que los datos filtrados podrían utilizarse para estafas, como las estafas telefónicas.
Cuestiones que aún se desconocen
- Cuándo se produjo cada ataque informático, cuál es el número definitivo de afectados en cada institución y cuál es el alcance de los datos filtrados.
- Quiénes fueron los responsables de los ataques y qué métodos concretos utilizaron para entrar, y si realmente se emplearon herramientas de inteligencia artificial en los ataques.
- Qué medidas y plazos incluirán la investigación ordenada por el presidente y las respuestas de cada institución financiera.
Qué deben comprobar los lectores
- Compruebe qué comunicados ha publicado la institución financiera que utiliza en relación con las filtraciones o los intentos de pirateo, y revise el alcance de los daños y los datos expuestos que allí se indican.
- Tenga en cuenta la advertencia del titular de la autoridad financiera sobre el posible uso de los datos filtrados en fraudes y compare cualquier contacto que se haga pasar por una institución financiera o solicite más datos personales con los avisos oficiales de esa entidad.
- Cuando se publiquen los resultados de las investigaciones posteriores o las comunicaciones de las instituciones sobre sus respuestas, compruébelos distinguiéndolos de los reportes anteriores. La información divulgada hasta ahora no permite confirmar si se filtraron los datos de una persona en particular.
Referencias
- Otras coberturas consultadas: en.yna.co.kr
- Otras coberturas consultadas: koreatimes.co.kr

















