
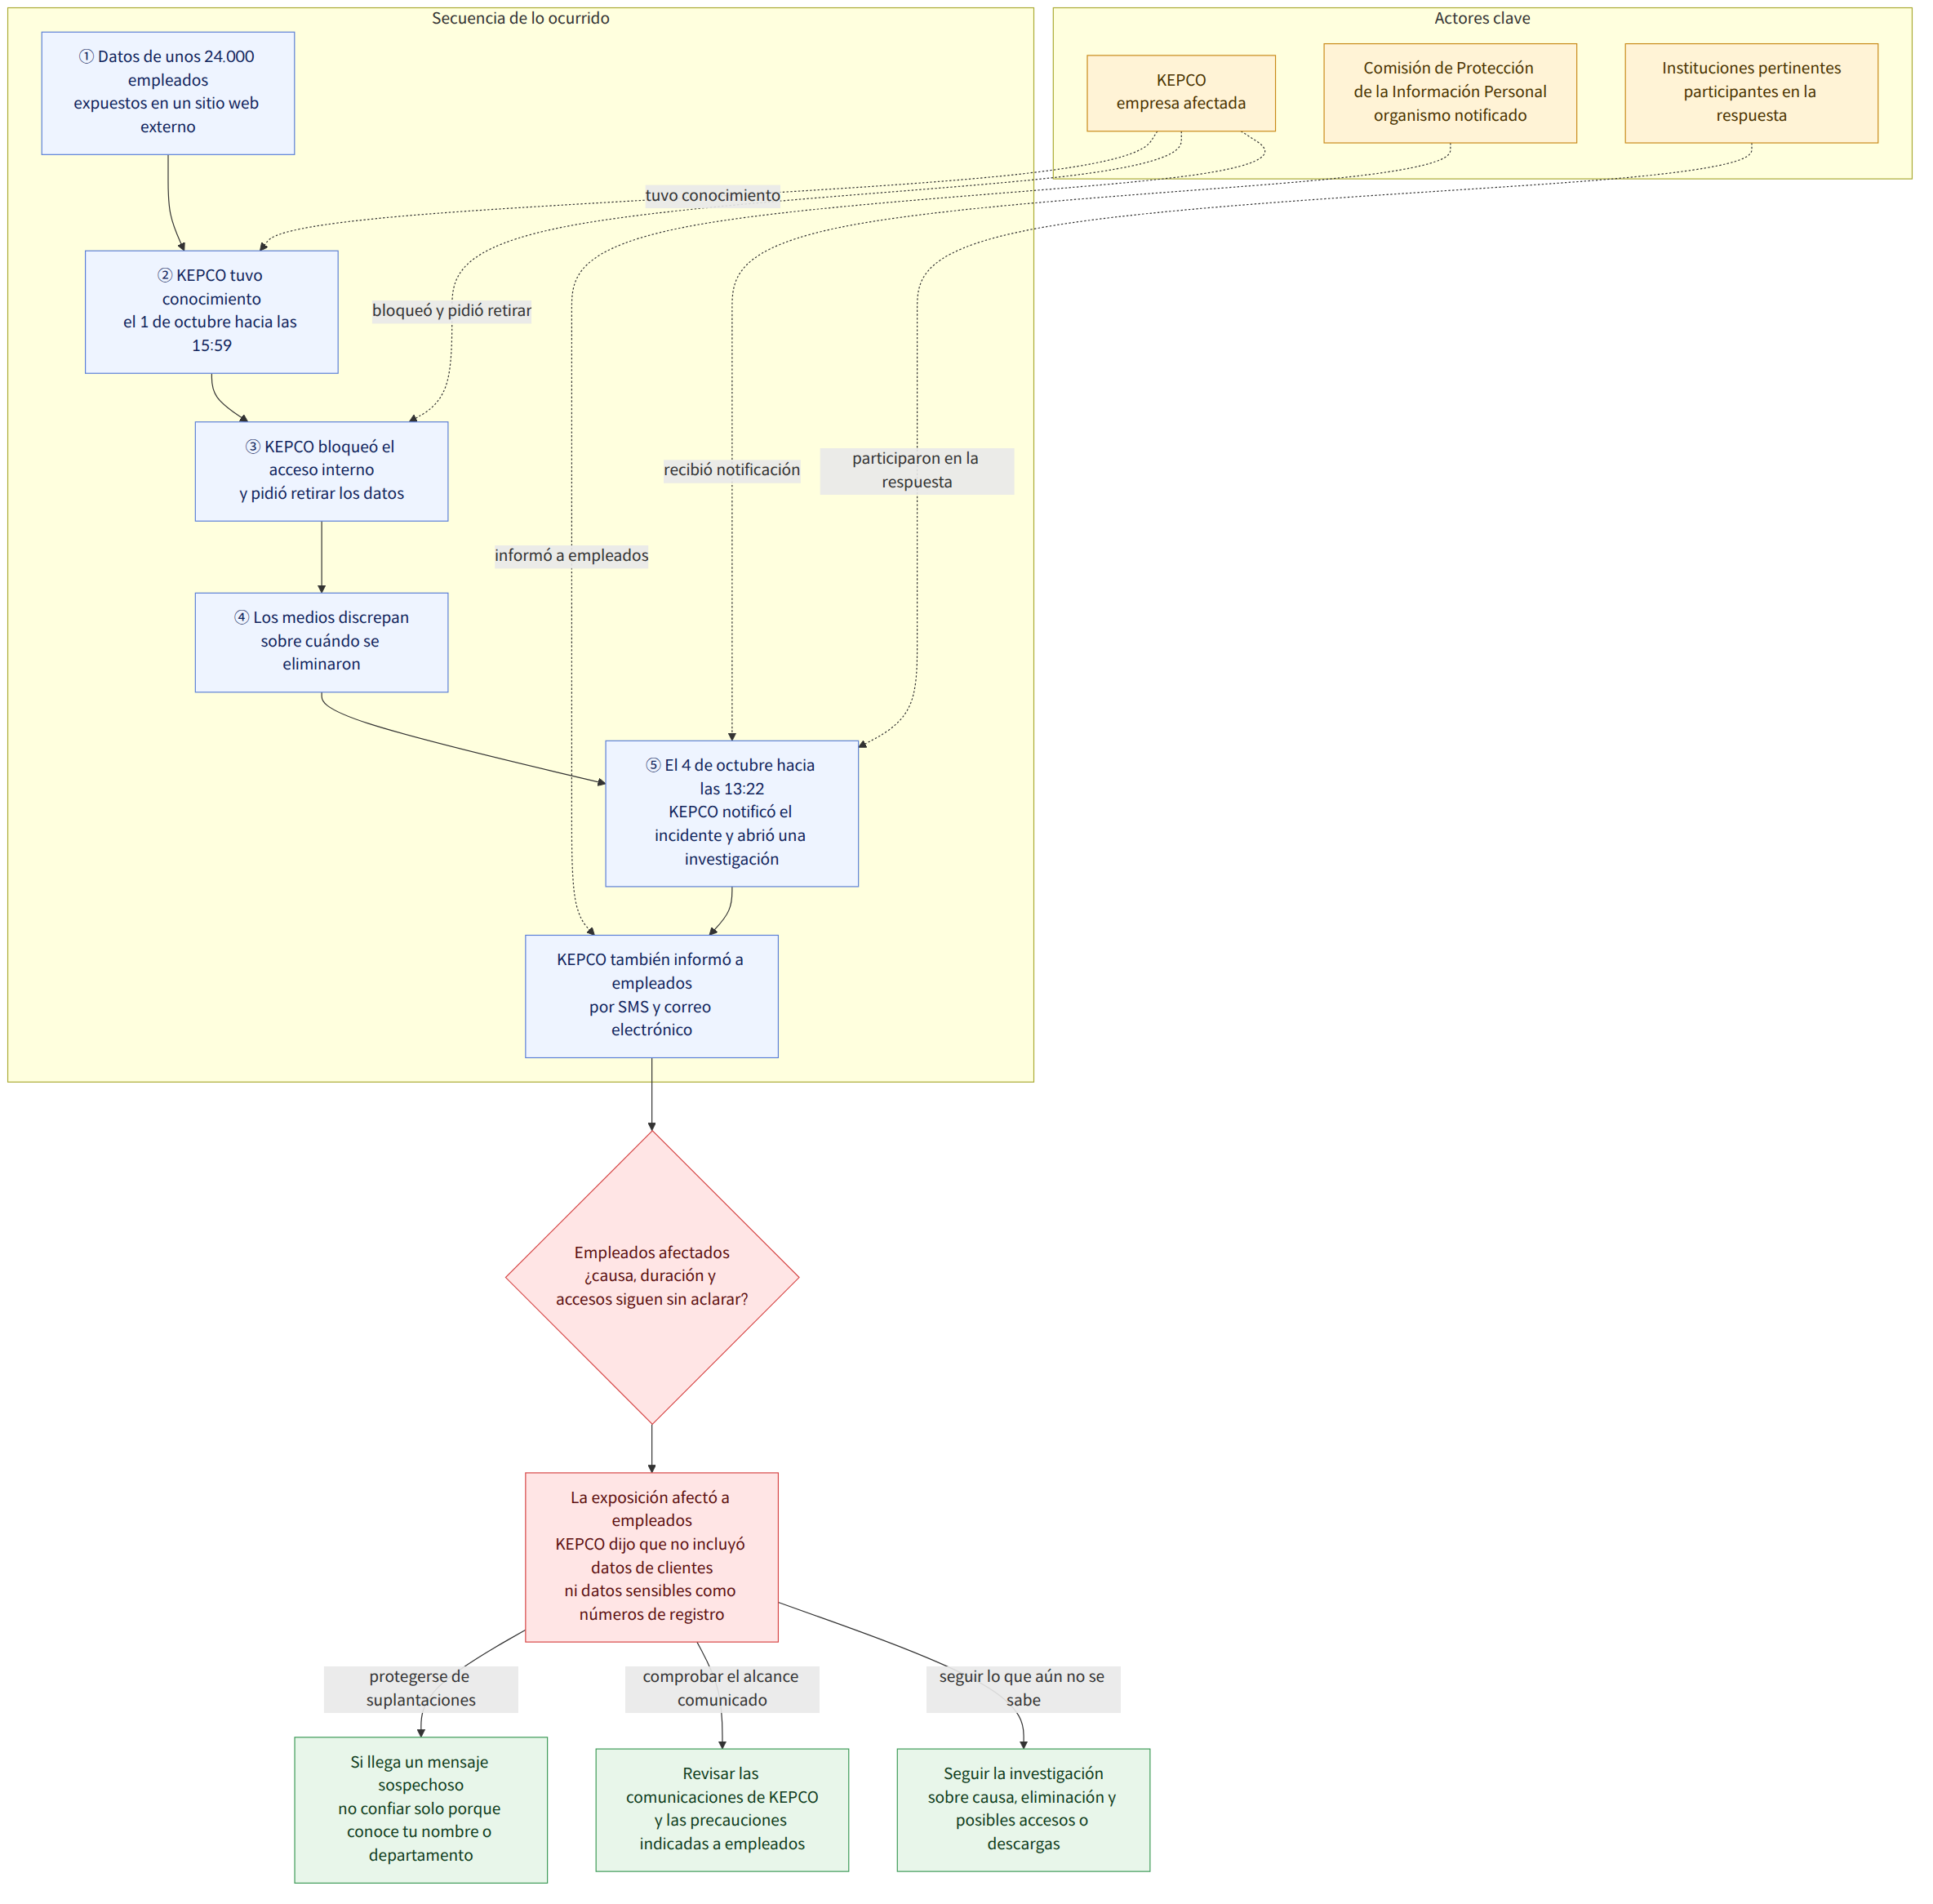
Según las informaciones, los datos personales de unos 24.000 empleados de Korea Electric Power Corporation (한국전력공사, 한전) quedaron expuestos en un sitio web externo. De acuerdo con las explicaciones de KEPCO recogidas en las noticias, los datos expuestos fueron siete: nombre, departamento, número de empleado, número de teléfono móvil, número de teléfono interno, correo electrónico y cargo. KEPCO explicó que no quedaron expuestos datos de clientes, información de identificación única —es decir, información que permite identificar de forma inequívoca a una persona— como los números de registro de residente, ni datos sensibles.
Antecedentes y contexto
Según se informó, KEPCO tuvo conocimiento de la exposición hacia las 15:59 del 1 de octubre. La empresa explicó que bloqueó el acceso al sistema interno relacionado con los datos personales de sus empleados y pidió al operador del sitio web externo que los eliminara.
Según las informaciones, hacia las 13:22 del 4 de octubre KEPCO notificó el incidente a la Comisión de Protección de la Información Personal (개인정보보호위원회) y creó, junto con las instituciones pertinentes, una sala de situación de respuesta de emergencia integral para investigar las circunstancias. También habría informado individualmente a los empleados sobre el incidente y sus circunstancias por SMS y correo electrónico, además de comunicarles medidas de precaución para evitar daños posteriores.
Qué significa esta noticia
KEPCO ha explicado que los datos revelados no eran información especialmente sensible, como los números de registro de residente, pero es necesario tener en cuenta que quedaron expuestos conjuntamente los nombres, departamentos, números de empleado, datos de contacto, correos electrónicos y cargos. Al combinarse, estos datos podrían permitir que alguien identificara a un empleado o intentara ponerse en contacto con él haciéndose pasar por alguien relacionado con su lugar de trabajo. Sin embargo, las informaciones proporcionadas no dicen que se hayan producido realmente daños posteriores de este tipo.
Por ejemplo, si un empleado recibe un mensaje de alguien que se hace pasar por una persona relacionada con la empresa, sería prudente no considerarlo legítimo solo porque quien lo envía conoce su nombre o departamento. Se trata de una interpretación preventiva basada en el tipo de datos expuestos, no de una confirmación de que se hayan producido casos de suplantación.
KEPCO ha explicado que los datos de los clientes están almacenados en un sistema separado y no quedaron expuestos. Por tanto, el incidente del que se ha informado afectó directamente a los datos de los empleados y no debe interpretarse como una filtración que también alcanzara los datos de los clientes.
Aspectos sobre los que difieren las informaciones
Los medios discrepan sobre cuándo se eliminaron los datos del sitio web. Una noticia señaló que se eliminaron hacia la medianoche que daba paso al 3 de octubre, unas 32 horas después de que KEPCO tuviera conocimiento de la exposición, mientras que otra informó de que la eliminación se completó hacia la medianoche del viernes. Por tanto, no es posible determinar de forma concluyente una única hora de eliminación ni el tiempo transcurrido.
También difieren las expresiones utilizadas para describir la causa del incidente. El titular de una noticia habló de una «filtración por pirateo», pero el texto indicó que las circunstancias exactas de la exposición seguían bajo investigación. Otra noticia señaló que un representante de KEPCO había dicho que estaban tratando de averiguar la causa y que, al parecer, no tenía relación con la inteligencia artificial. Con la información disponible no se puede establecer la causa de la filtración.
Hechos confirmados y cuestiones aún sin respuesta
Hechos confirmados
- Según las informaciones, el incidente afectó a unos 24.000 empleados.
- Se informó de la exposición de siete tipos de datos: nombre, departamento, número de empleado, número de teléfono móvil, número de teléfono interno, correo electrónico y cargo.
- KEPCO explicó que bloqueó el acceso al sistema interno y pidió al operador del sitio web externo que eliminara los datos.
- Según las informaciones, KEPCO comunicó el incidente a sus empleados por SMS y correo electrónico y notificó los hechos a la Comisión de Protección de la Información Personal.
Cuestiones aún sin respuesta
- ¿Cómo llegaron exactamente los datos al sitio web externo y cuál fue la causa?
- ¿Durante cuánto tiempo estuvieron exactamente expuestos los datos y hubo alguien que los consultara o descargara?
- ¿Qué medidas preventivas concretas se comunicaron a los empleados afectados y se produjeron realmente daños posteriores?
Qué pueden comprobar los lectores
- Si trabaja en KEPCO, puede revisar las comunicaciones oficiales recibidas de la empresa para comprobar si sus datos están incluidos entre los afectados y cuáles son los datos señalados y las medidas de precaución recomendadas.
- Conviene desconfiar de los mensajes que exijan confianza basándose únicamente en datos expuestos, como el nombre o el departamento, y verificar quién los envía mediante los procedimientos oficiales indicados en las comunicaciones de la empresa.
Referencias
- Otras coberturas consultadas: hani.co.kr
- Otras coberturas consultadas: koreatimes.co.kr

















