
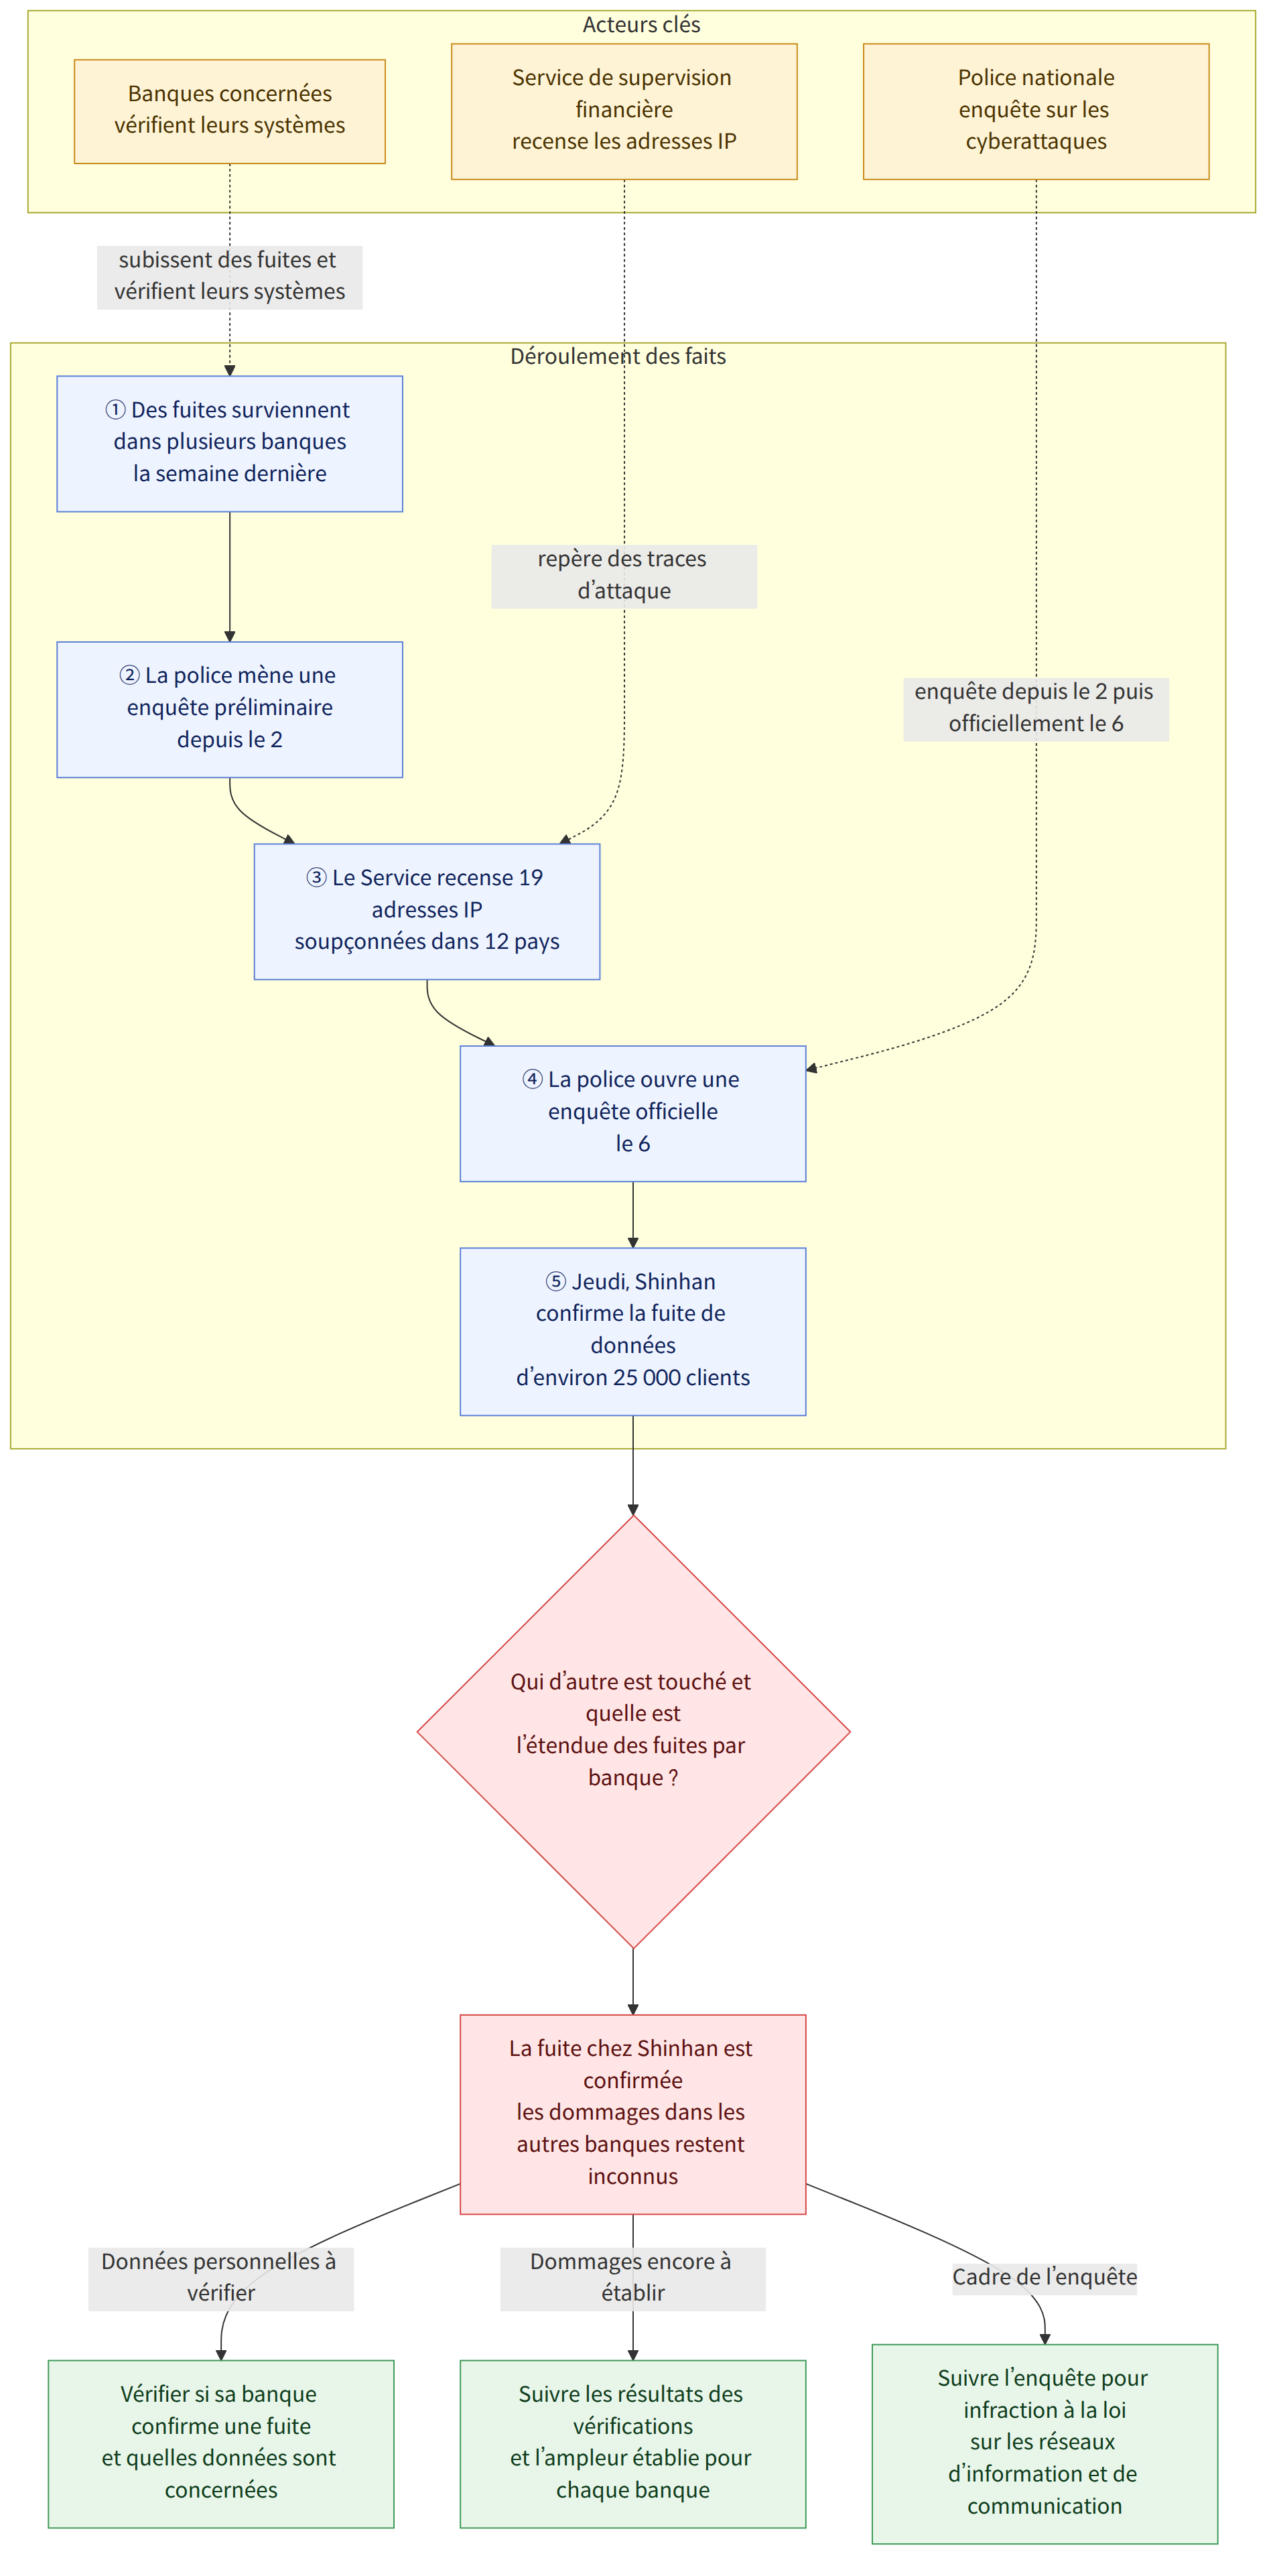
Selon des sources du secteur, le Service de supervision financière (금융감독원) aurait recensé, dans 12 pays, dont les États-Unis et le Japon, 19 adresses IP (adresses attribuées aux appareils connectés à Internet) soupçonnées d’avoir été utilisées lors de récentes cyberattaques visant des institutions financières sud-coréennes. Plusieurs établissements financiers, dont Hana Bank (하나은행), KB Kookmin Bank (KB국민은행) et Shinhan Bank (신한은행), ont connu des fuites de données de clients à la suite d’incidents survenus successivement la semaine dernière. La police a ouvert une enquête officielle le 6. Jeudi, Shinhan Bank a déclaré que les noms, numéros de téléphone et revenus annuels d’environ 25 000 clients avaient été divulgués.
Contexte
Le Service de supervision financière aurait recensé des adresses IP qui auraient été utilisées dans des cyberattaques menées, selon les soupçons, à l’aide d’agents d’intelligence artificielle (IA). Toutefois, le fait d’avoir identifié des adresses IP ne permet pas à lui seul de déterminer qui a mené les attaques ni par quel moyen les systèmes ont été infiltrés. Le texte source ne donne pas non plus de détails sur les adresses ni les pays précis dans lesquels chacune d’elles a été repérée.
Il est également important de noter que les dommages ne se sont pas limités à un seul établissement financier. Le texte indique que plusieurs établissements, dont Hana Bank, KB Kookmin Bank et Shinhan Bank, ont subi des fuites de données de clients, mais ne précise ni l’ampleur des fuites ni la nature des informations concernées dans les autres établissements que Shinhan Bank. Alors que l’on craint que d’autres établissements financiers aient également été touchés, ceux-ci examinent leurs propres systèmes de sécurité pour se préparer à de nouvelles attaques.
Le Bureau national d’enquête de l’Agence nationale de police (경찰청 국가수사본부) a annoncé que l’affaire de piratage d’institutions financières faisait l’objet d’une enquête officielle pour infraction à la Loi sur les réseaux d’information et de communication (정보통신망법). Après avoir mené une enquête préliminaire depuis le 2, il a désigné l’unité d’enquête sur le cyberterrorisme comme équipe chargée de l’affaire et prévoit de mobiliser 28 personnes réparties en quatre équipes. La police a demandé à la Commission des services financiers (금융위원회) une interprétation officielle afin de déterminer si les systèmes compromis relèvent des infrastructures de base des services financiers électroniques. Elle examine également si l’affaire doit être signalée à l’Agence d’enquête sur les crimes graves (중대범죄수사청).
Le président Lee Jae-myung a appelé, pendant le week-end, à une enquête approfondie sur ces attaques. L’identification d’adresses IP par le Service de supervision financière, l’ouverture d’une enquête par la police et les vérifications de sécurité menées par les établissements financiers sont des mesures qui visent respectivement à repérer les traces des attaques, à examiner l’affaire et à prévenir de nouveaux dommages. À ce stade, aucune de ces mesures ne permet, à elle seule, de considérer que l’étendue totale des dommages ou le déroulement des attaques ont été établis.
Ce que cela signifie
Pour les clients, la question prioritaire est de savoir si leurs données ont été divulguées et quelles informations sont concernées. L’annonce de Shinhan Bank a confirmé la fuite des noms, numéros de téléphone et revenus annuels d’environ 25 000 clients, mais l’ampleur des dommages et la nature des informations touchant les clients des autres établissements financiers n’ont pas encore été précisées. Il faut donc distinguer le fait que plusieurs établissements du secteur financier ont subi des fuites de données de l’étendue des dommages pour chaque personne.
Pour les établissements financiers, il pourrait être essentiel d’examiner leurs propres systèmes et de déterminer si ceux-ci ont effectivement été compromis, ainsi que l’étendue des informations exposées. Même si les autorités ont recensé des adresses IP, il reste nécessaire de vérifier séparément qui a mené les attaques, par quels moyens les systèmes ont été infiltrés et si d’autres dommages ont été causés. Les clients pourront évaluer précisément les conséquences pour eux une fois l’enquête de police menée et l’ampleur des dommages établie pour chaque établissement financier.
Par exemple, les clients d’un établissement financier peuvent vérifier si celui-ci indique officiellement que leurs données font partie des informations divulguées et précise les éléments concernés. Toutefois, les informations actuellement disponibles ne donnent aucun critère permettant de déterminer si les clients d’établissements autres que Shinhan Bank ont été touchés, ni aucune mesure particulière à prendre.
Ce qui est établi et ce qui reste inconnu
Faits établis
- Selon des sources du secteur, le Service de supervision financière aurait recensé, dans 12 pays, 19 adresses IP soupçonnées d’avoir été utilisées lors de récents piratages d’institutions financières.
- Plusieurs établissements financiers, dont Hana Bank, KB Kookmin Bank et Shinhan Bank, ont subi des fuites de données de clients la semaine dernière.
- Shinhan Bank a déclaré que les noms, numéros de téléphone et revenus annuels d’environ 25 000 clients avaient été divulgués.
- La police a ouvert une enquête officielle pour infraction à la Loi sur les réseaux d’information et de communication et prévoit de mobiliser 28 personnes réparties en quatre équipes dédiées à l’enquête.
- Les établissements financiers examinent leurs propres systèmes de sécurité en prévision de nouvelles tentatives de piratage.
Ce qui reste inconnu
- Quelles sont les adresses exactes des 19 adresses IP et dans quels pays chacune d’elles a-t-elle été repérée ?
- L’identité des responsables de l’attaque et les moyens effectivement utilisés pour infiltrer les systèmes ont-ils été établis ?
- Quelle est la nature et l’ampleur des informations divulguées dans les établissements financiers autres que Shinhan Bank ?
- Il n’a pas encore été établi si les systèmes compromis relèvent des infrastructures de base des services financiers électroniques ni, par conséquent, quelles seront les suites de la procédure d’enquête.
Points à vérifier
- Vérifiez si l’établissement financier auprès duquel vous avez un compte a officiellement indiqué si vos données ont été divulguées et quelles informations sont concernées ; si les explications manquent de clarté, vous pouvez le contacter directement.
- Il convient de suivre les annonces ultérieures du Service de supervision financière et de la police afin de voir si elles précisent les informations sur les adresses IP identifiées, les résultats de l’enquête et l’existence d’autres dommages.
- Tant que l’étendue des dommages n’a pas été établie pour chaque établissement financier, il est important de ne pas tirer de conclusion sur l’ampleur totale des fuites et de vérifier séparément si des informations concernant votre situation personnelle ont été communiquées.
Références
- Autres articles consultés: en.yna.co.kr
- Autres articles consultés: hani.co.kr

















