
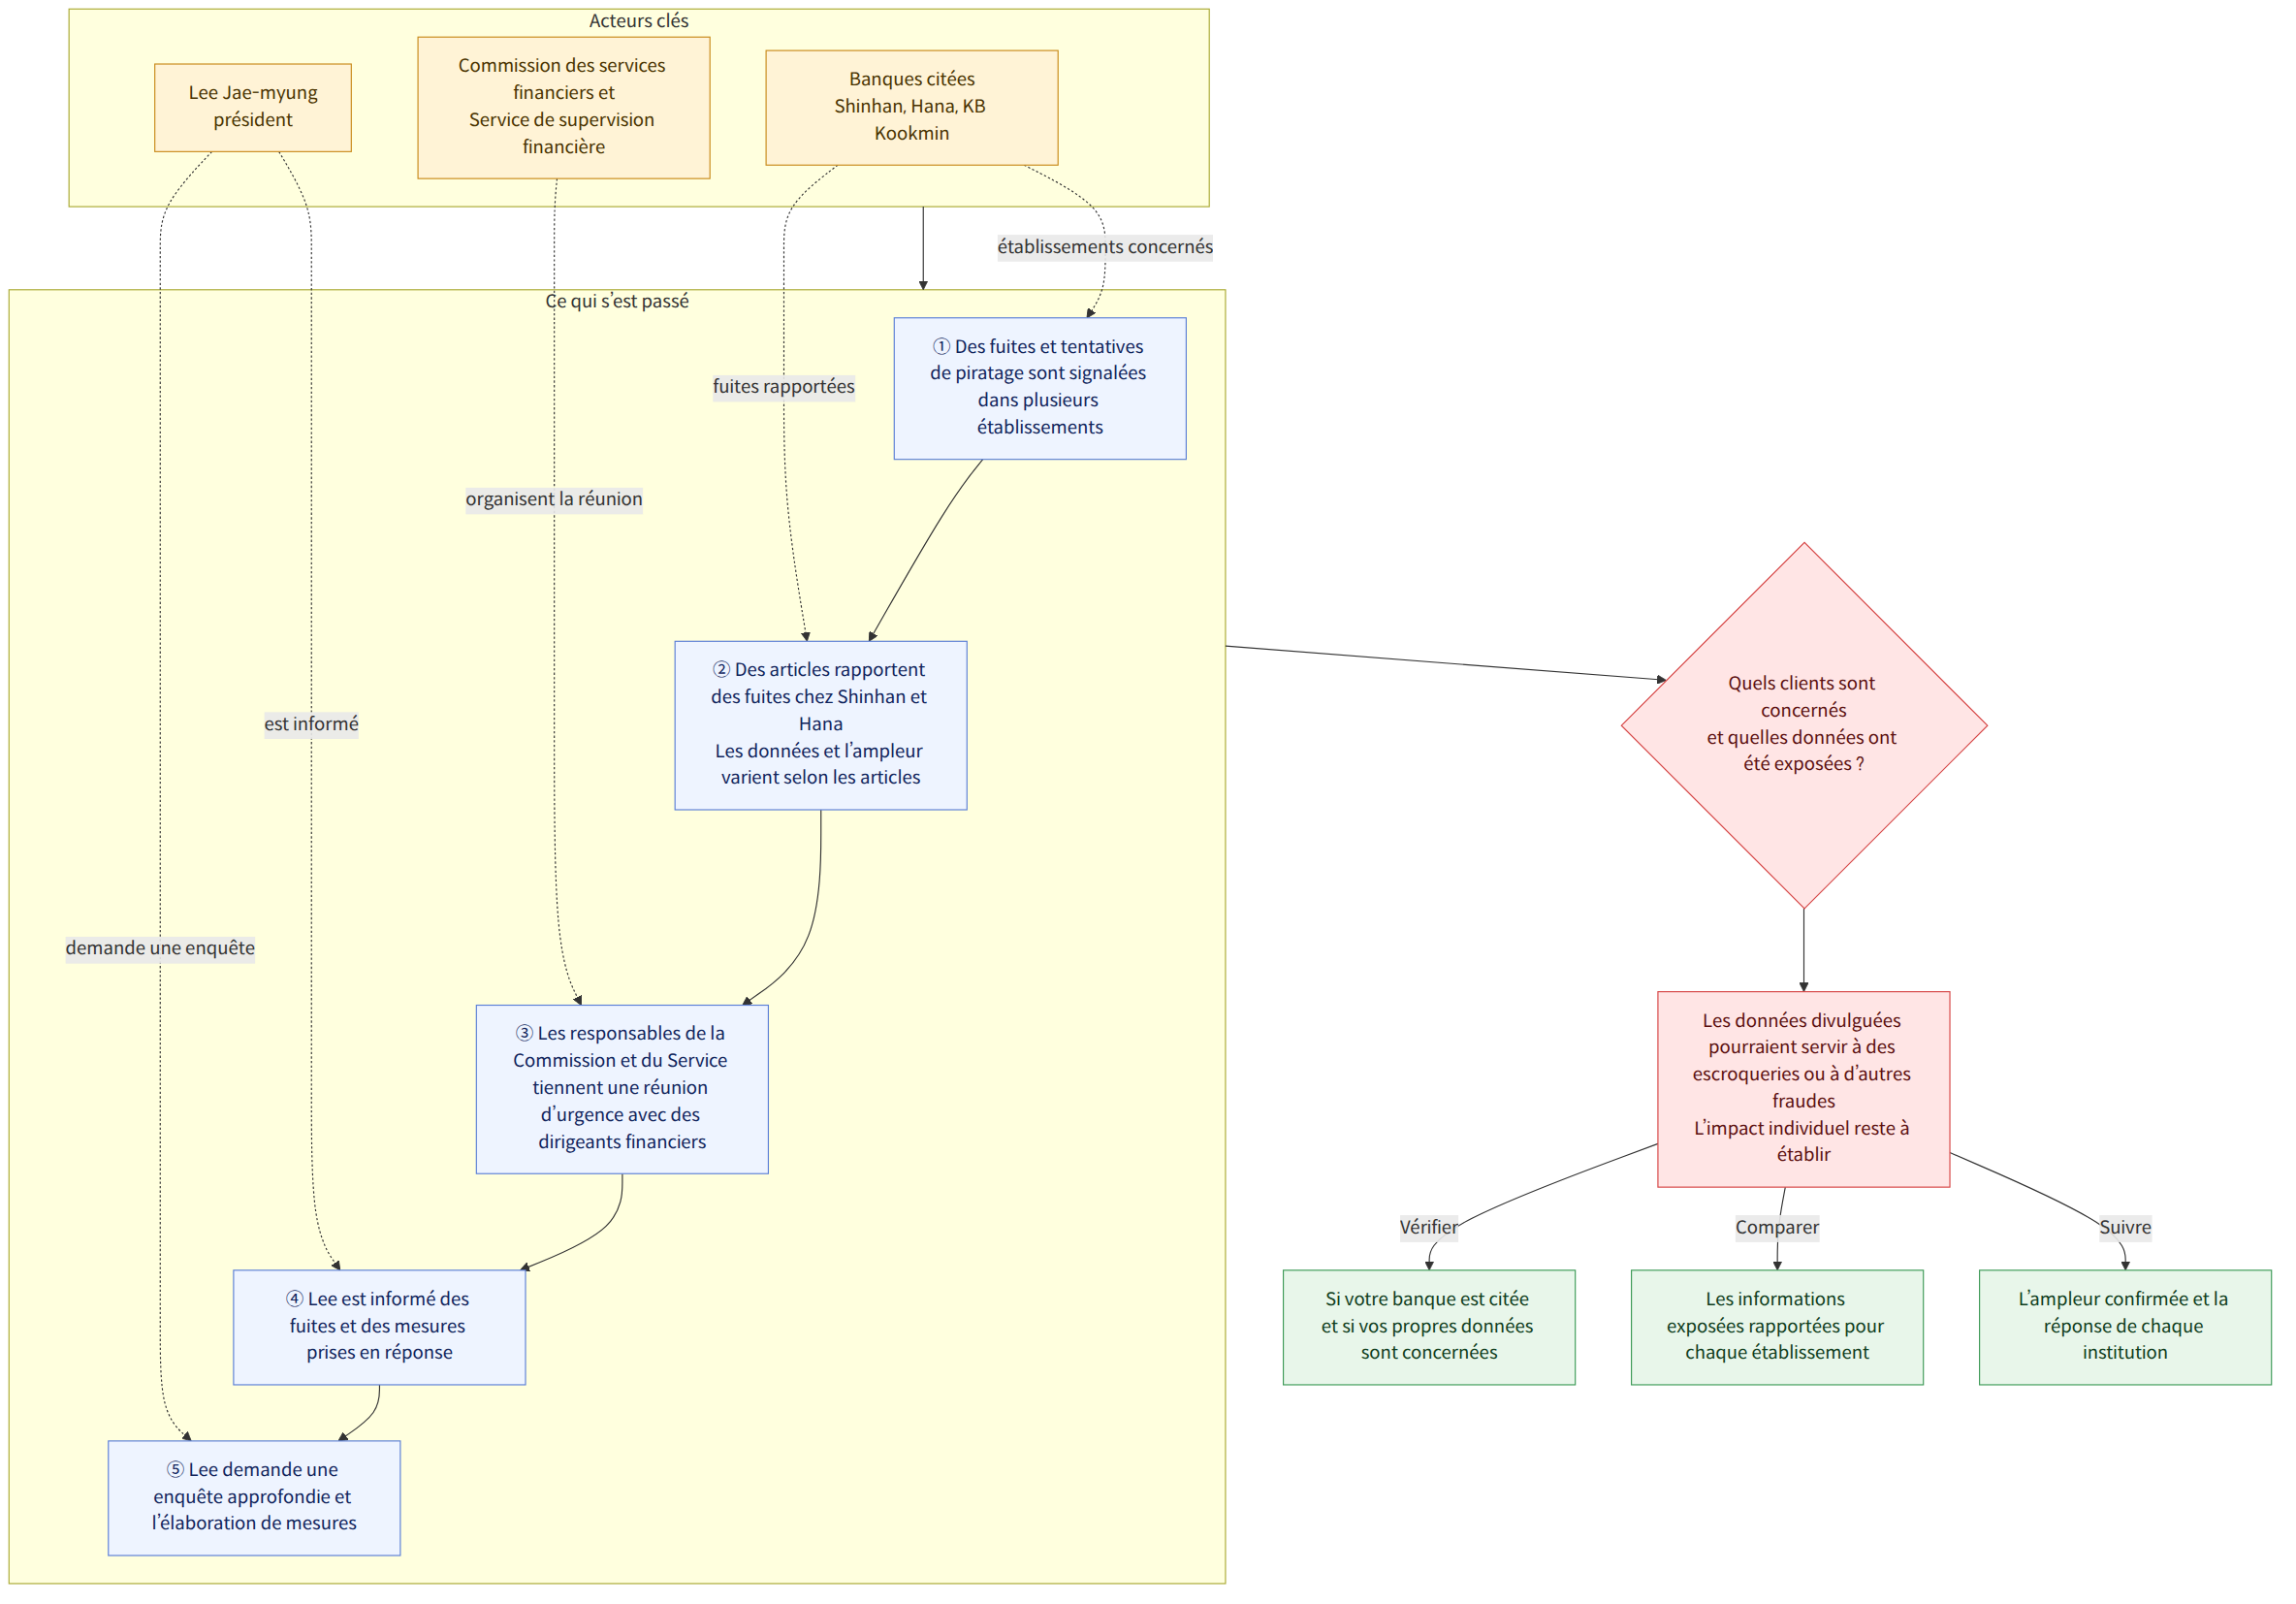
Le président Lee Jae-myung a appelé dimanche à enquêter de manière approfondie sur les fuites de données personnelles survenues dans des institutions financières. Un porte-parole du Bureau présidentiel (대통령실) a indiqué que le président Lee avait été informé des récentes fuites dans des institutions financières et publiques ainsi que des mesures prises en réponse. Selon d’autres articles, le président a demandé aux autorités de traiter l’affaire avec sérieux, de mener une enquête approfondie et de s’attacher à élaborer des mesures.
Des données de clients auraient été divulguées ou des tentatives de piratage auraient eu lieu à plusieurs établissements financiers, dont de grandes banques. Les articles citent Hana Bank (하나은행), KB Kookmin Bank (KB국민은행) et Shinhan Bank (신한은행) parmi les établissements touchés par des fuites, mais le niveau de détail fourni sur l’ampleur des atteintes et la nature des données divulguées varie d’un article à l’autre.
Contexte
L’affaire a été rapportée non pas comme un incident isolé, mais comme une série d’atteintes aux données personnelles touchant plusieurs institutions financières. Un article a indiqué qu’environ 25 000 clients de Shinhan Bank (신한은행) avaient vu leurs données divulguées. Les données concernées comprendraient les noms, les numéros de téléphone et les revenus annuels. Des responsables auraient également évoqué l’utilisation par des pirates d’outils d’intelligence artificielle avancés, mais le mode opératoire n’a pas été présenté comme un fait confirmé.
Le même article a rapporté que les données personnelles de 89 clients de Hana Bank (하나은행) avaient été divulguées. Woori Bank (우리은행) et NH NongHyup Bank (NH농협은행) auraient également été visées par des tentatives de piratage similaires, mais auraient empêché tout accès non autorisé et n’auraient donc subi aucune fuite de données personnelles. L’article a aussi indiqué que le président de la Commission des services financiers (금융위원회) et le gouverneur du Service de supervision financière (금융감독원) avaient tenu une réunion d’urgence avec les dirigeants des sociétés financières touchées.
Un autre article a indiqué que des incidents similaires avaient été signalés chez KB Kookmin Bank (KB국민은행), Hana Bank (하나은행) et BNK Busan Bank (BNK부산은행), après Shinhan Bank. Il mentionnait également que, outre les noms et les numéros de téléphone, les revenus annuels, les plafonds de prêt et, pour certains clients, les numéros d’immatriculation au registre des résidents avaient été exposés. Il indiquait aussi que les incidents s’étaient étendus au-delà des institutions financières aux établissements financiers non bancaires.
Le président de la Commission des services financiers aurait déclaré que plusieurs atteintes à la sécurité avaient été constatées dans différents secteurs en peu de temps. Il a dit qu’il ne semblait pas y avoir, jusqu’à présent, d’indice de fuite de données sensibles susceptibles d’être utilisées pour effectuer des paiements frauduleux, tout en appelant le secteur financier à faire preuve d’une vigilance accrue, car les données divulguées pourraient servir à des escroqueries par téléphone ou à d’autres fraudes. Il aurait également indiqué ne pas exclure que des outils d’intelligence artificielle aient été utilisés pour les piratages.
Ce que cela signifie
Les risques encourus par les utilisateurs peuvent varier selon les données qui ont été divulguées. Même lorsque seuls des noms et des coordonnées sont exposés, le risque de messages frauduleux utilisant ces informations a été évoqué ; la seule indication selon laquelle des données de paiement n’ont pas été identifiées ne suffit donc pas à déterminer les conséquences d’une fuite de données personnelles. En particulier, puisque les articles ne rapportent pas les mêmes données divulguées pour chaque institution, il convient d’examiner séparément les conclusions de chacune plutôt que de regrouper tous les incidents sous une seule catégorie de préjudice.
Par exemple, si vous êtes client de l’une des banques concernées, il est important de vérifier non seulement si elle est citée parmi les établissements touchés, mais aussi si vos propres données sont concernées et quelles informations ont été exposées. Cela ne signifie pas que tous les clients ont été victimes d’une fuite. Les informations rapportées à ce jour ne permettent pas de déterminer si une personne en particulier a été touchée ni si elle doit prendre des mesures supplémentaires.
Pour les clients, les prochaines informations importantes seront donc l’ampleur des atteintes confirmée par chaque établissement financier et les indications communiquées aux clients, plutôt que les hypothèses sur le mode opératoire.
Les éléments qui diffèrent selon les articles
Les établissements cités et l’étendue des données divulguées varient selon les articles. L’un d’eux donne le nombre précis de clients et les types de données concernés chez Shinhan Bank et Hana Bank, et indique que Woori Bank et NH NongHyup Bank ont empêché les tentatives d’attaque sans subir de fuite. Un autre cite également des cas concernant KB Kookmin Bank et BNK Busan Bank, et fait état de l’exposition de certains numéros d’immatriculation au registre des résidents et de plafonds de prêt.
L’ampleur des atteintes et les données divulguées pour l’ensemble des institutions ne sont donc pas présentées comme une liste unique et définitive. En particulier, les chiffres d’environ 25 000 personnes chez Shinhan Bank et de 89 chez Hana Bank proviennent d’un article ; ils ne doivent pas être appliqués à d’autres institutions ni interprétés comme le bilan total des personnes touchées.
Ce qui est établi et ce qui reste inconnu
Ce qui est établi
- Le président Lee a reçu des informations sur les fuites de données personnelles et les mesures prises en réponse dans des institutions financières et publiques, et a demandé une enquête approfondie ainsi que l’élaboration de mesures.
- Des fuites de données de clients ou des tentatives de piratage répétées dans plusieurs sociétés financières ont été rapportées.
- Les articles mentionnent environ 25 000 personnes touchées chez Shinhan Bank et 89 chez Hana Bank.
- Le président de la Commission des services financiers aurait averti que les données divulguées pourraient servir à des escroqueries par téléphone ou à d’autres fraudes.
Ce qui reste inconnu
- La date de chaque attaque, le nombre définitif de personnes touchées dans chaque institution et l’étendue des données divulguées.
- L’identité des auteurs des attaques et la méthode précise d’intrusion, ainsi que l’utilisation effective ou non d’outils d’intelligence artificielle.
- Le contenu et le calendrier de l’enquête demandée par le président, ainsi que des mesures prises par chaque institution financière.
Ce que les lecteurs peuvent vérifier
- Vérifiez les avis publiés par votre établissement financier au sujet des fuites ou des tentatives de piratage, et consultez l’étendue des atteintes et les données exposées qui y sont indiquées.
- Compte tenu de l’avertissement du président de la Commission des services financiers selon lequel les données divulguées pourraient servir à des fraudes, comparez tout message se faisant passer pour un établissement financier ou demandant d’autres données personnelles avec les communications officielles de celui-ci.
- Lorsque les résultats des enquêtes ou les informations sur les mesures prises par les établissements seront publiés, vérifiez-les en les distinguant des articles déjà parus. Les informations rendues publiques à ce jour ne permettent pas de confirmer si les données d’une personne en particulier ont été divulguées.
Références
- Autres articles consultés: en.yna.co.kr
- Autres articles consultés: koreatimes.co.kr

















