
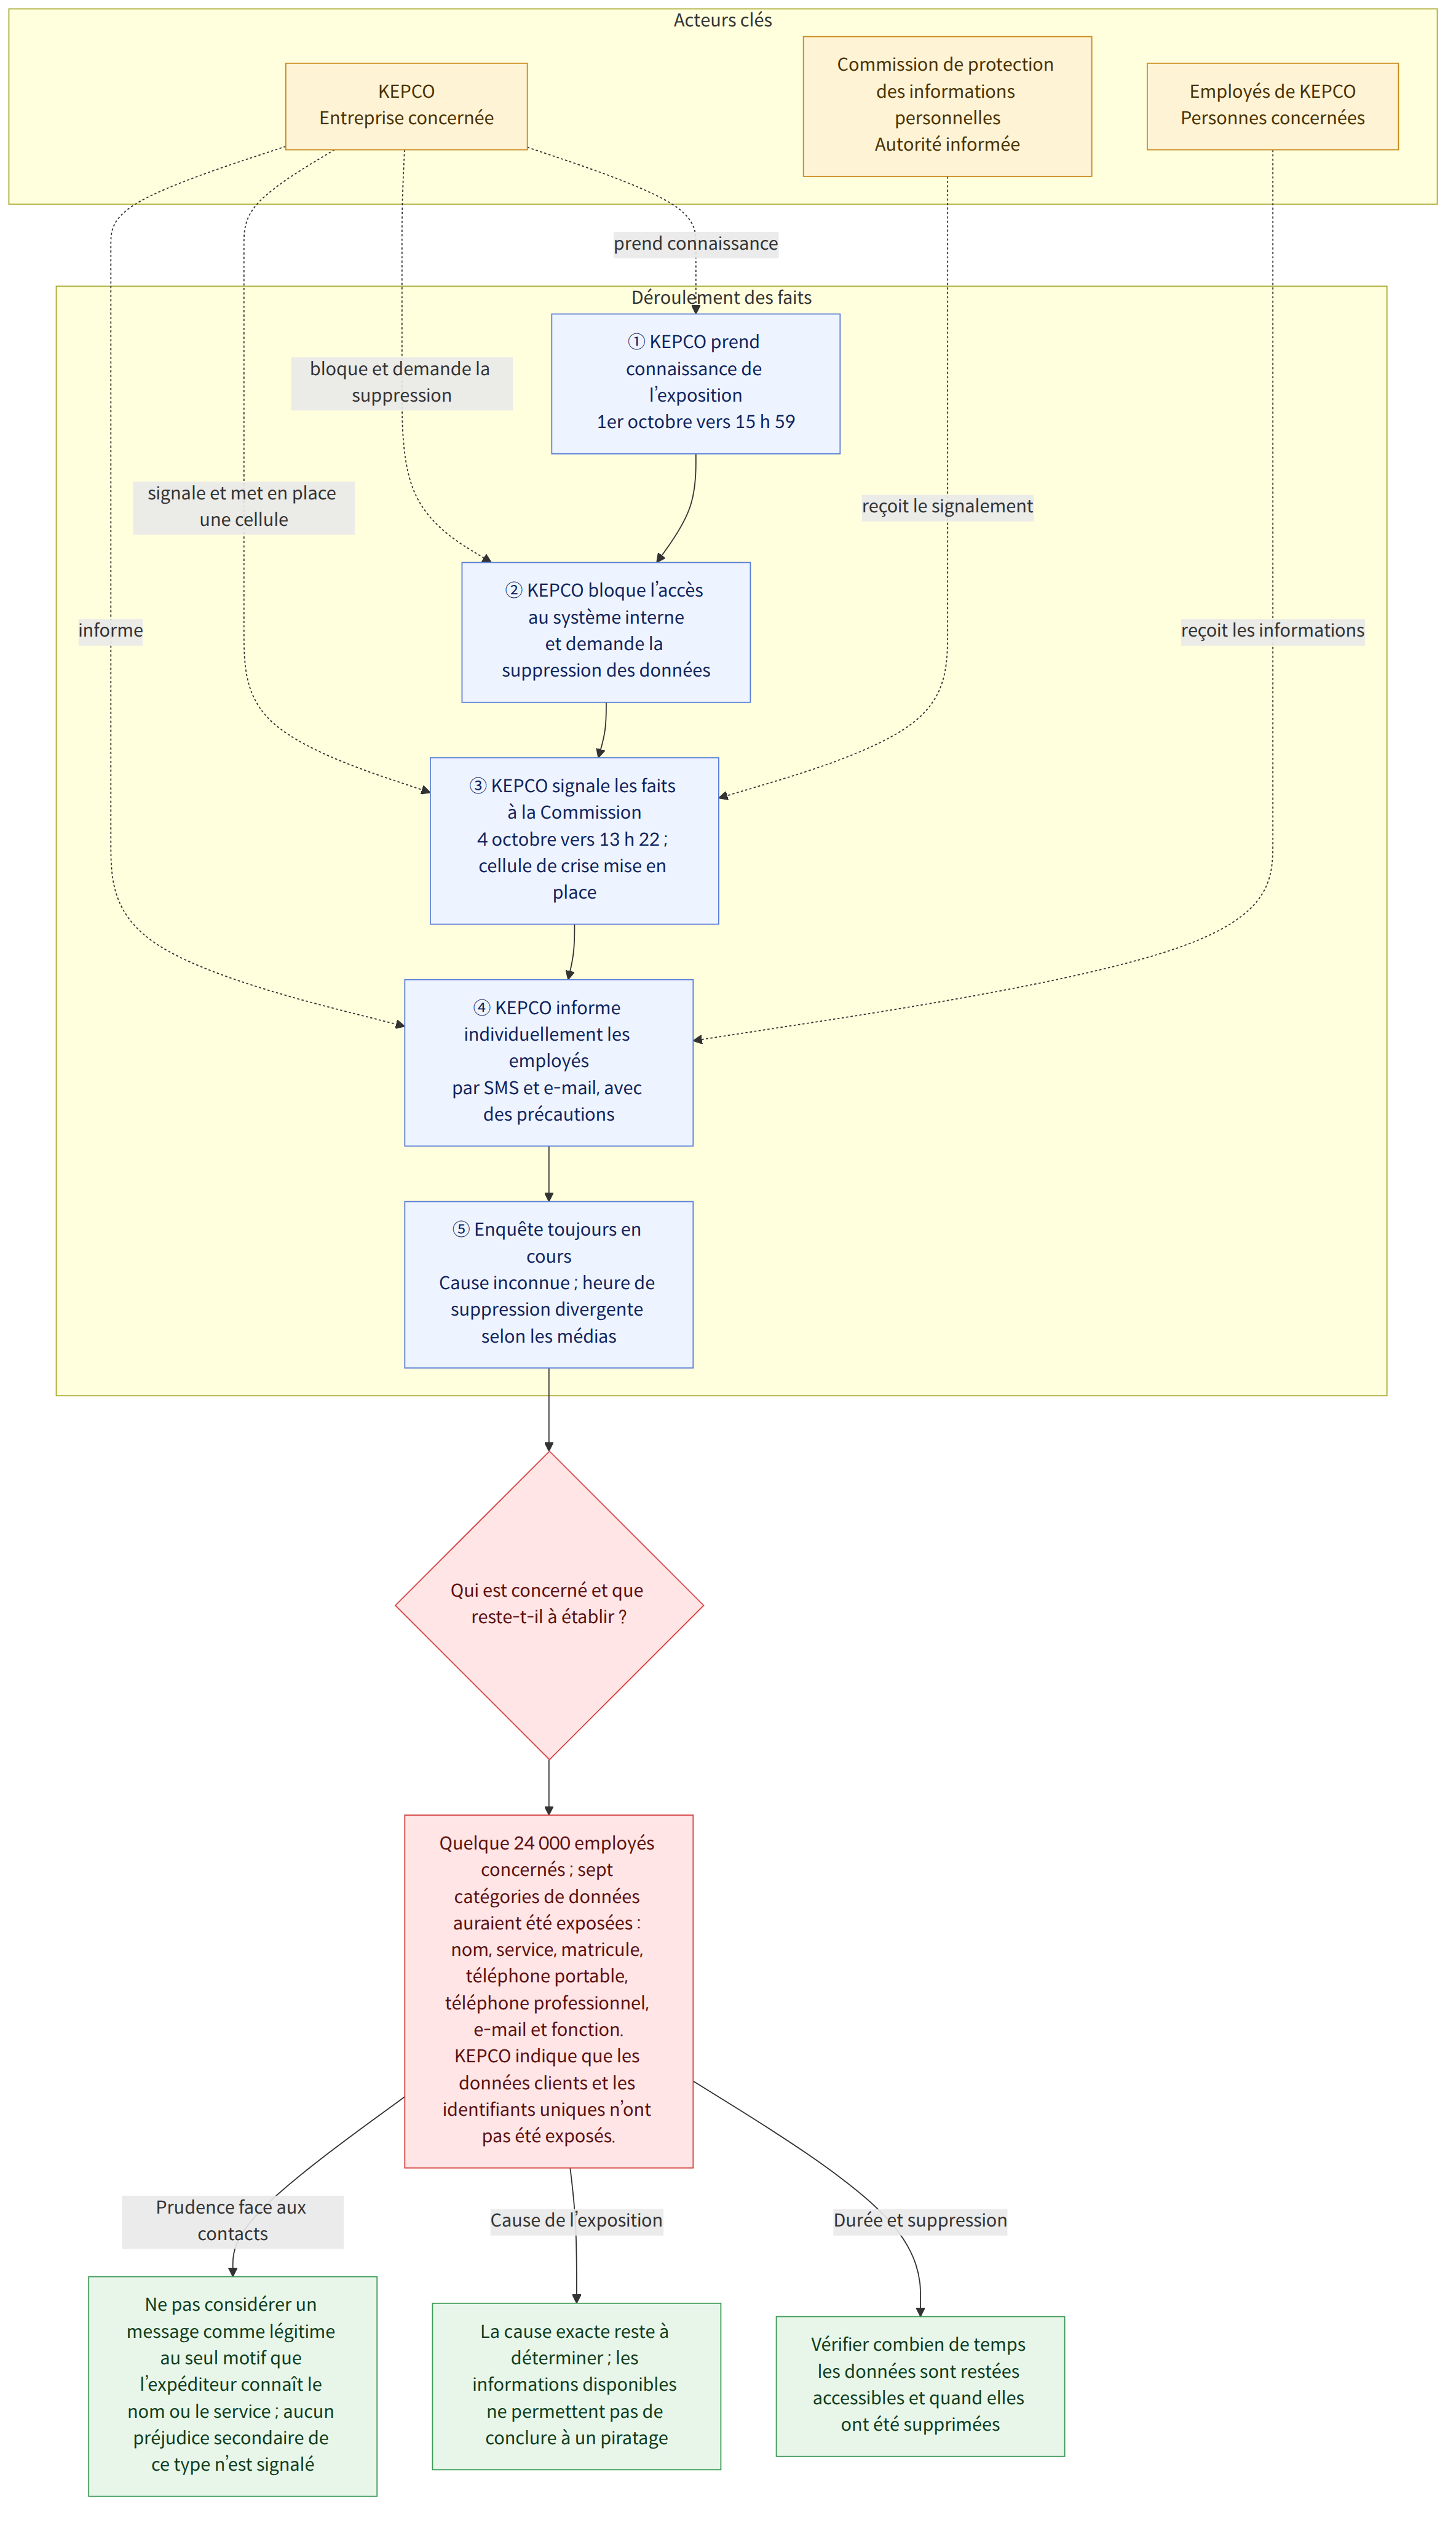
Des informations personnelles concernant quelque 24 000 employés de la Korea Electric Power Corporation (KEPCO) auraient été exposées sur un site web externe, selon des informations de presse. D’après les explications de KEPCO rapportées par les médias, les données exposées comprenaient sept catégories : nom, service, matricule, numéro de téléphone portable, numéro de téléphone professionnel, adresse e-mail et fonction. KEPCO a expliqué que les informations des clients ainsi que les données sensibles, comme les numéros d’enregistrement des résidents et autres identifiants uniques (informations permettant d’identifier une personne de manière unique), n’avaient pas été exposés.
Contexte
KEPCO aurait pris connaissance de l’exposition le 1er octobre, vers 15 h 59. L’entreprise a expliqué avoir bloqué l’accès au système interne contenant les informations personnelles des employés et demandé à l’exploitant du site web externe de supprimer les données.
Selon les informations rapportées, KEPCO a signalé les faits à la Commission de protection des informations personnelles (개인정보보호위원회) le 4 octobre, vers 13 h 22, et a mis en place une cellule de crise chargée d’enquêter sur les circonstances de l’incident avec les organismes concernés. L’entreprise aurait informé individuellement les employés de l’incident et de ses circonstances par SMS et par e-mail, et leur aurait communiqué des précautions à prendre pour prévenir d’éventuels préjudices secondaires.
Ce que signifie cette nouvelle
KEPCO affirme que les informations concernées n’étaient pas des données hautement sensibles, comme les numéros d’enregistrement des résidents. Toutefois, il convient de vérifier que le nom, le service, le matricule, les coordonnées, l’adresse e-mail et la fonction ont été exposés ensemble. Combinées, ces informations pourraient permettre à quelqu’un d’identifier un employé ou de le contacter en se faisant passer pour une personne ayant un lien réel avec son lieu de travail. Les informations disponibles ne font toutefois état d’aucun préjudice secondaire de ce type effectivement constaté.
Par exemple, si un employé reçoit un message d’une personne qui se fait passer pour un représentant de l’entreprise, il peut être prudent de ne pas considérer le contact comme légitime au seul motif que l’expéditeur connaît son nom ou son service. Il s’agit d’une interprétation préventive fondée sur les catégories de données exposées, et non de la confirmation qu’une usurpation d’identité a eu lieu.
KEPCO explique que les informations des clients étaient stockées dans un système distinct et n’ont donc pas été exposées. L’incident rapporté concerne directement les données des employés ; il ne faut pas en déduire que les données des clients ont également été compromises.
Des informations qui varient selon les médias
Les médias ne donnent pas tous la même heure pour la suppression des données du site web. L’un d’eux a rapporté qu’elles avaient été supprimées vers minuit, au passage au 3 octobre, soit environ 32 heures après que KEPCO en avait pris connaissance. Un autre a indiqué que la suppression avait été achevée vers minuit vendredi. Il est donc difficile d’établir avec certitude une heure de suppression et une durée uniques.
Les formulations employées au sujet de la cause de l’incident diffèrent également. Le titre d’un article parlait d’une « fuite due à un piratage », mais son texte indiquait que les circonstances exactes de l’exposition faisaient encore l’objet d’une enquête. Un autre article rapportait qu’un représentant de KEPCO avait déclaré que la cause était en cours de vérification et que l’incident ne semblait pas lié à l’intelligence artificielle. Les éléments disponibles ne permettent pas, à ce stade, de déterminer la cause de la fuite.
Faits établis et inconnues
Faits établis
- Selon les informations rapportées, environ 24 000 employés sont concernés.
- Sept catégories de données auraient été exposées : nom, service, matricule, numéro de téléphone portable, numéro de téléphone professionnel, adresse e-mail et fonction.
- KEPCO a expliqué avoir bloqué l’accès au système interne et demandé la suppression des données à l’exploitant du site web externe.
- Selon les informations rapportées, KEPCO a informé les employés de l’incident par SMS et par e-mail, et a signalé les faits à la Commission de protection des informations personnelles.
Inconnues à ce stade
- Comment et pourquoi les informations ont-elles été mises en ligne sur le site web externe ?
- Pendant combien de temps exactement les informations ont-elles été accessibles au public, et quelqu’un les a-t-il consultées ou téléchargées ?
- Quelles mesures de prévention précises ont été communiquées aux employés concernés, et des préjudices secondaires se sont-ils effectivement produits ?
Ce que les lecteurs peuvent vérifier
- Les employés de KEPCO peuvent consulter les communications officielles de l’entreprise pour vérifier si leurs informations sont concernées, quelles catégories de données sont mentionnées et quelles précautions leur sont recommandées.
- Il est conseillé de se méfier des contacts qui exigent qu’on leur fasse confiance en se fondant uniquement sur des informations exposées, comme le nom ou le service. Vérifier l’identité de l’expéditeur en suivant la procédure officielle indiquée par l’entreprise peut être utile.
Références
- Autres articles consultés: hani.co.kr
- Autres articles consultés: koreatimes.co.kr

















