
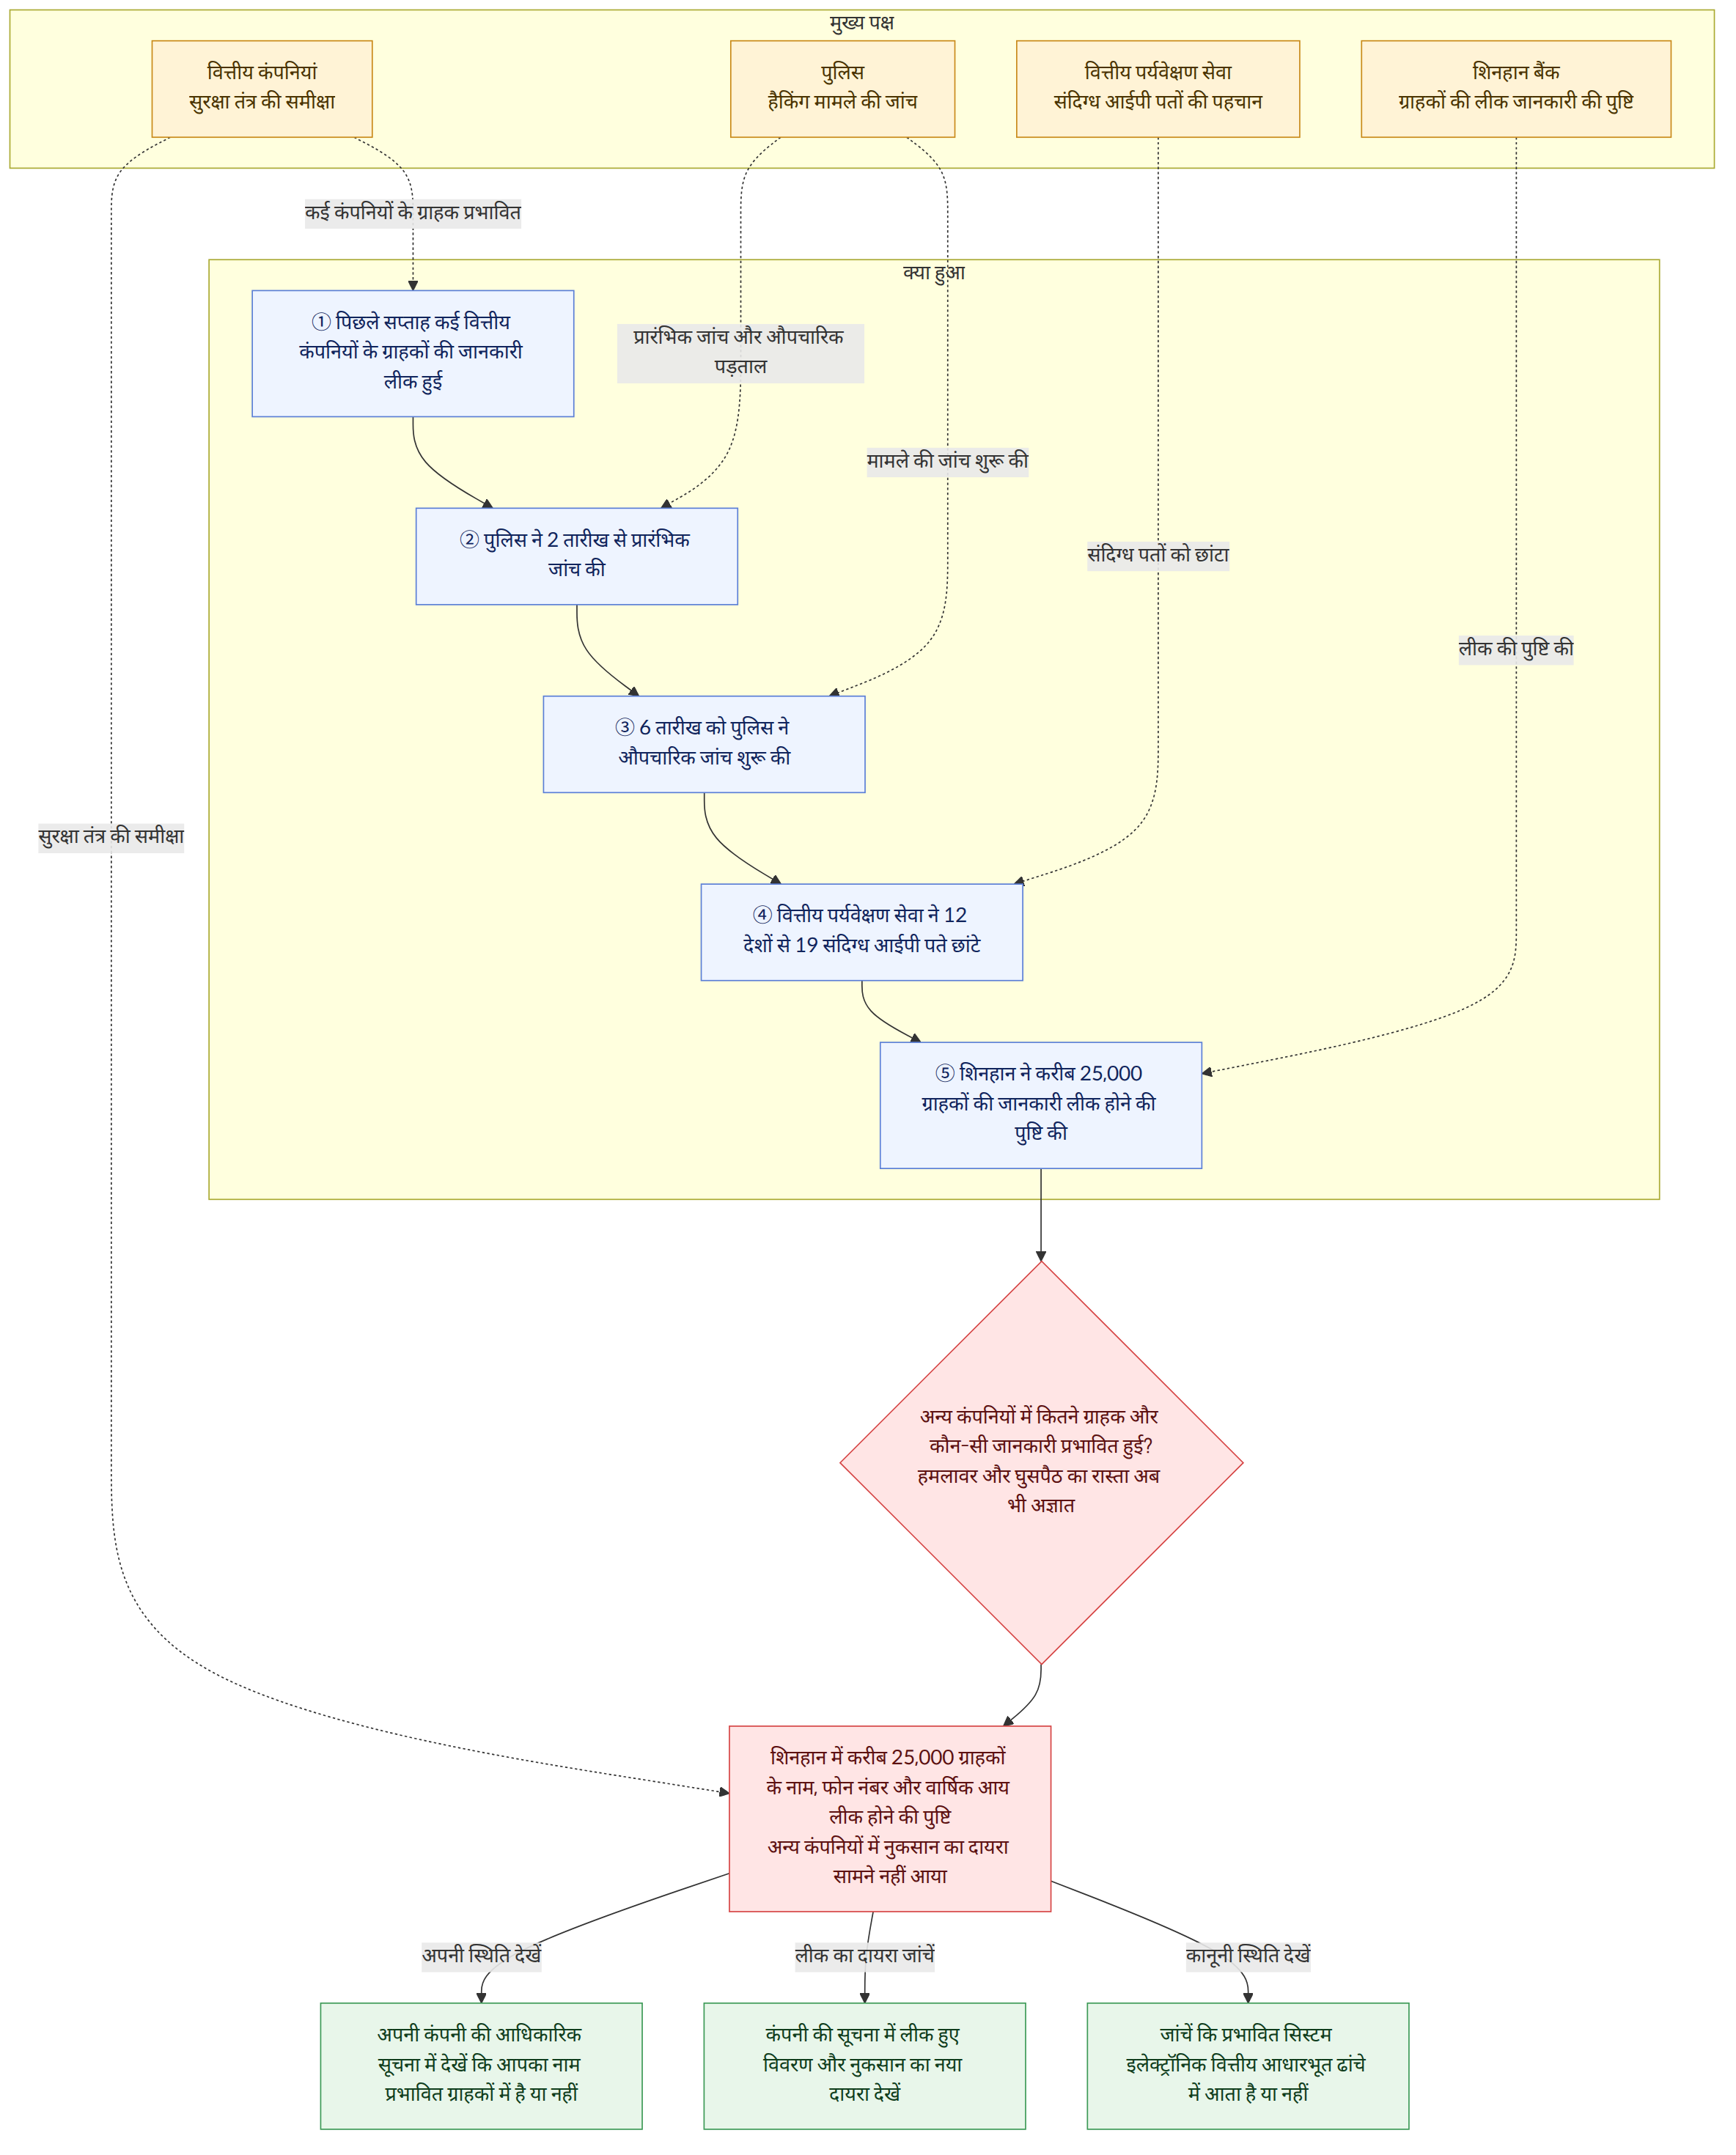
उद्योग जगत के सूत्रों के हवाले से खबर है कि वित्तीय पर्यवेक्षण सेवा (금융감독원) ने अमेरिका और जापान समेत 12 देशों से उन 19 IP पतों को छांटा है जिनका इस्तेमाल हाल में दक्षिण कोरिया के वित्तीय संस्थानों को निशाना बनाने वाले साइबर हमले में किए जाने का संदेह है। हाना बैंक (하나은행), KB कूकमिन बैंक (KB국민은행), शिनहान बैंक (신한은행) समेत कई वित्तीय कंपनियों के ग्राहकों की जानकारी पिछले सप्ताह लगातार लीक हुई, और पुलिस ने 6 तारीख को औपचारिक जांच शुरू की। शिनहान बैंक ने गुरुवार को बताया कि करीब 25,000 ग्राहकों के नाम, फोन नंबर और वार्षिक आय लीक हुई है।
पृष्ठभूमि और संदर्भ
खबरों के मुताबिक, वित्तीय पर्यवेक्षण सेवा ने उन IP पतों को छांटा है जिनका इस्तेमाल AI एजेंट-आधारित हैकिंग में किए जाने का संदेह है। हालांकि, केवल IP पतों की पहचान हो जाने से यह पुष्टि नहीं होती कि हमला किसने किया या सिस्टम में घुसने का रास्ता क्या था। मूल खबर में पतों की अलग-अलग जानकारी या उन देशों के नाम भी नहीं दिए गए हैं जहां प्रत्येक पता मिला।
यह बात भी अहम है कि नुकसान केवल एक वित्तीय कंपनी तक सीमित नहीं रहा। मूल खबर में बताया गया है कि हाना बैंक, KB कूकमिन बैंक और शिनहान बैंक समेत कई वित्तीय कंपनियों के ग्राहकों की जानकारी लीक हुई, लेकिन शिनहान बैंक के अलावा अन्य कंपनियों में लीक की मात्रा या जानकारी के प्रकार का खुलासा नहीं किया गया। ऐसी आशंका जताई गई है कि और भी वित्तीय कंपनियां प्रभावित हुई होंगी। इस बीच, वित्तीय कंपनियां आगे होने वाले हमलों से बचाव के लिए अपने सुरक्षा तंत्र की जांच कर रही हैं।
राष्ट्रीय पुलिस एजेंसी के राष्ट्रीय जांच मुख्यालय (경찰청 국가수사본부) ने बताया कि वित्तीय संस्थानों की हैकिंग के मामले में सूचना एवं संचार नेटवर्क अधिनियम (정보통신망법) के उल्लंघन के संदेह में केस दर्ज कर औपचारिक जांच शुरू कर दी गई है। 2 तारीख से प्रारंभिक जांच करने के बाद साइबर आतंकवाद जांच इकाई को विशेष जांच दल नामित किया गया है। इसमें 4 दलों के 28 लोगों को तैनात करने की योजना है। पुलिस ने वित्तीय सेवा आयोग (금융위원회) से कानूनी व्याख्या मांगी है कि क्या प्रभावित सिस्टम इलेक्ट्रॉनिक वित्तीय आधारभूत ढांचे की श्रेणी में आता है। यह भी विचार किया जा रहा है कि क्या मामले की सूचना गंभीर अपराध जांच एजेंसी (중대범죄수사청) को देना आवश्यक है।
राष्ट्रपति ली जे-म्यॉन्ग ने सप्ताहांत में इस हमले की गहन जांच की मांग की। वित्तीय पर्यवेक्षण सेवा द्वारा IP पतों की पहचान, पुलिस द्वारा जांच शुरू करना और वित्तीय कंपनियों द्वारा सुरक्षा की समीक्षा—ये क्रमशः हमले के निशान पहचानने, मामले की जांच करने और आगे होने वाले नुकसान को रोकने पर केंद्रित कदम हैं। इस चरण में इनमें से किसी एक कदम के आधार पर यह नहीं कहा जा सकता कि नुकसान का पूरा दायरा या हमले की पूरी प्रक्रिया सामने आ गई है।
इस खबर का क्या मतलब है
ग्राहकों के लिए सबसे अहम सवाल यह है कि क्या उनकी जानकारी लीक हुई है और कौन-सी जानकारी प्रभावित हुई है। शिनहान बैंक की घोषणा से पुष्टि हुई है कि करीब 25,000 लोगों के नाम, फोन नंबर और वार्षिक आय लीक हुई, लेकिन अन्य वित्तीय कंपनियों के ग्राहकों को हुए नुकसान के पैमाने और लीक हुई जानकारी के प्रकार अब तक सामने नहीं आए हैं। इसलिए यह फर्क समझना जरूरी है कि वित्तीय क्षेत्र की कई कंपनियों में जानकारी लीक हुई है और किसी व्यक्ति को कितना नुकसान हुआ है।
वित्तीय कंपनियों के लिए अपने सिस्टम की जांच के साथ-साथ यह पता लगाना अहम हो सकता है कि वास्तव में सेंध लगी या नहीं और कितनी जानकारी उजागर हुई। अधिकारियों ने IP पते छांटे हैं, फिर भी हमलावर कौन है, उसने किस रास्ते से घुसपैठ की और क्या आगे कोई नुकसान हुआ—इन बातों की अलग से पुष्टि जरूरी है। पुलिस की जांच और प्रत्येक वित्तीय कंपनी द्वारा नुकसान की पुष्टि के बाद ही ग्राहक अपने ऊपर पड़े असर का ठोस आकलन कर पाएंगे।
उदाहरण के लिए, वित्तीय कंपनी का ग्राहक यह जांच सकता है कि क्या कंपनी ने आधिकारिक तौर पर बताया है कि उसकी जानकारी लीक हुए ग्राहकों में शामिल है और कौन-से विवरण उजागर हुए हैं। हालांकि, अभी उपलब्ध जानकारी में शिनहान बैंक के अलावा अन्य कंपनियों के ग्राहकों पर हुए नुकसान का पता लगाने के लिए कोई मानदंड या अलग कदम नहीं बताया गया है।
पुष्टि किए गए तथ्य और वे बातें जो अब भी अज्ञात हैं
पुष्टि किए गए तथ्य
- उद्योग जगत के सूत्रों के हवाले से खबर है कि वित्तीय पर्यवेक्षण सेवा ने 12 देशों से उन 19 IP पतों को छांटा है जिनका इस्तेमाल हाल में वित्तीय संस्थानों की हैकिंग में किए जाने का संदेह है।
- हाना बैंक, KB कूकमिन बैंक और शिनहान बैंक समेत कई वित्तीय कंपनियों के ग्राहकों की जानकारी पिछले सप्ताह लीक हुई।
- शिनहान बैंक ने बताया कि करीब 25,000 ग्राहकों के नाम, फोन नंबर और वार्षिक आय लीक हुई।
- पुलिस ने सूचना एवं संचार नेटवर्क अधिनियम के उल्लंघन के संदेह में औपचारिक जांच शुरू की है और विशेष जांच दल में 4 दलों के 28 लोगों को तैनात करने की योजना है।
- वित्तीय कंपनियां हैकिंग के आगे के प्रयासों से बचाव के लिए अपने सुरक्षा तंत्र की जांच कर रही हैं।
वे बातें जो अब भी अज्ञात हैं
- 19 IP पतों के सटीक पते क्या हैं और हर पते की पुष्टि किस देश में हुई?
- क्या हमले के पीछे के लोगों और सिस्टम में घुसपैठ के वास्तविक रास्ते की पुष्टि हुई है?
- शिनहान बैंक के अलावा अन्य वित्तीय कंपनियों में किस तरह की और कितनी जानकारी लीक हुई?
- क्या प्रभावित सिस्टम इलेक्ट्रॉनिक वित्तीय आधारभूत ढांचे की श्रेणी में आता है और इसके अनुसार जांच की प्रक्रिया कैसे आगे बढ़ेगी—यह अब तक तय नहीं हुआ है।
पाठकों को किन बातों पर ध्यान देना चाहिए
- जांचें कि जिस वित्तीय कंपनी के साथ आप लेन-देन करते हैं, उसने आधिकारिक तौर पर बताया है या नहीं कि आपकी जानकारी लीक हुई है और कौन-से विवरण उजागर हुए हैं। जानकारी स्पष्ट न हो तो आप उस वित्तीय कंपनी से सीधे संपर्क कर सकते हैं।
- वित्तीय पर्यवेक्षण सेवा और पुलिस की आगे की घोषणाओं पर ध्यान दें कि क्या IP पतों की पहचान, जांच के नतीजों और अतिरिक्त नुकसान की जानकारी स्पष्ट होती है।
- प्रत्येक वित्तीय कंपनी को हुए नुकसान का दायरा सामने आने से पहले, लीक के कुल पैमाने के बारे में कोई निष्कर्ष न निकालें। यह अलग से जांचना अहम है कि क्या आपके लिए कोई विशेष सूचना जारी की गई है।
संदर्भ
- संदर्भित अन्य रिपोर्ट: en.yna.co.kr
- संदर्भित अन्य रिपोर्ट: hani.co.kr

















