
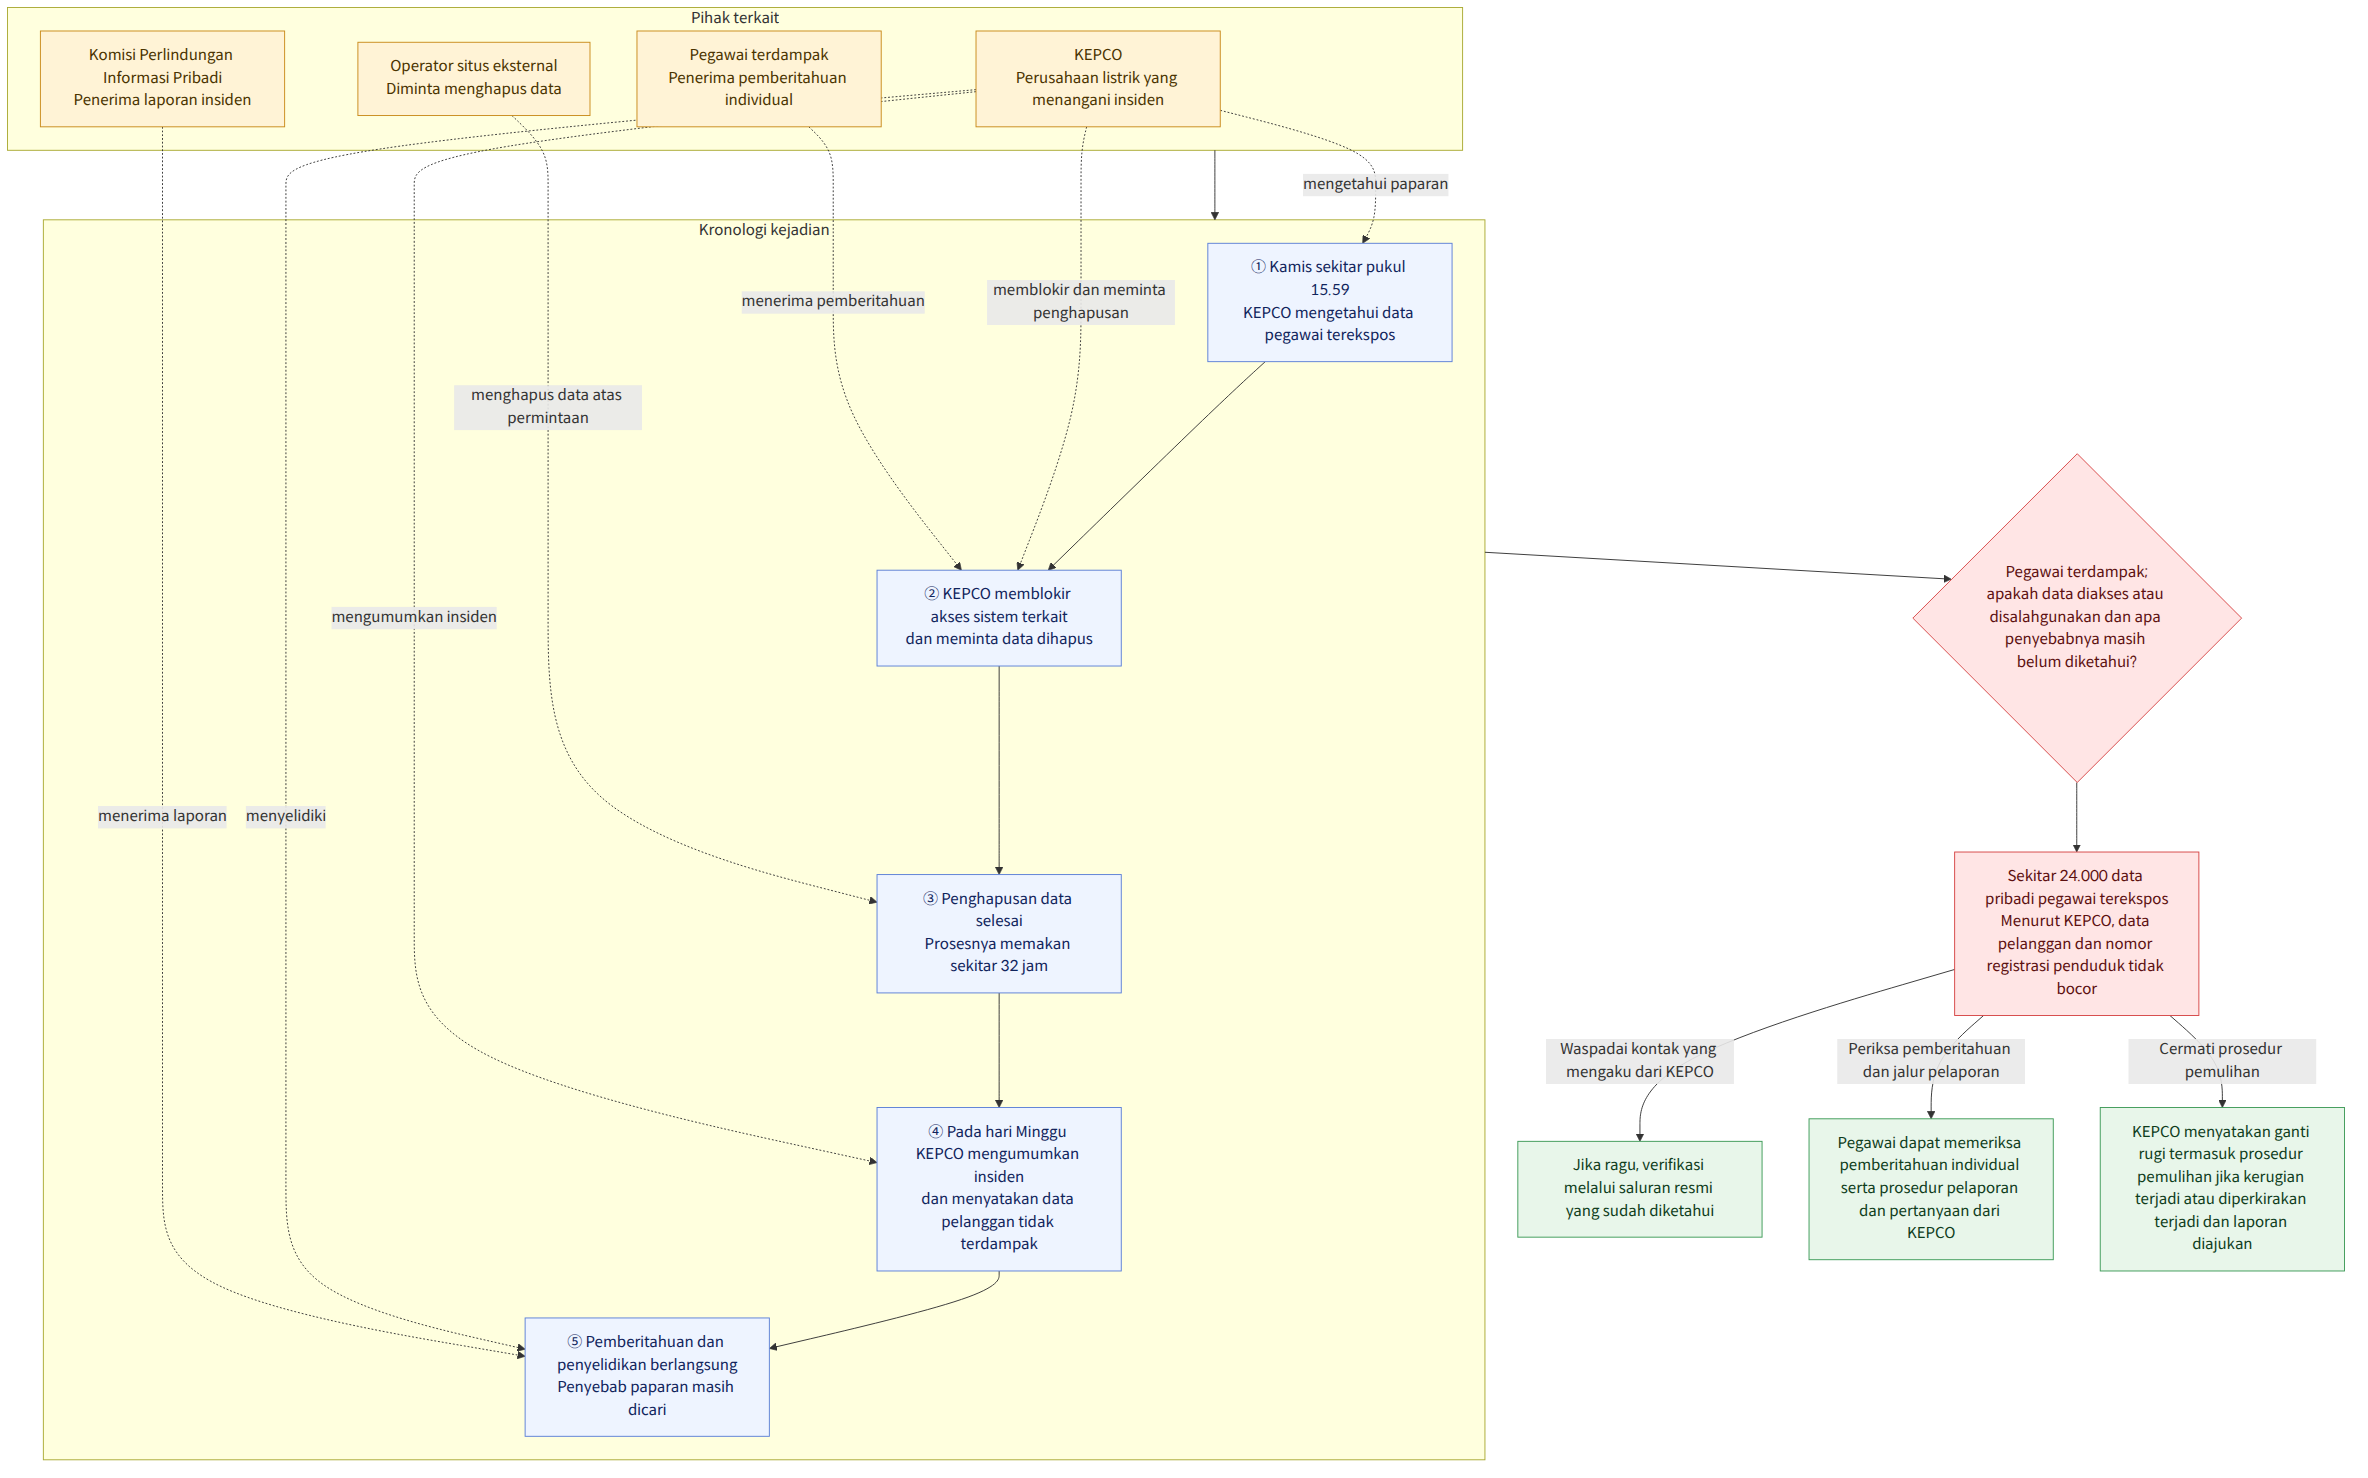
Data pribadi sekitar 24.000 pegawai Perusahaan Listrik Korea (한국전력공사; KEPCO) terekspos di situs web eksternal. Pada hari Minggu, KEPCO mengumumkan insiden tersebut dan menyatakan bahwa pihaknya mengetahui paparan itu sekitar pukul 15.59 pada hari Kamis serta telah memberi tahu pegawai yang terdampak. Menurut KEPCO, informasi sensitif seperti nomor registrasi penduduk dan data pelanggan yang disimpan dalam sistem terpisah tidak termasuk dalam data yang bocor.
Latar belakang dan konteks
Pokok utama insiden ini adalah bahwa data pegawai terekspos ke pihak luar, tetapi menurut penjelasan KEPCO, data pelanggan tidak ikut terdampak. KEPCO menyatakan bahwa data pelanggan dikelola dalam sistem terpisah dan tidak terdampak. Karena itu, cakupan insiden yang telah diketahui saat ini perlu dibedakan antara data pribadi pegawai dan data pelanggan.
Namun, pemberitaan berbeda mengenai jenis data yang terekspos. KEPCO menyatakan sedang memastikan penyebab insiden, sementara seorang pejabat KEPCO mengatakan bahwa kebocoran ini tampaknya tidak terkait dengan kecerdasan buatan. Karena penyebabnya belum dipastikan, sulit untuk menyimpulkan bahwa insiden ini merupakan akibat dari teknologi atau metode serangan tertentu.
KEPCO menyatakan telah menyelesaikan proses penghapusan setelah mengetahui bahwa data pegawai terekspos di situs web eksternal. Pemberitaan lain menyebutkan bahwa KEPCO segera memblokir akses ke sistem internal terkait setelah mengetahui paparan tersebut, meminta operator situs web menghapus data, dan proses penghapusan memakan waktu sekitar 32 jam. Adanya rentang waktu ketika data masih berada di situs eksternal setelah paparan diketahui merupakan hal penting untuk memahami proses dan kronologi penanganan insiden.
Arti berita ini
Pegawai KEPCO adalah pihak yang terdampak secara langsung. Karena informasi yang dapat digunakan untuk mengenali atau menghubungi seseorang, seperti nama dan nomor telepon, terekspos, pegawai perlu waspada terhadap kontak yang menyamar sebagai orang lain atau upaya pendekatan dengan memanfaatkan data pribadi, sekalipun penyalahgunaan nyata belum dipastikan. Ini merupakan penjelasan mengenai kemungkinan berdasarkan jenis data yang terekspos, bukan berarti kerugian semacam itu telah terjadi.
Sebagai contoh, jika menerima pesan atau panggilan dari seseorang yang mengaku sebagai pegawai KEPCO, sebaiknya jangan menganggap orang tersebut benar-benar terkait dengan KEPCO hanya karena ia mengetahui informasi yang terekspos. Jika keaslian kontak diragukan, kebenarannya dapat diperiksa melalui saluran resmi yang sudah diketahui sebelumnya. Namun, informasi yang tersedia saat ini tidak menyebutkan apakah penyamaran atau kerugian finansial benar-benar terjadi.
Menurut penjelasan KEPCO, belum ada kebocoran langsung atas data pelanggan. Fakta bahwa data pelanggan disimpan dalam sistem terpisah dan tidak terdampak penting untuk menilai cakupan insiden ini. Sebaliknya, fakta bahwa data pegawai dan pelanggan dipisahkan tidak serta-merta menjelaskan penyebab paparan data pegawai ataupun kemungkinan insiden serupa terulang.
KEPCO juga disebut dalam pemberitaan yang menyoroti kebocoran data pelanggan baru-baru ini di sejumlah lembaga keuangan besar, seperti Hana Bank (하나은행), KB Kookmin Bank (KB국민은행), dan Shinhan Bank (신한은행). Berita tentang kebocoran data dari berbagai organisasi yang terus bermunculan menunjukkan perlunya mencermati bukan hanya apakah data pribadi terekspos, tetapi juga jenis data yang terdampak serta langkah apa yang diambil setelah insiden diketahui, termasuk penghapusan data dan pemberitahuan kepada pihak terdampak.
Informasi terkait prosedur dan dukungan
KEPCO dilaporkan telah memberi tahu pegawai secara individual mengenai paparan tersebut dan menyampaikan langkah-langkah pencegahan dampak lanjutan. KEPCO juga disebut telah melaporkan insiden itu kepada Komisi Perlindungan Informasi Pribadi (개인정보보호위원회) dan sedang menyelidiki kronologi paparan bersama lembaga terkait. Informasi ini menunjukkan bahwa proses pemberitahuan dan penyelidikan sedang berlangsung; hasil penyelidikan dan penyebab spesifiknya belum diketahui.
KEPCO menyatakan akan menjalankan prosedur pemulihan, termasuk ganti rugi, setelah melakukan penyelidikan yang diperlukan jika kerugian telah terjadi atau diperkirakan akan terjadi dan laporan diajukan. Karena itu, pegawai yang terdampak dapat memeriksa isi pemberitahuan individual serta prosedur pelaporan dan pertanyaan yang disampaikan KEPCO. Jika benar-benar mengalami kerugian atau memperkirakan akan mengalaminya, mereka dapat mencatat kejadian tersebut dan melaporkannya melalui saluran yang ditunjuk perusahaan. Dokumen pengajuan atau batas waktu penanganan yang spesifik tidak tercantum dalam bahan yang tersedia.
Hal-hal yang diberitakan secara berbeda
Pemberitaan berbeda mengenai jenis data yang terekspos. Salah satu berita yang mengutip penjelasan KEPCO menyebut nama, jabatan, dan nomor telepon, sementara berita lain menyebut tujuh jenis data: nama, unit kerja, nomor pegawai, nomor ponsel, nomor telepon kantor, alamat email, dan posisi. Karena itu, cakupan akhir tiap jenis data belum dapat dipastikan hanya berdasarkan pemberitaan yang ada.
Waktu penghapusan juga diberitakan berbeda. Satu berita menyatakan proses penghapusan selesai sekitar tengah malam pada hari Jumat, sedangkan berita lain menyebut data dihapus pada tengah malam menjelang tanggal 3, sekitar 32 jam setelah paparan diketahui. Kedua berita menyebut paparan diketahui sekitar pukul 15.59 pada hari Kamis, tetapi berbeda dalam menyatakan waktu penghapusan.
Fakta yang telah diketahui dan hal yang masih belum diketahui
Fakta yang telah diketahui
- KEPCO menyatakan bahwa data pribadi sekitar 24.000 pegawainya terekspos di situs web eksternal.
- KEPCO menyatakan mengetahui paparan tersebut sekitar pukul 15.59 pada hari Kamis.
- KEPCO menyatakan bahwa informasi sensitif seperti nomor registrasi penduduk dan data pelanggan dalam sistem terpisah tidak bocor.
- KEPCO menyatakan telah memberi tahu pegawai yang terdampak dan sedang memastikan penyebab pasti insiden.
Hal yang masih belum diketahui
- Apa penyebab pasti data pribadi terekspos di situs web eksternal?
- Apakah jangka waktu akses terhadap data dan ada atau tidaknya akses maupun penyalahgunaan nyata telah dipastikan?
- Berapa jumlah pasti pegawai yang terdampak?
- Apa cakupan akhir jenis data yang terekspos dan kapan penghapusan selesai?
Hal yang dapat diperiksa pembaca
- Pegawai KEPCO dapat memeriksa isi pemberitahuan individual dari perusahaan, panduan pencegahan dampak lanjutan, serta saluran pelaporan dan pertanyaan.
- Jika menerima kontak yang mencurigakan, jangan memercayainya hanya karena pihak tersebut mengetahui nama atau nomor kontak yang terekspos. Lebih aman untuk memeriksa keasliannya melalui saluran resmi yang sudah diketahui.
- Pegawai yang benar-benar mengalami kerugian atau khawatir akan terdampak dapat memeriksa prosedur yang disampaikan KEPCO dan mengikuti perkembangan penyelidikan serta proses pemulihan yang telah diumumkan perusahaan.
Referensi
- Liputan lain yang dirujuk: hani.co.kr

















