
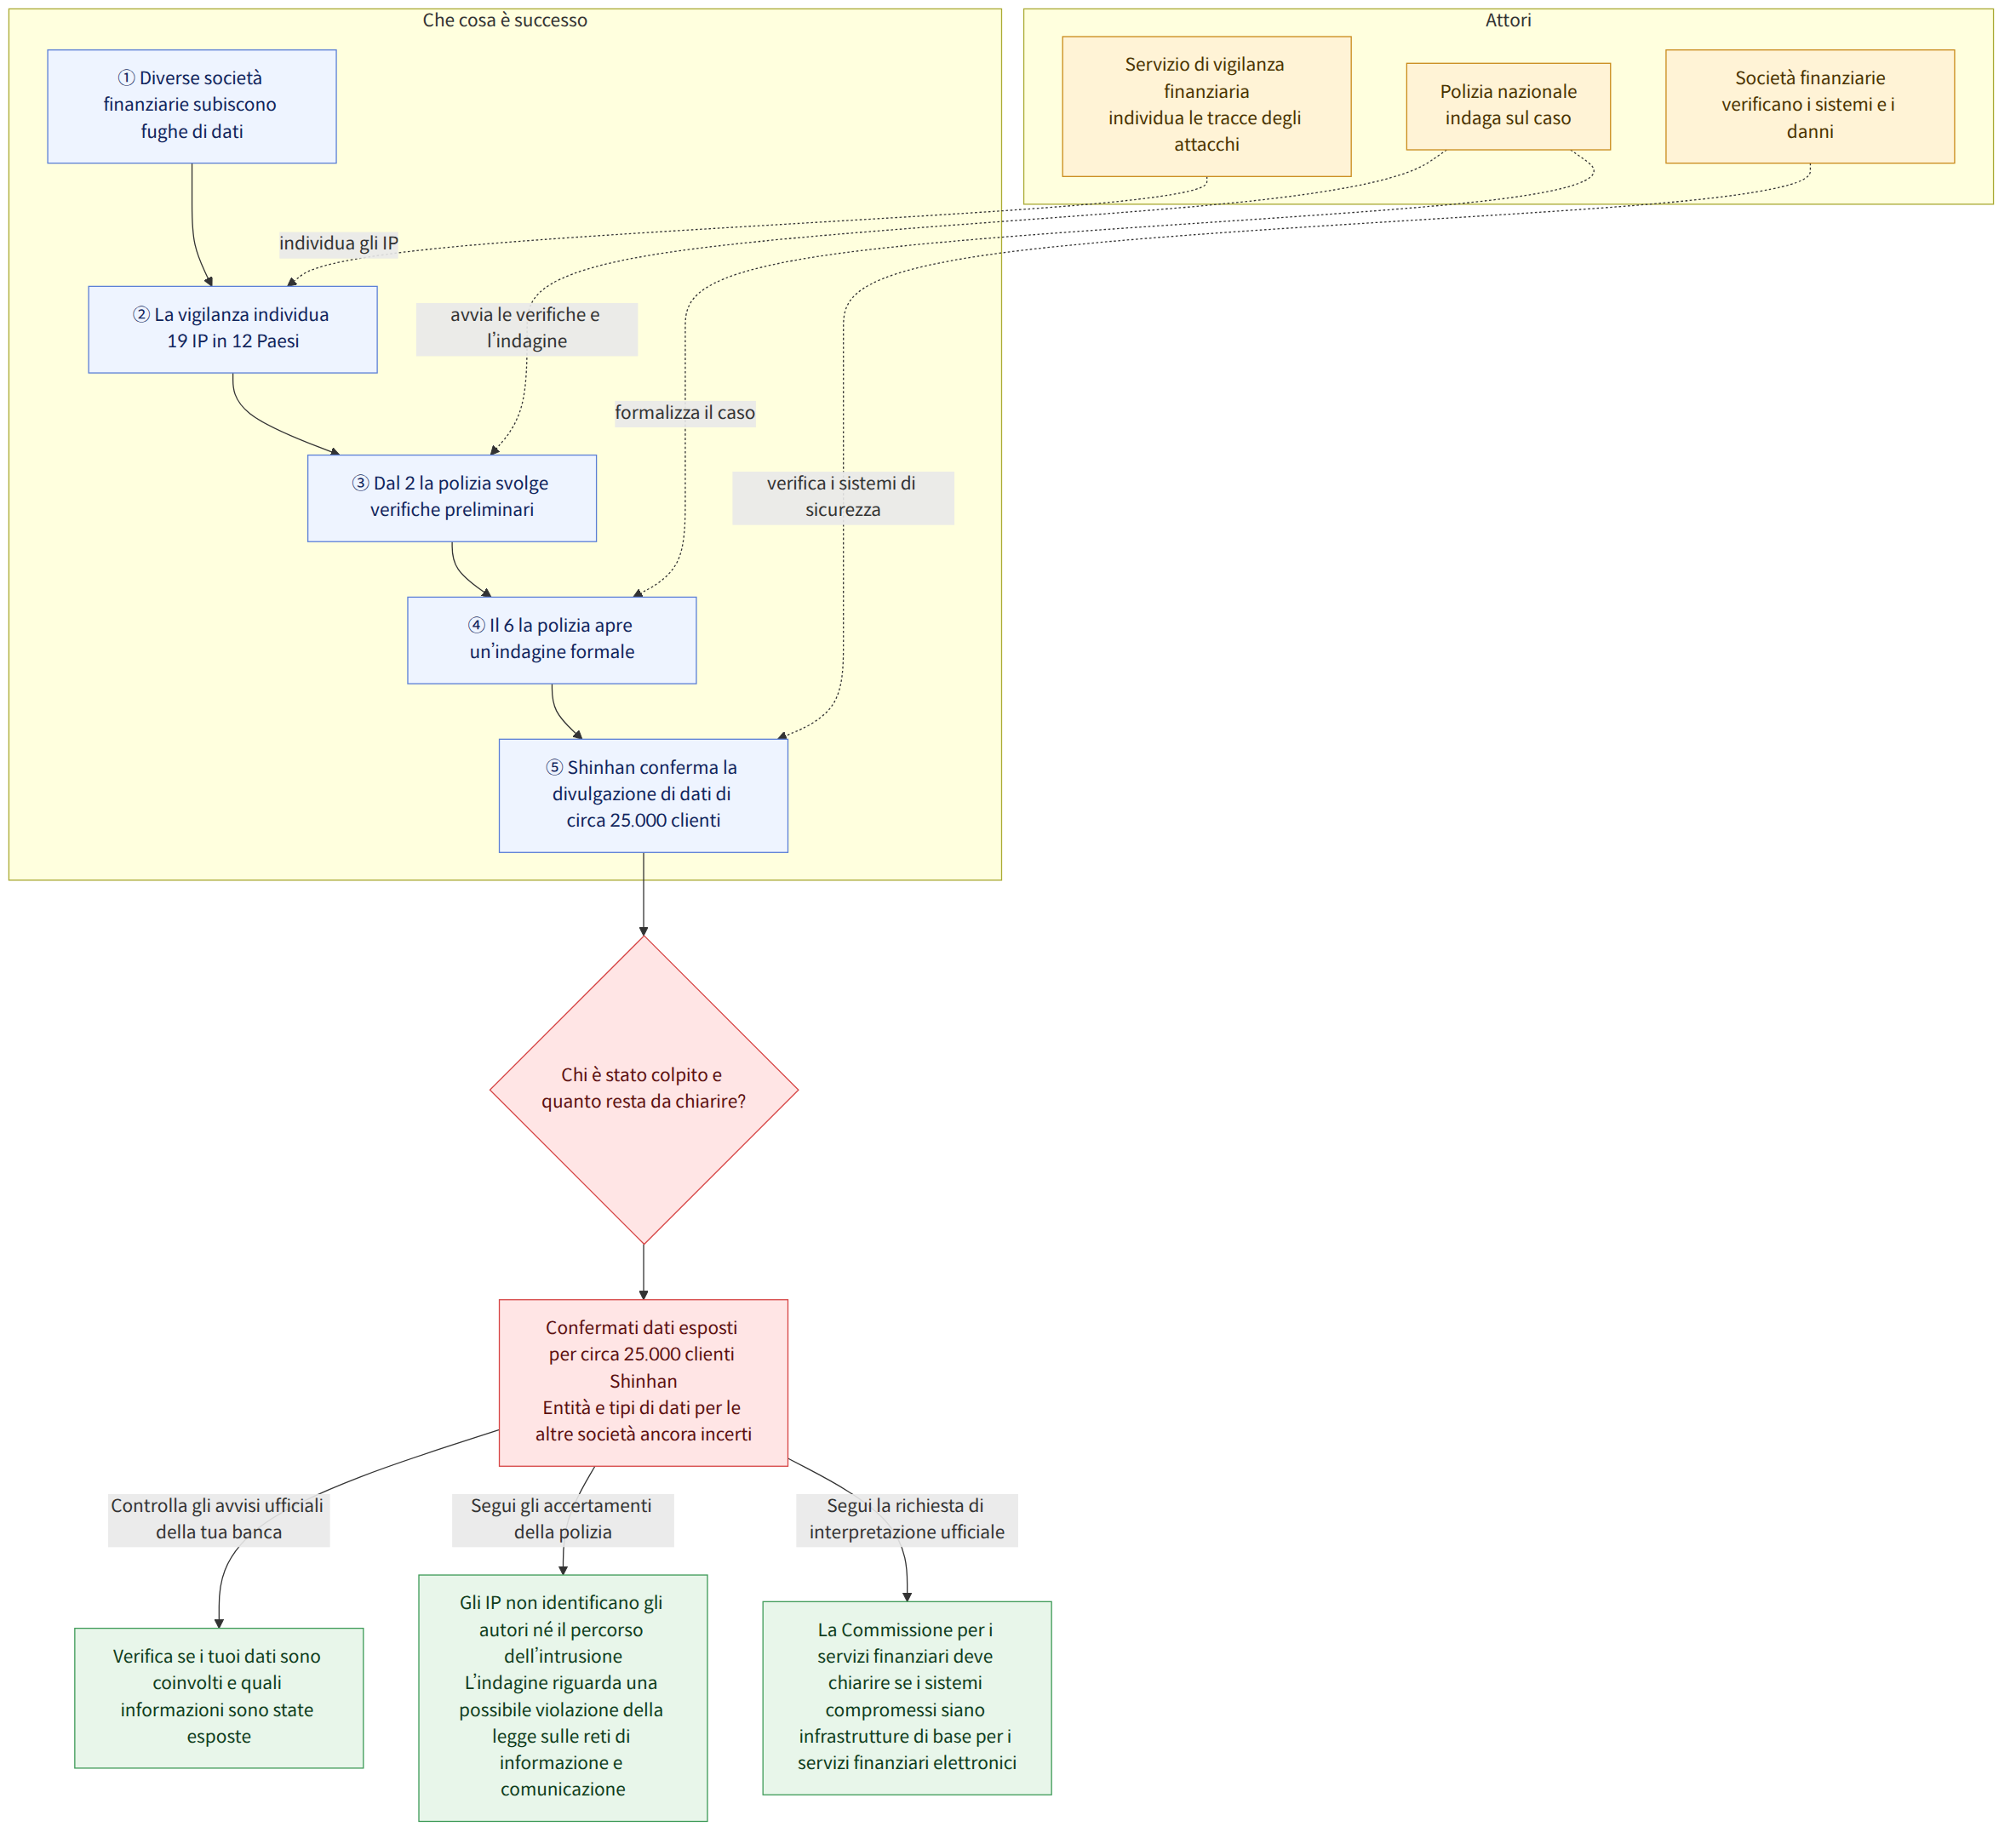
Secondo fonti del settore, il Servizio di vigilanza finanziaria (금융감독원) avrebbe individuato in 12 Paesi, tra cui Stati Uniti e Giappone, 19 indirizzi IP (gli indirizzi dei dispositivi connessi a Internet) presumibilmente utilizzati nei recenti attacchi informatici contro istituzioni finanziarie sudcoreane. La scorsa settimana diverse società finanziarie, tra cui Hana Bank (하나은행), KB Kookmin Bank (KB국민은행) e Shinhan Bank (신한은행), hanno registrato fughe di dati dei clienti una dopo l’altra, e il 6 la polizia ha avviato un’indagine formale. Giovedì Shinhan Bank ha dichiarato che sono stati divulgati i nomi, i numeri di telefono e il reddito annuo di circa 25.000 clienti.
Contesto
Secondo quanto riferito, il Servizio di vigilanza finanziaria ha selezionato gli indirizzi IP che si ritiene siano stati utilizzati in attacchi informatici condotti tramite agenti di intelligenza artificiale (IA). Tuttavia, aver individuato gli indirizzi IP non significa aver accertato chi abbia compiuto gli attacchi o quale sia stato il percorso dell’intrusione. Il testo originale non riporta i dettagli dei singoli indirizzi né i Paesi specifici in cui ciascuno è stato individuato.
È inoltre importante che i danni non si siano limitati a una sola società finanziaria. Il testo originale riferisce che diverse società, tra cui Hana Bank, KB Kookmin Bank e Shinhan Bank, hanno subito fughe di dati dei clienti, ma non specifica né l’entità delle fughe né i tipi di informazioni coinvolti nelle società diverse da Shinhan Bank. Si teme che le società finanziarie colpite possano essere più numerose; nel frattempo, queste stanno verificando i propri sistemi di sicurezza per prepararsi a ulteriori attacchi.
La sede investigativa nazionale dell’Agenzia nazionale di polizia coreana (경찰청 국가수사본부) ha dichiarato che il caso di attacco informatico alle istituzioni finanziarie è stato formalmente aperto con l’accusa di violazione della Legge sulle reti di informazione e comunicazione (정보통신망법). Dopo aver condotto verifiche preliminari dal 2, la polizia ha avviato un’indagine formale e ha designato la squadra investigativa contro il terrorismo informatico come gruppo incaricato del caso; prevede di assegnare 28 agenti, suddivisi in 4 squadre. La polizia ha chiesto alla Commissione per i servizi finanziari (금융위원회) un’interpretazione ufficiale per stabilire se i sistemi compromessi rientrino tra le infrastrutture di base per i servizi finanziari elettronici e sta inoltre valutando se il caso debba essere segnalato all’Agenzia per le indagini sui reati gravi (중대범죄수사청).
Nel fine settimana il presidente Lee Jae-myung ha sollecitato un’indagine approfondita sull’attacco. L’individuazione degli indirizzi IP da parte del Servizio di vigilanza finanziaria, l’avvio dell’indagine da parte della polizia e le verifiche di sicurezza delle società finanziarie sono misure che si concentrano, rispettivamente, sull’individuazione delle tracce dell’attacco, sull’accertamento del caso e sulla prevenzione di ulteriori danni. In questa fase, nessuna di queste misure, presa singolarmente, consente di affermare che siano stati chiariti l’intera portata dei danni o le modalità dell’attacco.
Cosa significa questa notizia
Per i clienti, le priorità sono sapere se i loro dati sono stati divulgati e quali informazioni sono state coinvolte. L’annuncio di Shinhan Bank ha confermato che i nomi, i numeri di telefono e il reddito annuo di circa 25.000 clienti sono stati divulgati, ma non sono ancora stati indicati né l’entità dei danni né i tipi di informazioni coinvolti per i clienti delle altre società finanziarie. È quindi necessario distinguere il fatto che si siano verificate fughe di dati in diverse società del settore finanziario dalla portata dei danni per ciascun individuo.
Per le società finanziarie potrebbe diventare importante verificare i propri sistemi e accertare se siano stati effettivamente compromessi e quali informazioni siano state esposte. Anche se le autorità hanno individuato gli indirizzi IP, occorre verificare separatamente chi siano gli autori degli attacchi, quale percorso abbiano seguito per infiltrarsi e se vi siano stati ulteriori danni. Le indagini della polizia e gli accertamenti sui danni svolti da ciascuna società finanziaria dovranno procedere affinché i clienti possano valutare concretamente le conseguenze che li riguardano.
Per esempio, chi è cliente di una società finanziaria può verificare se questa abbia comunicato ufficialmente se i suoi dati siano stati divulgati e quali informazioni siano state esposte. Tuttavia, sulla base delle sole informazioni disponibili al momento, non sono stati indicati criteri per stabilire se siano stati coinvolti i clienti di altre società oltre a Shinhan Bank, né misure specifiche da adottare.
Fatti accertati e aspetti ancora da chiarire
Fatti accertati
- Secondo fonti del settore, il Servizio di vigilanza finanziaria avrebbe individuato in 12 Paesi 19 indirizzi IP presumibilmente utilizzati nei recenti attacchi informatici alle istituzioni finanziarie.
- Diverse società finanziarie, tra cui Hana Bank, KB Kookmin Bank e Shinhan Bank, hanno subito fughe di dati dei clienti la scorsa settimana.
- Shinhan Bank ha dichiarato che sono stati divulgati i nomi, i numeri di telefono e il reddito annuo di circa 25.000 clienti.
- La polizia ha avviato un’indagine formale con l’accusa di violazione della Legge sulle reti di informazione e comunicazione e prevede di assegnare 28 agenti, suddivisi in 4 squadre investigative.
- Le società finanziarie stanno verificando i propri sistemi di sicurezza per prepararsi a ulteriori tentativi di attacco informatico.
Aspetti ancora da chiarire
- Quali sono gli indirizzi specifici dei 19 IP e in quali Paesi è stato individuato ciascuno?
- Sono stati accertati i responsabili degli attacchi e il percorso effettivo dell’intrusione?
- Quali tipi di dati sono stati divulgati nelle società finanziarie diverse da Shinhan Bank e qual è l’entità della fuga?
- Non è ancora stato stabilito se i sistemi compromessi rientrino tra le infrastrutture di base per i servizi finanziari elettronici né, di conseguenza, come proseguirà la procedura investigativa.
Cosa verificare
- Verificare se la società finanziaria presso cui si opera abbia comunicato ufficialmente se i propri dati siano stati divulgati e quali informazioni siano state esposte; se le indicazioni non sono chiare, è possibile contattare direttamente la società.
- Sarà necessario seguire gli aggiornamenti del Servizio di vigilanza finanziaria e della polizia per verificare se vengano precisati i dettagli sugli indirizzi IP individuati, i risultati delle indagini e l’eventuale presenza di ulteriori danni.
- Prima che sia accertata la portata dei danni per ciascuna società finanziaria, è importante non trarre conclusioni sull’entità complessiva della fuga di dati e verificare separatamente se siano state comunicate informazioni che riguardano il proprio caso.
Riferimenti
- Altri articoli consultati: en.yna.co.kr
- Altri articoli consultati: hani.co.kr

















