
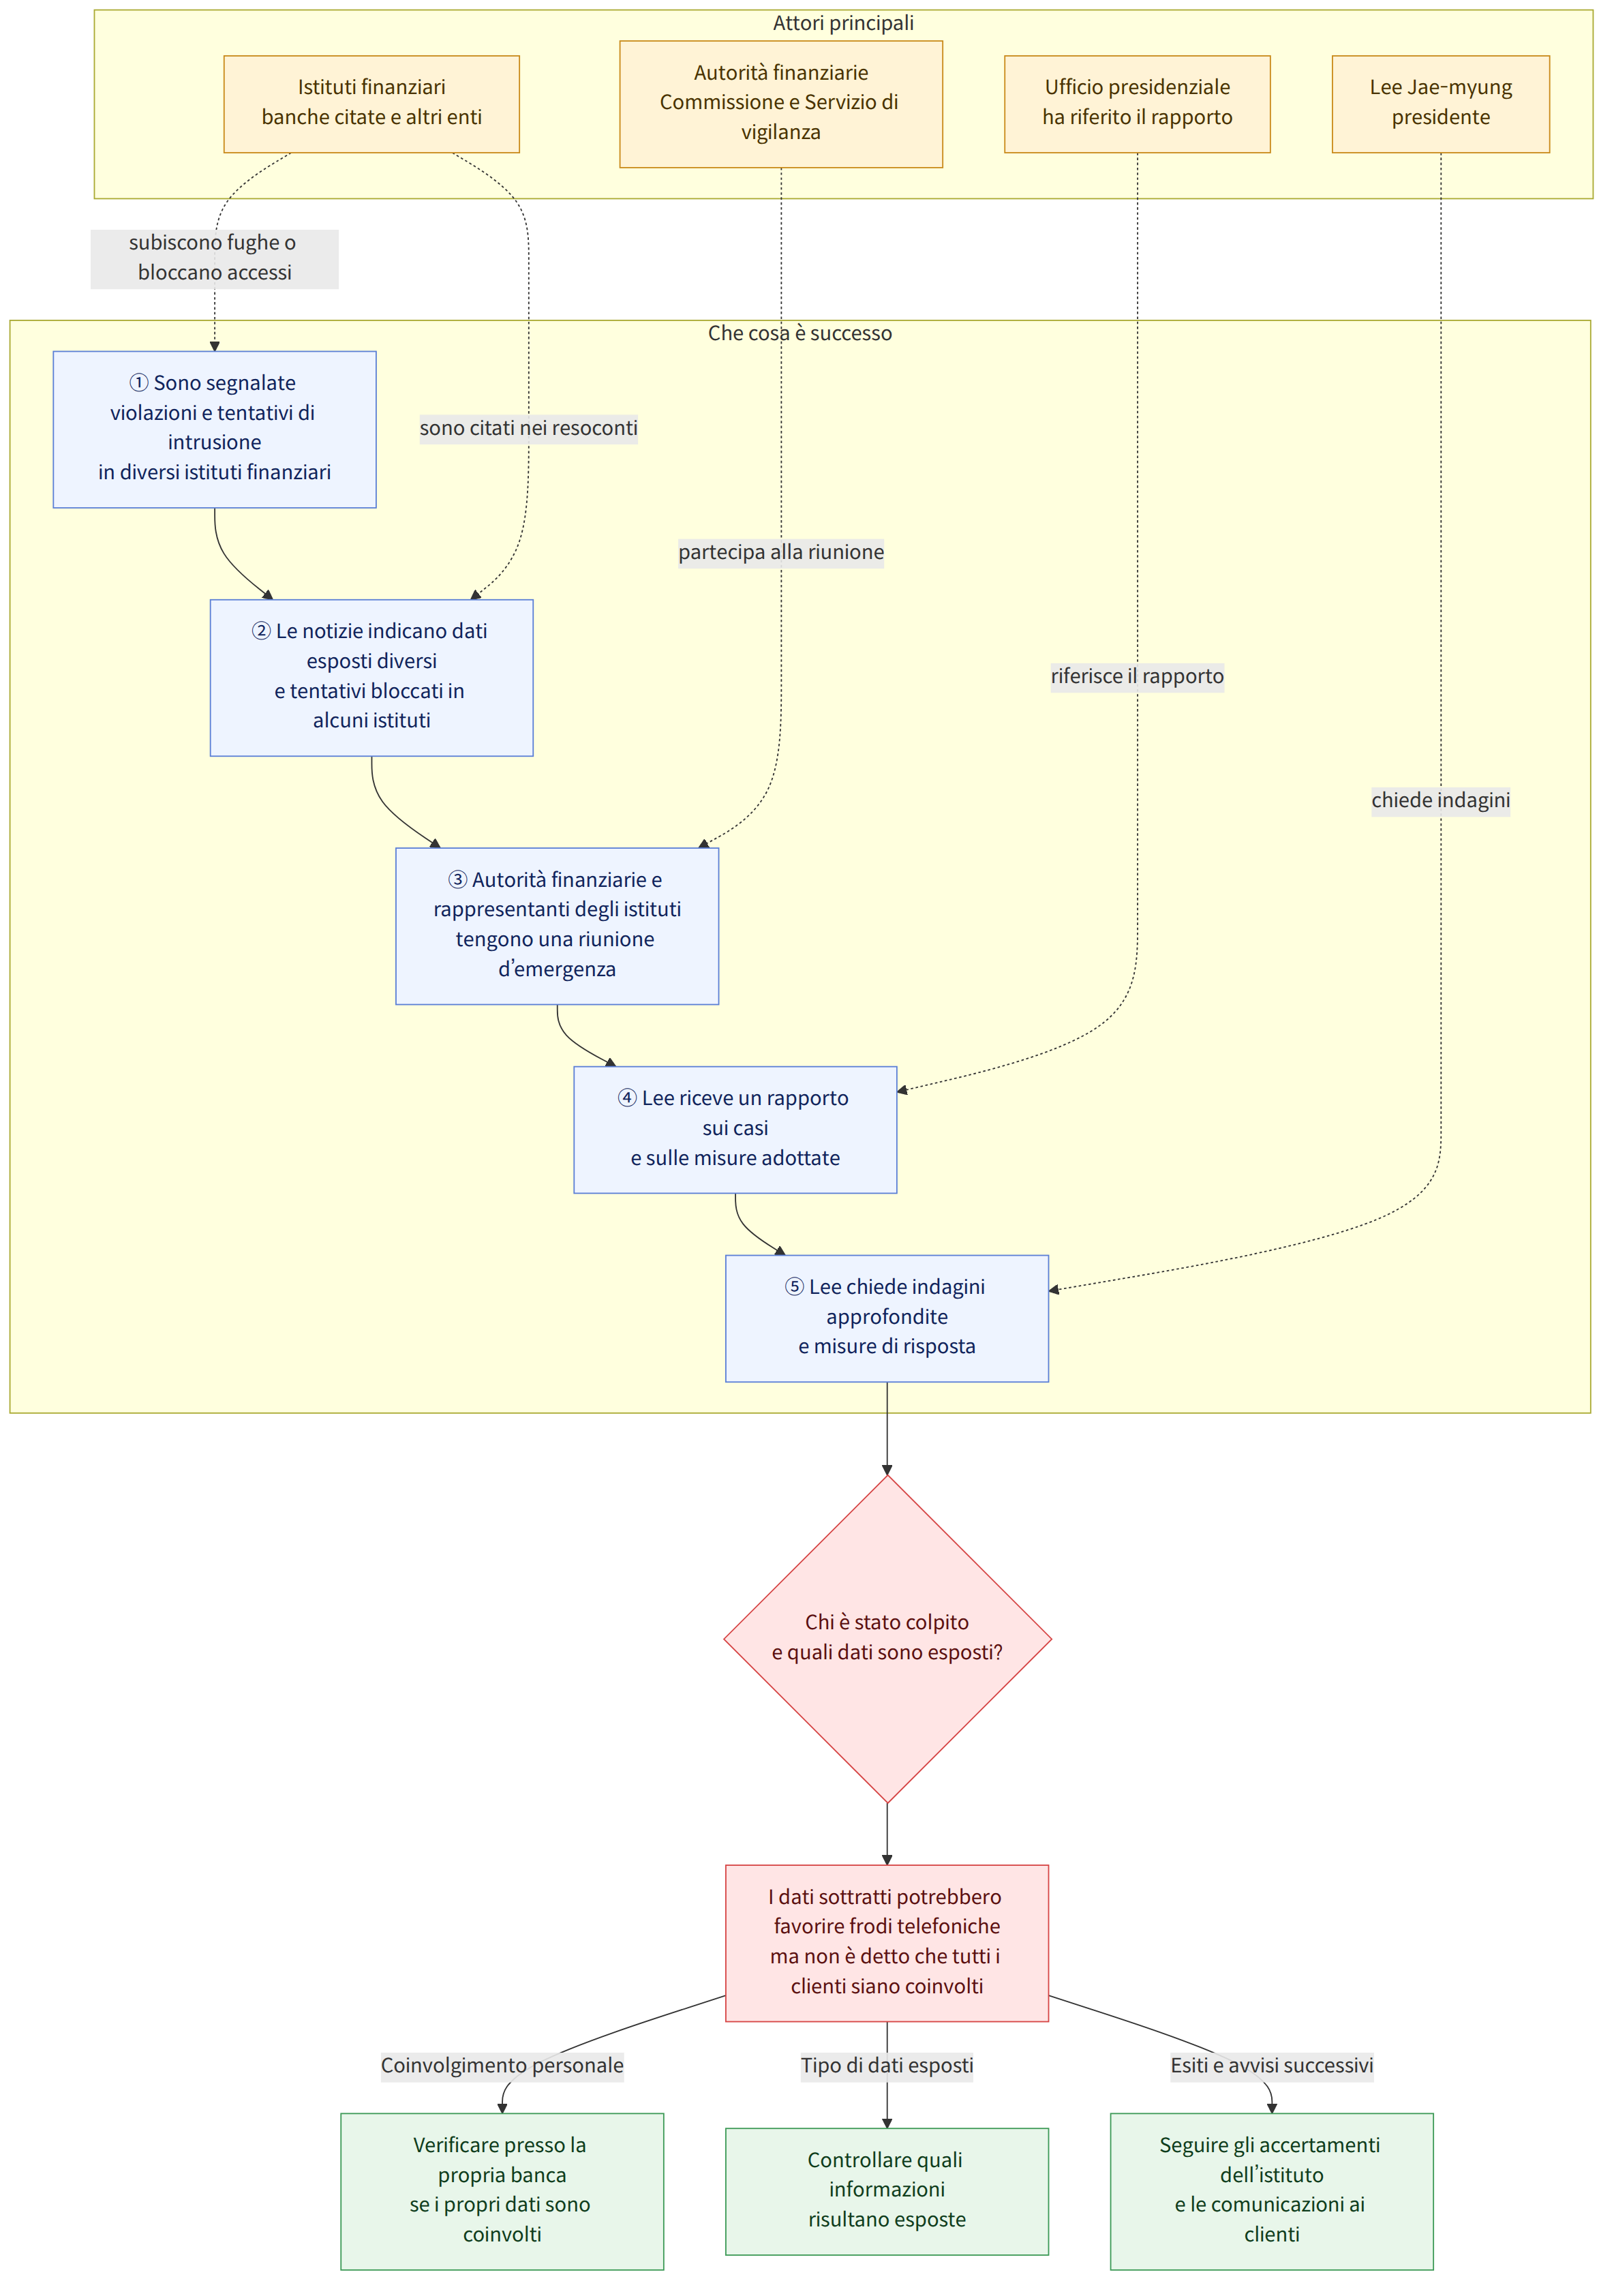
Domenica il presidente Lee Jae-myung ha chiesto un’indagine approfondita sugli incidenti di fuga di dati personali presso gli istituti finanziari. Il portavoce dell’Ufficio presidenziale (대통령실 대변인) ha riferito che Lee ha ricevuto un rapporto sui recenti casi di fuga di dati presso istituzioni finanziarie e pubbliche e sulle misure adottate in risposta. Secondo altre notizie, il presidente ha ordinato alle autorità di trattare la questione con la massima serietà, condurre un’indagine approfondita e impegnarsi a definire misure di risposta.
Secondo quanto riferito, si sono verificate fughe di dati dei clienti o tentativi di intrusione informatica in diverse società finanziarie, tra cui importanti banche. Le notizie citano Hana Bank, KB Kookmin Bank (KB국민은행) e Shinhan Bank come istituti colpiti dalle fughe, ma differiscono per il livello di dettaglio sulle dimensioni dei danni per ciascun istituto e sulla portata dei dati sottratti.
Contesto e quadro generale
La vicenda è stata descritta non come un singolo incidente, ma come una serie di violazioni dei dati personali avvenute presso diversi istituti finanziari. Una notizia ha riferito che sono stati sottratti i dati di circa 25.000 clienti di Shinhan Bank. Tra le informazioni sottratte figurerebbero nomi, numeri di telefono e redditi annui. Alcuni interlocutori hanno anche riferito che gli hacker avrebbero utilizzato strumenti avanzati di intelligenza artificiale, ma questa ipotesi non è stata presentata come un fatto accertato sulle modalità dell’attacco.
La stessa notizia ha riferito che i dati personali di 89 clienti di Hana Bank sono stati sottratti. Secondo quanto riportato, anche Woori Bank (우리은행) e NH NongHyup Bank (NH농협은행) sono state bersaglio di tentativi di intrusione simili, ma hanno bloccato gli accessi non autorizzati e non si è verificata alcuna fuga di dati personali. La notizia ha inoltre riferito che il presidente della Commissione per i servizi finanziari (금융위원회) e il governatore del Servizio di vigilanza finanziaria (금융감독원) hanno tenuto una riunione d’emergenza con i rappresentanti delle società finanziarie colpite.
Un’altra notizia ha spiegato che, dopo Shinhan Bank, sono stati segnalati incidenti simili anche presso KB Kookmin Bank, Hana Bank e BNK Busan Bank (BNK부산은행). Questa notizia ha indicato che, oltre a nomi e numeri di telefono, sarebbero stati esposti redditi annui, limiti di credito e, per alcuni clienti, numeri di registrazione dei residenti. È stato anche riferito che gli incidenti si sono estesi dagli istituti finanziari agli istituti finanziari non bancari.
Secondo quanto riportato, il presidente della Commissione per i servizi finanziari ha dichiarato che in un breve periodo sono state accertate più violazioni della sicurezza in diversi comparti finanziari. Ha affermato che, a quanto sembra, finora non vi sono indicazioni della fuga di informazioni sensibili che potrebbero essere utilizzate per pagamenti fraudolenti, ma ha comunque invitato il settore finanziario a mantenere un livello elevato di allerta, avvertendo che i dati sottratti potrebbero essere usati per frodi telefoniche o altri raggiri. È stato inoltre riferito che non ha escluso la possibilità che per gli attacchi siano stati utilizzati strumenti di intelligenza artificiale.
Che cosa significa questa notizia
Il rischio per gli utenti può variare a seconda dei dati sottratti. Anche nel caso in cui siano stati esposti nomi e recapiti, è stata sollevata la possibilità che queste informazioni vengano sfruttate per contatti fraudolenti; perciò, il solo fatto che non risultino compromessi dati di pagamento non basta a determinare l’impatto della fuga di dati personali. In particolare, dato che le notizie riportano informazioni diverse sui dati sottratti presso ciascun istituto, è opportuno esaminare separatamente gli esiti delle verifiche di ogni ente, invece di ricondurre tutti gli incidenti a un’unica tipologia di danno.
Per esempio, chi è cliente di una delle banche citate dovrebbe verificare non solo se la banca compare tra gli istituti coinvolti, ma anche se i propri dati sono stati interessati e quali informazioni sono state esposte. Questo non significa che tutti i clienti abbiano subito danni. Sulla base delle sole informazioni riportate finora, non è possibile stabilire se un singolo cliente sia stato colpito né se debba adottare ulteriori misure.
Per gli utenti, le informazioni successive più importanti riguardano quindi la portata dei danni accertata dall’istituto finanziario e le comunicazioni ai clienti, più che le ipotesi sulle modalità degli attacchi.
Differenze tra le notizie
L’elenco degli istituti citati e la portata dei dati sottratti variano da una notizia all’altra. Una notizia indica il numero preciso di clienti e i dati sottratti presso Shinhan Bank e Hana Bank, e spiega che Woori Bank e NH NongHyup Bank hanno bloccato i tentativi di attacco senza che si verificassero fughe di dati. Un’altra notizia cita anche i casi di KB Kookmin Bank e BNK Busan Bank e riferisce che sarebbero stati esposti alcuni numeri di registrazione dei residenti e limiti di credito.
Di conseguenza, le dimensioni dei danni e i dati sottratti presso tutti gli istituti non sono stati presentati come un unico elenco definitivo. In particolare, le cifre di circa 25.000 clienti per Shinhan Bank e di 89 per Hana Bank provengono da una singola notizia: non vanno applicate ad altri istituti né interpretate come il numero complessivo delle persone colpite.
Fatti accertati e aspetti ancora ignoti
Fatti accertati
- Il presidente Lee ha ricevuto un rapporto sulle fughe di dati personali presso istituzioni finanziarie e pubbliche e sulle misure adottate, e ha chiesto indagini approfondite e l’elaborazione di misure.
- È stato riferito che in diverse società finanziarie si sono susseguite fughe di dati dei clienti o tentativi di intrusione informatica.
- Le notizie includono casi di fuga di dati che riguardano circa 25.000 clienti di Shinhan Bank e 89 clienti di Hana Bank.
- Secondo quanto riferito, il presidente della Commissione per i servizi finanziari ha avvertito che i dati sottratti potrebbero essere sfruttati per frodi telefoniche e altri raggiri.
Aspetti ancora ignoti
- Quando si è verificato ciascun attacco informatico e quale sia il numero definitivo delle vittime e la portata dei dati sottratti presso ciascun istituto.
- Chi siano gli autori degli attacchi, quali tecniche specifiche di intrusione abbiano utilizzato e se gli strumenti di intelligenza artificiale siano stati effettivamente impiegati negli attacchi.
- Quali contenuti e tempistiche siano previsti nelle indagini chieste dal presidente e nelle misure di risposta dei singoli istituti finanziari.
Che cosa dovrebbero verificare i lettori
- Controllate quali comunicazioni ha pubblicato il vostro istituto finanziario in merito alle fughe di dati o ai tentativi di intrusione e verificate la portata dei danni e le informazioni esposte indicate negli avvisi.
- Tenendo conto dell’avvertimento del capo dell’autorità di vigilanza finanziaria secondo cui i dati sottratti potrebbero essere sfruttati per frodi, confrontate le comunicazioni ricevute da chi si spaccia per un istituto finanziario o chiede ulteriori dati personali con gli avvisi ufficiali dell’istituto.
- Quando saranno pubblicati gli esiti delle indagini successive o le comunicazioni degli istituti sulle misure adottate, verificateli distinguendoli dalle notizie precedenti. Le informazioni rese pubbliche finora non consentono di stabilire se i dati di un singolo cliente siano stati sottratti.
Riferimenti
- Altri articoli consultati: en.yna.co.kr
- Altri articoli consultati: koreatimes.co.kr

















