
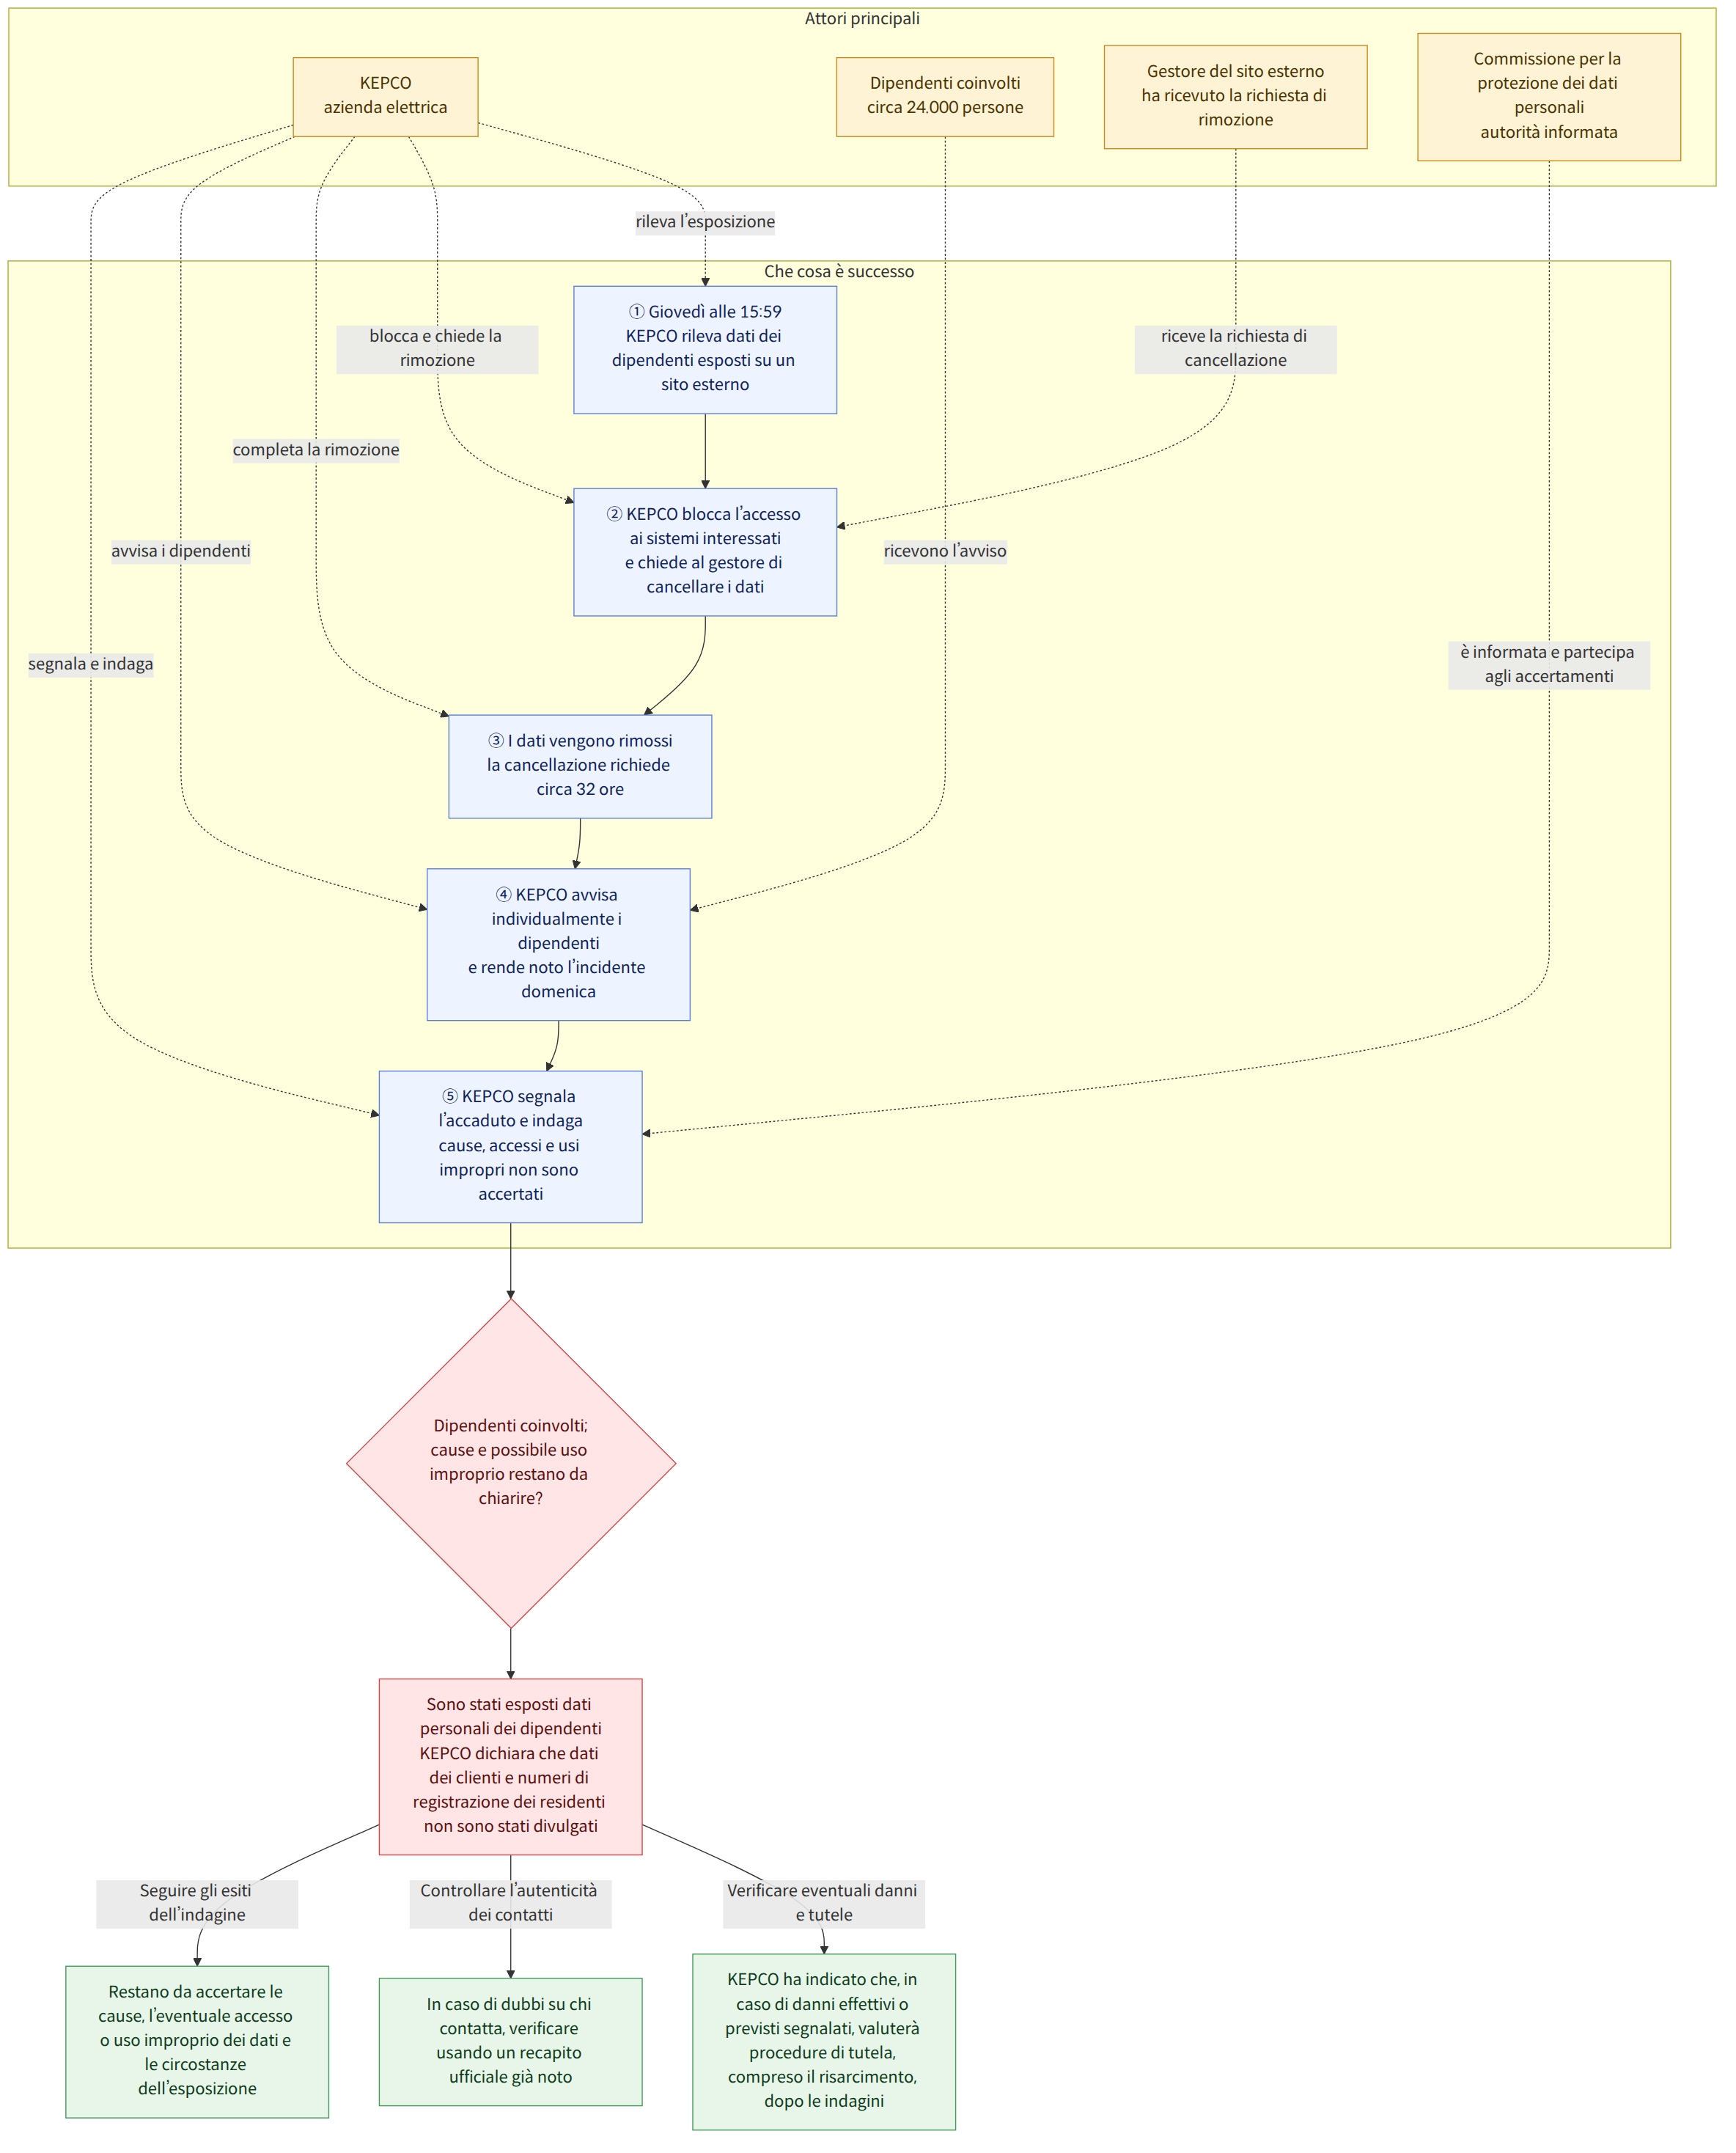
I dati personali di circa 24.000 dipendenti della Korea Electric Power Corporation (한국전력공사, KEPCO) sono stati esposti su un sito web esterno. Domenica KEPCO ha reso noto l’incidente, dichiarando di essersi accorta dell’esposizione intorno alle 15:59 di giovedì e di aver avvisato i dipendenti coinvolti. Secondo quanto riferito dall’azienda, tra i dati divulgati non figurano informazioni sensibili come i numeri di registrazione dei residenti né i dati dei clienti, conservati in sistemi separati.
Contesto
Il punto centrale dell’incidente è che, secondo KEPCO, sono stati esposti dati dei dipendenti, ma non sono stati violati anche quelli dei clienti. L’azienda ha dichiarato di gestire i dati dei clienti in sistemi separati e che tali informazioni non sono state compromesse. È quindi necessario distinguere, nell’ambito dell’incidente finora accertato, tra i dati personali dei dipendenti e quelli dei clienti.
Le notizie, tuttavia, non concordano su quali informazioni siano state esposte. KEPCO ha dichiarato di stare accertando le cause dell’incidente e un suo rappresentante ha affermato che la fuga di dati non sembrerebbe collegata all’intelligenza artificiale. Poiché le cause non sono ancora state stabilite, è difficile attribuire con certezza l’incidente a una specifica tecnologia o modalità di attacco.
KEPCO ha dichiarato di aver completato la rimozione dei dati dopo aver scoperto che erano stati esposti su un sito web esterno. Secondo un’altra notizia, l’azienda avrebbe subito bloccato l’accesso ai sistemi interni interessati e chiesto al gestore del sito di cancellare i dati; la rimozione avrebbe richiesto circa 32 ore. Il fatto che i dati siano rimasti sul sito esterno per un certo periodo dopo che l’azienda si era accorta dell’esposizione è un aspetto importante per ricostruire la gestione dell’incidente e la sequenza degli eventi.
Che cosa significa questa notizia
Le persone direttamente interessate sono i dipendenti di KEPCO. Poiché sono state esposte informazioni che potrebbero servire a identificare o contattare una persona, come nomi e recapiti, è opportuno prestare attenzione a eventuali contatti fraudolenti o tentativi di approccio che sfruttino i dati personali, anche se non è stato accertato alcun uso improprio. Si tratta di una possibile conseguenza basata sulle informazioni esposte, non dell’affermazione che si siano già verificati danni di questo tipo.
Per esempio, anche se si riceve un contatto da qualcuno che si presenta come dipendente di KEPCO, è più prudente non concludere che si tratti davvero di un suo rappresentante soltanto perché conosce i dati esposti. Se si nutrono dubbi sull’autenticità del contatto, è possibile verificarla usando un recapito ufficiale già noto. Al momento, tuttavia, le informazioni disponibili non indicano se si siano verificati casi di impersonificazione o danni economici.
Secondo quanto dichiarato da KEPCO, non è stata accertata una fuga diretta di dati dei clienti. Il fatto che questi dati fossero conservati in sistemi separati e non siano stati compromessi è importante per valutare la portata dell’incidente. D’altra parte, la sola separazione tra i dati dei dipendenti e quelli dei clienti non consente di stabilire le cause dell’esposizione dei dati dei dipendenti né la possibilità che si ripeta.
KEPCO è stata menzionata insieme alle notizie secondo cui, di recente, si sono susseguite fughe di dati dei clienti presso importanti istituti finanziari, tra cui Hana Bank (하나은행), KB Kookmin Bank (KB국민은행) e Shinhan Bank (신한은행). La sequenza di notizie sulle fughe di dati in diverse organizzazioni mostra che è necessario esaminare non solo se siano state esposte informazioni personali, ma anche quali dati siano stati coinvolti e quali misure siano state adottate, dalla scoperta dell’incidente alla rimozione dei dati e alla notifica.
Norme e informazioni sul supporto
Secondo quanto riportato, KEPCO ha avvisato individualmente i dipendenti dell’esposizione e ha fornito indicazioni per prevenire danni conseguenti. È stato inoltre riferito che l’azienda ha segnalato l’accaduto alla Commissione per la protezione dei dati personali (개인정보보호위원회) e sta indagando sulle circostanze dell’esposizione insieme agli enti competenti. Queste informazioni indicano che sono in corso le procedure di notifica e di indagine; i risultati dell’indagine e le cause specifiche non sono ancora stati accertati.
KEPCO ha dichiarato che, in caso di danni effettivi o previsti e di relativa segnalazione, avvierà le procedure di tutela, compreso il risarcimento, dopo aver svolto le indagini necessarie. I dipendenti interessati possono quindi verificare le comunicazioni individuali e le procedure di segnalazione e richiesta di informazioni indicate dall’azienda; se hanno subito un danno o ritengono che possa verificarsi, possono documentare i fatti e segnalarli attraverso i canali indicati da KEPCO. I documenti specifici da presentare e i termini per la gestione delle richieste non sono indicati nel materiale disponibile.
Aspetti riportati in modo diverso dalle varie notizie
Le notizie non concordano sugli elementi esposti. Una, citando le informazioni fornite da KEPCO, menziona nome, grado e numero di telefono; un’altra parla di sette elementi: nome, appartenenza, numero di matricola, numero di cellulare, numero di telefono interno, indirizzo e-mail e qualifica. Sulla base delle notizie disponibili non è quindi possibile definire un unico elenco definitivo dei dati coinvolti.
Anche il momento della rimozione è riportato in modo diverso. Una notizia afferma che le operazioni si sono concluse intorno alla mezzanotte di venerdì; un’altra riferisce che i dati sono stati rimossi alla mezzanotte del passaggio al giorno 3, circa 32 ore dopo che l’azienda aveva scoperto l’esposizione. Entrambe collocano la scoperta intorno alle 15:59 di giovedì, ma differiscono nel modo in cui indicano il momento della rimozione.
Fatti accertati e aspetti ancora da chiarire
Fatti accertati
- KEPCO ha dichiarato che i dati personali di circa 24.000 dipendenti sono stati esposti su un sito web esterno.
- KEPCO ha dichiarato di essersi accorta dell’esposizione intorno alle 15:59 di giovedì.
- KEPCO ha dichiarato che non sono stati divulgati dati sensibili, come i numeri di registrazione dei residenti, né i dati dei clienti conservati in sistemi separati.
- KEPCO ha dichiarato di aver avvisato i dipendenti coinvolti e di stare accertando le cause esatte dell’incidente.
Aspetti ancora da chiarire
- Qual è stata la causa esatta dell’esposizione dei dati personali sul sito web esterno?
- È stato accertato per quanto tempo i dati siano stati accessibili e se siano stati effettivamente consultati o usati in modo improprio?
- Qual è il numero esatto dei dipendenti coinvolti?
- Qual è l’elenco definitivo dei dati esposti e quando è stata completata la rimozione?
Che cosa possono verificare i lettori
- I dipendenti di KEPCO possono controllare il contenuto della comunicazione individuale ricevuta dall’azienda, le indicazioni per prevenire ulteriori danni e i canali per segnalazioni e richieste di informazioni.
- Chi riceve un contatto sospetto dovrebbe evitare di fidarsi soltanto perché l’interlocutore conosce un nome o un recapito esposto e verificare l’autenticità usando un canale ufficiale già noto.
- I dipendenti che hanno subito un danno o temono che possa verificarsi possono consultare le procedure indicate da KEPCO e seguire gli aggiornamenti sull’indagine e sulle procedure di tutela annunciate dall’azienda.
Riferimenti
- Altri articoli consultati: hani.co.kr

















