
Secondo alcune notizie, i dati personali di circa 24.000 dipendenti della Korea Electric Power Corporation (한국전력공사; KEPCO) sono stati esposti su un sito web esterno. In base alle dichiarazioni di KEPCO riportate dalla stampa, i dati esposti comprendevano sette categorie: nome, unità di appartenenza, numero identificativo del dipendente, numero di cellulare, numero di telefono interno, indirizzo e-mail e qualifica. KEPCO ha dichiarato che non sono stati esposti dati dei clienti, numeri di registrazione dei residenti né altre informazioni identificative univoche (dati che consentono di identificare univocamente una persona), o dati sensibili.
Contesto
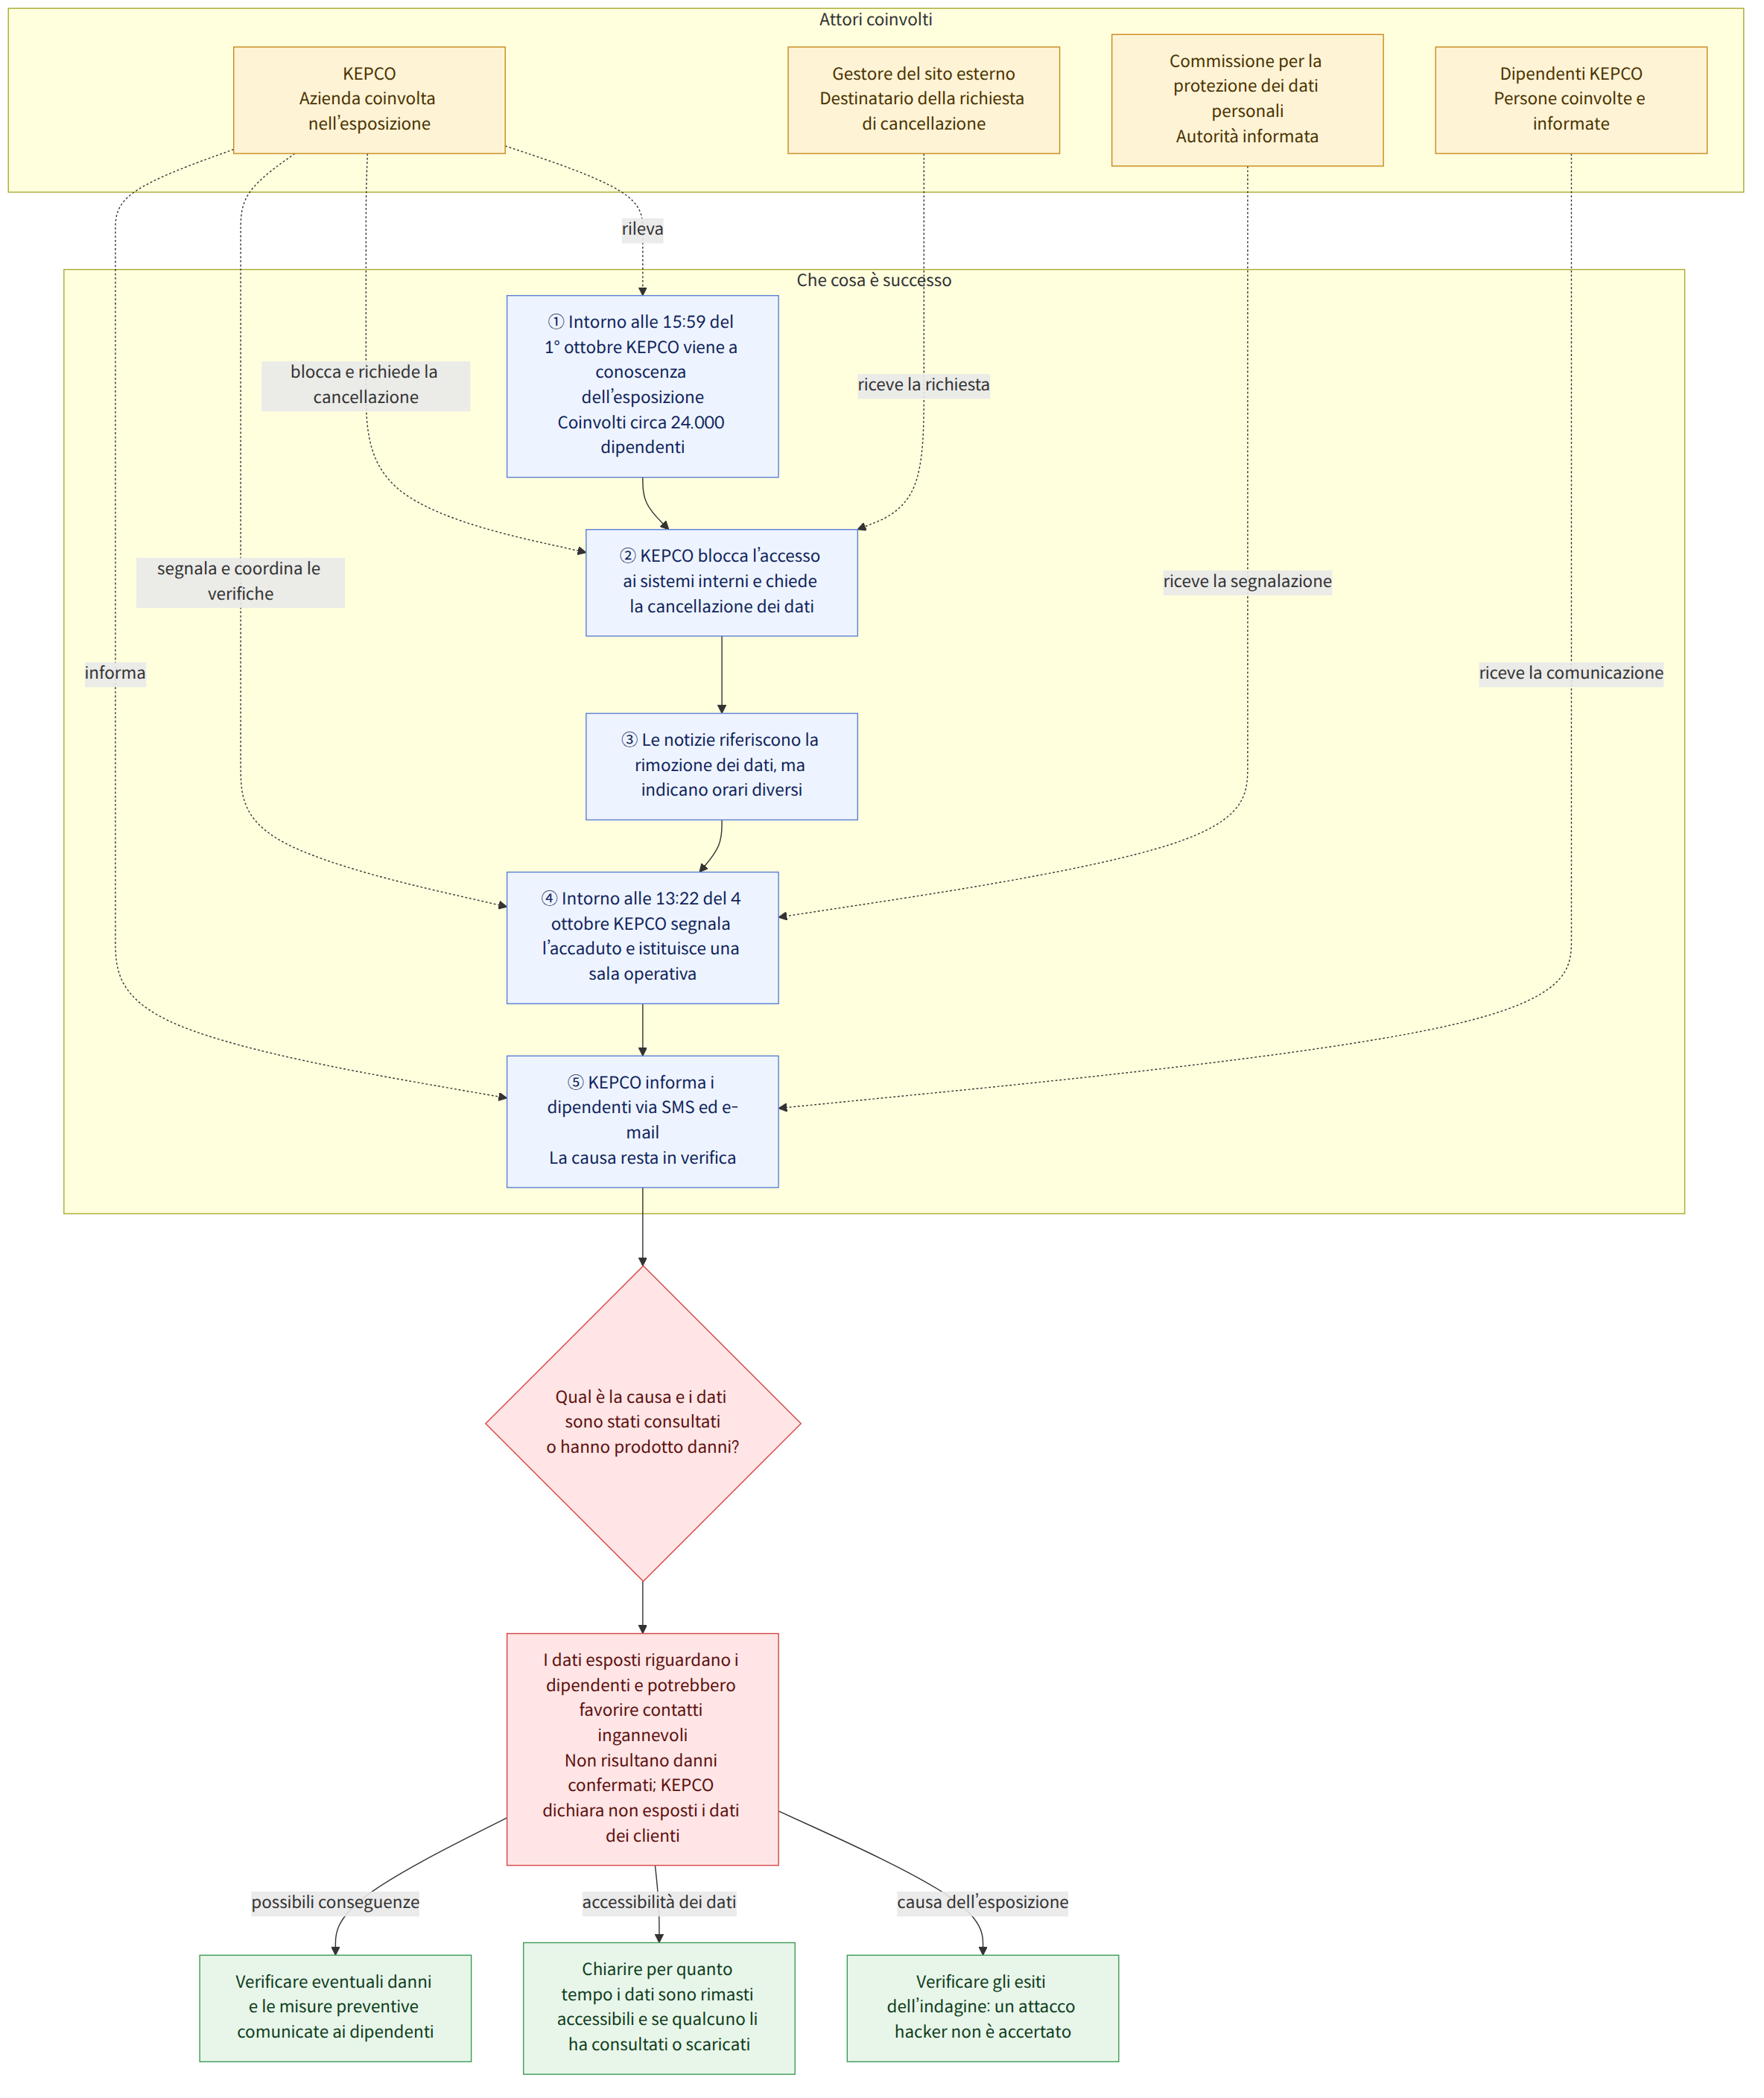
Secondo quanto riferito, KEPCO è venuta a conoscenza dell’esposizione intorno alle 15:59 del 1° ottobre. L’azienda ha spiegato di aver bloccato l’accesso ai sistemi interni relativi ai dati personali dei dipendenti e di aver chiesto al gestore del sito web esterno di cancellare le informazioni.
Secondo le notizie, intorno alle 13:22 del 4 ottobre KEPCO ha segnalato l’accaduto alla Commissione per la protezione dei dati personali (개인정보보호위원회) e ha istituito una sala operativa di emergenza per coordinare le verifiche sulle circostanze con le autorità competenti. Avrebbe inoltre informato individualmente i dipendenti dell’incidente e delle circostanze tramite SMS ed e-mail, fornendo indicazioni per prevenire ulteriori danni.
Che cosa significa questa notizia
KEPCO ha dichiarato che le informazioni rese note non erano dati altamente sensibili come i numeri di registrazione dei residenti. Tuttavia, è importante verificare che siano stati esposti insieme nomi, unità di appartenenza, numeri identificativi dei dipendenti, recapiti, indirizzi e-mail e qualifiche. Se combinate, queste informazioni potrebbero consentire a qualcuno di identificare un dipendente o di contattarlo fingendosi una persona legata al suo luogo di lavoro. Le notizie disponibili, però, non riferiscono che si siano effettivamente verificati danni di questo tipo.
Per esempio, se un dipendente riceve un messaggio da qualcuno che si spaccia per un referente dell’azienda, può essere prudente non considerare la comunicazione legittima solo perché il mittente conosce il suo nome o la sua unità di appartenenza. Si tratta di una precauzione basata sul tipo di informazioni esposte, non della conferma che siano stati accertati casi di impersonificazione.
KEPCO ha dichiarato che i dati dei clienti, conservati in un sistema separato, non sono stati esposti. Pertanto, l’incidente riportato riguarda direttamente i dati dei dipendenti e non va interpretato come una fuga di dati anche dei clienti.
Aspetti riferiti in modo diverso dalle varie notizie
Le notizie indicano orari diversi per la cancellazione delle informazioni dal sito web. Una riferisce che i dati sono stati rimossi intorno alla mezzanotte tra il 2 e il 3 ottobre, circa 32 ore dopo che KEPCO ne era venuta a conoscenza; un’altra afferma che la cancellazione è stata completata intorno alla mezzanotte di venerdì. È quindi difficile stabilire con certezza un unico orario o un’unica durata.
Anche le descrizioni della causa dell’incidente sono diverse. Il titolo di una notizia parla di «fuga di dati dovuta a un attacco hacker», ma il testo riferisce che le circostanze precise dell’esposizione sono ancora oggetto di indagine. Un’altra notizia riporta che un rappresentante di KEPCO ha dichiarato che l’azienda sta verificando la causa e che l’incidente sembrerebbe non avere relazione con l’intelligenza artificiale. Sulla base delle informazioni disponibili non è possibile determinare con certezza la causa della fuga.
Fatti accertati e aspetti ancora ignoti
Fatti accertati
- Secondo quanto riportato, il numero dei dipendenti coinvolti è di circa 24.000.
- Sarebbero state esposte sette categorie di dati: nome, unità di appartenenza, numero identificativo del dipendente, numero di cellulare, numero di telefono interno, indirizzo e-mail e qualifica.
- KEPCO ha dichiarato di aver bloccato l’accesso ai sistemi interni e di aver chiesto al gestore del sito web esterno di cancellare i dati.
- Secondo quanto riportato, KEPCO ha informato i dipendenti dell’incidente tramite SMS ed e-mail e ha segnalato l’accaduto alla Commissione per la protezione dei dati personali.
Aspetti ancora ignoti
- In che modo e per quale motivo le informazioni sono state pubblicate sul sito web esterno?
- Per quanto tempo esatto le informazioni sono rimaste accessibili all’esterno? Qualcuno le ha effettivamente consultate o scaricate?
- Quali misure preventive specifiche sono state comunicate ai dipendenti coinvolti e si sono verificati danni conseguenti?
Che cosa possono verificare i lettori
- Se lavorano per KEPCO, i dipendenti possono consultare le comunicazioni ufficiali dell’azienda per verificare se i loro dati sono coinvolti e quali categorie di informazioni e precauzioni sono indicate.
- È opportuno prestare attenzione a chi pretende fiducia facendo leva soltanto su informazioni esposte, come nome e unità di appartenenza; può essere utile verificare l’identità del mittente attraverso le procedure ufficiali indicate nelle comunicazioni aziendali.
Riferimenti
- Altri articoli consultati: hani.co.kr
- Altri articoli consultati: koreatimes.co.kr

















