
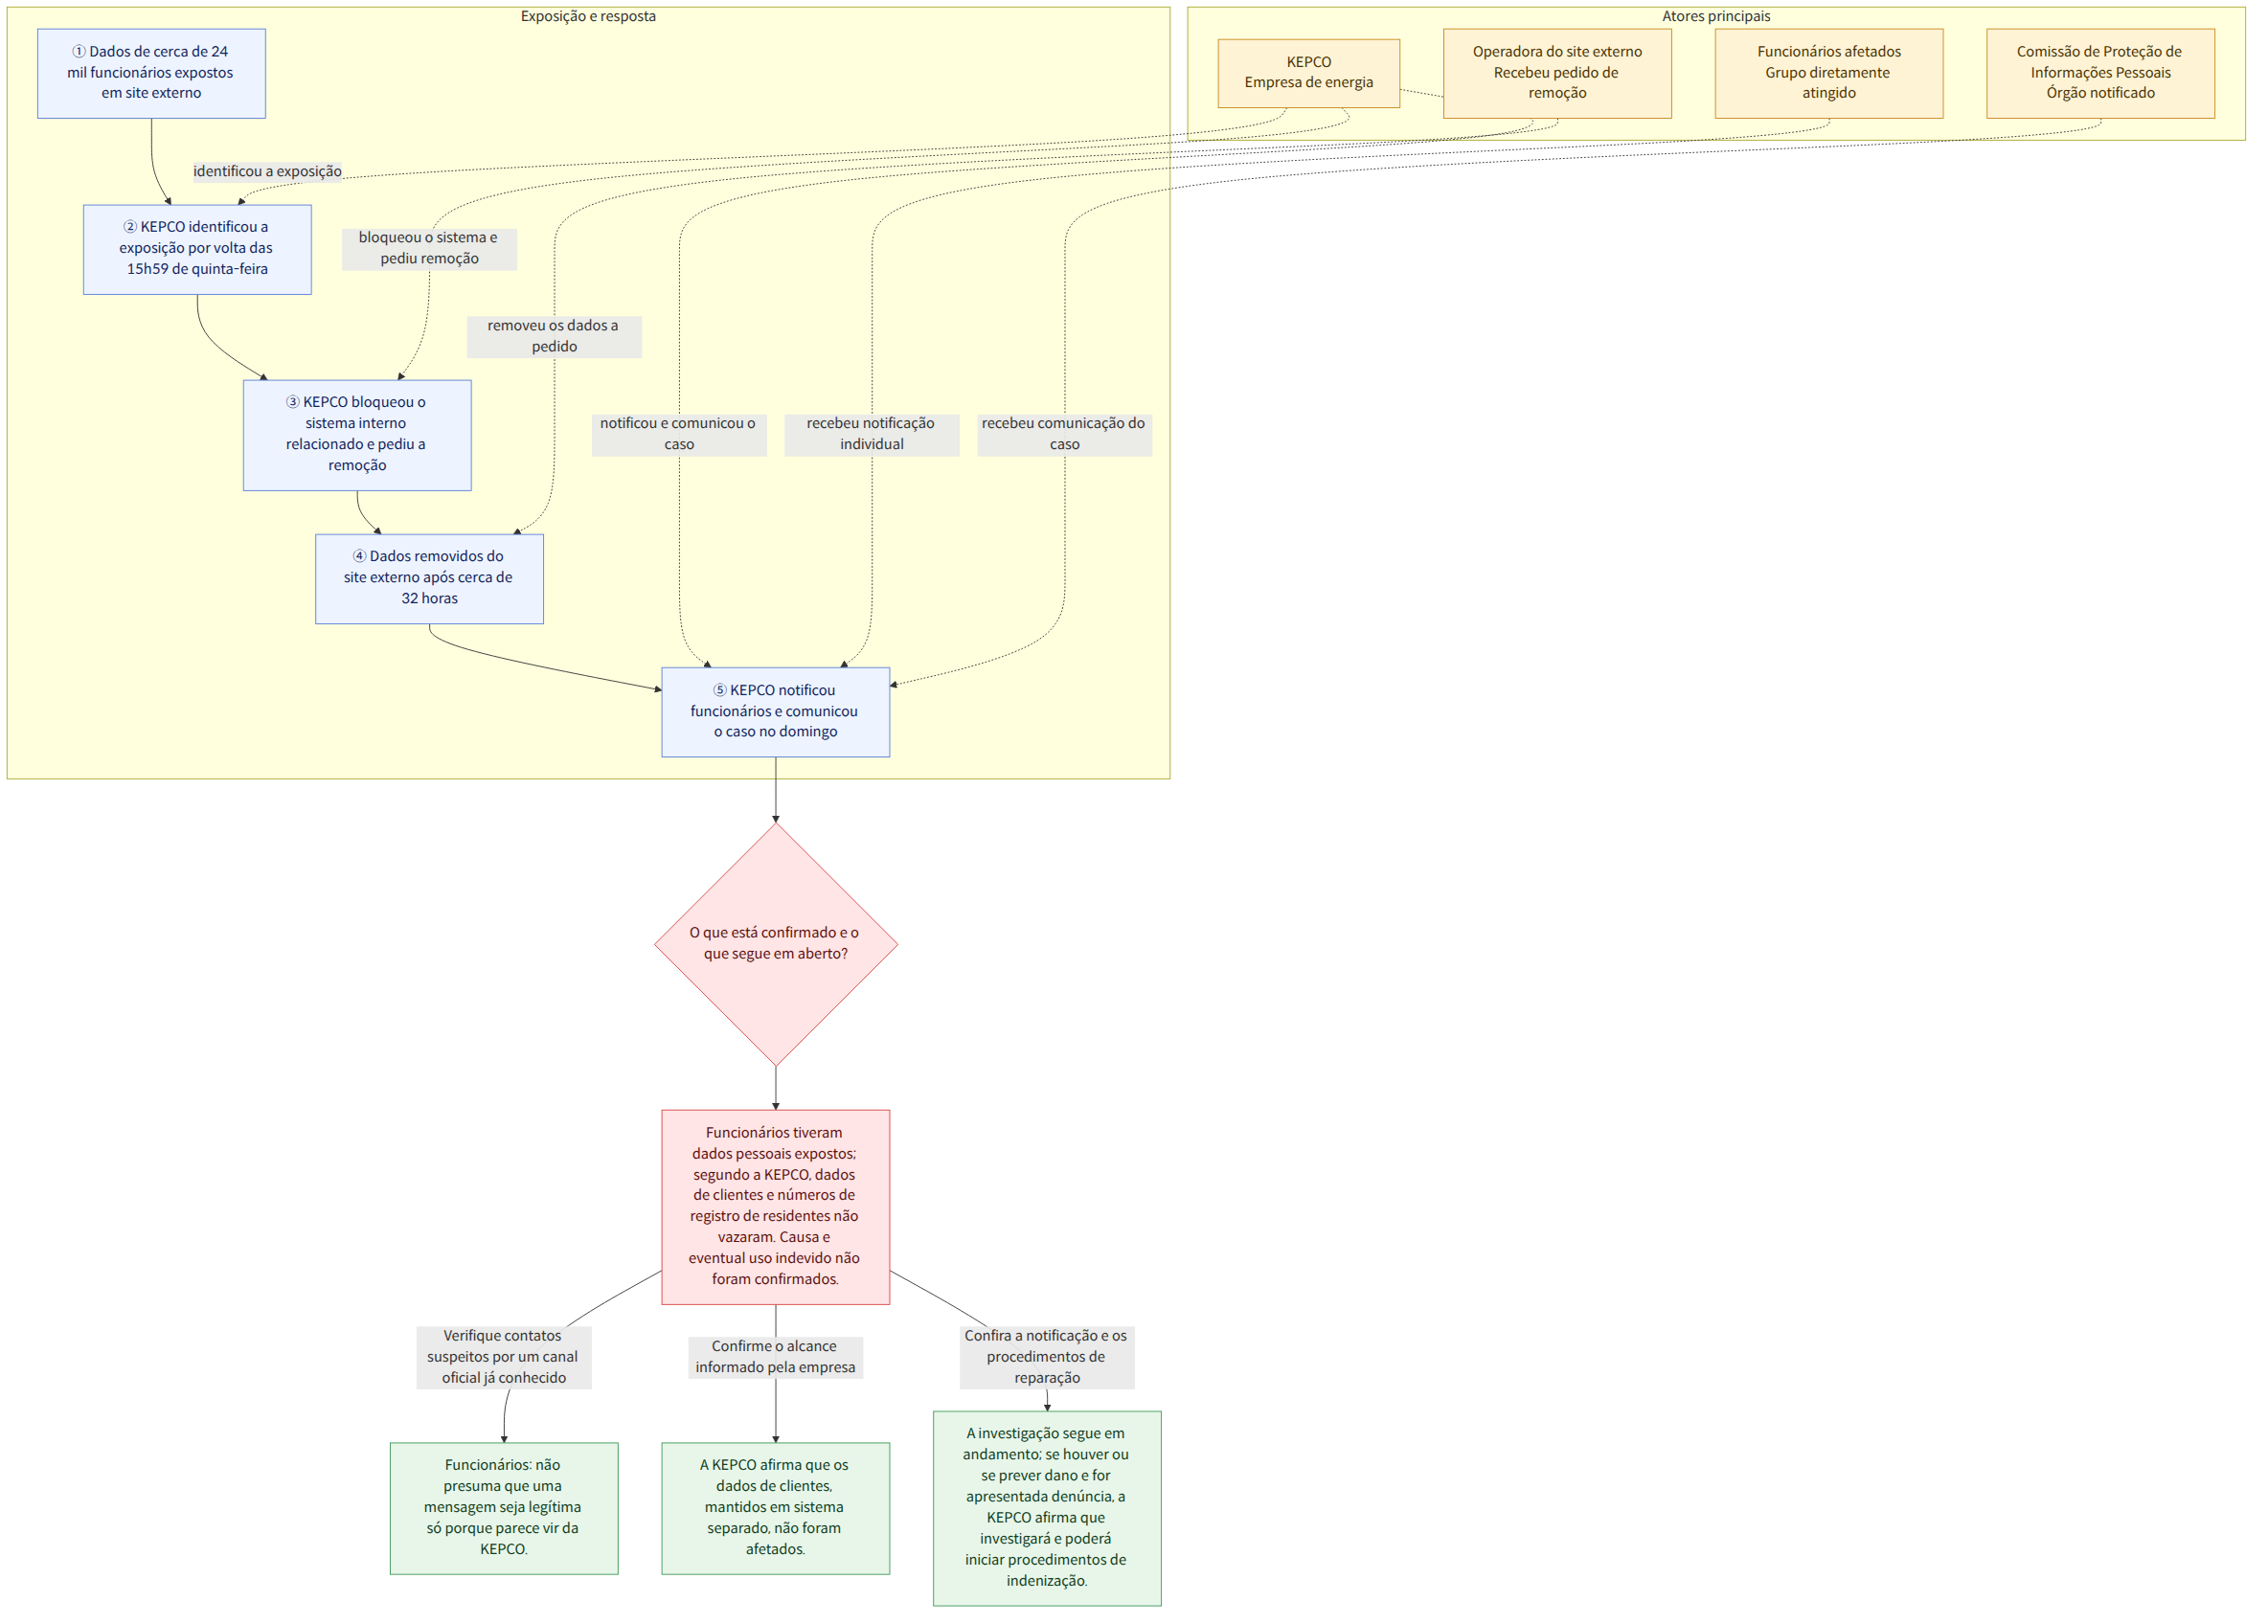
Dados pessoais de cerca de 24 mil funcionários da Korea Electric Power Corporation (한국전력공사; KEPCO, 한전) ficaram expostos em um site externo. A KEPCO informou sobre o incidente no domingo e afirmou que identificou a exposição por volta das 15h59 de quinta-feira e notificou os funcionários afetados. Segundo a empresa, informações sensíveis, como números de registro de residentes, e dados de clientes armazenados em um sistema separado não estavam entre as informações vazadas.
Contexto
O ponto central do incidente é que dados de funcionários ficaram expostos, mas, segundo a KEPCO, os dados de clientes não foram comprometidos. A empresa afirmou que administra os dados de clientes em um sistema separado e que essas informações não foram afetadas. Por isso, é preciso distinguir o alcance confirmado do incidente — dados pessoais de funcionários — dos dados de clientes.
Ainda assim, as notícias divergem sobre quais informações foram expostas. A KEPCO afirmou que está apurando a causa do incidente, e um representante da empresa disse que o vazamento aparentemente não está relacionado à inteligência artificial. Como a causa ainda não foi determinada, não é possível afirmar que o incidente tenha sido resultado de uma tecnologia ou de um método de ataque específico.
A KEPCO afirmou que, após identificar a exposição dos dados dos funcionários em um site externo, concluiu o processo de remoção. Outra notícia informou que, assim que tomou conhecimento da exposição, a empresa bloqueou o acesso ao sistema interno relacionado e solicitou à operadora do site que removesse os dados; a remoção levou cerca de 32 horas. O fato de as informações terem permanecido no site externo por algum tempo depois que a exposição foi detectada é um aspecto importante para compreender a resposta e o desenrolar do incidente.
O que esta notícia significa
Os funcionários da KEPCO são as pessoas diretamente afetadas. Como foram expostas informações que podem ser usadas para identificar ou contatar alguém, como nome e dados de contato, é preciso ficar atento a mensagens fraudulentas que se passem por contatos legítimos ou a abordagens que usem dados pessoais como pretexto, mesmo que nenhum uso indevido tenha sido confirmado. Essa é uma explicação de possibilidades com base nos tipos de dados expostos, não uma afirmação de que esses danos tenham ocorrido.
Por exemplo, mesmo que recebam uma mensagem de alguém que se identifique como funcionário da KEPCO, é mais seguro não concluir, com base apenas nas informações expostas, que se trata de um representante legítimo da empresa. Se houver dúvidas sobre a autenticidade do contato, é possível verificá-la por um canal oficial já conhecido. No entanto, as informações disponíveis não indicam se houve casos reais de falsidade ideológica ou prejuízo financeiro.
Segundo a KEPCO, não foi confirmado nenhum vazamento direto de dados de clientes. O fato de essas informações estarem armazenadas em um sistema separado e não terem sido comprometidas é importante para avaliar o alcance do incidente. Por outro lado, saber que os dados de funcionários e clientes estão separados não permite determinar a causa da exposição dos dados dos funcionários nem a possibilidade de que o incidente se repita.
A KEPCO também foi mencionada em notícias sobre vazamentos recentes de dados de clientes em grandes instituições financeiras, como o Hana Bank (하나은행), o KB Kookmin Bank (KB국민은행) e o Shinhan Bank (신한은행). A sequência de notícias sobre vazamentos de dados em várias organizações mostra que é importante analisar não apenas se houve exposição de informações pessoais, mas também quais dados foram expostos e que medidas foram tomadas — da identificação do incidente à remoção e à notificação.
Informações sobre procedimentos e apoio relacionados
Segundo as notícias, a KEPCO notificou individualmente os funcionários sobre a exposição e também os orientou sobre cuidados para prevenir danos secundários. Também foi informado que a empresa comunicou o caso à Comissão de Proteção de Informações Pessoais (개인정보보호위원회) e está investigando as circunstâncias da exposição junto a órgãos competentes. Essas informações indicam que os procedimentos de notificação e investigação estão em andamento; os resultados da investigação e a causa específica ainda não foram confirmados.
A KEPCO afirmou que, nos casos em que tenha ocorrido ou se preveja a ocorrência de danos e seja apresentada uma denúncia, realizará as investigações necessárias e dará andamento a procedimentos de reparação, como indenização por danos. Portanto, os funcionários afetados podem verificar o conteúdo da notificação individual e os procedimentos de denúncia e consulta indicados pela KEPCO; se tiverem sofrido danos ou considerarem que eles podem ocorrer, podem registrar o que aconteceu e informar a empresa pelo canal indicado. Os materiais fornecidos não especificam os documentos necessários para a solicitação nem os prazos de processamento.
Pontos que variam entre as notícias
As notícias divergem quanto aos tipos de dados expostos. Uma notícia que citou informações da KEPCO mencionou nomes, cargos e números de telefone; outra informou que eram sete tipos de dados: nome, departamento, número de funcionário, número de celular, telefone interno, e-mail e cargo. Portanto, com base apenas nas notícias disponíveis, não é possível estabelecer de forma definitiva quais dados foram expostos.
Também há divergências quanto ao momento da remoção. Uma notícia afirmou que o processo de remoção foi concluído por volta da meia-noite de sexta-feira; outra informou que os dados foram removidos à meia-noite, na virada para o dia 3, cerca de 32 horas após a exposição ser identificada. As duas notícias situam a detecção por volta das 15h59 de quinta-feira, mas divergem na forma de indicar o momento da remoção.
O que foi confirmado e o que ainda não se sabe
Fatos confirmados
- A KEPCO afirmou que dados pessoais de cerca de 24 mil funcionários ficaram expostos em um site externo.
- A KEPCO afirmou que identificou a exposição por volta das 15h59 de quinta-feira.
- A KEPCO afirmou que informações sensíveis, como números de registro de residentes, e dados de clientes armazenados em um sistema separado não foram vazados.
- A KEPCO afirmou que notificou os funcionários afetados e está apurando a causa exata do incidente.
O que ainda não se sabe
- Qual foi a causa exata da exposição dos dados pessoais no site externo?
- Já foi confirmado por quanto tempo as informações puderam ser acessadas e se foram de fato consultadas ou usadas indevidamente?
- Qual foi o número exato de funcionários afetados?
- Qual é o alcance final dos dados expostos e quando a remoção foi concluída?
O que os leitores devem verificar
- Se você trabalha na KEPCO, pode verificar o conteúdo da notificação individual recebida da empresa, as orientações para prevenir danos secundários e os canais de denúncia e consulta.
- Se receber uma mensagem suspeita, é mais seguro não confiar nela apenas porque o remetente conhece nomes ou dados de contato que foram expostos; confirme a autenticidade por um canal oficial que já conheça.
- Se você trabalha na KEPCO e sofreu algum dano ou teme que ele possa ocorrer, pode consultar os procedimentos indicados pela empresa e acompanhar o andamento da investigação e dos procedimentos de reparação anunciados pela KEPCO.
Referências
- Outras reportagens consultadas: hani.co.kr

















