
Koreya elektr energetika korporatsiyasining (한국전력공사) qariyb 24 ming xodimiga oid shaxsiy ma’lumotlar tashqi veb-saytda oshkor bo‘lgani haqida xabar berildi. Xabarlarda keltirilgan korporatsiya izohiga ko‘ra, oshkor bo‘lgan ma’lumotlar 7 turdan iborat: ism-sharif, bo‘lim, xodim raqami, mobil telefon raqami, xizmat telefoni raqami, elektron pochta manzili va lavozim. Korporatsiya mijozlar ma’lumotlari, shuningdek, rezidentlik ro‘yxatidagi raqam kabi yagona identifikatsiya ma’lumotlari (shaxsni o‘ziga xos tarzda aniqlashga imkon beradigan ma’lumotlar) va maxfiy ma’lumotlar oshkor bo‘lmaganini bildirdi.
Asosiy ma’lumot va kontekst
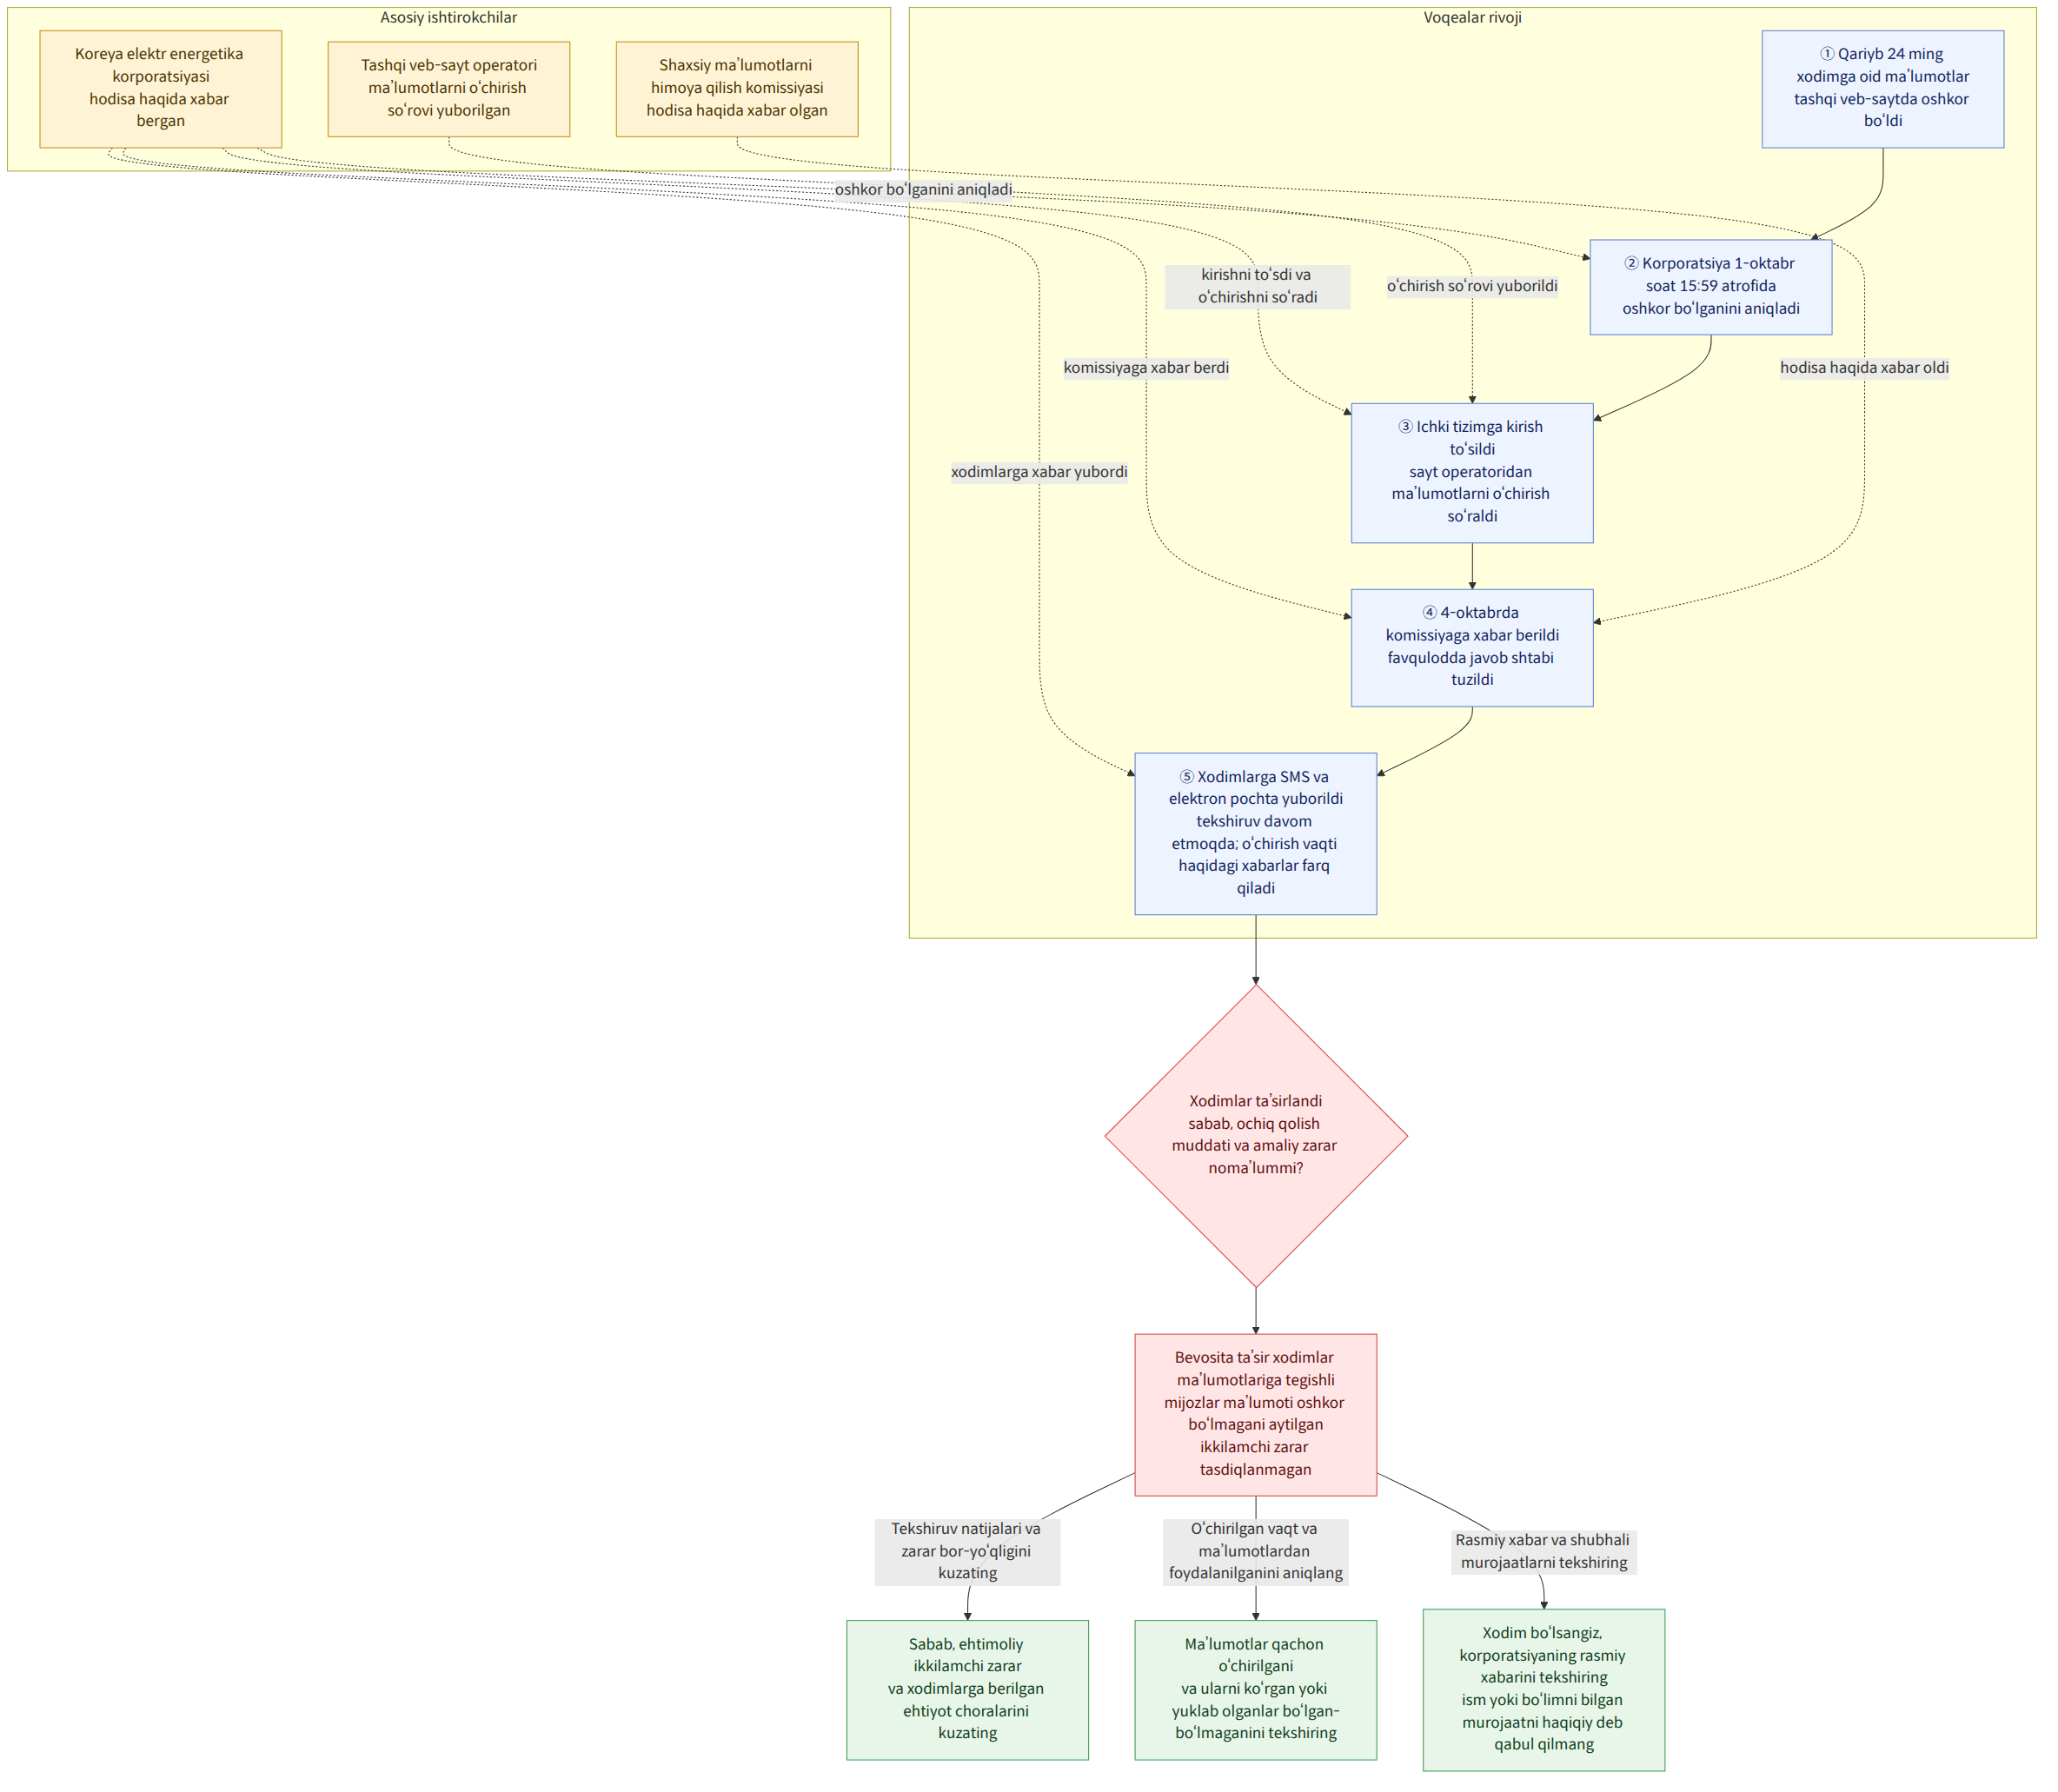
Korporatsiya ma’lumotlar oshkor bo‘lganini 1-oktabr kuni soat 15:59 atrofida aniqlagani xabar qilindi. Korporatsiya xodimlarning shaxsiy ma’lumotlariga aloqador ichki tizimga kirishni to‘sib qo‘yganini va tashqi veb-sayt operatoridan ma’lumotlarni o‘chirishni so‘raganini bildirdi.
Xabarlarga ko‘ra, korporatsiya 4-oktabr kuni soat 13:22 atrofida Shaxsiy ma’lumotlarni himoya qilish komissiyasiga (개인정보보호위원회) tegishli holat haqida xabar bergan hamda voqea tafsilotlarini vakolatli tashkilotlar bilan birgalikda tekshirish uchun favqulodda vaziyatlarga javob berish bo‘yicha kompleks shtab tuzgan. Aytishlaricha, xodimlarga voqea va uning tafsilotlari SMS va elektron pochta orqali alohida ma’lum qilingan, shuningdek, ikkilamchi zararlarning oldini olish bo‘yicha ehtiyot choralari tushuntirilgan.
Bu xabar nimani anglatadi
Korporatsiya bu safar oshkor bo‘lgan ma’lumotlar rezidentlik ro‘yxatidagi raqam kabi yuqori darajada maxfiy ma’lumotlar emasligini aytgan. Biroq ism-sharif, bo‘lim, xodim raqami, aloqa ma’lumotlari, elektron pochta manzili va lavozim birgalikda oshkor bo‘lgani e’tiborga loyiq. Bu ma’lumotlar jamlansa, kimdir muayyan xodimni aniqlashi yoki o‘zini uning haqiqiy hamkasbi sifatida ko‘rsatib, u bilan bog‘lanishga urinishi mumkin. Biroq taqdim etilgan xabarlarda bunday ikkilamchi zarar amalda yuz bergani aytilmagan.
Masalan, xodim kompaniya vakili sifatida o‘zini tanishtirgan kishidan aloqa olsa, jo‘natuvchining xodimning ismi yoki bo‘limini bilishi uning murojaati qonuniy ekanini anglatadi, deb hisoblamaslik xavfsizroq bo‘lishi mumkin. Bu oshkor bo‘lgan ma’lumotlar turiga asoslangan ehtiyot chorasi haqidagi mulohaza, soxta vakillik orqali zarar yetkazilgani tasdiqlandi degani emas.
Korporatsiyaning izohiga ko‘ra, mijozlar ma’lumotlari alohida tizimda saqlangani sababli oshkor bo‘lmagan. Demak, xabar qilingan hodisaning bevosita ta’sir doirasi xodimlar ma’lumotlaridan iborat; buni mijozlar ma’lumotlari ham sizib chiqqan deb talqin qilmaslik kerak.
Xabarlarda turlicha keltirilgan jihatlar
Ma’lumotlar veb-saytdan qachon o‘chirilgani haqidagi xabarlar turlicha. Bir xabarda ular 3-oktabrga o‘tar kechasi, yarim tunda o‘chirilgani va aniqlanganidan keyin qariyb 32 soat vaqt ketgani aytilgan. Boshqa xabarda esa o‘chirish ishlari juma kuni yarim tunda yakunlangani bildirilgan. Shu bois o‘chirilgan vaqt va bunga ketgan muddat haqida yagona xulosaga kelish qiyin.
Voqeaning sababi qanday ifodalangani borasida ham farqlar mavjud. Bir xabar sarlavhasida bu “xakerlik hujumi oqibatidagi sizib chiqish” deb atalgan, biroq maqolaning o‘zida ma’lumotlar qanday oshkor bo‘lgani aniq tekshirilayotgani aytilgan. Boshqa xabarda esa korporatsiya vakili sababni aniqlash ishlari olib borilayotganini va bu sun’iy intellekt bilan bog‘liq emasga o‘xshashini aytgani keltirilgan. Hozircha mavjud dalillarga asoslanib, ma’lumotlar sizib chiqishining sababini qat’iy belgilab bo‘lmaydi.
Tasdiqlangan faktlar va hozircha noma’lum jihatlar
Tasdiqlangan faktlar
- Xabarlarda zarar ko‘rganlar soni qariyb 24 ming xodim deb keltirilgan.
- Ism-sharif, bo‘lim, xodim raqami, mobil telefon raqami, xizmat telefoni raqami, elektron pochta manzili va lavozim kabi 7 turdagi ma’lumot oshkor bo‘lgani aytilgan.
- Korporatsiya ichki tizimga kirishni to‘sib qo‘yganini va tashqi veb-sayt operatoridan ma’lumotlarni o‘chirishni so‘raganini bildirdi.
- Xabarlarga ko‘ra, korporatsiya xodimlarga SMS va elektron pochta orqali voqea haqida ma’lum qilgan, shuningdek, tegishli holat haqida Shaxsiy ma’lumotlarni himoya qilish komissiyasiga xabar bergan.
Hozircha noma’lum jihatlar
- Ma’lumotlar tashqi veb-saytga aynan qanday holatda joylangan va bunga nima sabab bo‘lgan?
- Ma’lumotlar tashqarida aniq qancha vaqt ochiq turgan, ularni amalda ko‘rgan yoki yuklab olganlar bo‘lganmi?
- Zarar ko‘rgan xodimlarga tushuntirilgan ehtiyot choralari nimalardan iborat va ikkilamchi zarar amalda yuz berganmi?
O‘quvchilar nimalarni tekshirishi mumkin
- Agar siz korporatsiya xodimi bo‘lsangiz, kompaniyadan kelgan rasmiy xabarni tekshirib, ma’lumotlaringiz ushbu hodisaga aloqadorlar qatoriga kiradimi, qaysi turdagi ma’lumotlar oshkor bo‘lgan va qanday ehtiyot choralari tavsiya etilganini ko‘rishingiz mumkin.
- Oshkor bo‘lgan ism-sharif yoki bo‘lim kabi ma’lumotlargagina tayanib ishonch bildirishni talab qiladigan murojaatlardan ehtiyot bo‘ling. Murojaat qilgan shaxsni kompaniya yo‘riqnomasida ko‘rsatilgan rasmiy tekshirish tartibi orqali aniqlash foydali bo‘lishi mumkin.
Manbalar
- Foydalanilgan boshqa xabarlar: hani.co.kr
- Foydalanilgan boshqa xabarlar: koreatimes.co.kr

















