
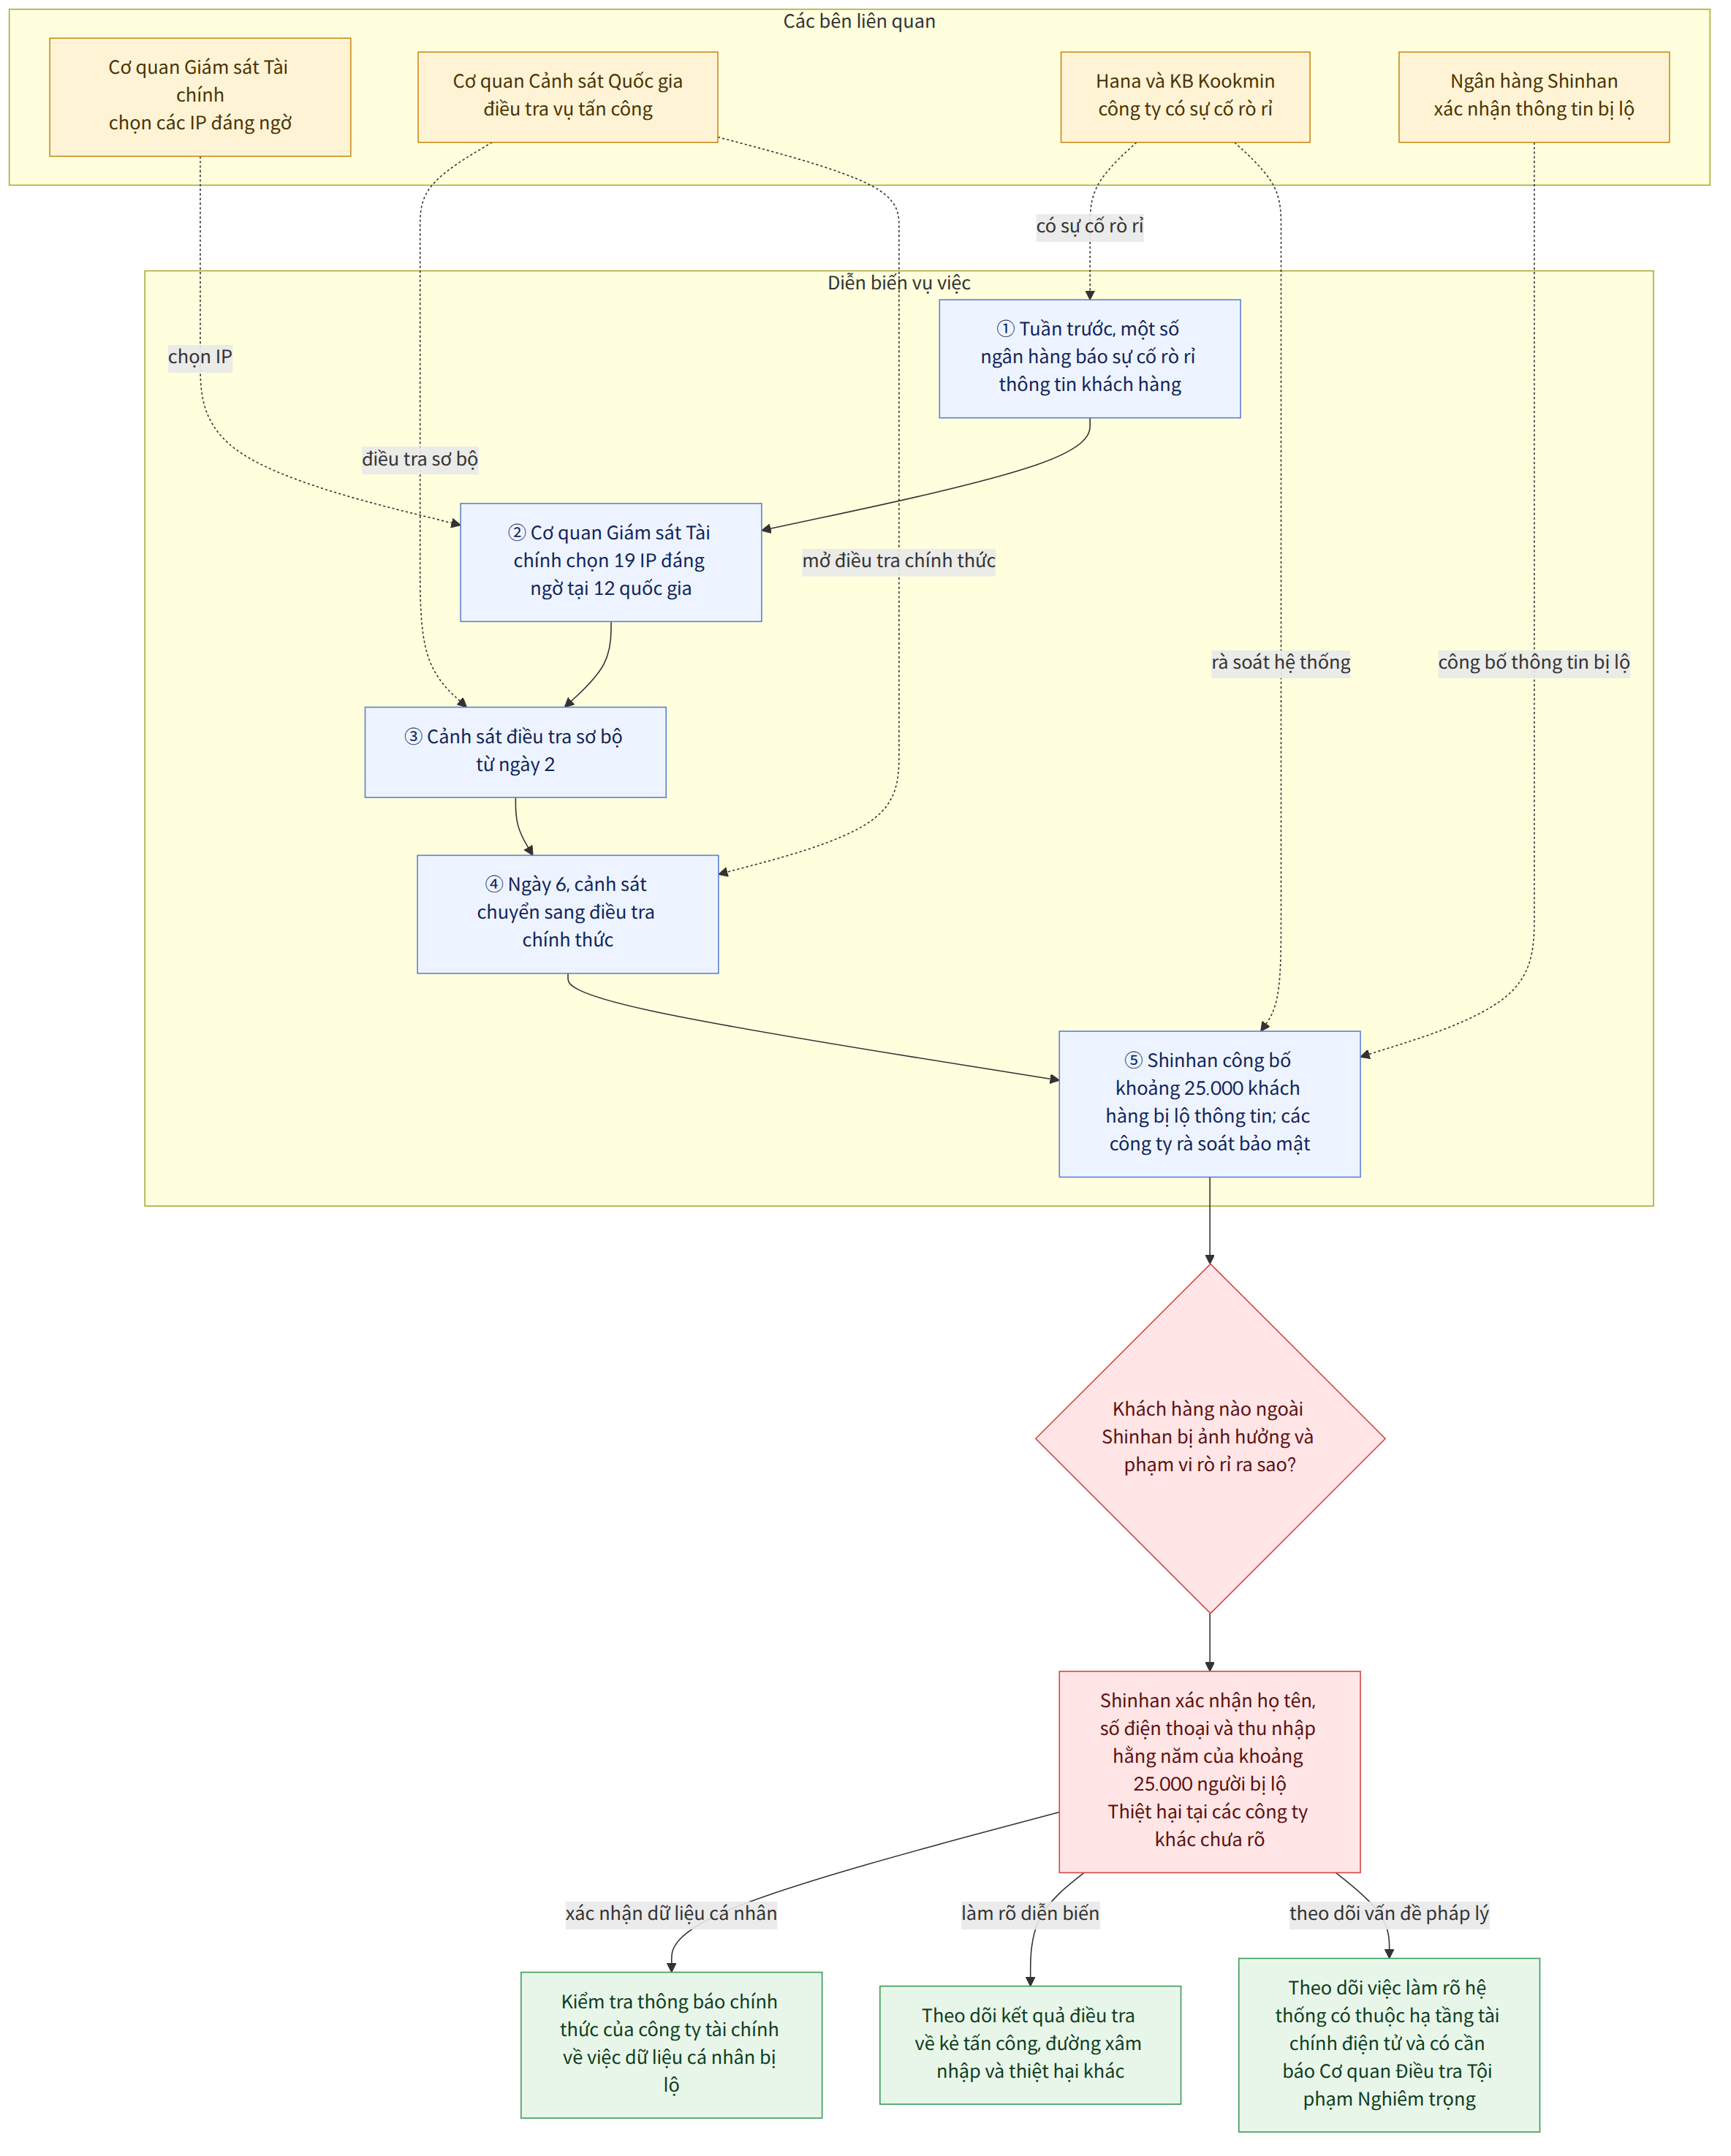
Theo các nguồn tin trong ngành, Cơ quan Giám sát Tài chính (금융감독원) đã chọn ra 19 địa chỉ IP (địa chỉ của thiết bị kết nối với internet) tại 12 quốc gia, trong đó có Mỹ và Nhật Bản, bị nghi được sử dụng trong các vụ tấn công mạng gần đây nhắm vào các tổ chức tài chính Hàn Quốc. Một số công ty tài chính, gồm Ngân hàng Hana (하나은행), Ngân hàng KB Kookmin (KB국민은행) và Ngân hàng Shinhan (신한은행), liên tiếp gặp sự cố rò rỉ thông tin khách hàng vào tuần trước; cảnh sát đã bắt đầu điều tra chính thức vào ngày 6. Hôm thứ Năm, Ngân hàng Shinhan cho biết họ tên, số điện thoại và thu nhập hằng năm của khoảng 25.000 khách hàng đã bị rò rỉ.
Bối cảnh và diễn biến
Theo thông tin được đưa ra, Cơ quan Giám sát Tài chính đã chọn ra các địa chỉ IP bị nghi có thể đã được sử dụng trong các vụ tấn công mạng dựa trên tác nhân trí tuệ nhân tạo (AI). Tuy nhiên, việc xác định địa chỉ IP không đồng nghĩa với việc đã xác định được chủ thể thực hiện vụ tấn công hoặc con đường xâm nhập. Nội dung ban đầu không nêu thông tin riêng của từng địa chỉ hay cụ thể quốc gia nào đã xác định từng địa chỉ.
Việc thiệt hại không chỉ xảy ra tại một công ty tài chính cũng là điều đáng chú ý. Nội dung ban đầu cho biết một số công ty tài chính, gồm Ngân hàng Hana, Ngân hàng KB Kookmin và Ngân hàng Shinhan, đã gặp sự cố rò rỉ thông tin khách hàng, nhưng không nêu quy mô hay loại thông tin bị rò rỉ tại các công ty ngoài Ngân hàng Shinhan. Trong bối cảnh xuất hiện lo ngại rằng có thể còn nhiều công ty tài chính khác bị ảnh hưởng, các công ty đang rà soát hệ thống bảo mật của mình để ứng phó với những cuộc tấn công tiếp theo.
Trụ sở Điều tra Quốc gia thuộc Cơ quan Cảnh sát Quốc gia (경찰청 국가수사본부) cho biết đã khởi tố vụ tấn công mạng vào các tổ chức tài chính với cáo buộc vi phạm Luật Mạng thông tin và truyền thông (정보통신망법), đồng thời chuyển sang điều tra chính thức. Sau khi tiến hành điều tra sơ bộ trước khi khởi tố từ ngày 2, cơ quan này đã chỉ định Đội Điều tra Khủng bố mạng (사이버테러수사대) làm đội điều tra chuyên trách và dự kiến điều động 28 người thuộc 4 đội. Cảnh sát đã đề nghị Ủy ban Dịch vụ Tài chính (금융위원회) đưa ra giải thích chính thức về việc hệ thống bị xâm nhập có thuộc cơ sở hạ tầng tài chính điện tử hay không; đồng thời đang xem xét liệu vụ việc có thuộc diện phải thông báo cho Cơ quan Điều tra Tội phạm Nghiêm trọng (중대범죄수사청) hay không.
Cuối tuần qua, Tổng thống Lee Jae-myung đã kêu gọi điều tra kỹ lưỡng vụ tấn công. Việc Cơ quan Giám sát Tài chính xác định các địa chỉ IP, cảnh sát bắt đầu điều tra và các công ty tài chính rà soát bảo mật là những biện pháp lần lượt tập trung vào việc xác định dấu vết tấn công, điều tra vụ việc và ngăn chặn thiệt hại tiếp theo. Ở giai đoạn này, không thể coi riêng bất kỳ biện pháp nào trong số đó là đã làm sáng tỏ toàn bộ phạm vi thiệt hại hoặc diễn biến vụ tấn công.
Ý nghĩa của thông tin này
Đối với khách hàng, điều họ quan tâm trước hết là liệu thông tin của mình có bị rò rỉ hay không và những loại thông tin nào bị ảnh hưởng. Thông báo của Ngân hàng Shinhan xác nhận họ tên, số điện thoại và thu nhập hằng năm của khoảng 25.000 người đã bị rò rỉ, nhưng quy mô thiệt hại và loại thông tin tại các công ty tài chính khác vẫn chưa được công bố. Vì vậy, cần phân biệt giữa việc thông tin bị rò rỉ tại nhiều nơi trong ngành tài chính và phạm vi thiệt hại đối với từng cá nhân.
Đối với các công ty tài chính, bên cạnh việc rà soát hệ thống nội bộ, việc xác định xem có thực sự bị xâm nhập hay không và phạm vi thông tin bị lộ sẽ trở nên quan trọng. Dù cơ quan chức năng đã chọn ra các địa chỉ IP, vẫn cần xác minh riêng kẻ tấn công là ai, đã xâm nhập bằng cách nào và có phát sinh thiệt hại nào khác hay không. Khách hàng chỉ có thể đánh giá cụ thể ảnh hưởng đối với mình khi cuộc điều tra của cảnh sát và việc xác định thiệt hại tại từng công ty tài chính được tiến hành.
Ví dụ, nếu là khách hàng của một công ty tài chính, bạn có thể kiểm tra xem công ty đó có chính thức thông báo liệu thông tin của mình có bị rò rỉ hay không và những mục thông tin nào bị lộ. Tuy nhiên, những nội dung hiện được cung cấp chưa đưa ra tiêu chí để xác định khách hàng ngoài Ngân hàng Shinhan có bị ảnh hưởng hay không, cũng chưa nêu biện pháp riêng nào.
Những gì đã xác nhận và những gì vẫn chưa rõ
Những gì đã xác nhận
- Theo các nguồn tin trong ngành, Cơ quan Giám sát Tài chính đã chọn ra 19 địa chỉ IP tại 12 quốc gia, bị nghi được sử dụng trong các vụ tấn công mạng gần đây vào các tổ chức tài chính.
- Một số công ty tài chính, gồm Ngân hàng Hana, Ngân hàng KB Kookmin và Ngân hàng Shinhan, đã gặp sự cố rò rỉ thông tin khách hàng vào tuần trước.
- Ngân hàng Shinhan cho biết họ tên, số điện thoại và thu nhập hằng năm của khoảng 25.000 khách hàng đã bị rò rỉ.
- Cảnh sát đã bắt đầu điều tra chính thức với cáo buộc vi phạm Luật Mạng thông tin và truyền thông, đồng thời dự kiến điều động 28 người thuộc 4 đội điều tra chuyên trách.
- Các công ty tài chính đang rà soát hệ thống bảo mật của mình để ứng phó với những nỗ lực tấn công mạng tiếp theo.
Những gì vẫn chưa rõ
- Địa chỉ cụ thể của 19 địa chỉ IP là gì, và từng địa chỉ được xác định tại quốc gia nào?
- Đã xác định được bên đứng sau vụ tấn công và con đường xâm nhập thực tế hay chưa?
- Loại thông tin và quy mô rò rỉ tại các công ty tài chính ngoài Ngân hàng Shinhan là bao nhiêu?
- Việc hệ thống bị xâm nhập có thuộc cơ sở hạ tầng tài chính điện tử hay không và quy trình điều tra sẽ tiếp diễn như thế nào vẫn chưa được xác định.
Những điều độc giả cần kiểm tra
- Hãy kiểm tra xem công ty tài chính bạn giao dịch có chính thức thông báo liệu thông tin của bạn có bị rò rỉ và những mục thông tin nào bị lộ hay không; nếu nội dung chưa rõ, bạn có thể liên hệ trực tiếp với công ty đó.
- Cần theo dõi các thông báo tiếp theo của Cơ quan Giám sát Tài chính và cảnh sát để xem thông tin về các địa chỉ IP, kết quả điều tra và khả năng phát sinh thiệt hại khác có được làm rõ cụ thể hay không.
- Trước khi phạm vi thiệt hại tại từng công ty tài chính được xác định, điều quan trọng là không kết luận vội về tổng quy mô rò rỉ và cần kiểm tra riêng xem có thông báo nào áp dụng cho bản thân hay không.
Tài liệu tham khảo
- Các bài báo khác đã tham khảo: en.yna.co.kr
- Các bài báo khác đã tham khảo: hani.co.kr

















