Polisi menyelidiki serangan yang menyasar beberapa bank
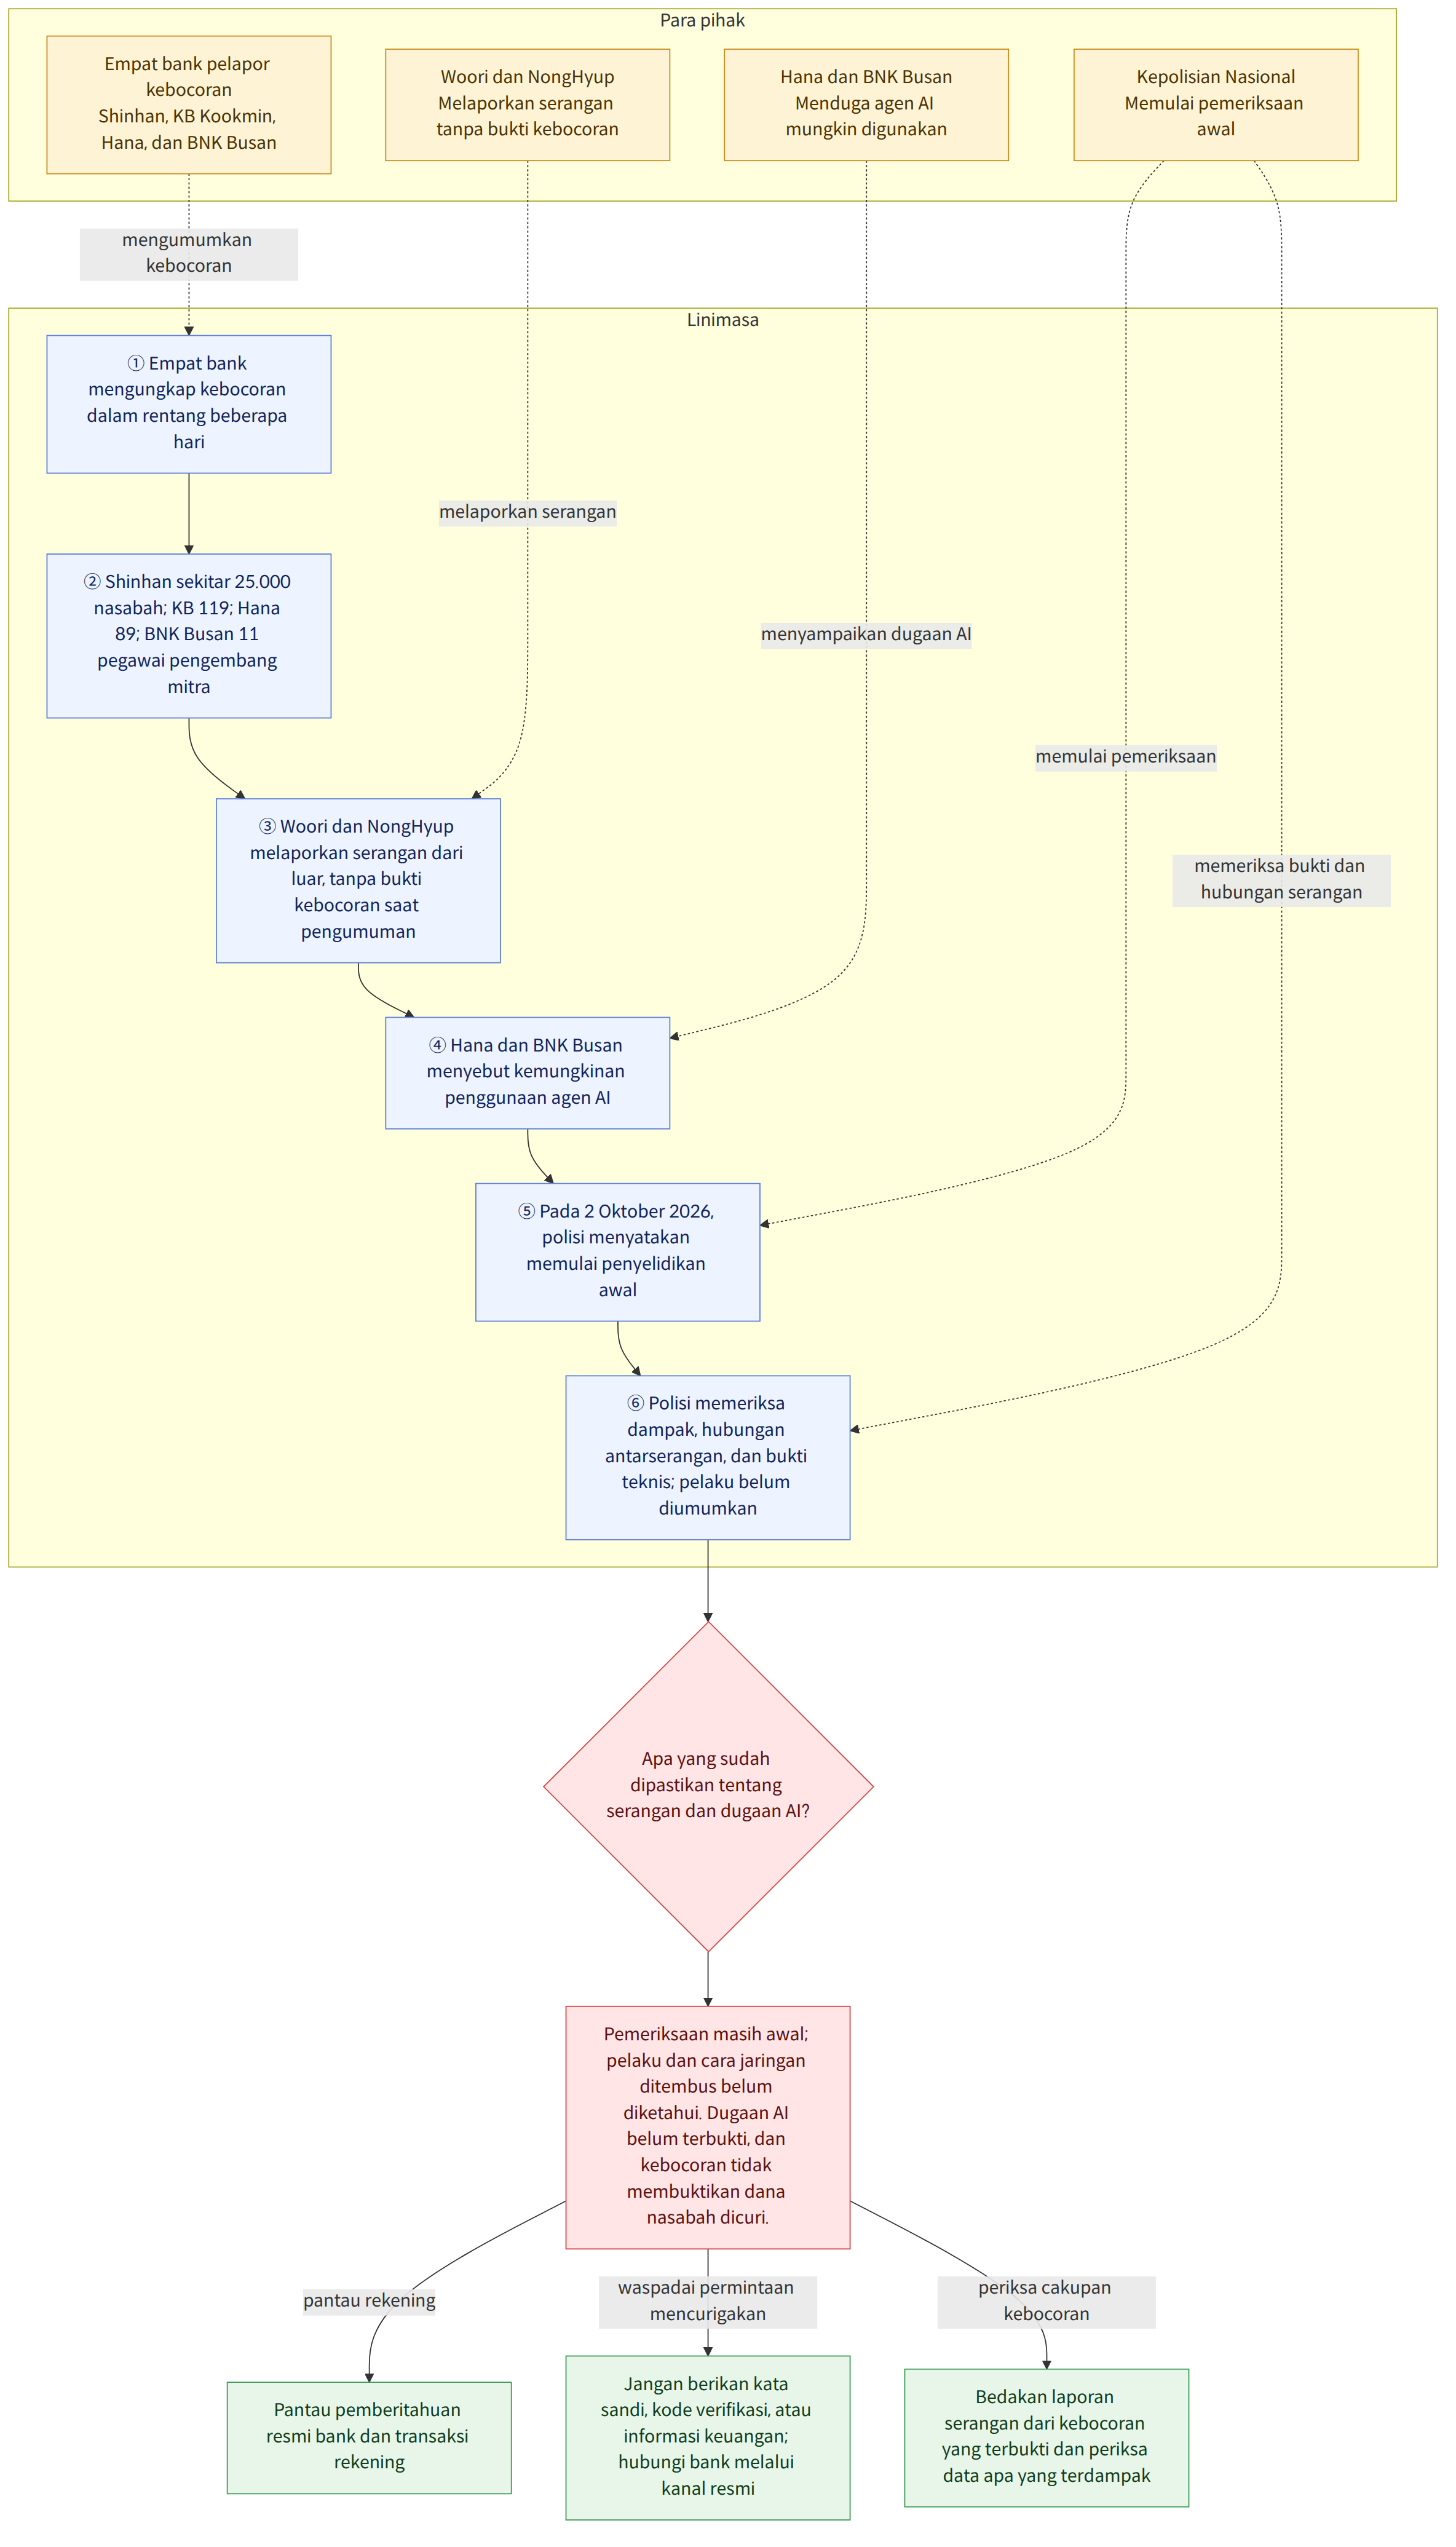
Kepolisian Korea Selatan mulai melakukan penyelidikan awal setelah sejumlah bank melaporkan serangan siber dan kebocoran data. Unit Penanggulangan Teror Siber di Kepolisian Nasional menyatakan pada 2 Oktober 2026 bahwa pemeriksaan mencakup bank-bank yang telah mengumumkan insiden tersebut.
Tahap ini dikenal sebagai penyelidikan sebelum penetapan seseorang sebagai tersangka (pemeriksaan awal untuk memastikan apakah perkara layak dilanjutkan). Polisi belum mengumumkan siapa pelaku serangan ataupun bagaimana jaringan bank ditembus.
Fokus awal penyelidikan adalah memastikan apa yang terjadi, siapa yang terdampak, dan apakah beberapa serangan memiliki hubungan satu sama lain.
Data nasabah dan pekerja ikut terdampak
Dalam rentang beberapa hari, empat bank mengungkap kebocoran dengan jumlah dan jenis data yang berbeda. Shinhan Bank mengatakan informasi sekitar 25.000 nasabah, termasuk nama dan nomor telepon, telah bocor.
KB Kookmin Bank melaporkan kebocoran data 119 nasabah, sedangkan Hana Bank menyebut 89 nasabah terdampak. BNK Busan Bank juga mengungkap informasi milik 11 pegawai pengembang dari perusahaan mitra bocor; rincian lebih lanjut mengenai jenis data yang terdampak belum disampaikan dalam laporan awal.
Angka tersebut menunjukkan bahwa kebocoran terjadi pada beberapa kelompok, tetapi tidak berarti semua nasabah bank-bank itu terdampak. Sejauh informasi yang diumumkan, belum ada keterangan bahwa kata sandi, saldo rekening, atau dana nasabah ikut dicuri.
- Shinhan Bank: sekitar 25.000 nasabah; nama dan nomor telepon disebut termasuk dalam data yang bocor.
- KB Kookmin Bank: 119 nasabah dilaporkan terdampak.
- Hana Bank: 89 nasabah dilaporkan terdampak.
- BNK Busan Bank: informasi 11 pegawai pengembang dari perusahaan mitra bocor.
Dugaan penggunaan agen AI belum terbukti
Kemungkinan bahwa serangan memanfaatkan agen AI turut menjadi perhatian. Hana Bank dan BNK Busan Bank menduga pelaku mungkin menggunakan agen AI, yaitu perangkat lunak yang dapat menjalankan serangkaian tugas secara otomatis berdasarkan instruksi.
Sebagai gambaran, alat otomatis dapat mengulangi langkah yang sama berkali-kali, seperti mencari celah pada sistem atau mencoba mengakses layanan. Namun, kemungkinan tersebut belum membuktikan bahwa AI benar-benar digunakan dalam insiden ini, dan kepolisian masih perlu memeriksa bukti teknis.
Serangan otomatis juga tidak selalu berarti pelaku memakai teknologi baru. Perangkat lunak biasa dapat menjalankan tindakan berulang, sementara penentuan apakah sistem AI terlibat memerlukan pemeriksaan terhadap metode serangan, catatan aktivitas, dan perangkat yang digunakan.
Dua bank lain juga melaporkan serangan
Woori Bank dan NongHyup Bank mengatakan mereka turut menerima serangan dari luar. Kedua bank itu, bagaimanapun, menyatakan bahwa sampai saat pengumuman belum ditemukan bukti kebocoran informasi.
Perbedaan antara menerima serangan dan mengalami kebocoran penting untuk dipahami. Serangan menunjukkan adanya upaya menembus atau mengganggu sistem; kebocoran baru dapat dipastikan jika pemeriksaan menemukan informasi yang benar-benar keluar dari sistem tanpa izin.
Mengapa kebocoran nama dan nomor telepon tetap perlu diperhatikan
Nama dan nomor telepon mungkin tampak tidak sepenting kata sandi atau nomor rekening, tetapi informasi tersebut dapat dimanfaatkan untuk membuat penipuan terasa meyakinkan. Misalnya, seseorang dapat menghubungi nasabah dengan menyebut nama mereka lalu berpura-pura menjadi petugas bank.
Karena itu, nasabah sebaiknya berhati-hati terhadap pesan atau panggilan yang meminta kata sandi, kode verifikasi, atau informasi keuangan. Jangan membuka tautan mencurigakan, dan hubungi bank melalui nomor atau aplikasi resmi jika menerima permintaan yang tidak biasa.
Kebocoran data tidak dengan sendirinya membuktikan bahwa rekening telah diakses atau uang telah dicuri. Namun, informasi pribadi yang beredar dapat meningkatkan risiko penipuan lanjutan, sehingga pemantauan terhadap transaksi dan pemberitahuan resmi dari bank tetap penting.
Kasus besar pertama setelah perubahan sistem peradilan?
Jika polisi kemudian membuka penyidikan resmi, perkara ini diperkirakan menjadi kasus kejahatan siber besar pertama yang ditangani kepolisian setelah perubahan sistem peradilan pidana menyusul berlakunya revisi Kitab Undang-Undang Hukum Acara Pidana. Perubahan tersebut menata ulang sejumlah peran dan prosedur dalam penanganan perkara pidana.
Penyelidikan awal saat ini belum sama dengan penyidikan resmi, dan belum ada kesimpulan mengenai pelaku maupun tanggung jawab masing-masing pihak. Besarnya kasus baru akan lebih jelas setelah polisi menilai skala kerugian, hubungan antara serangan, serta bukti yang dapat dikumpulkan.
Perkiraan bahwa perkara ini akan menjadi kasus besar setelah reformasi hukum bergantung pada keputusan polisi untuk menaikkan pemeriksaan ke tahap penyidikan resmi.
Pemeriksaan berikutnya akan menentukan gambaran kasus
Polisi perlu mencari tahu apakah serangan terhadap bank-bank tersebut dilakukan oleh kelompok yang sama atau merupakan insiden terpisah. Pemeriksaan juga dapat menelusuri jalur masuk, jenis data yang diakses, dan kemungkinan keterlibatan layanan pihak ketiga, termasuk perusahaan mitra yang memiliki akses ke sistem bank.
Bagi bank, tantangannya bukan hanya menutup celah yang ditemukan, tetapi juga memastikan bahwa akses mitra dan layanan eksternal diawasi dengan baik. Bagi nasabah, perkembangan penting berikutnya adalah penjelasan yang lebih lengkap tentang jenis data yang bocor serta langkah perlindungan yang disiapkan bank.
Hingga informasi awal ini diumumkan, dugaan penggunaan agen AI dan hubungan di antara serangan-serangan tersebut masih belum dipastikan. Hasil pemeriksaan teknis dan keputusan polisi untuk melanjutkan ke penyidikan resmi akan menjadi penentu arah perkara.