複数の銀行を狙った攻撃、警察が調査を開始
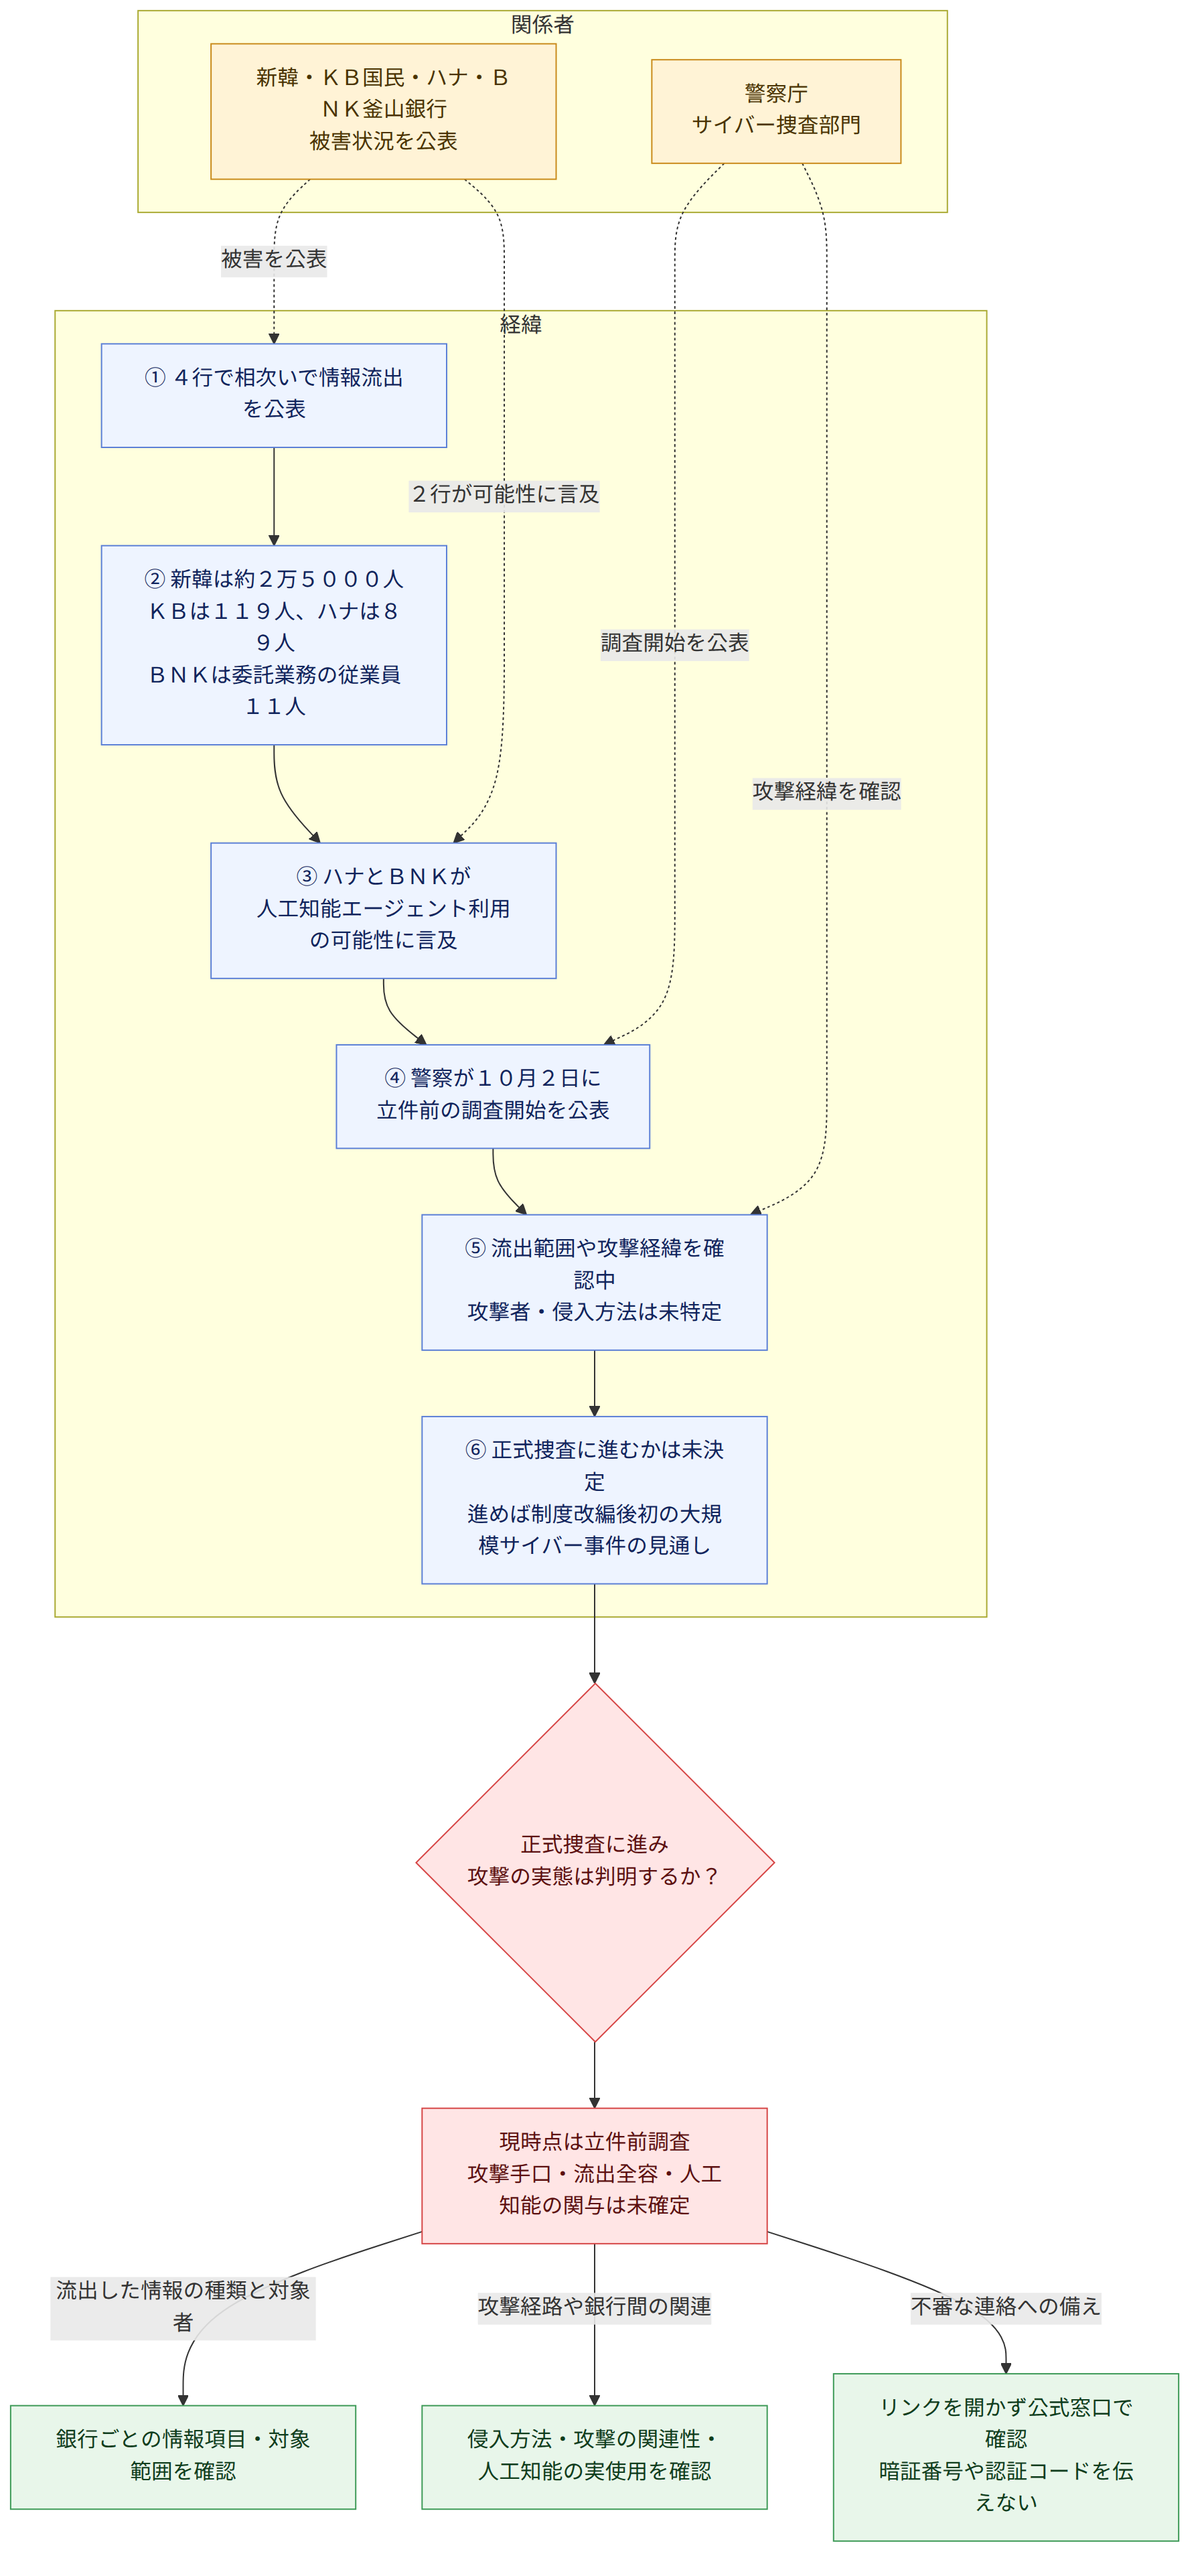
韓国の銀行を狙ったサイバー攻撃が相次いだことを受け、警察庁のサイバー捜査部門は10月2日、被害を公表した金融機関について立件前の調査を始めたと明らかにしました。立件前の調査とは、犯罪の疑いがある事案について、正式な捜査に進む必要があるかどうかを確認する段階です。
調査対象には、新韓銀行、KB国民銀行、ハナ銀行、BNK釜山銀行が含まれます。警察は、各行が公表した被害の状況などを確認し、攻撃の経緯や情報が流出した範囲を調べるとみられます。
現時点で警察が始めたのは正式な捜査ではなく、立件に先立つ調査です。攻撃者や侵入方法が特定されたわけではありません。
短期間に相次いだ情報流出
銀行各社は、ここ数日のあいだに顧客や業務関係者の情報が外部に流出したと発表しました。公表された人数や情報の種類は銀行によって異なり、被害の全体像はまだ確定していません。
- 新韓銀行は、約2万5000人の氏名や電話番号などが流出したと発表しました。
- KB国民銀行は、119人の顧客情報が流出したと公表しました。
- ハナ銀行は、89人の顧客情報が外部に流出したと明らかにしました。
- BNK釜山銀行では、外部委託の開発業務に携わる従業員11人の情報が流出しました。
氏名や電話番号は、パスワードや口座情報とは異なる情報ですが、別のデータと組み合わせれば、詐欺メールや電話で相手を信用させる材料に使われることがあります。たとえば、実際の銀行名や本人の氏名を示して連絡し、偽のサイトへ誘導する手口が考えられます。ただし、今回流出した情報が具体的にどのような二次被害に使われたかは、現時点で確認されていません。
流出人数だけでは分からないこと
発表された人数は、各銀行が確認した対象者数です。情報の項目や流出した時期、侵入経路がすべて同じとは限らず、数字だけを単純に合計して被害の規模を判断することはできません。
銀行や捜査機関による追加調査で、影響を受けた情報の種類や対象者が変わる可能性もあります。利用者にとって重要なのは、氏名や電話番号だけであっても、知らない相手からの連絡に警戒することです。
人工知能を使った攻撃の可能性も
ハナ銀行とBNK釜山銀行は、作業を繰り返し実行する人工知能エージェント(指示に沿って複数の作業を自動で進める仕組み)が攻撃に使われた可能性に言及しています。ただし、これは現段階での推定であり、人工知能が攻撃に使われたと確定したわけではありません。
人工知能エージェントは、たとえばウェブ上の情報を検索し、入力や確認といった手順を続けて行うソフトウェアです。悪意ある人物がこれを攻撃に転用すれば、短時間に多くの接続先を調べたり、同じ操作を繰り返したりする可能性があります。一方、実際の攻撃で何が使われたかを判断するには、接続記録やプログラムの動きなどを詳しく調べる必要があります。
人工知能の利用は、銀行側が示した可能性の一つです。攻撃の主体や技術、複数の銀行の被害に関連があるかどうかは、今後の調査で明らかにされる必要があります。
新韓銀行や国民銀行などの被害が公表された一方、ウリ銀行と農協銀行も外部から攻撃を受けたとしています。ただし、両行はこの時点で情報流出は確認されていないと説明しました。外部から攻撃を受けたことと、顧客情報が流出したことは同じではなく、個別に確認する必要があります。
正式捜査に進めば、司法制度改革後初の大型案件に
警察が立件前の調査を経て正式捜査に着手すれば、刑事司法制度の改編後、警察が担当する初の大規模なサイバー犯罪事件となる見通しです。刑事司法制度とは、犯罪の捜査や起訴、裁判をどの機関がどのように担うかを定める仕組みです。
今回の調査は、複数の金融機関で短期間に被害が相次いだため、警察の捜査能力や関係機関との連携が注目される案件になりそうです。正式捜査に進むかどうかは、集めた資料から犯罪の疑いを裏付けられるかなどを踏まえて判断されます。
捜査で明らかにされる主な点
- 銀行のどのシステムや業務サービスが攻撃の入口になったのか。
- 流出した情報の項目、件数、対象者の範囲はどこまでか。
- 複数の銀行への攻撃に共通する手口や関連性があるのか。
- 人工知能エージェントが実際に使われたのか、それとも別の自動化手法だったのか。
- 攻撃の影響を受けたシステムが、現在も安全に運用されているか。
金融機関に問われる再発防止
銀行は、顧客の預金や個人情報を預かるため、システムへの不正侵入を防ぐだけでなく、侵入後に被害を広げない備えも必要です。たとえば、通常とは異なる大量の操作を検知したり、外部委託先のシステムを定期的に点検したりする対策が考えられます。
また、業務を委託する会社や開発担当者が利用する接続環境も、金融機関の安全対策と切り離せません。銀行の本体システムが守られていても、外部とつながる業務用の仕組みに弱点があれば、そこから不正アクセスを受ける可能性があるためです。
利用者が気をつけたい不審な連絡
流出した情報が悪用されるかどうかは確認されていませんが、銀行を装った電話やメッセージへの警戒は欠かせません。特に、暗証番号や認証コードを尋ねたり、急いでリンクを開くよう求めたりする連絡には注意が必要です。
- メッセージに記載されたリンクからではなく、銀行の公式アプリや公式サイトを開いて確認する。
- 電話で暗証番号や認証コードを伝えない。
- 不審な連絡を受けた場合は、連絡に書かれた電話番号ではなく、銀行の公式窓口に問い合わせる。
これから焦点となる情報公開と被害確認
今後は、攻撃の経路や情報流出の範囲に加え、銀行各社が被害をいつ把握し、利用者にどのように知らせたかも焦点となります。影響を受けた人が必要な注意を取れるよう、確認済みの事実と未確定の情報を分けて、分かりやすく伝えることが重要です。
今回の件では、複数行で攻撃が報告された一方、被害の有無や規模には違いがあります。警察の調査と銀行側の確認が進むにつれて、人工知能の関与や攻撃間のつながりを含む実態が明らかになるかどうかが注目されます。