ตำรวจเริ่มตรวจสอบเหตุโจมตีธนาคารหลายแห่ง
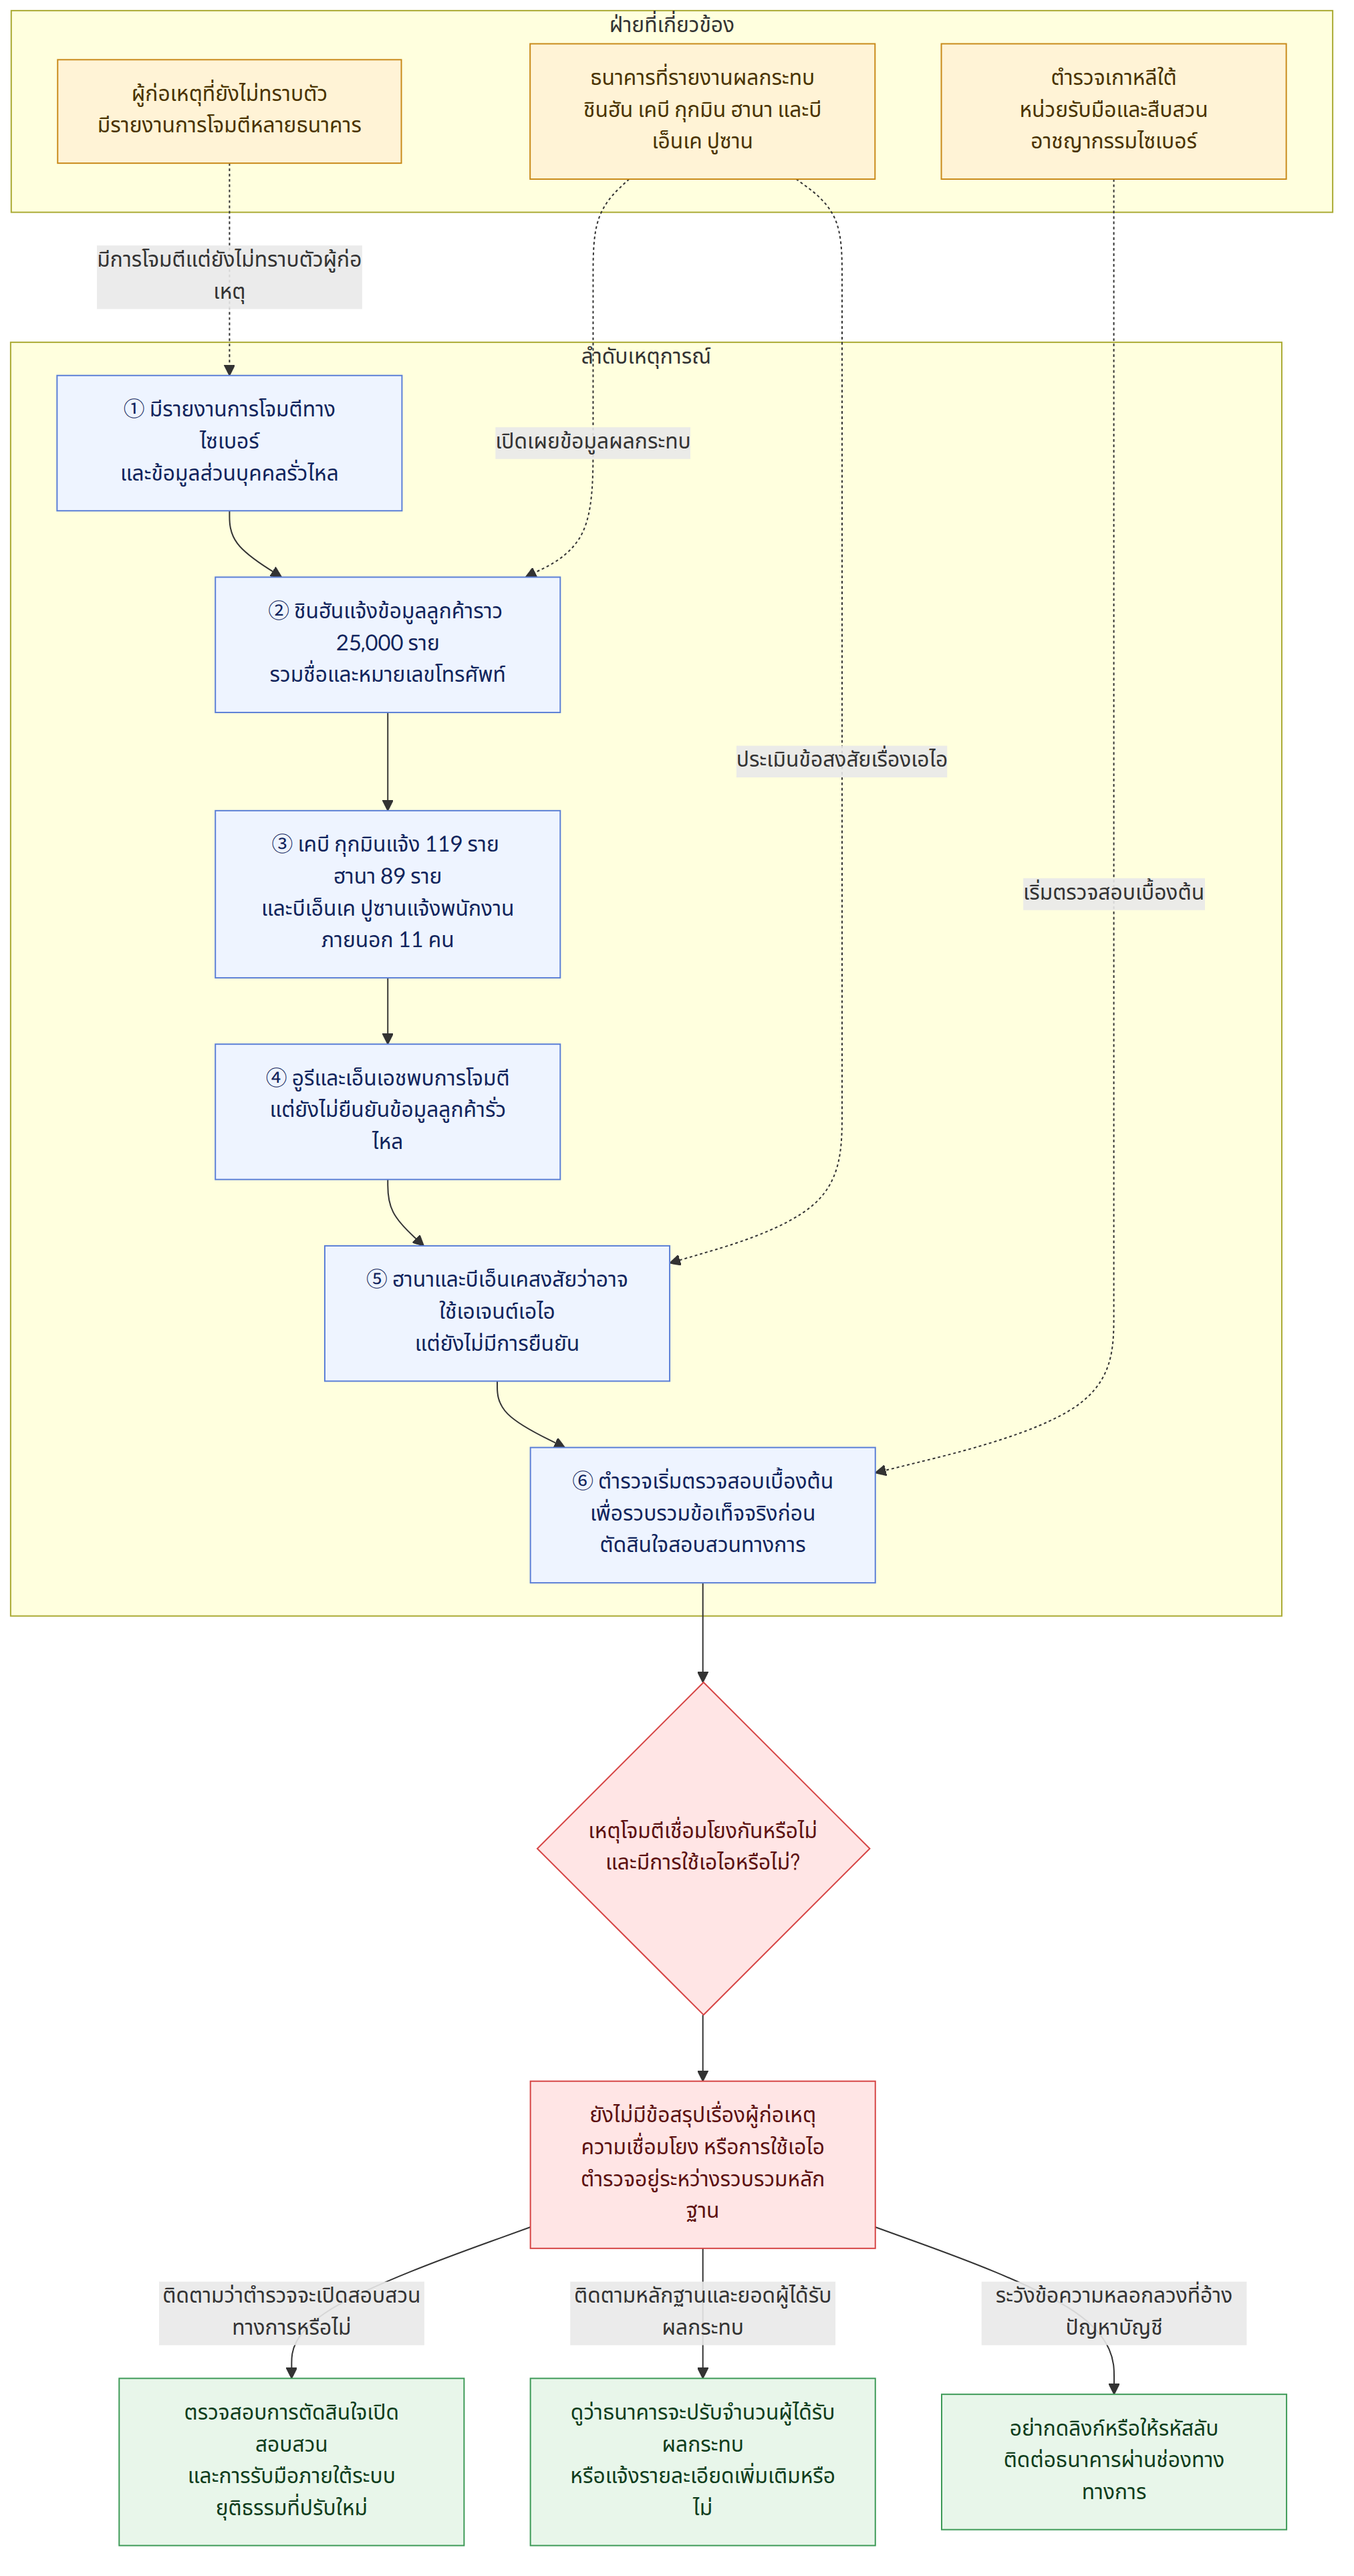
ตำรวจเกาหลีใต้เริ่มการตรวจสอบเบื้องต้น หลังมีรายงานการโจมตีทางไซเบอร์และข้อมูลส่วนบุคคลรั่วไหลจากธนาคารหลายแห่งในประเทศ การตรวจสอบนี้มุ่งรวบรวมข้อเท็จจริงก่อนตัดสินใจว่าจะเปิดการสอบสวนอย่างเป็นทางการหรือไม่
หน่วยรับมือและสืบสวนอาชญากรรมไซเบอร์ของสำนักงานตำรวจแห่งชาติระบุว่า ได้เริ่มตรวจสอบเหตุที่เกี่ยวข้องกับธนาคารซึ่งยืนยันความเสียหายแล้ว ได้แก่ ธนาคารชินฮัน ธนาคารเคบี กุกมิน ธนาคารฮานา และธนาคารบีเอ็นเค ปูซาน
การเริ่มตรวจสอบเบื้องต้นยังไม่ใช่ข้อสรุปว่าใครเป็นผู้ก่อเหตุ หรือยืนยันว่าทุกเหตุการณ์เชื่อมโยงกัน ตำรวจต้องรวบรวมหลักฐานและตรวจสอบเส้นทางการโจมตีก่อน
ข้อมูลที่รั่วไหลมีทั้งชื่อและหมายเลขโทรศัพท์
ภายในช่วงไม่กี่วัน ธนาคารหลายแห่งเปิดเผยว่าพบข้อมูลส่วนบุคคลถูกเข้าถึงหรือรั่วไหล ธนาคารชินฮันแจ้งเมื่อวันก่อนหน้าว่า ข้อมูลของลูกค้าราว 25,000 ราย ซึ่งรวมถึงชื่อและหมายเลขโทรศัพท์ได้รับผลกระทบ
ต่อมา ธนาคารเคบี กุกมินรายงานข้อมูลลูกค้า 119 ราย รั่วไหล ขณะที่ธนาคารฮานาระบุว่ามีข้อมูลลูกค้า 89 ราย หลุดออกไป ส่วนธนาคารบีเอ็นเค ปูซานแจ้งว่าข้อมูลของพนักงานพัฒนาระบบภายนอก 11 คน ได้รับผลกระทบ
ตัวเลขเหล่านี้เป็นข้อมูลที่ธนาคารแจ้ง ณ วันที่ 2 ตุลาคม 2026 และอาจเปลี่ยนแปลงได้เมื่อการตรวจสอบเพิ่มเติมเสร็จสิ้น ข้อมูลอย่างชื่อและหมายเลขโทรศัพท์อาจดูไม่ละเอียดอ่อนเท่ารหัสผ่านหรือข้อมูลบัญชี แต่ผู้ไม่หวังดีอาจนำไปใช้ส่งข้อความหลอกลวงหรือโทรศัพท์แอบอ้างเป็นธนาคารได้
ทำไมข้อมูลติดต่อจึงเสี่ยงต่อการถูกนำไปใช้ต่อ
เมื่อผู้โจมตีรู้ชื่อและหมายเลขโทรศัพท์ของบุคคลหนึ่ง ก็อาจส่งข้อความที่ดูเหมือนรู้จักเหยื่อเป็นการส่วนตัว เช่น อ้างว่ามีปัญหากับบัญชีหรือมีรายการผิดปกติ แล้วชักชวนให้กดลิงก์หรือเปิดเผยรหัสยืนยัน นี่เป็นตัวอย่างของการหลอกให้เหยื่อเปิดเผยข้อมูลด้วยการสร้างเรื่องที่น่าเชื่อถือ
- อย่ากดลิงก์ในข้อความที่อ้างว่าบัญชีมีปัญหา หากไม่แน่ใจให้ติดต่อธนาคารผ่านช่องทางทางการที่ค้นหาเอง
- อย่าแจ้งรหัสผ่าน รหัสใช้ครั้งเดียว หรือข้อมูลบัตรแก่ผู้ที่โทรหรือส่งข้อความมาอ้างตัวเป็นเจ้าหน้าที่
- หากได้รับข้อความน่าสงสัย ควรเก็บหลักฐานและรายงานต่อธนาคารหรือหน่วยงานที่เกี่ยวข้อง
บางธนาคารสงสัยว่าอาจมีเอเจนต์ปัญญาประดิษฐ์เกี่ยวข้อง
เหตุโจมตีครั้งนี้ยังทำให้เกิดข้อสงสัยว่า ผู้ก่อเหตุอาจใช้เอเจนต์ปัญญาประดิษฐ์ในการดำเนินการ ธนาคารฮานาและธนาคารบีเอ็นเค ปูซานประเมินว่า การโจมตีอาจเกี่ยวข้องกับเครื่องมือที่ทำงานซ้ำ ๆ ตามคำสั่งได้โดยอัตโนมัติ
เอเจนต์ปัญญาประดิษฐ์คือระบบที่สามารถทำงานหลายขั้นตอนต่อเนื่องตามเป้าหมายที่กำหนด เช่น ค้นหาข้อมูล ตรวจสอบผล และทำงานซ้ำโดยไม่ต้องมีคนสั่งทุกครั้ง ในชีวิตประจำวันอาจเปรียบได้กับผู้ช่วยดิจิทัลที่ทำรายการตามคำสั่ง แต่หากนำไปใช้ในทางผิด ก็อาจช่วยให้การโจมตีทำงานได้รวดเร็วหรือทำซ้ำได้มากขึ้น
อย่างไรก็ตาม การใช้เครื่องมือดังกล่าวในเหตุนี้ยังเป็นเพียงข้อสงสัยของธนาคาร ไม่ใช่ข้อสรุปที่ได้รับการยืนยันจากการสอบสวน ตำรวจต้องตรวจสอบบันทึกการเข้าถึงระบบ วิธีที่ผู้โจมตีใช้ และความเชื่อมโยงระหว่างเหตุที่เกิดกับแต่ละธนาคาร
การโจมตีหลายแห่งไม่ได้แปลว่ามีผู้ก่อเหตุรายเดียว
เหตุการณ์ที่เกิดในช่วงเวลาใกล้กันอาจเกี่ยวข้องกับกลุ่มเดียวกัน หรืออาจเป็นการโจมตีหลายครั้งที่ใช้ช่องโหว่หรือวิธีคล้ายกันก็ได้ การตรวจสอบจึงต้องแยกให้ชัดว่าแต่ละระบบถูกเข้าถึงอย่างไร และมีหลักฐานใดบ่งชี้ว่าผู้ก่อเหตุเชื่อมโยงกัน
ธนาคารอื่นพบการโจมตี แต่ยังไม่ยืนยันข้อมูลรั่วไหล
ธนาคารอูรีและธนาคารเอ็นเอชก็ระบุว่าเผชิญการโจมตีจากภายนอกเช่นกัน แต่ในขณะนั้นยังไม่พบหลักฐานยืนยันว่าข้อมูลของลูกค้ารั่วไหล การพบความพยายามเจาะระบบจึงไม่เท่ากับการยืนยันว่าผู้โจมตีเข้าถึงข้อมูลสำเร็จ
ความแตกต่างนี้สำคัญ เพราะการตรวจพบกิจกรรมผิดปกติอาจหมายถึงระบบถูกโจมตีแต่ป้องกันไว้ได้ หรืออาจหมายถึงยังอยู่ระหว่างตรวจสอบว่ามีข้อมูลถูกเปิดดูหรือคัดลอกออกไปหรือไม่ ธนาคารและเจ้าหน้าที่จึงต้องตรวจสอบทั้งระบบภายในและบริการที่เชื่อมต่อจากภายนอก
สำหรับลูกค้า การที่ธนาคารยังไม่ยืนยันข้อมูลรั่วไหลไม่ได้หมายความว่าควรตื่นตระหนก แต่ควรเพิ่มความระมัดระวังต่อการติดต่อที่อ้างถึงบัญชีหรือข้อมูลส่วนตัว โดยเฉพาะข้อความที่เร่งให้ดำเนินการทันทีหรือขอรหัสลับ
คดีสำคัญภายหลังการปรับระบบยุติธรรม
หากตำรวจเปิดการสอบสวนอย่างเป็นทางการ เหตุการณ์นี้อาจกลายเป็นคดีอาชญากรรมไซเบอร์ขนาดใหญ่คดีแรกที่ตำรวจรับผิดชอบหลังการปรับระบบยุติธรรมทางอาญาตามกฎหมายวิธีพิจารณาความอาญาฉบับแก้ไข
การตรวจสอบเบื้องต้นเป็นขั้นตอนรวบรวมข้อเท็จจริงก่อนเข้าสู่กระบวนการสอบสวนเต็มรูปแบบ ส่วนการสอบสวนอย่างเป็นทางการจะต้องตรวจหาหลักฐาน ระบุผู้เกี่ยวข้อง และพิจารณาว่ามีการกระทำผิดตามกฎหมายหรือไม่ การเปลี่ยนผ่านทางกฎหมายจึงทำให้วิธีประสานงานและการแบ่งหน้าที่ระหว่างหน่วยงานเป็นประเด็นที่ต้องจับตาไปพร้อมกับการค้นหาผู้โจมตี
คดีนี้มีความสำคัญทั้งต่อการคุ้มครองข้อมูลลูกค้าและต่อการทดสอบว่าหน่วยงานบังคับใช้กฎหมายจะรับมือกับคดีไซเบอร์ขนาดใหญ่ภายใต้ระบบที่ปรับใหม่ได้อย่างไร
สิ่งที่ต้องติดตามต่อจากนี้
ผลการตรวจสอบจะช่วยตอบคำถามว่าเหตุที่ธนาคารต่าง ๆ รายงานเกี่ยวข้องกันหรือไม่ ผู้โจมตีเข้าถึงข้อมูลประเภทใด และมีข้อมูลถูกนำออกไปมากกว่าที่เปิดเผยแล้วหรือไม่ หากพบหลักฐานเพิ่มเติม ธนาคารอาจต้องปรับจำนวนผู้ได้รับผลกระทบและแจ้งรายละเอียดเพิ่ม
ประเด็นสำคัญในระยะถัดไป ได้แก่
- ตำรวจจะเปิดการสอบสวนอย่างเป็นทางการหรือไม่ และพบความเชื่อมโยงระหว่างการโจมตีแต่ละครั้งหรือไม่
- ธนาคารจะยืนยันได้อย่างไรว่าระบบและข้อมูลของลูกค้าได้รับการป้องกันหลังตรวจพบเหตุ
- มีหลักฐานสนับสนุนข้อสงสัยเรื่องการใช้เอเจนต์ปัญญาประดิษฐ์หรือไม่
- ข้อมูลที่รั่วไหลถูกนำไปใช้หลอกลวงหรือก่อความเสียหายต่อผู้ได้รับผลกระทบแล้วหรือยัง
สำหรับธนาคาร เหตุการณ์นี้ย้ำว่าการรักษาความปลอดภัยต้องครอบคลุมทั้งระบบขององค์กรและบริการจากบริษัทภายนอกที่เชื่อมต่อเข้ามา ส่วนประชาชนควรติดตามประกาศจากธนาคารโดยตรง และหลีกเลี่ยงการเปิดเผยข้อมูลลับผ่านข้อความหรือสายโทรศัพท์ที่ไม่สามารถตรวจสอบที่มาได้