Politsiya banklarga qarshi hujumlarni tekshirmoqda
Janubiy Koreya politsiyasi mamlakatdagi bir necha bankka qarshi sodir etilgan kiberhujumlar va mijozlar ma’lumotlarining sizib chiqishi yuzasidan dastlabki surishtiruv boshladi. Bu bosqichda politsiya hodisa tafsilotlarini aniqlaydi, lekin hali gumonlanuvchilarga rasmiy ayblov qo‘yilmagan bo‘ladi.
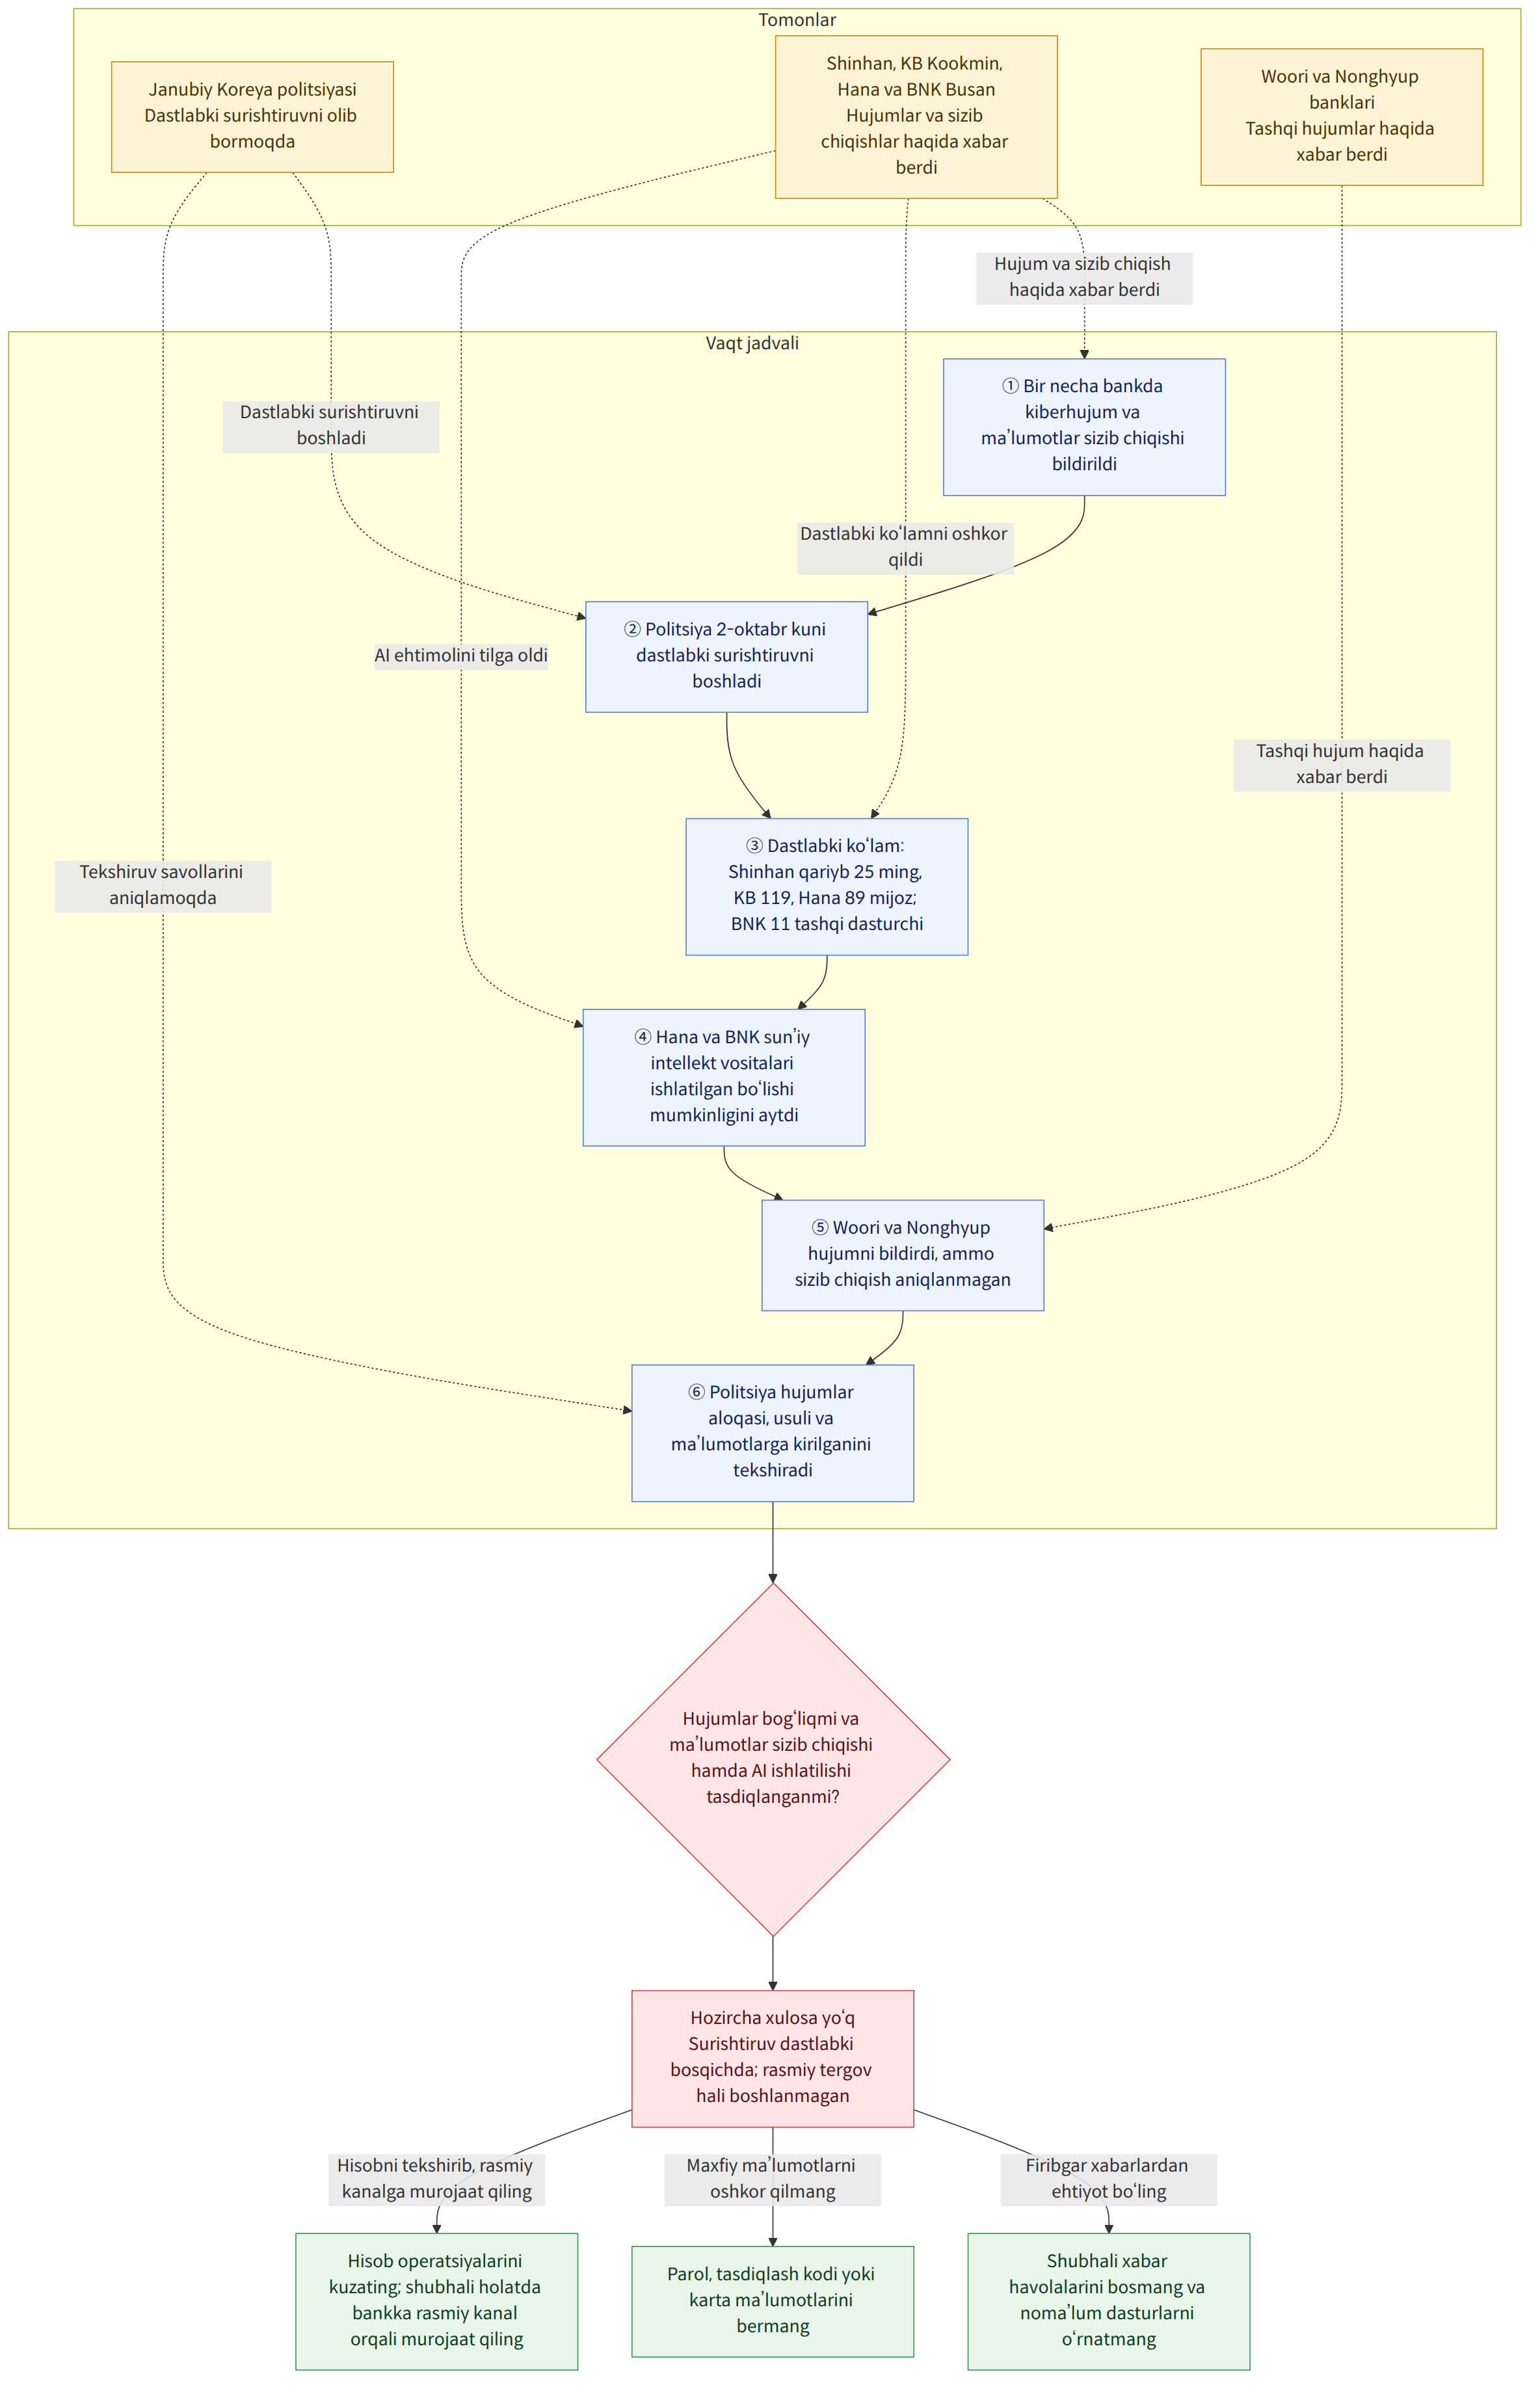
Politsiyaning kiberterrorizmga qarshi bo‘linmasi 2-oktabr kuni Shinhan, KB Kookmin, Hana va BNK Busan banklari bilan bog‘liq holatlarni ko‘rib chiqayotganini bildirdi. Banklar hujumlar va ma’lumotlar sizib chiqishi haqida xabar bergach, politsiya tekshiruvga kirishgan.
Agar dastlabki surishtiruv rasmiy tergovga aylansa, bu sud-huquq tizimidagi islohotlardan keyin politsiya zimmasiga tushadigan ilk yirik kiberjinoyat ishi bo‘lishi mumkin.
Qaysi banklarda qancha ma’lumot sizib chiqdi?
So‘nggi ikki kun ichida bir nechta bank mijozlari yoki xodimlariga oid ma’lumotlar ruxsatsiz qo‘lga kiritilganini ma’lum qildi. Dastlabki xabarlarga ko‘ra, sizib chiqqan ma’lumotlar ko‘lami banklar bo‘yicha farq qiladi.
- Shinhan banki: qariyb 25 ming kishining ismi va telefon raqamlari kabi ma’lumotlari tarqalgan.
- KB Kookmin banki: 119 mijozga oid ma’lumotlar sizib chiqqan.
- Hana banki: 89 mijozning shaxsiy ma’lumotlari chiqib ketgan.
- BNK Busan banki: bank bilan ishlagan tashqi dasturchilarning 11 nafariga tegishli ma’lumotlar sizib chiqqan.
Bu raqamlar banklarning o‘zlari oshkor qilgan dastlabki ma’lumotlarga asoslanadi. Tekshiruv davomida zarar ko‘rgan shaxslar soni yoki sizib chiqqan ma’lumotlarning turi o‘zgarishi mumkin.
Sun’iy intellektdan foydalanilganmi?
Hujumlarda sun’iy intellektga asoslangan agentlar — muayyan vazifalarni insonning doimiy aralashuvisiz takroran bajaradigan dasturlar — ishlatilgan bo‘lishi mumkinligi haqida taxminlar bor. Hana va BNK Busan banklari hujum usulida shunday vositalar qo‘llangan bo‘lishi mumkinligini aytgan.
Masalan, oddiy avtomatlashtirilgan dastur bitta buyruqni qayta-qayta bajarishi mumkin. Sun’iy intellekt agenti esa vaziyatga qarab keyingi qadamni tanlashi yoki bir necha ishni ketma-ket bajarishi mumkin; shu sababli undan noto‘g‘ri maqsadda foydalanish xavotir uyg‘otadi.
Biroq hozircha bu holat tasdiqlangan xulosa emas. Hujum qanday amalga oshirilgani, qaysi vositalardan foydalanilgani va bank tizimlariga kirish yo‘li politsiya tekshiruvi davomida aniqlanishi kerak.
Boshqa banklarda ham hujum qayd etilgan
Woori banki va Nonghyup banki ham tashqi manbalardan kiberhujum bo‘lganini bildirgan. Ammo ular hozircha mijozlar yoki xodimlarning ma’lumotlari sizib chiqqani aniqlanmaganini ma’lum qilgan.
Kiberhujumning o‘zi va ma’lumotlar o‘g‘irlanishi bir xil hodisa emas: tajovuzkor tizimga kirishga uringan bo‘lishi mumkin, biroq ma’lumotlarni olib chiqqani hali tasdiqlanmagan bo‘ladi. Shu bois banklar va tergovchilar tizimdagi izlarni tekshirib, ma’lumotlarga haqiqatan ham ruxsatsiz kirilgan-kirilmaganini aniqlashi lozim.
Nega bu ish alohida ahamiyatga ega?
Bu hodisa bir necha bankda qisqa vaqt ichida kuzatilgani uchun tekshiruv faqat alohida mijozlar ma’lumotlarini sanash bilan cheklanmaydi. Politsiya hujumlar o‘zaro bog‘liqmi, bir xil usul qo‘llanganmi va hujum ortida bir guruh yoki bir necha alohida shaxs turganmi, degan savollarga javob izlaydi.
Shuningdek, tekshiruv banklarning kundalik ish jarayonlarida foydalanadigan tizimlari va tashqi xizmat ko‘rsatuvchilarning xavfsizligini ham qamrab olishi mumkin. Tashqi pudratchi yoki dasturchi ishlaydigan tizim bankning asosiy tarmog‘idan alohida bo‘lishi mumkin, ammo unda xodimlar yoki mijozlarga aloqador ma’lumotlar saqlansa, u ham hujum nishoniga aylanishi ehtimoli bor.
Sud-huquq tizimiga kiritilgan islohotlardan keyin ushbu ishning rasmiy tergovga aylanishi politsiyaning yirik kiberjinoyatlarni tekshirishdagi yangi vakolatlari va ish tartibini sinovdan o‘tkazishi mumkin. Hozircha esa bu — ehtimoliy rivojlanish; politsiya hali dastlabki surishtiruv bosqichida.
Mijozlar nimalarga e’tibor berishi kerak?
Ism va telefon raqami kabi ma’lumotlar sizib chiqqan taqdirda ham, bu avtomatik ravishda bank hisobidagi mablag‘lar o‘g‘irlanganini anglatmaydi. Biroq bunday ma’lumotlardan foydalanib, firibgarlar o‘zini bank xodimi qilib ko‘rsatishi yoki soxta xabar yuborishi mumkin.
- Bank nomidan kelgan shubhali xabardagi havolani bosmaslik va noma’lum dasturlarni o‘rnatmaslik kerak.
- Qo‘ng‘iroq qilgan kishi parol, tasdiqlash kodi yoki karta ma’lumotlarini so‘rasa, ularni bermaslik lozim.
- Hisobdagi operatsiyalarni kuzatib borish, shubhali harakatni ko‘rganda esa bank bilan uning rasmiy aloqa kanallari orqali bog‘lanish ma’qul.
Mijoz ma’lumotlarining sizib chiqishi moliyaviy zarar yuz berdi degani emas, ammo keyingi firibgarlik urinishlariga qarshi hushyorlikni kuchaytirish uchun jiddiy sababdir.
Keyingi bosqichda nimalar aniqlanishi kerak?
Politsiya surishtiruvi hujum qachon va qanday sodir bo‘lganini, qaysi turdagi ma’lumotlarga kirilganini hamda bir necha bankdagi hodisalar o‘rtasida aloqa bor-yo‘qligini aniqlashga qaratiladi. Shuningdek, sun’iy intellekt agentlari haqidagi taxminlar texnik dalillar bilan tekshirilishi kerak.
Tekshiruv natijalari banklarning raqamli xavfsizlikni qanday tashkil etishi, tashqi xizmat ko‘rsatuvchilar tizimlarini qay darajada himoyalashi va mijozlarni hodisa haqida qanchalik tez xabardor qilishi masalalariga ham e’tibor qaratishi mumkin. Hozircha esa yakuniy xulosalar chiqarish uchun erta: ma’lumotlar sizib chiqishi haqidagi bank xabarlari va politsiyaning dastlabki surishtiruvi davom etmoqda.