Cảnh sát bắt đầu điều tra sơ bộ các vụ tấn công ngân hàng
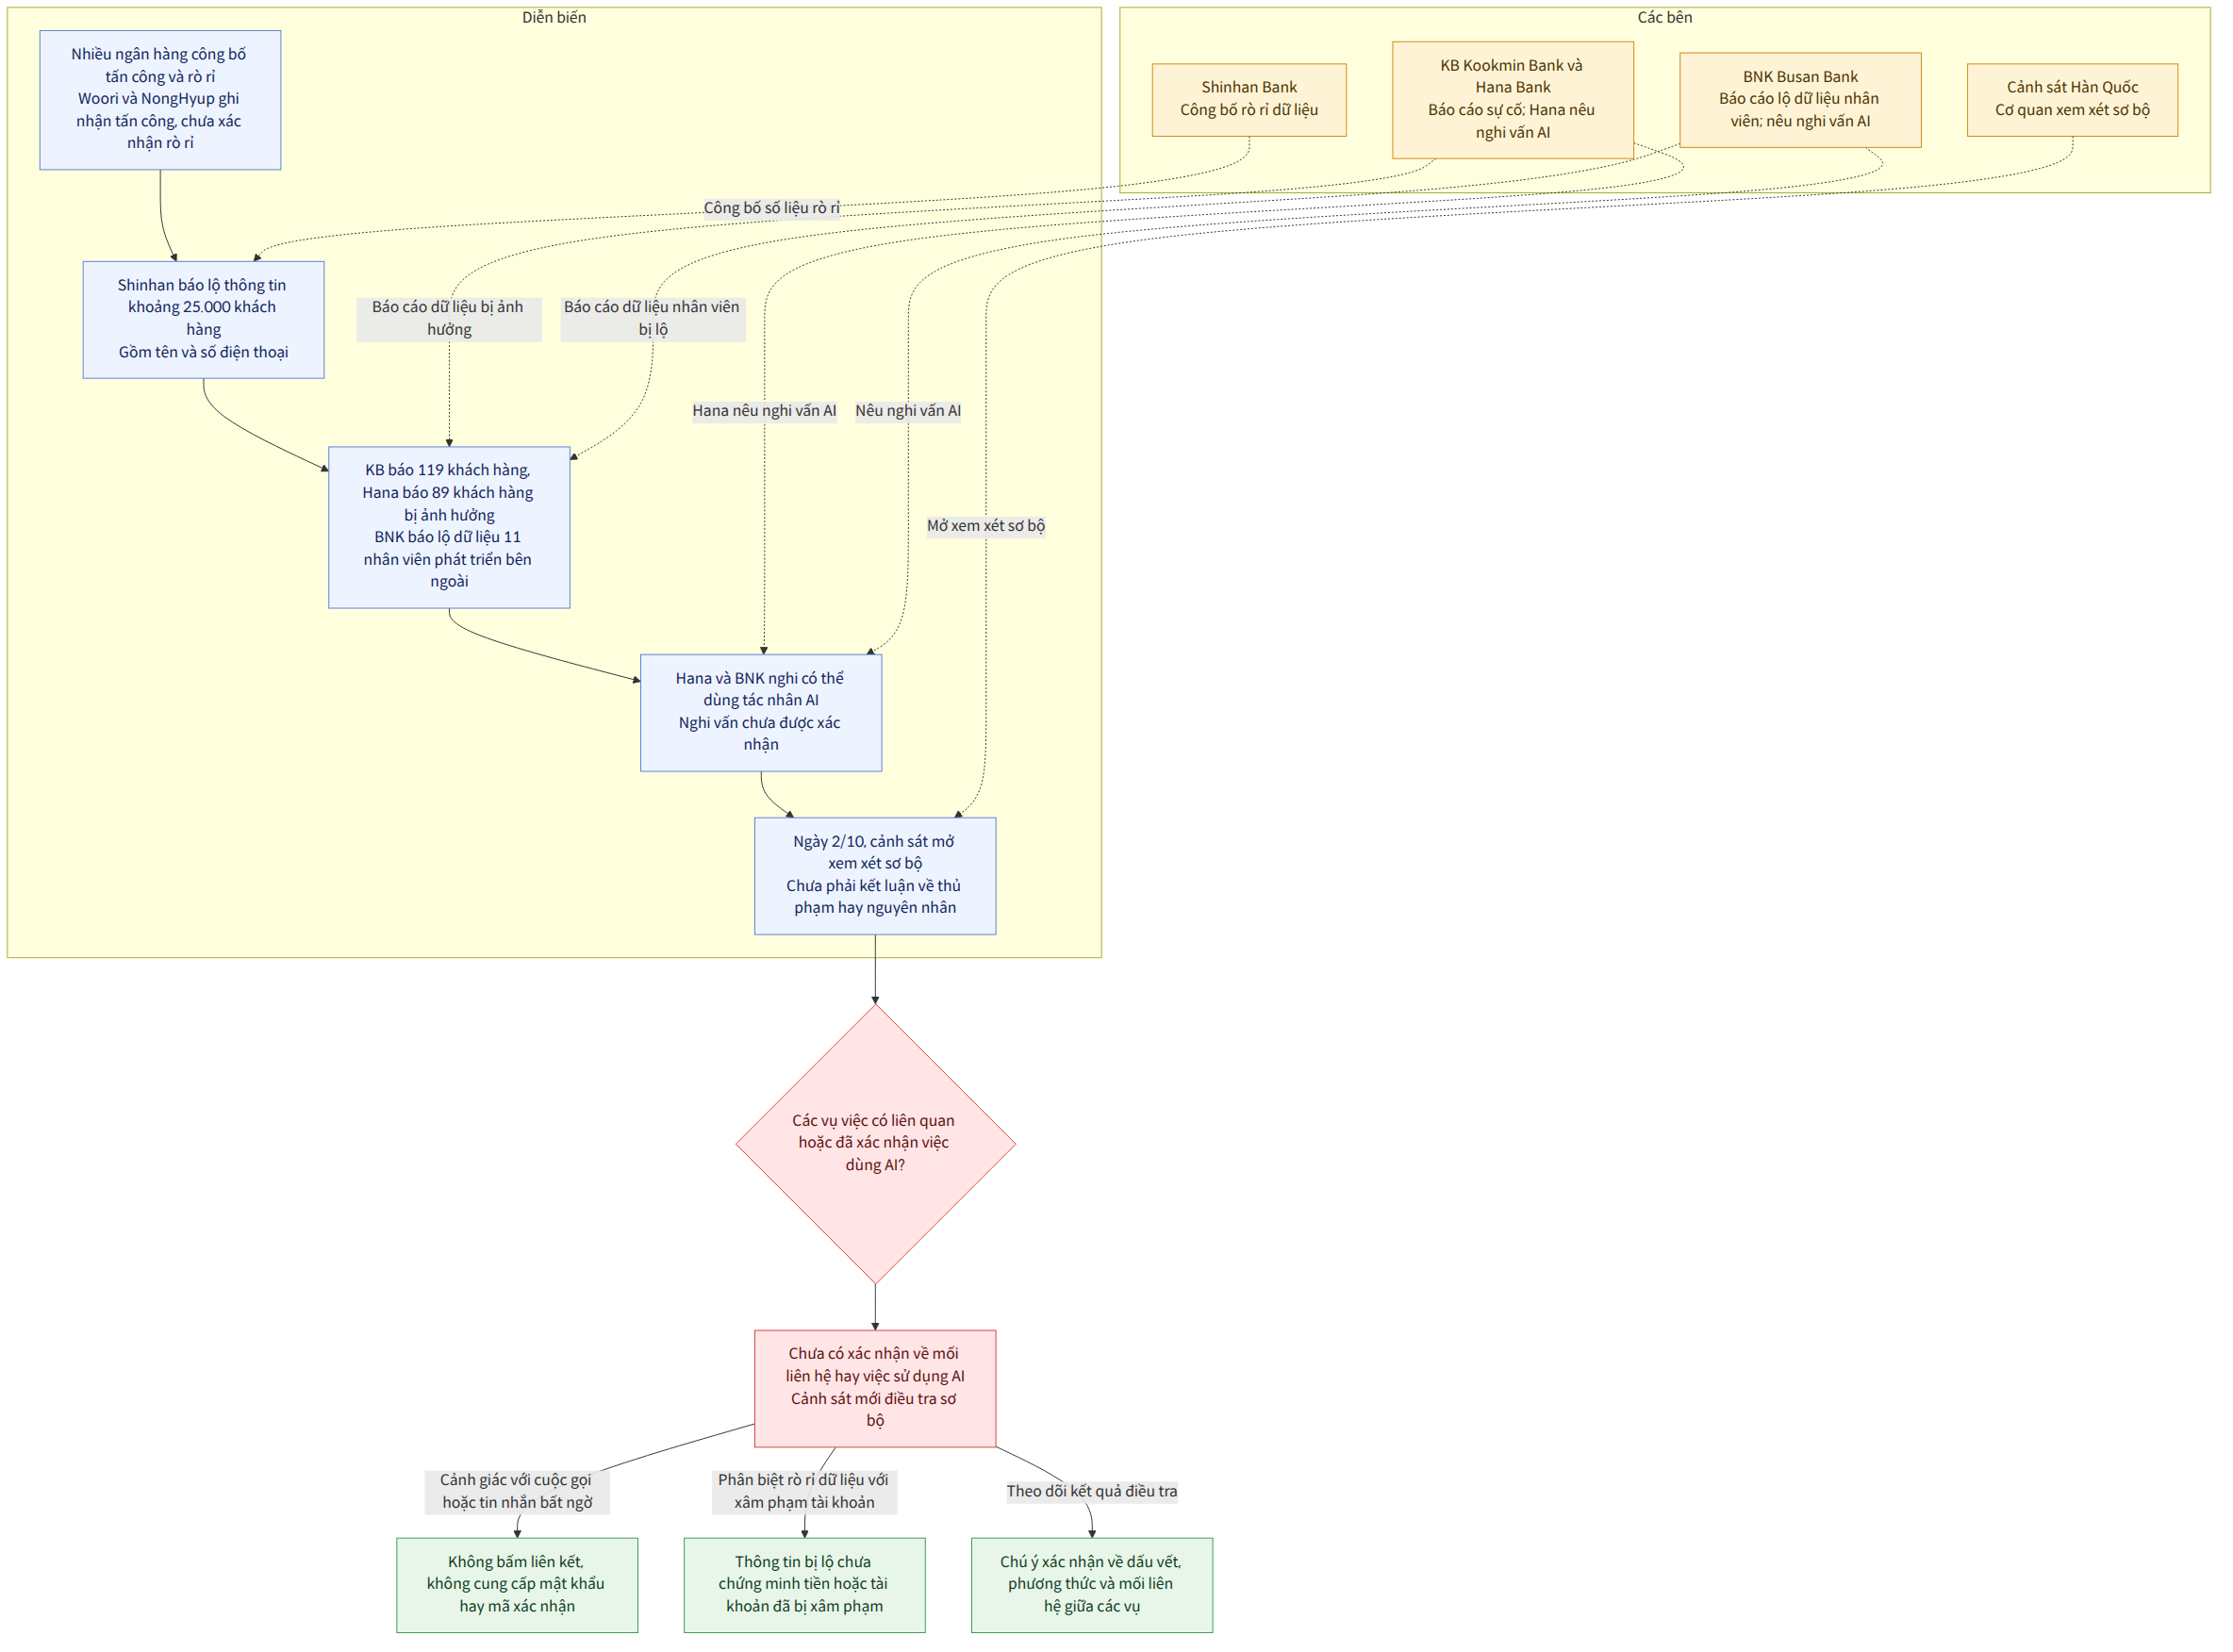
Cảnh sát Hàn Quốc đã mở điều tra sơ bộ sau khi nhiều ngân hàng trong nước liên tiếp công bố các vụ tấn công mạng và rò rỉ thông tin. Đơn vị ứng phó tội phạm mạng thuộc Cơ quan Cảnh sát Quốc gia cho biết ngày 2/10 rằng họ đang xem xét các sự việc tại Shinhan Bank, KB Kookmin Bank, Hana Bank và BNK Busan Bank.
Điều tra sơ bộ là giai đoạn cơ quan chức năng thu thập và kiểm tra thông tin ban đầu trước khi chính thức khởi tố hoặc mở cuộc điều tra hình sự đầy đủ. Có thể hình dung đây là bước xác định những gì đã xảy ra, dữ liệu nào bị ảnh hưởng và có dấu hiệu phạm pháp hay không; việc mở điều tra sơ bộ không đồng nghĩa với việc thủ phạm đã được xác định.
Cảnh sát bắt đầu xem xét vụ việc sau khi các ngân hàng công khai thông tin về thiệt hại. Nếu chuyển sang điều tra chính thức, đây có thể là vụ án tội phạm mạng quy mô lớn đầu tiên do cảnh sát xử lý sau khi hệ thống tư pháp hình sự được cải tổ.
Những ngân hàng nào đã báo cáo rò rỉ dữ liệu?
Các thông báo được đưa ra trong khoảng hai ngày, với số người và loại thông tin bị ảnh hưởng khác nhau. Shinhan Bank cho biết thông tin của khoảng 25.000 khách hàng, gồm tên và số điện thoại, đã bị lộ.
KB Kookmin Bank thông báo có 119 khách hàng bị ảnh hưởng, trong khi Hana Bank cho biết thông tin của 89 khách hàng bị rò rỉ. Tại BNK Busan Bank, thông tin của 11 nhân viên phát triển phần mềm làm việc theo hợp đồng bên ngoài bị lộ; nhóm này không được mô tả là khách hàng của ngân hàng.
- Shinhan Bank: khoảng 25.000 người; thông tin được nêu gồm tên và số điện thoại.
- KB Kookmin Bank: 119 khách hàng bị ảnh hưởng.
- Hana Bank: 89 khách hàng bị ảnh hưởng.
- BNK Busan Bank: thông tin của 11 nhân viên phát triển bên ngoài bị lộ.
Các con số trên phản ánh thông tin do từng ngân hàng công bố tại thời điểm đưa tin. Chúng không cho biết liệu dữ liệu bị lấy đi có được sử dụng để lừa đảo hay chưa, cũng chưa cho thấy các sự việc có cùng một thủ phạm hoặc cùng một phương thức tấn công.
Nghi vấn công cụ AI tự động, nhưng chưa có kết luận
Khả năng trí tuệ nhân tạo (AI) có liên quan đang được đặt ra. Hana Bank và BNK Busan Bank nghi ngờ những kẻ tấn công có thể đã dùng tác nhân AI — một chương trình có thể tự thực hiện nhiều bước theo mục tiêu được giao, chẳng hạn lặp lại thao tác kiểm tra hoặc gửi yêu cầu.
Trong hoạt động bình thường, công cụ tự động có thể giúp nhân viên xử lý các công việc lặp đi lặp lại. Nếu bị lạm dụng, chúng cũng có thể giúp kẻ tấn công thử nhiều cách truy cập hoặc tiến hành các thao tác với tốc độ cao. Tuy vậy, thông tin hiện có chỉ cho biết đây là nghi vấn của một số ngân hàng, chưa phải kết luận của cảnh sát về nguyên nhân hay công cụ được sử dụng.
Các ngân hàng khác cũng được cho là đã chịu những cuộc tấn công từ bên ngoài. Woori Bank và NongHyup Bank cho biết họ ghi nhận các cuộc tấn công, nhưng đến thời điểm công bố chưa xác nhận có dữ liệu bị rò rỉ. Việc phát hiện một nỗ lực tấn công không nhất thiết đồng nghĩa dữ liệu đã bị truy cập hoặc đánh cắp; cần có quá trình kiểm tra hệ thống để xác định hậu quả thực tế.
Điều tra chính thức có thể trở thành phép thử cho hệ thống mới
Nếu cảnh sát chuyển từ điều tra sơ bộ sang điều tra chính thức, vụ việc có thể là vụ án tội phạm mạng lớn đầu tiên được xử lý sau khi những sửa đổi về luật tố tụng hình sự có hiệu lực. Luật tố tụng hình sự quy định cách cơ quan chức năng điều tra, thu thập chứng cứ và xử lý một vụ án.
Quy mô và tính chất của sự việc khiến vụ án có thể trở thành phép thử đối với cách các cơ quan thực thi pháp luật phối hợp trong một vụ tấn công trải rộng qua nhiều tổ chức tài chính. Điều tra viên có thể cần đối chiếu thời điểm xảy ra sự cố, dấu vết truy cập, phương thức xâm nhập và loại dữ liệu bị ảnh hưởng tại từng ngân hàng để xác định các vụ việc có liên hệ với nhau hay không.
Vì sao việc xác định mối liên hệ lại quan trọng?
Nếu các vụ tấn công có chung nguồn gốc, việc kết nối các dấu vết kỹ thuật giữa nhiều ngân hàng có thể giúp làm rõ cách thức và phạm vi hoạt động của nhóm đứng sau. Nếu chúng không liên quan, mỗi ngân hàng có thể phải được điều tra như một sự cố riêng. Hiện chưa có thông tin xác nhận khả năng nào trong hai khả năng này.
Rò rỉ thông tin có thể kéo theo những rủi ro nào?
Tên và số điện thoại có thể bị lợi dụng để tạo ra tin nhắn hoặc cuộc gọi giả mạo có vẻ đáng tin. Chẳng hạn, kẻ lừa đảo có thể tự xưng là nhân viên ngân hàng, nhắc đến tên người nhận rồi yêu cầu bấm vào đường dẫn, cung cấp mật khẩu hoặc mã xác nhận.
Việc thông tin bị lộ không tự động chứng minh tài khoản ngân hàng hoặc tiền của khách hàng đã bị xâm phạm. Tuy nhiên, dữ liệu cá nhân có thể khiến các chiêu trò lừa đảo được cá nhân hóa hơn, vì vậy khách hàng nên thận trọng với liên hệ bất ngờ, ngay cả khi người gọi biết một số thông tin thật.
- Không cung cấp mật khẩu, mã dùng một lần hoặc thông tin đăng nhập qua điện thoại, tin nhắn hay đường dẫn không rõ nguồn gốc.
- Tự liên hệ ngân hàng qua ứng dụng hoặc số điện thoại chính thức nếu nhận được yêu cầu đáng ngờ.
- Không mở tệp đính kèm hoặc đường dẫn chỉ vì tin nhắn có nhắc đến ngân hàng hay thông tin cá nhân.
- Theo dõi thông báo chính thức từ ngân hàng về phạm vi dữ liệu bị ảnh hưởng và các bước cần thực hiện.
Những câu hỏi cần được làm rõ
Ở giai đoạn hiện tại, thông tin công khai chưa trả lời đầy đủ dữ liệu bị truy cập bằng cách nào, các cuộc tấn công có cùng thủ phạm hay không và có bao nhiêu người thực sự bị ảnh hưởng sau khi kiểm tra kỹ thuật hoàn tất. Cũng chưa có kết luận cho thấy AI đã được sử dụng, hoặc dữ liệu bị lộ đã dẫn đến thiệt hại tài chính.
Trong thời gian tới, các điểm cần theo dõi gồm kết quả điều tra của cảnh sát, việc các ngân hàng xác định chính xác phạm vi sự cố và thông tin về những biện pháp bảo vệ khách hàng. Vụ việc cũng đặt ra yêu cầu rộng hơn đối với ngành tài chính: không chỉ bảo vệ hệ thống của chính ngân hàng mà còn phải kiểm tra các dịch vụ bên ngoài và công cụ được dùng trong công việc, bởi những mắt xích đó có thể ảnh hưởng đến an toàn của toàn bộ hệ thống.